







On-premise et cloud dans un même modèle
Retrouvez les identités et ressources de vos sources connectées dans un inventaire unique. Explorez leurs droits et relations hybrides sans passer d’une console à l’autre.
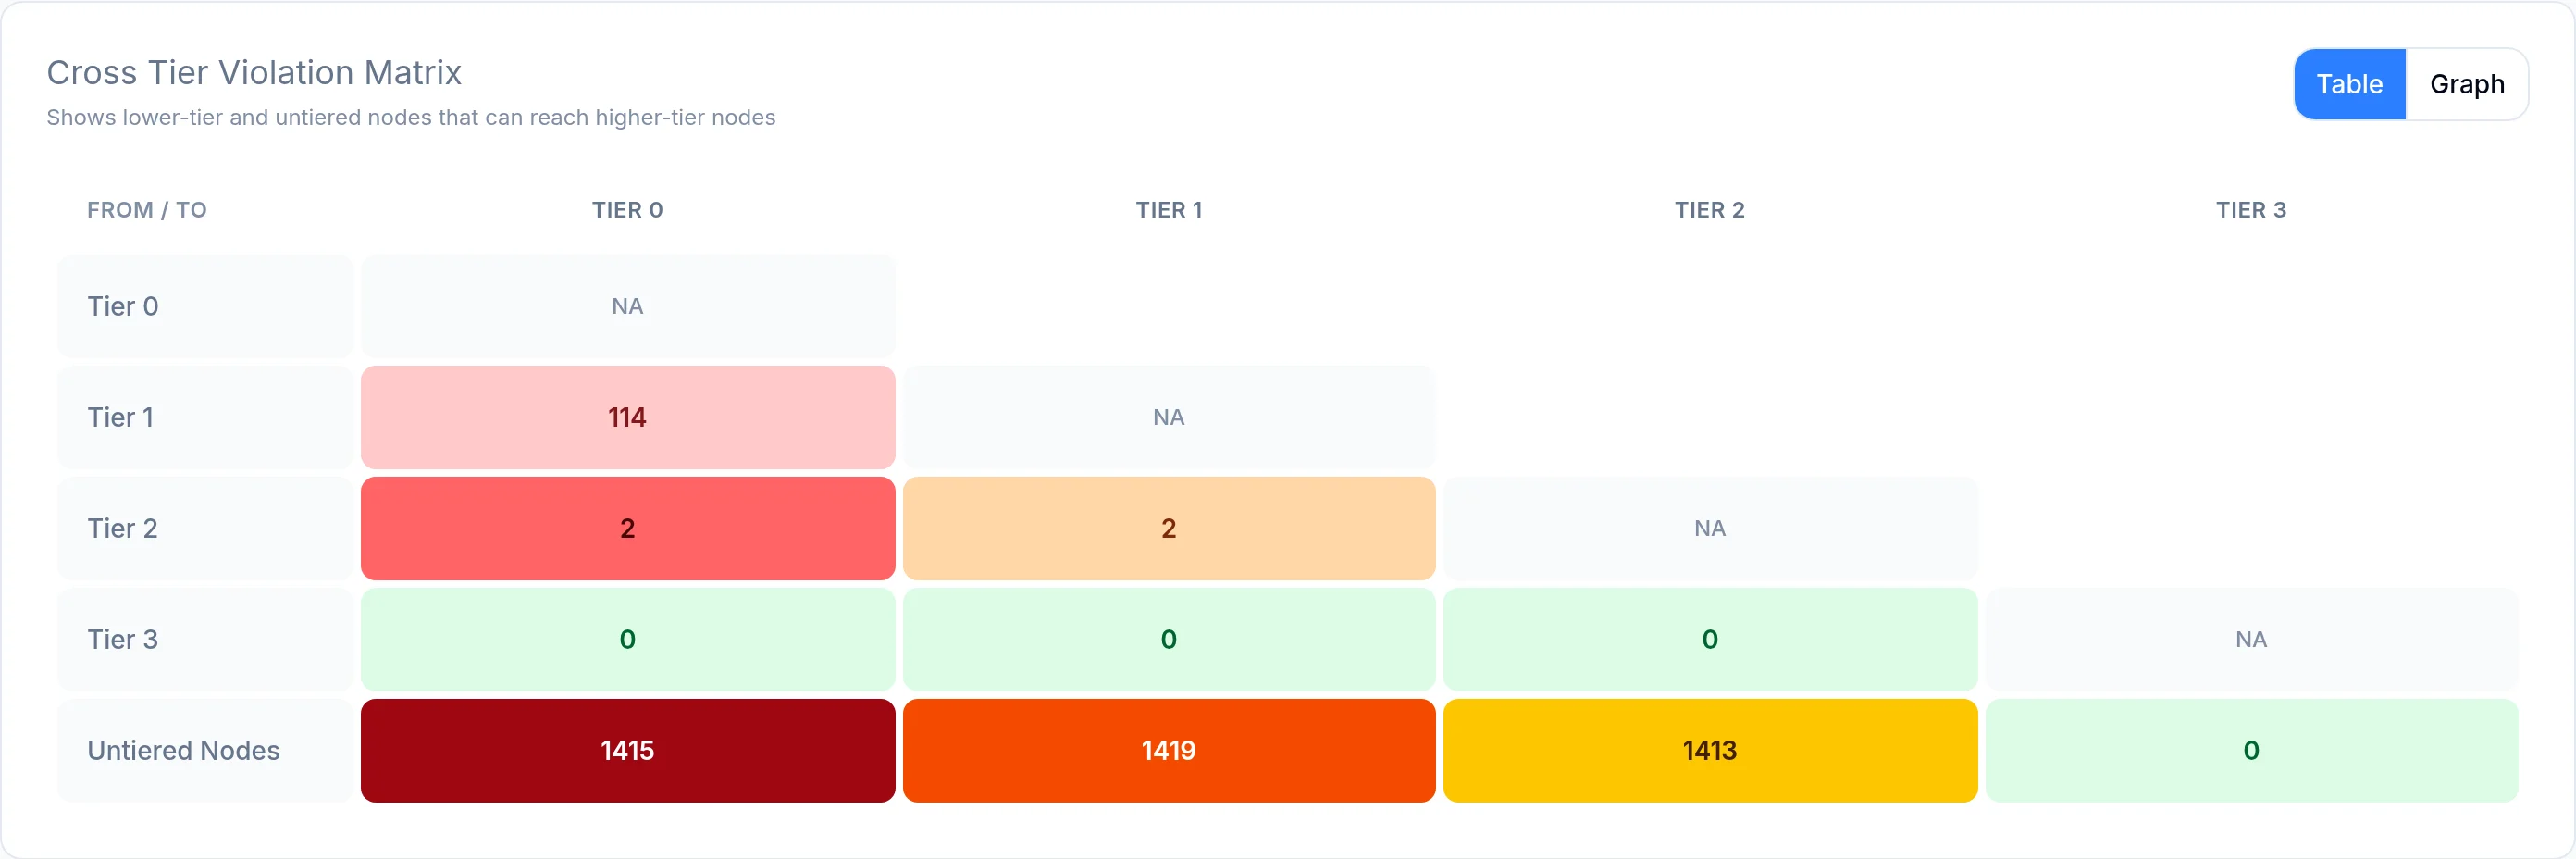

VISIBILITÉ UNIFIÉE DES IDENTITÉS
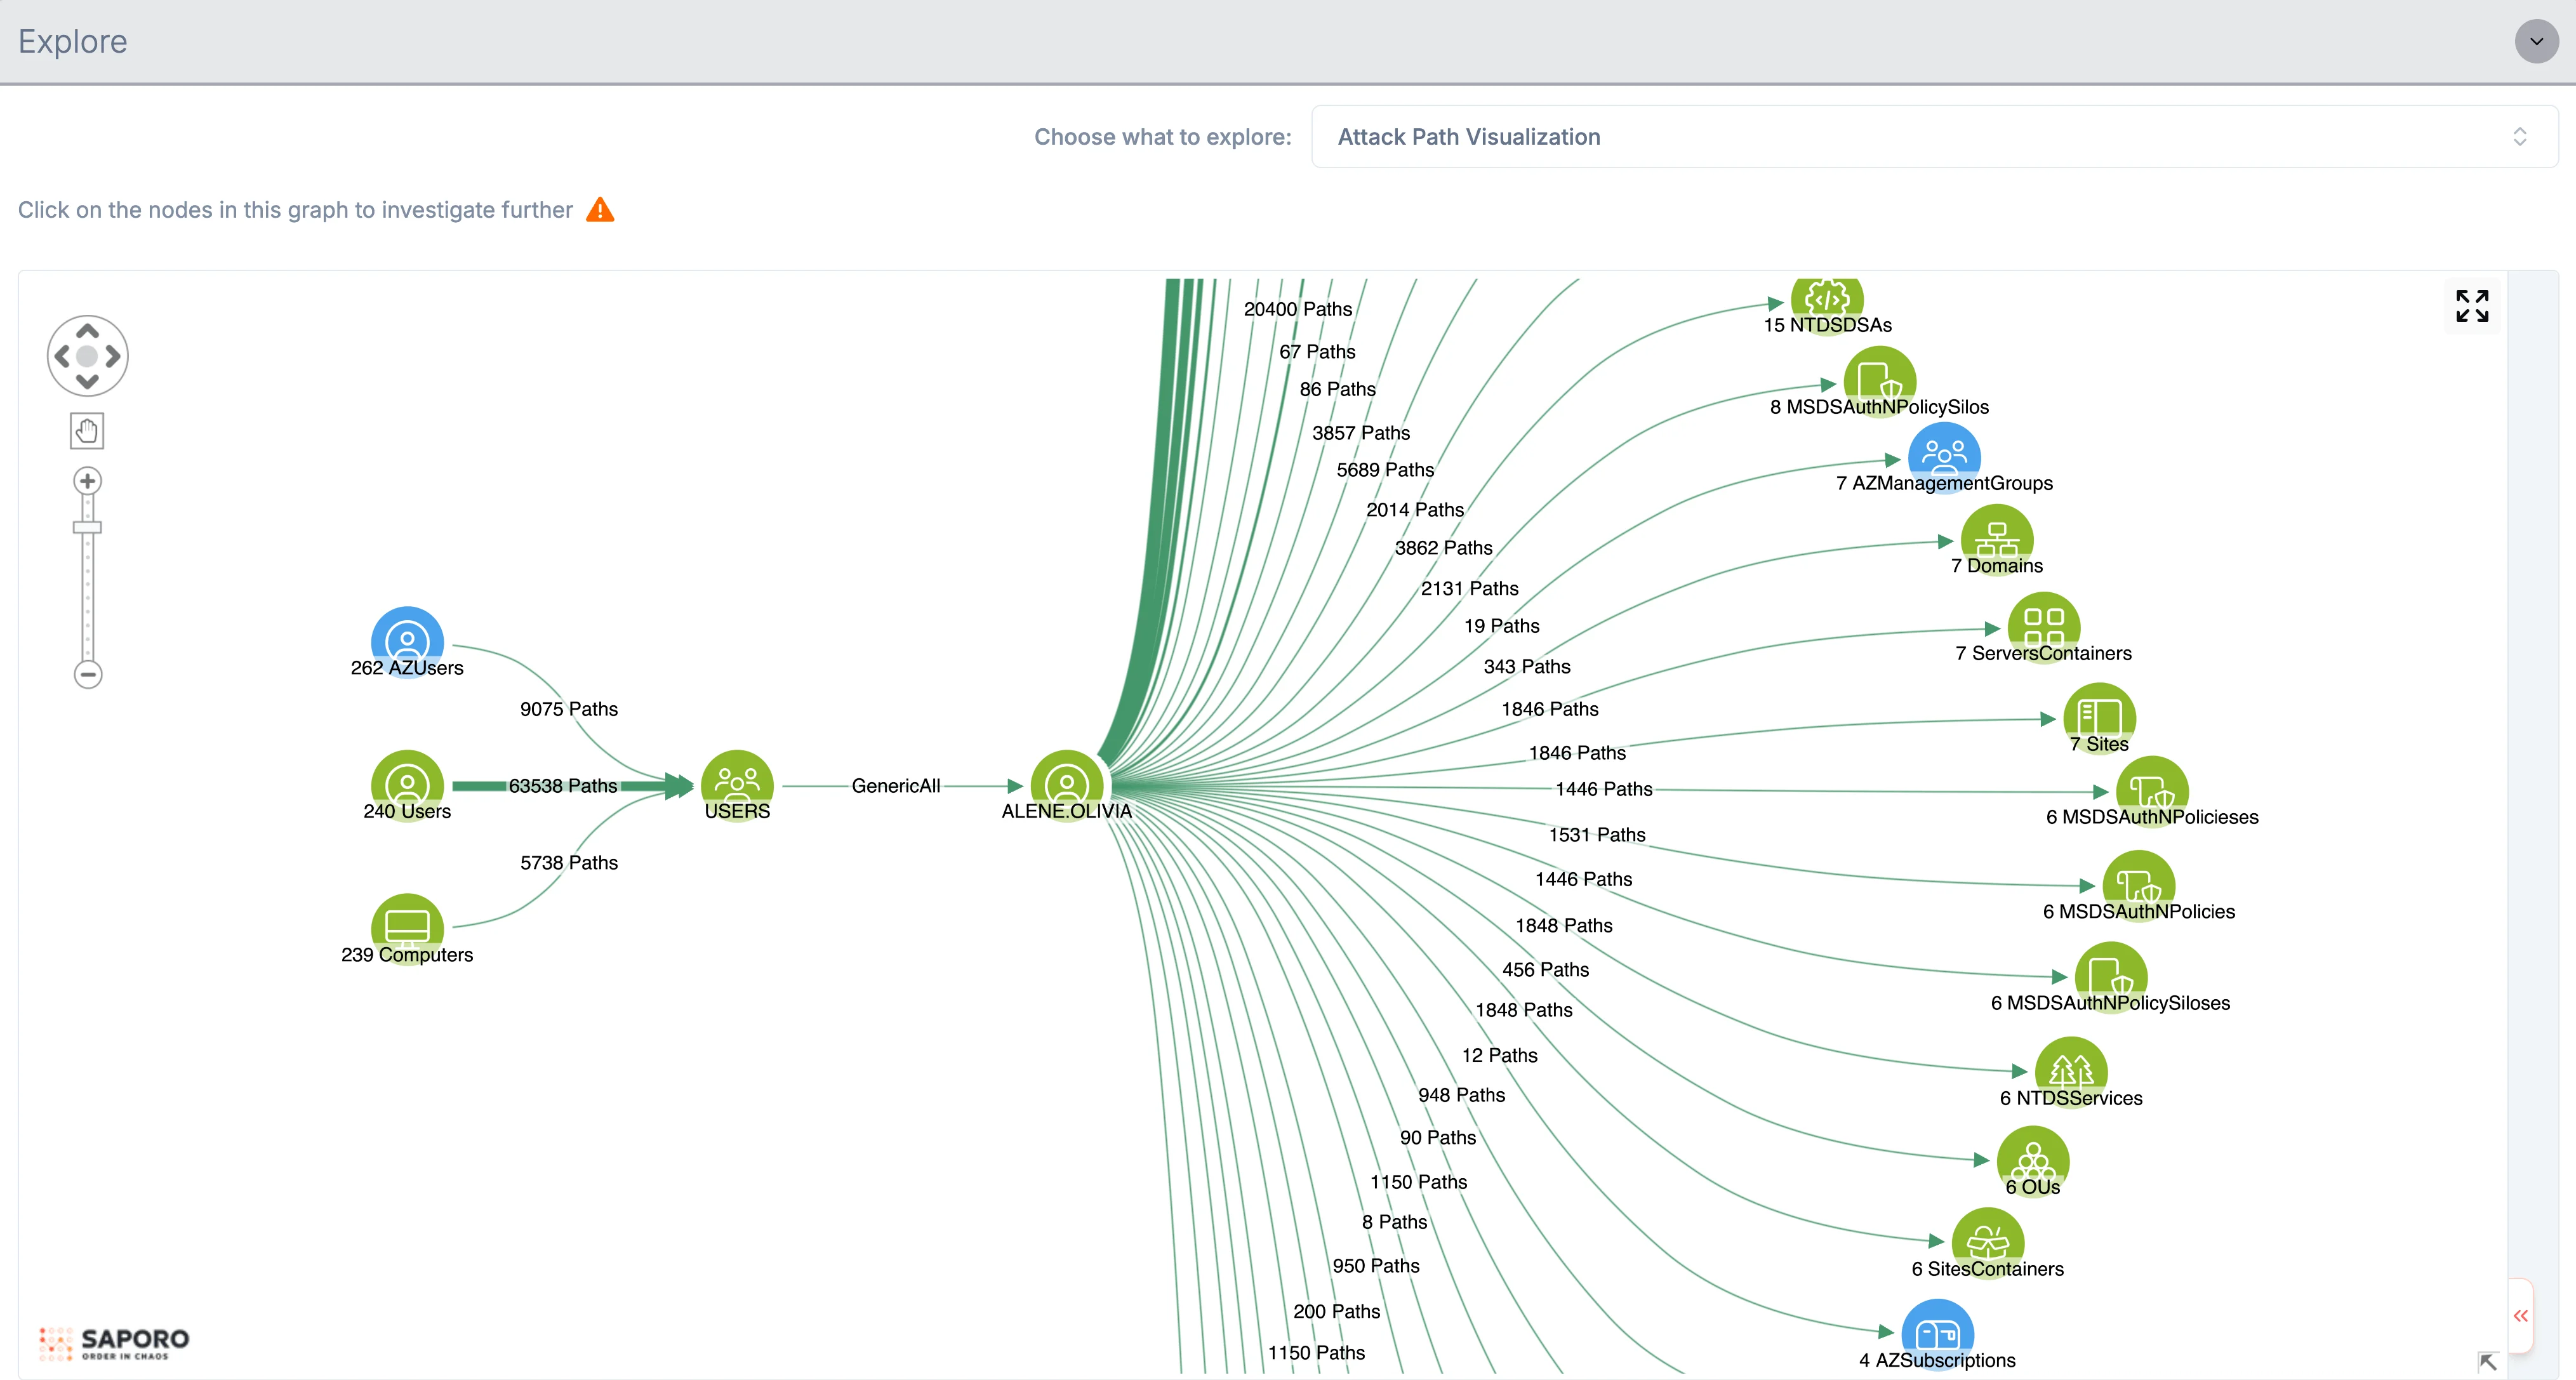
Reliez identités humaines et non humaines, droits et ressources de vos environnements on-premise et cloud dans un même graphe. Identifiez qui peut atteindre vos ressources critiques et les relations à l’origine de l’exposition.
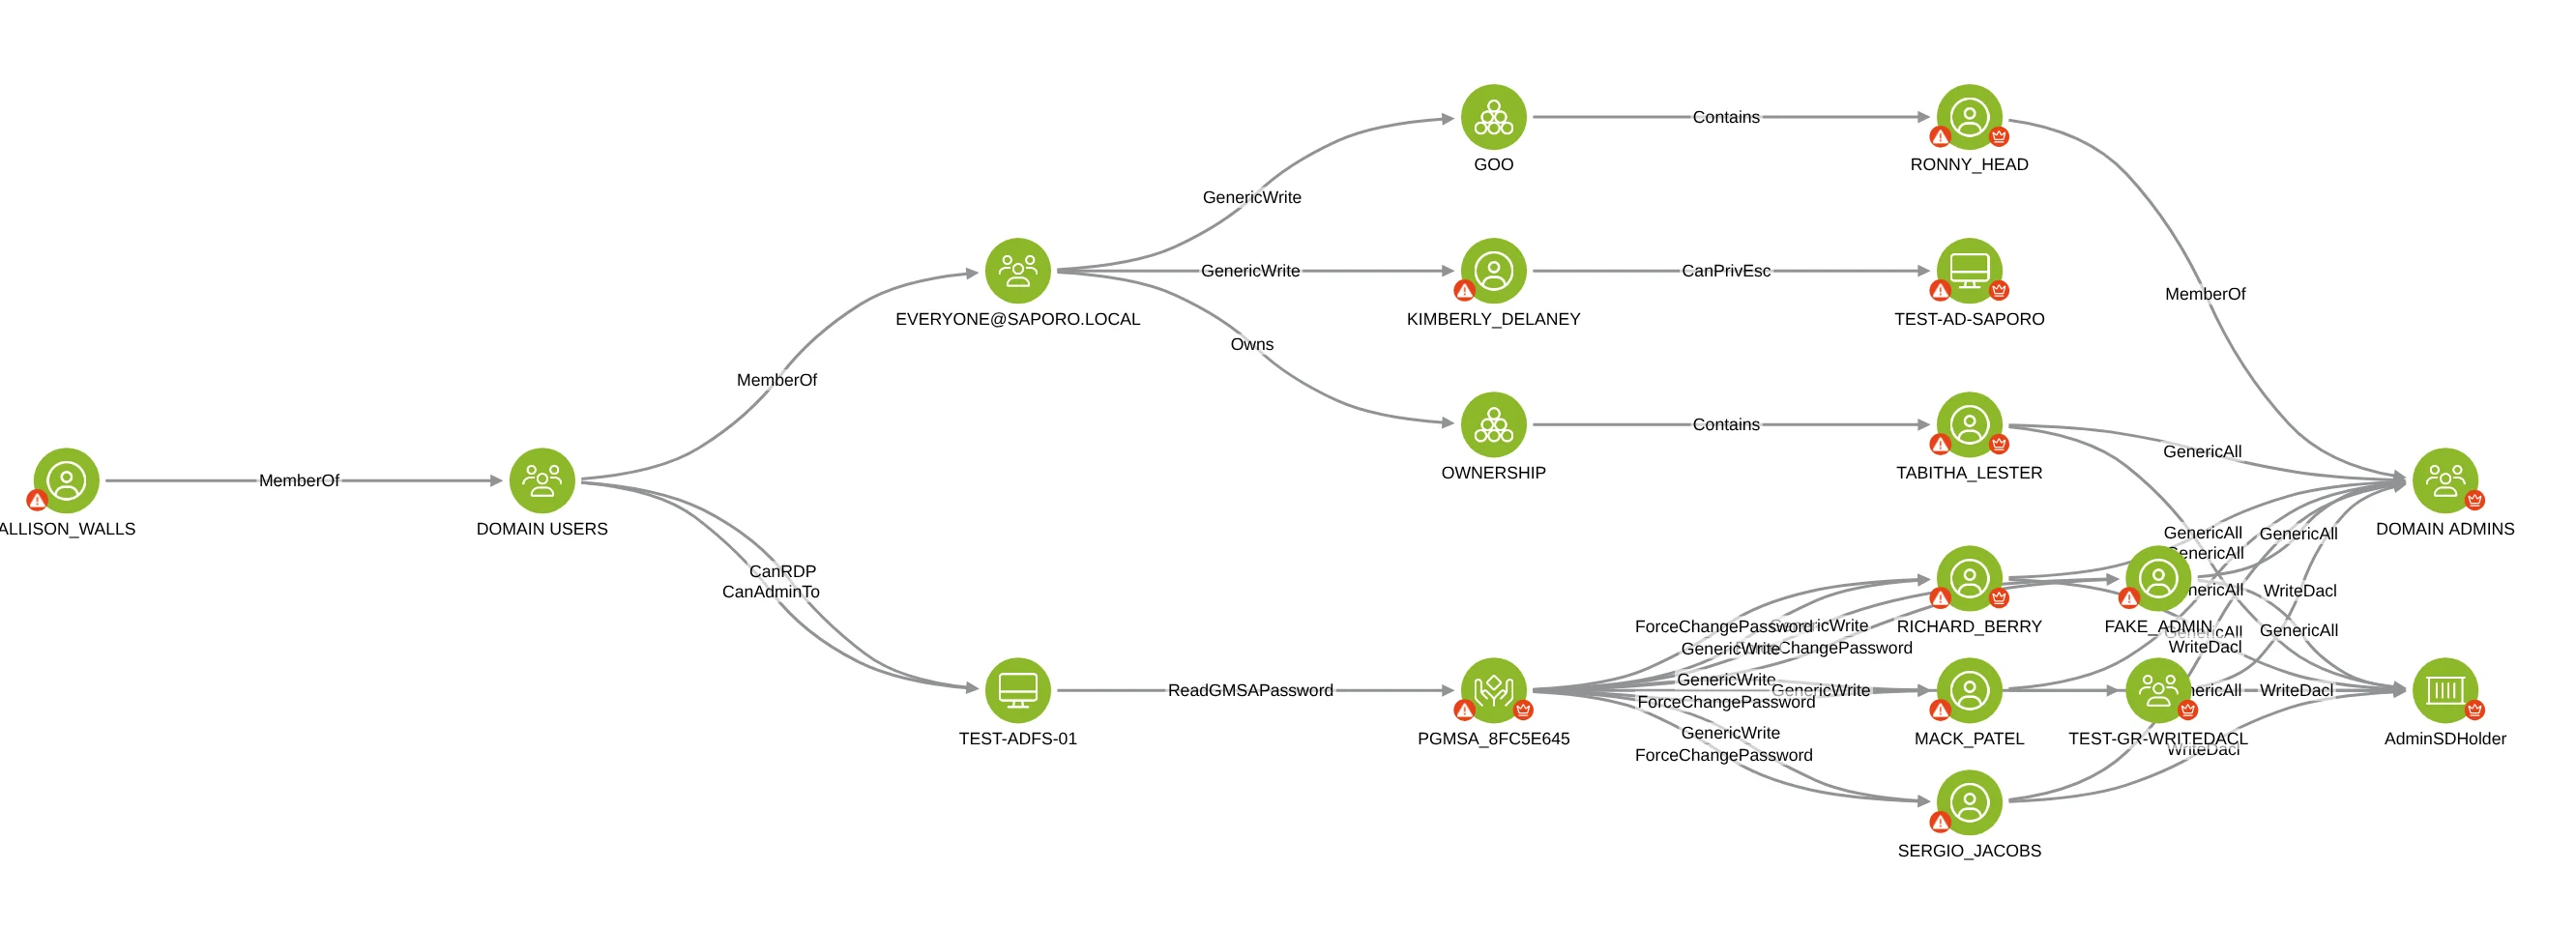
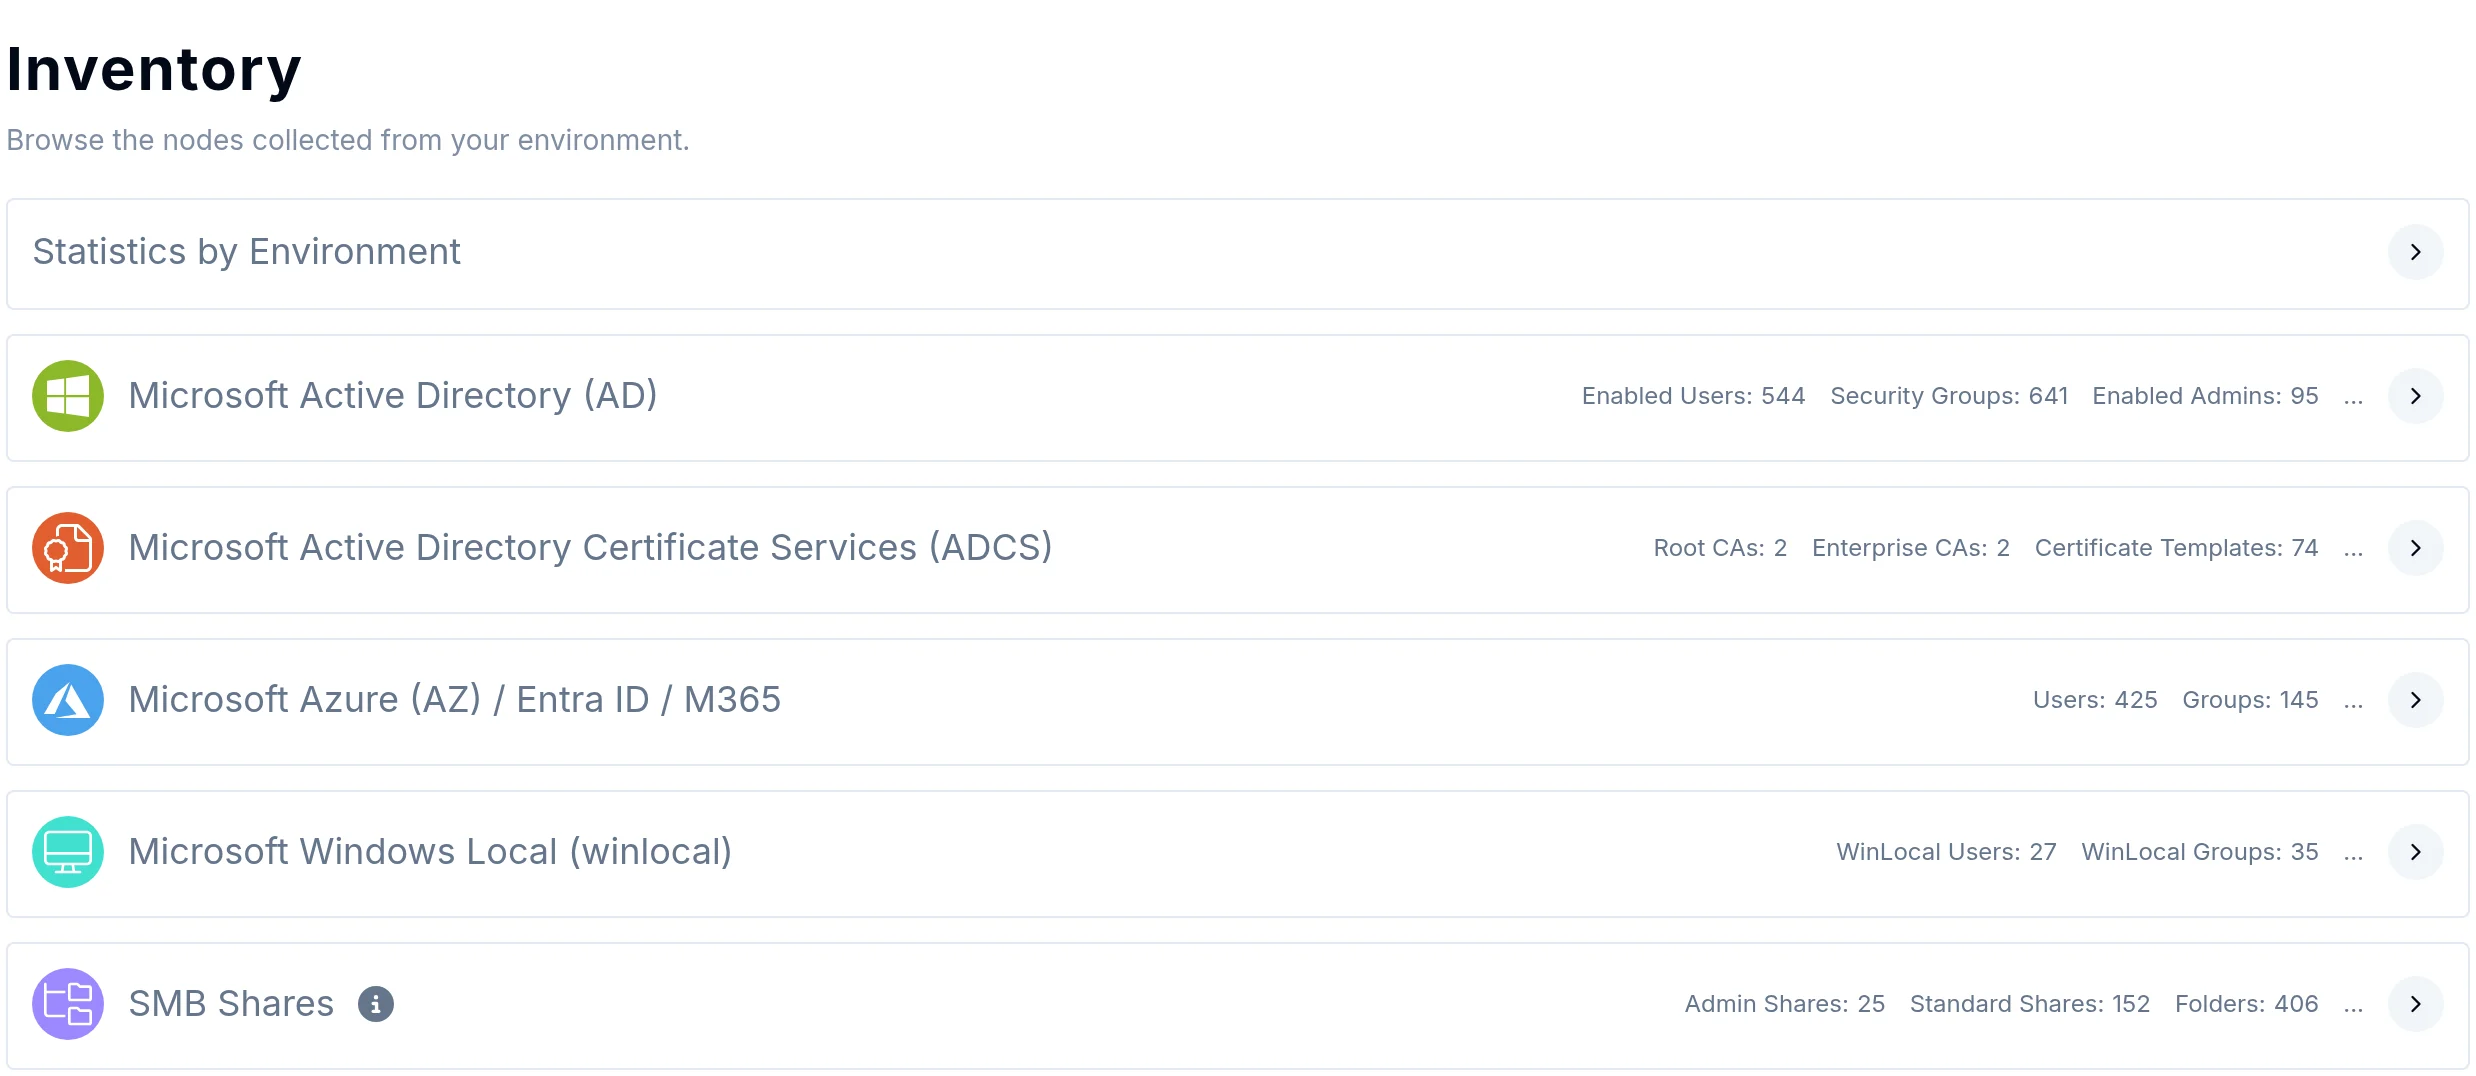
La multiplication des outils et consoles complique l’analyse des accès entre environnements. Saporo relie ces données dans un même graphe pour donner aux équipes une vision commune de l’exposition.
En réunissant identités et relations dans un même modèle, vos équipes trouvent leurs réponses sans recouper les résultats de plusieurs outils.
Retrouvez les identités et ressources de vos sources connectées dans un inventaire unique. Explorez leurs droits et relations hybrides sans passer d’une console à l’autre.
Analysez ensemble les identités humaines et non humaines, leurs droits, les relations qui les exposent et les ressources qu’elles peuvent atteindre.
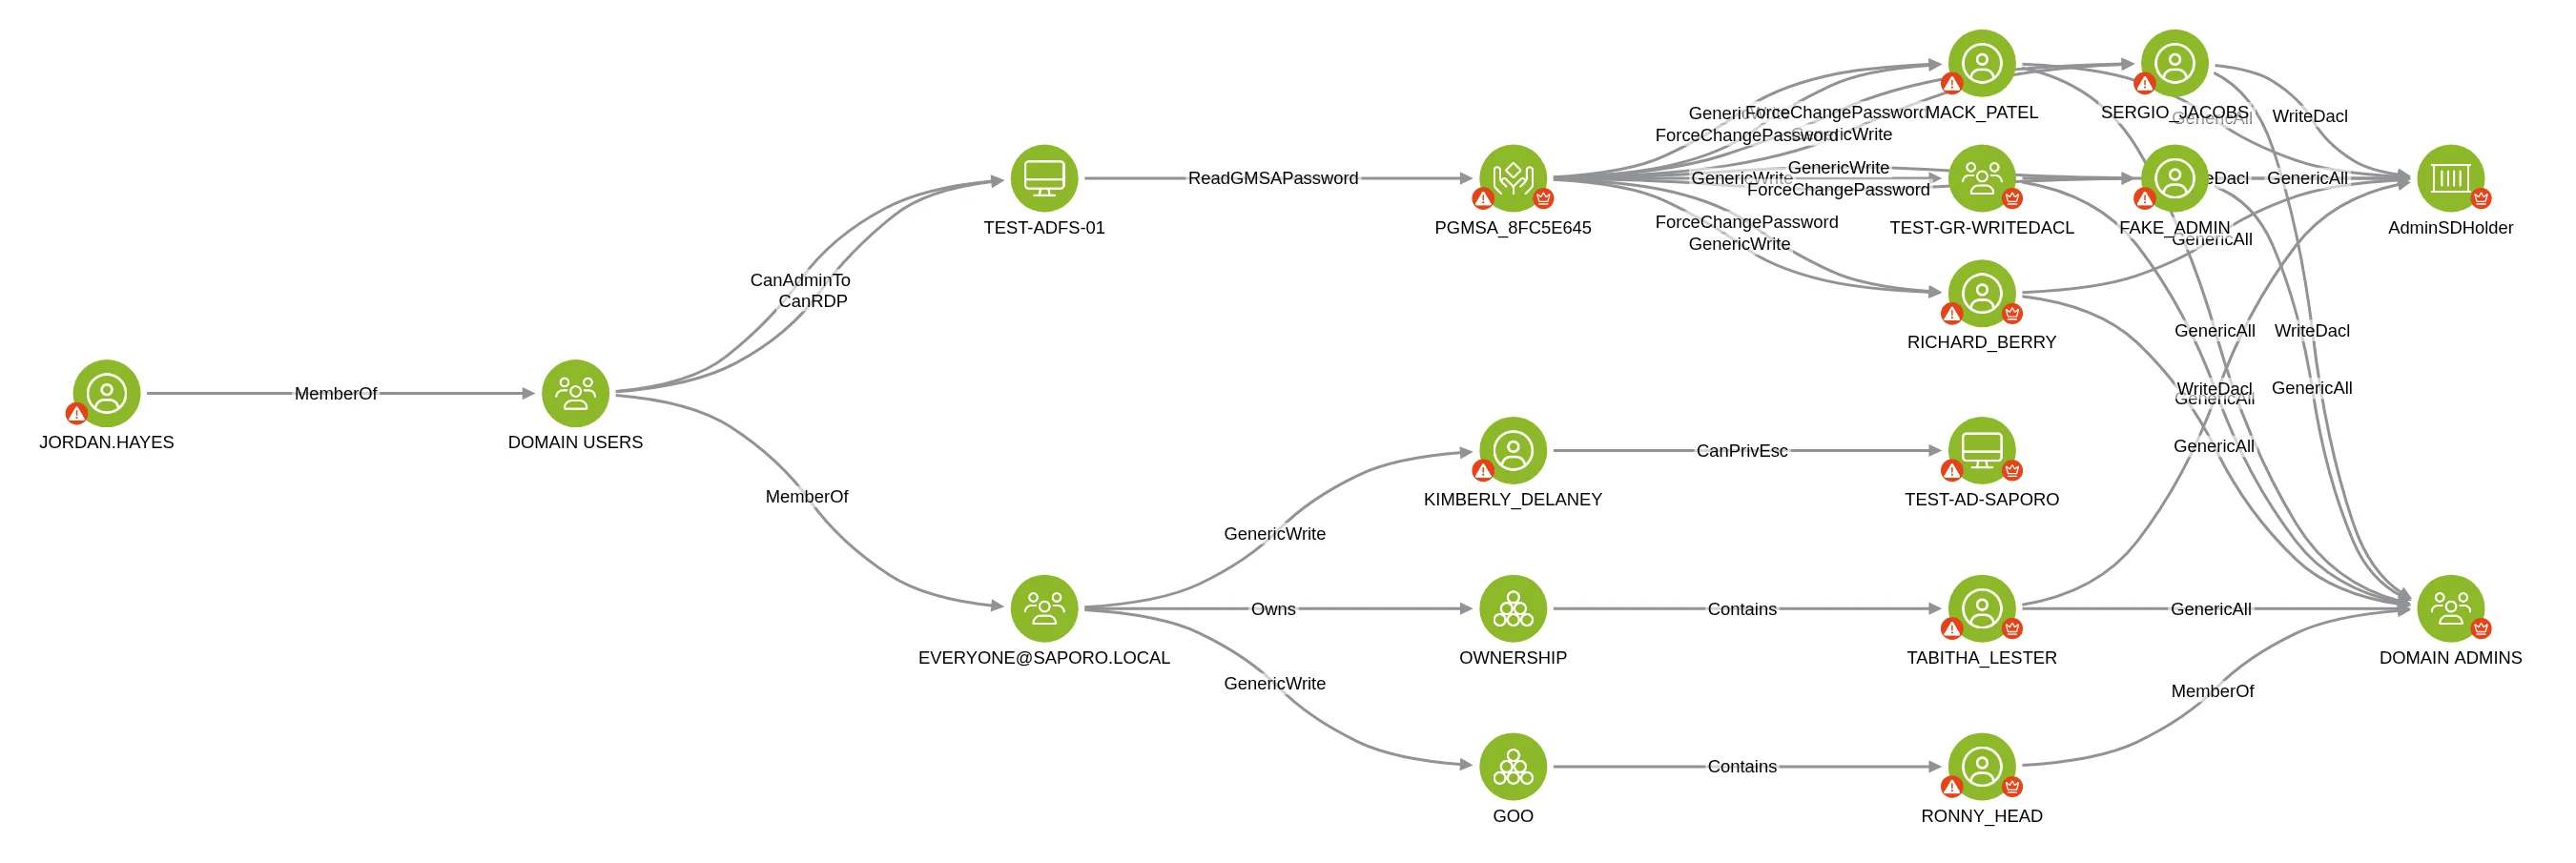
Suivez les chemins d’attaque potentiels entre vos environnements connectés dans un même graphe. Comprenez comment les droits et relations permettent à un attaquant de passer d’un système à l’autre et d’atteindre les ressources critiques.
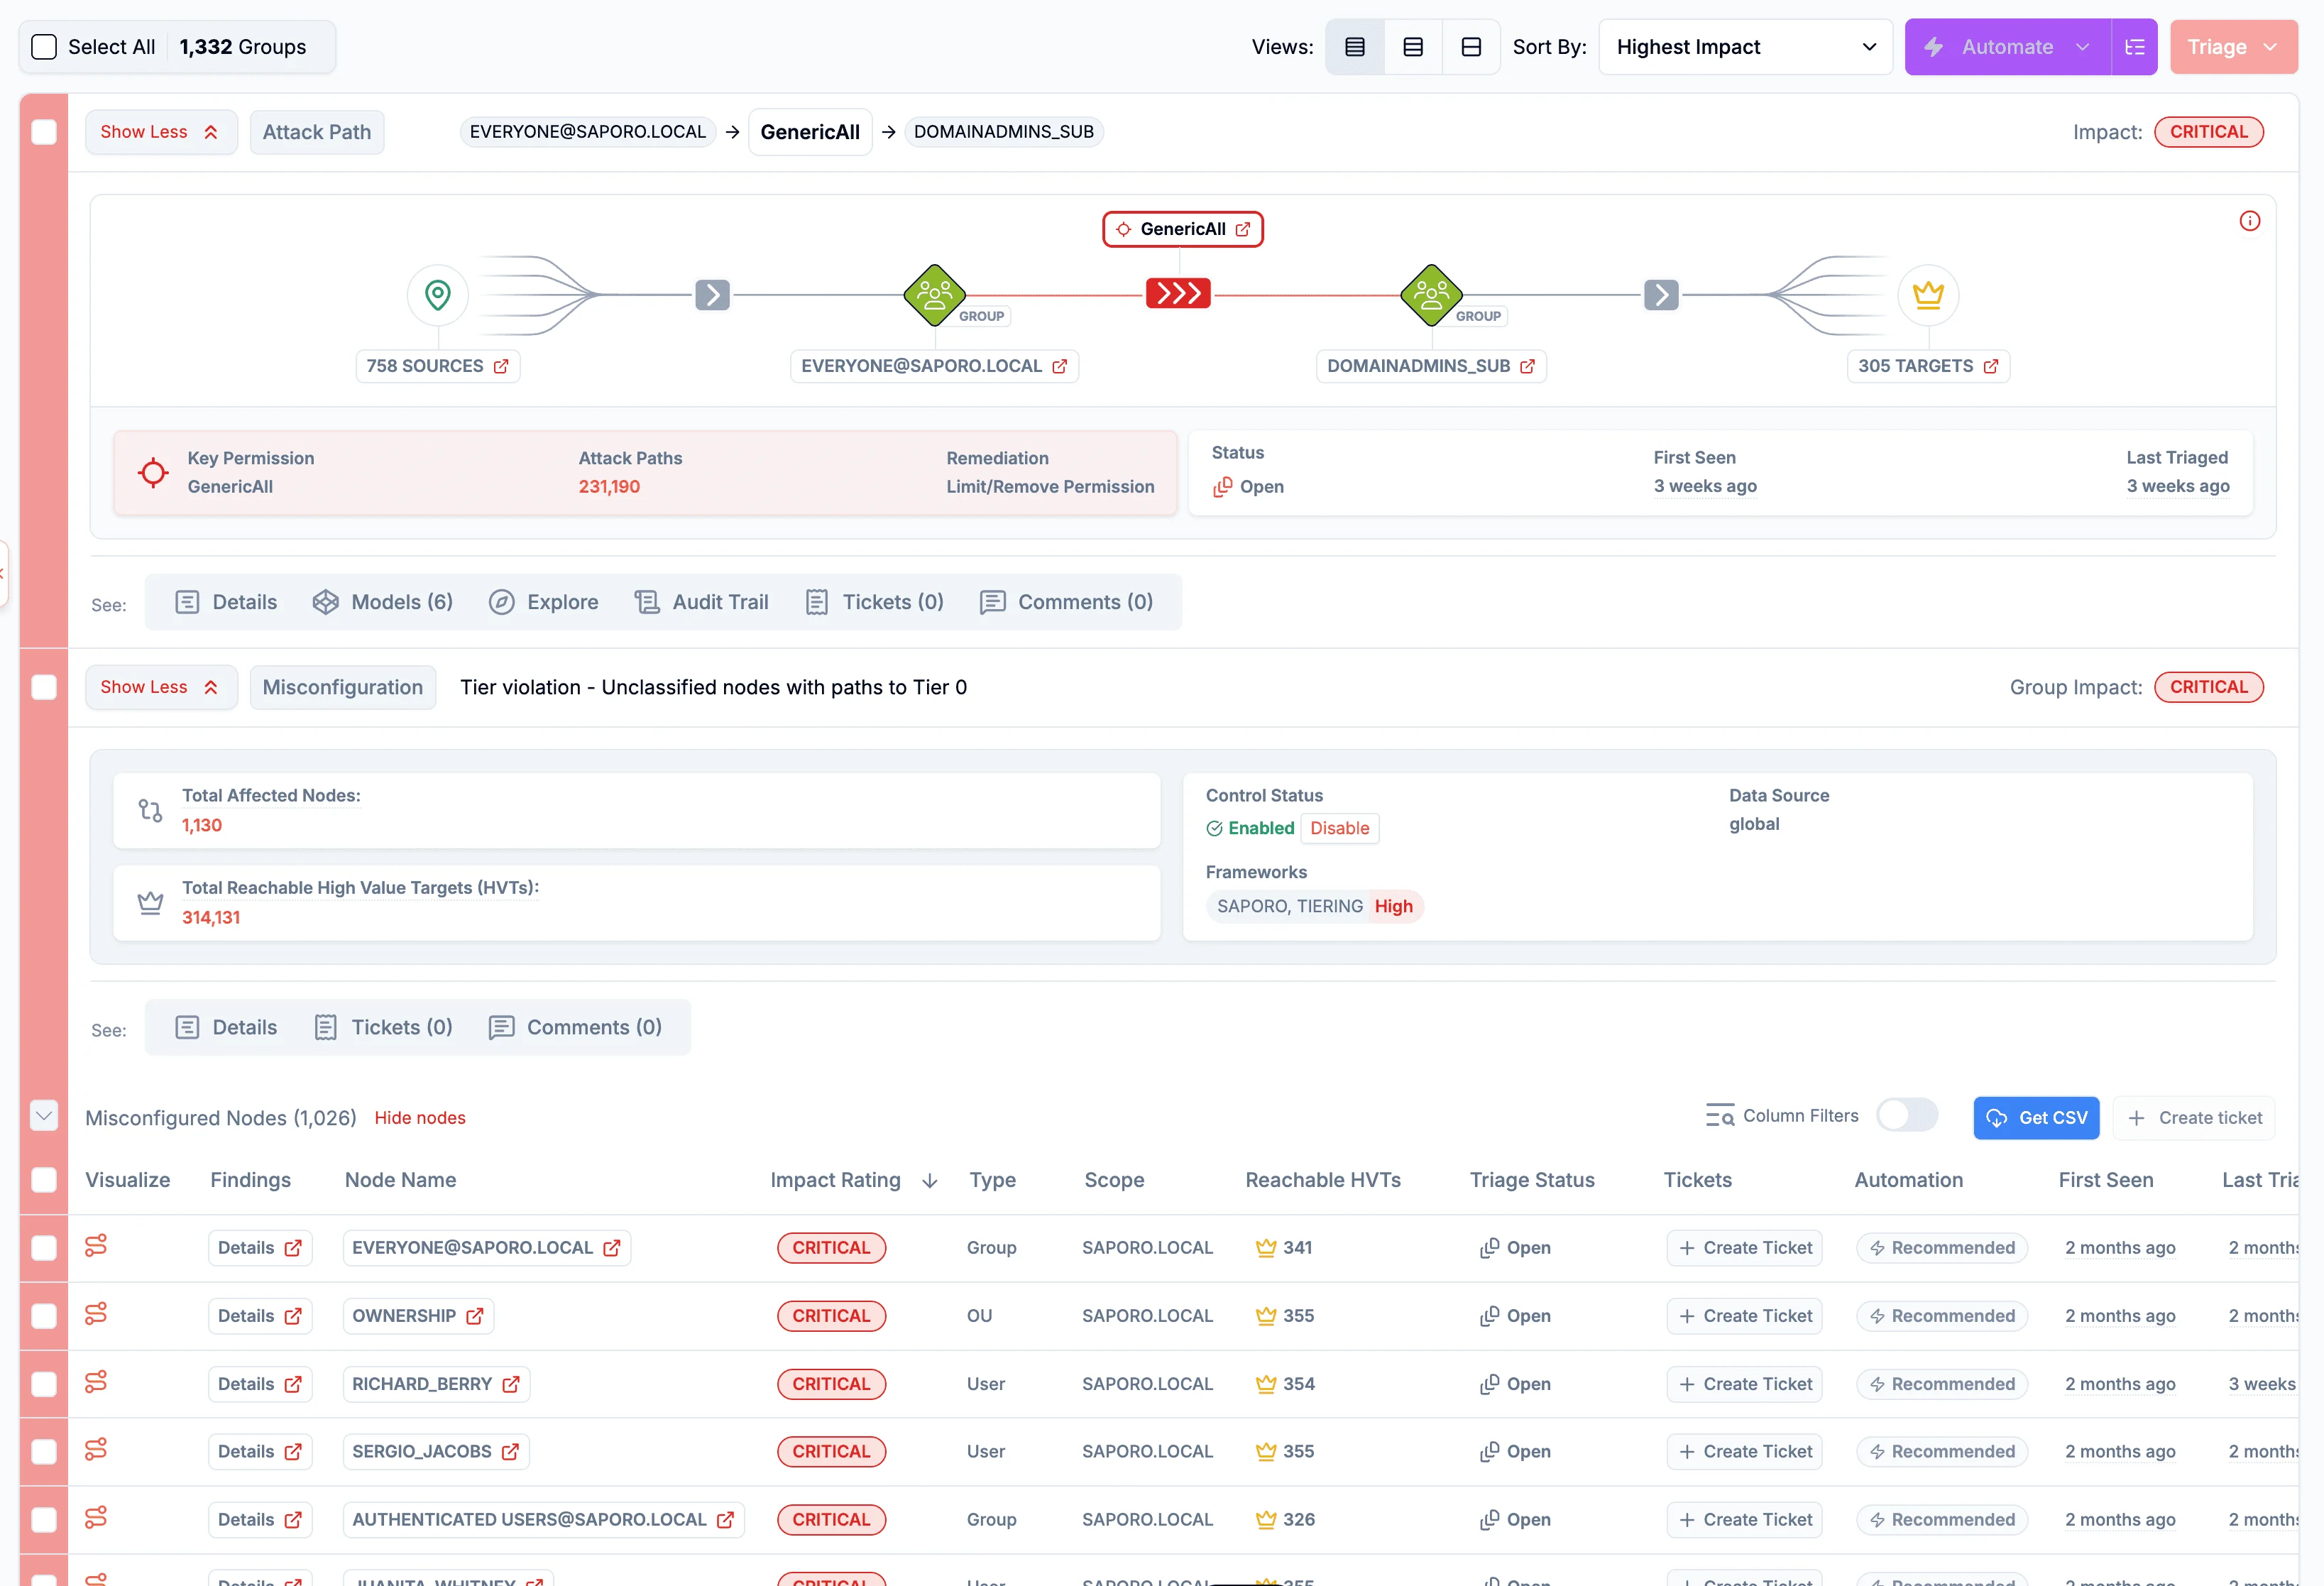
Analysez les résultats et corrigez les faiblesses grâce aux recommandations de remédiation et aux workflows automatisés. Les équipes IAM, sécurité et cloud coordonnent les changements et suivent les progrès au même endroit.
QUESTIONS FRÉQUENTES
Saporo relie vos sources on-premise et cloud dans un même graphe : Active Directory, AD Certificate Services, Windows Local, partages SMB, Entra ID, Azure, Microsoft 365, Google Workspace, Google Cloud et AWS.
Oui. Saporo réunit les identités humaines et non humaines, dont les comptes utilisateurs et de service, dans un même inventaire et un même graphe. Vous pouvez analyser ensemble leurs droits et leurs accès aux ressources.
Oui. Saporo révèle les chemins d’attaque entre vos environnements cloud et on-premise connectés bi ou unidirectionnels. Vous pouvez analyser les droits et relations entre identités qui rendent ces chemins possibles.
Non. Vos équipes interrogent un même graphe couvrant toutes les sources connectées. Elles visualisent comment les accès d’un environnement permettent d’atteindre les ressources d’un autre, sans analyser chaque source dans sa propre console.
Les équipes IAM, sécurité, infrastructure et cloud partagent une même vue des risques liés aux identités, des responsabilités, des priorités et de l’avancement des remédiations. Chaque équipe gère son périmètre, et les corrections avancent même lorsqu’un chemin d’attaque traverse plusieurs périmètres.