MONITORING DES CHANGEMENTS & ÉVÉNEMENTS

Suivez les changements d’identité en temps réel et mesurez leur impact

Suivez les changements et les événements signalés. Analysez les chemins d’accès et d’attaque, les droits et les erreurs de configuration pour évaluer l’impact et prioriser vos investigations.

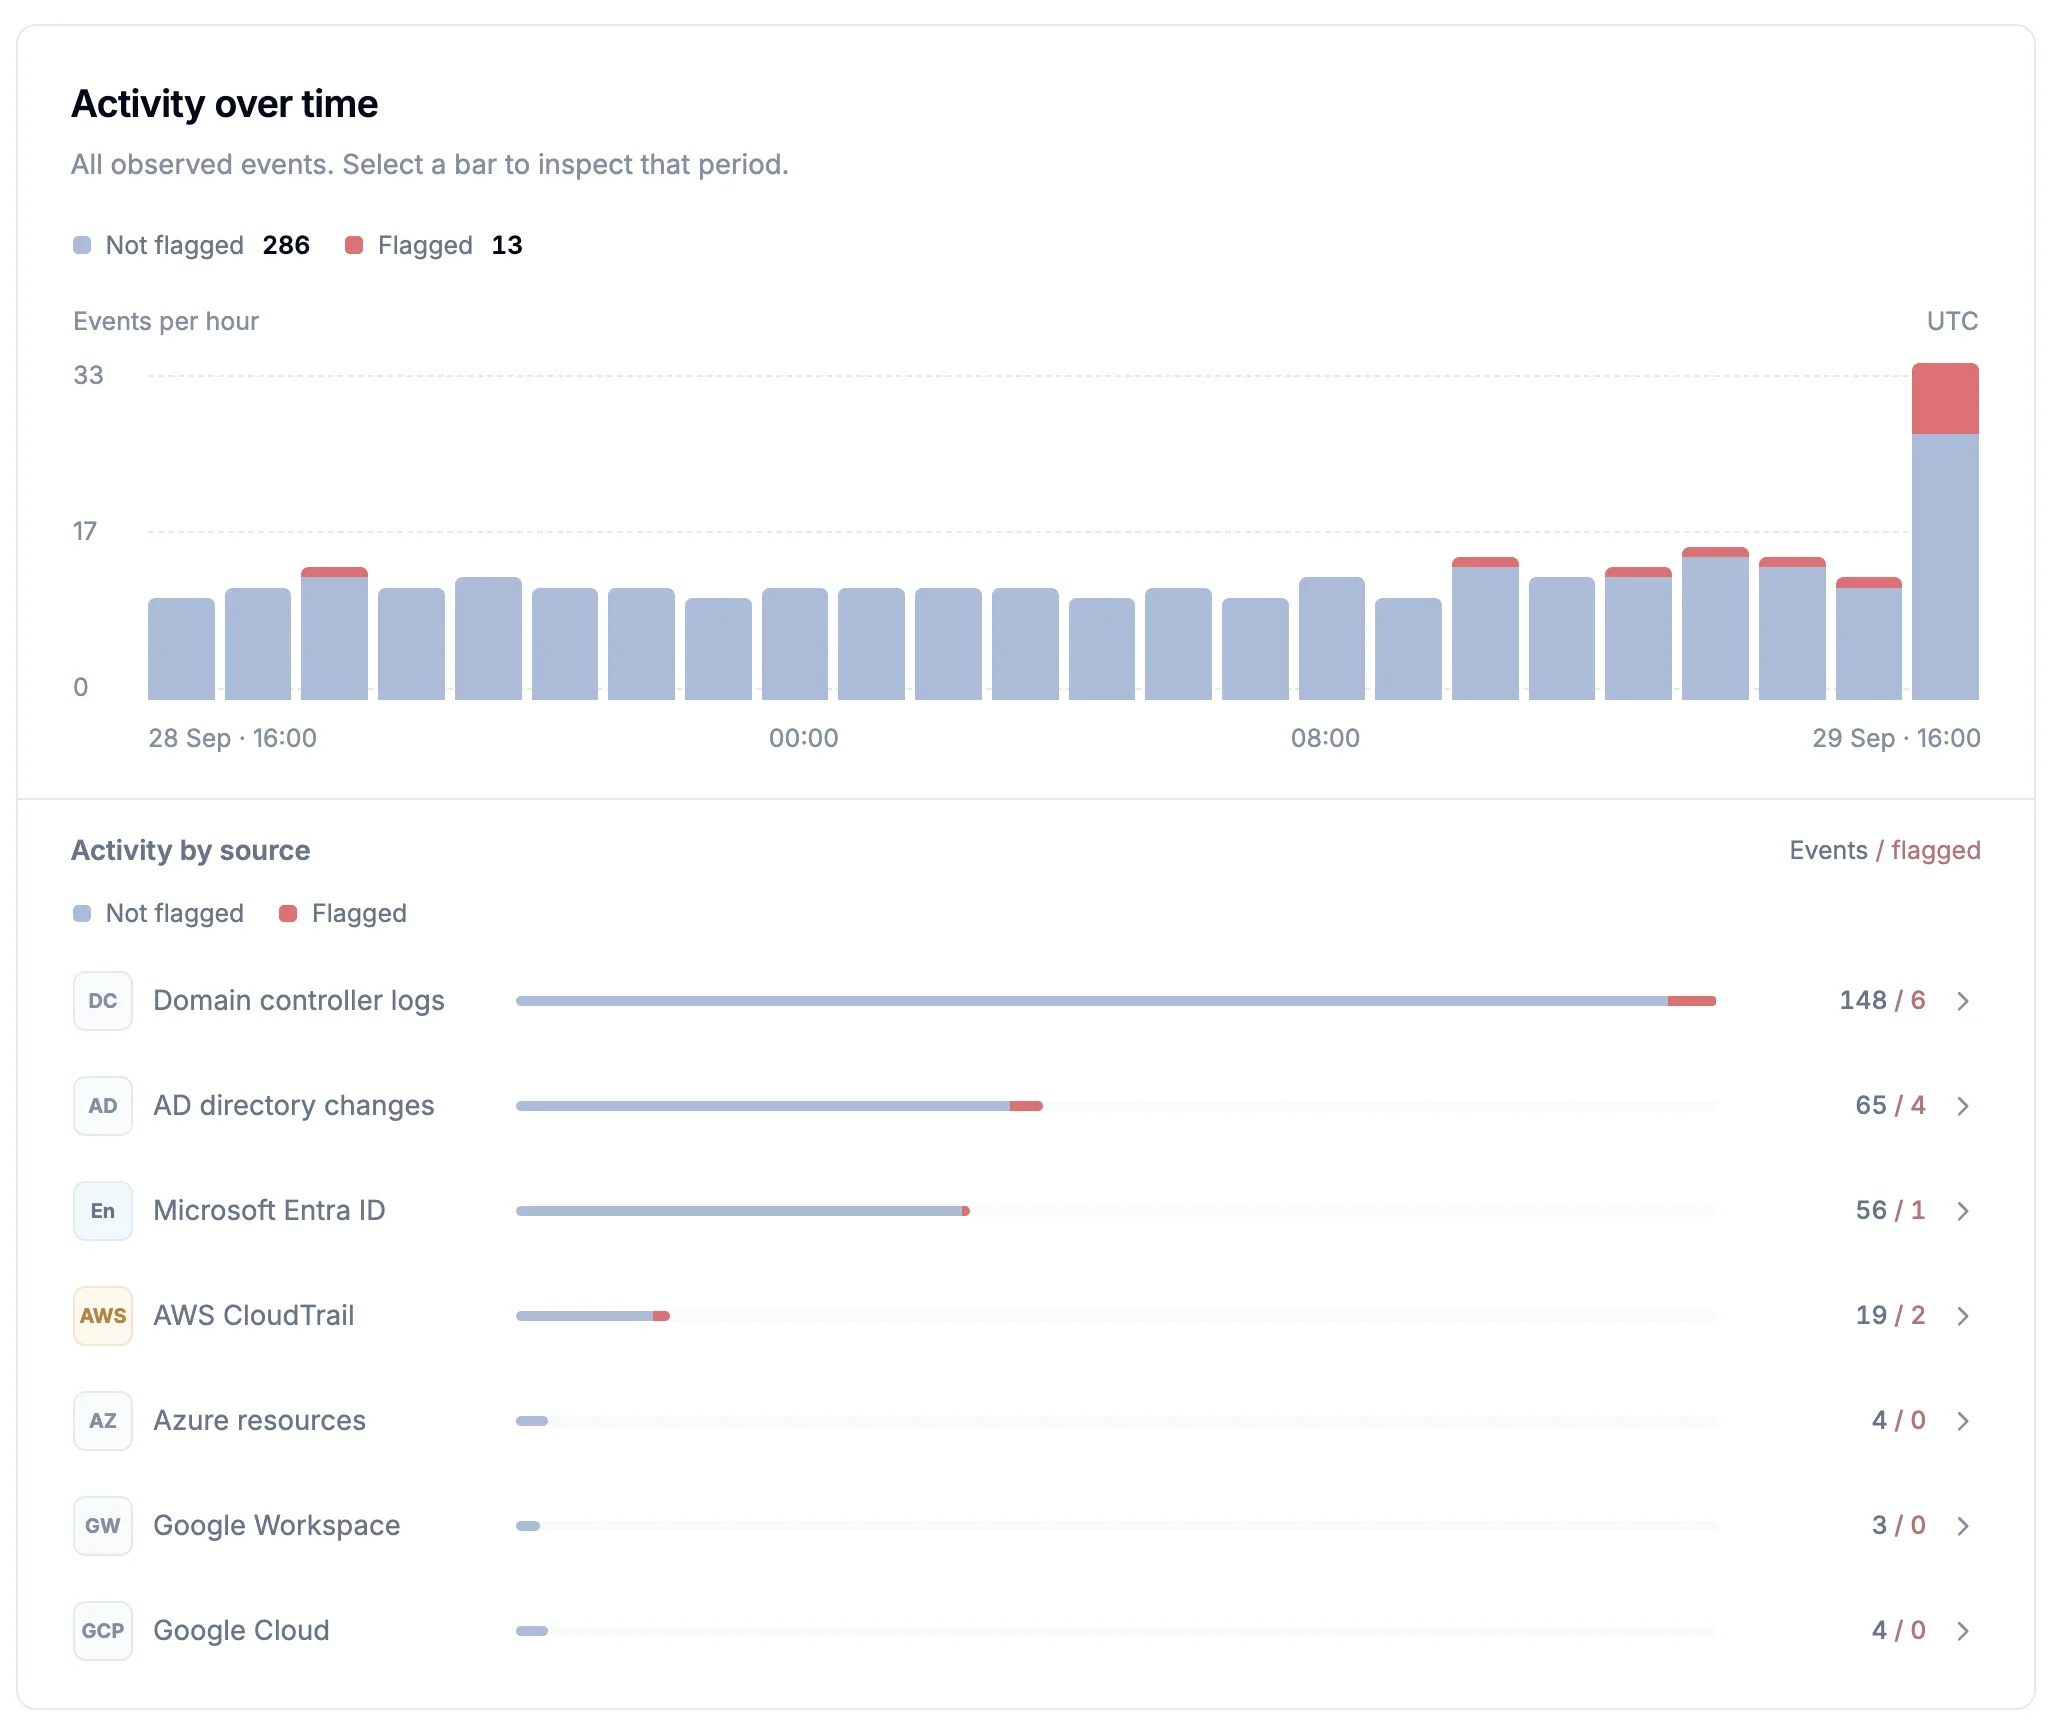
Événements des logs / Activité
Activité des événements des logs Saporo dans le temps, avec les événements signalés et non signalés par heure, et l’activité par source pour les logs des contrôleurs de domaine, les changements de l’annuaire AD et Microsoft Entra ID, dans un environnement d’exemple
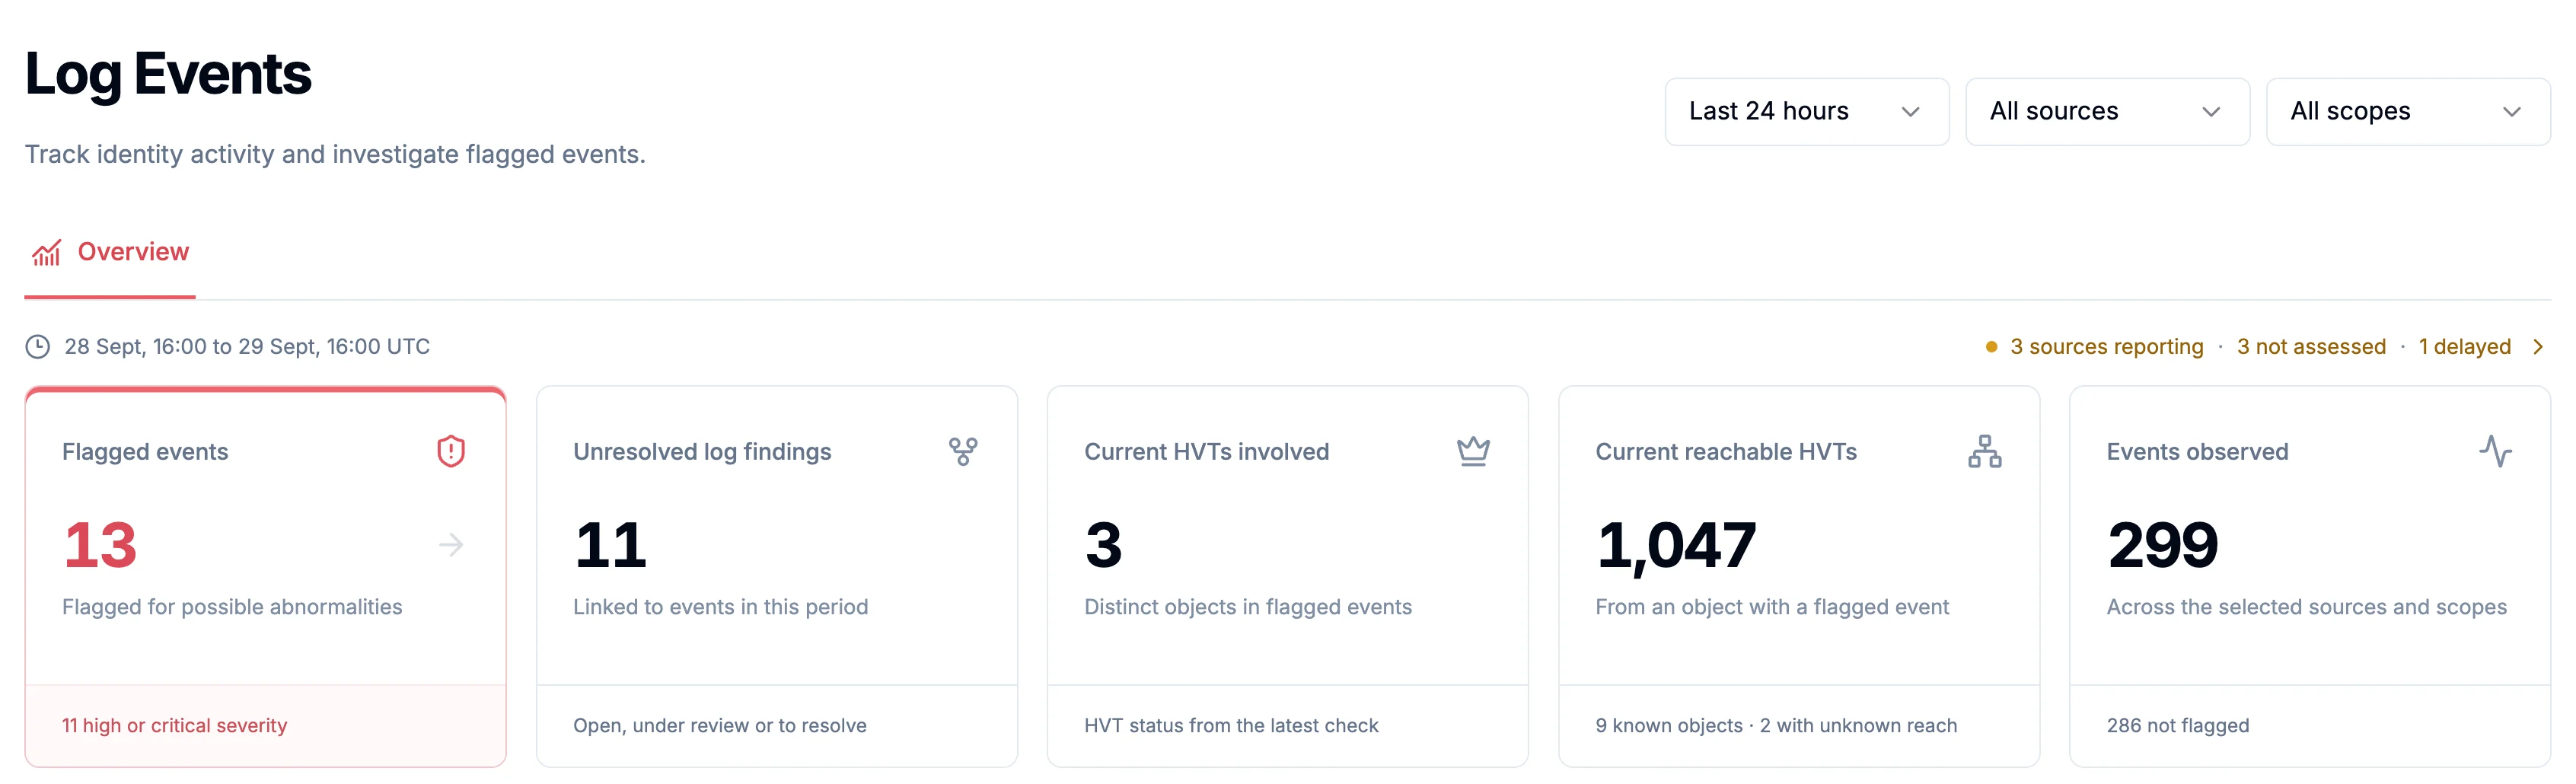
Événements des logs / Vue d’ensemble
Vue d’ensemble des événements des logs Saporo montrant les événements signalés, les résultats de logs non résolus, les cibles critiques impliquées, les cibles critiques accessibles et les événements observés, dans un environnement d’exemple

Identifiez ce qui a changé, quand et où

  • Active Directory
  • Logs des contrôleurs de domaine
  • Microsoft Entra ID
  • Azure
  • AWS CloudTrail
  • Google Workspace
  • Google Cloud
  • Suivez les changements

    Suivez les modifications de comptes, de droits, permissions et d’identifiants d’applications.

  • Identifiez les comptes et objets concernés

    Consultez le compte à l’origine du changement et les objets concernés lorsque la source les renseigne.

  • Vérifiez la date de mise à jour des données

    Consultez la date de la dernière vérification de chaque source.

Activité des événements des logs Saporo dans le temps, avec les événements signalés et non signalés par heure, et l’activité par source pour les logs des contrôleurs de domaine, les changements de l’annuaire AD, Microsoft Entra ID, AWS CloudTrail, les ressources Azure, Google Workspace et Google Cloud, dans un environnement d’exemple
Événements des logs / ActivitéEnvironnements et données d’exemple.
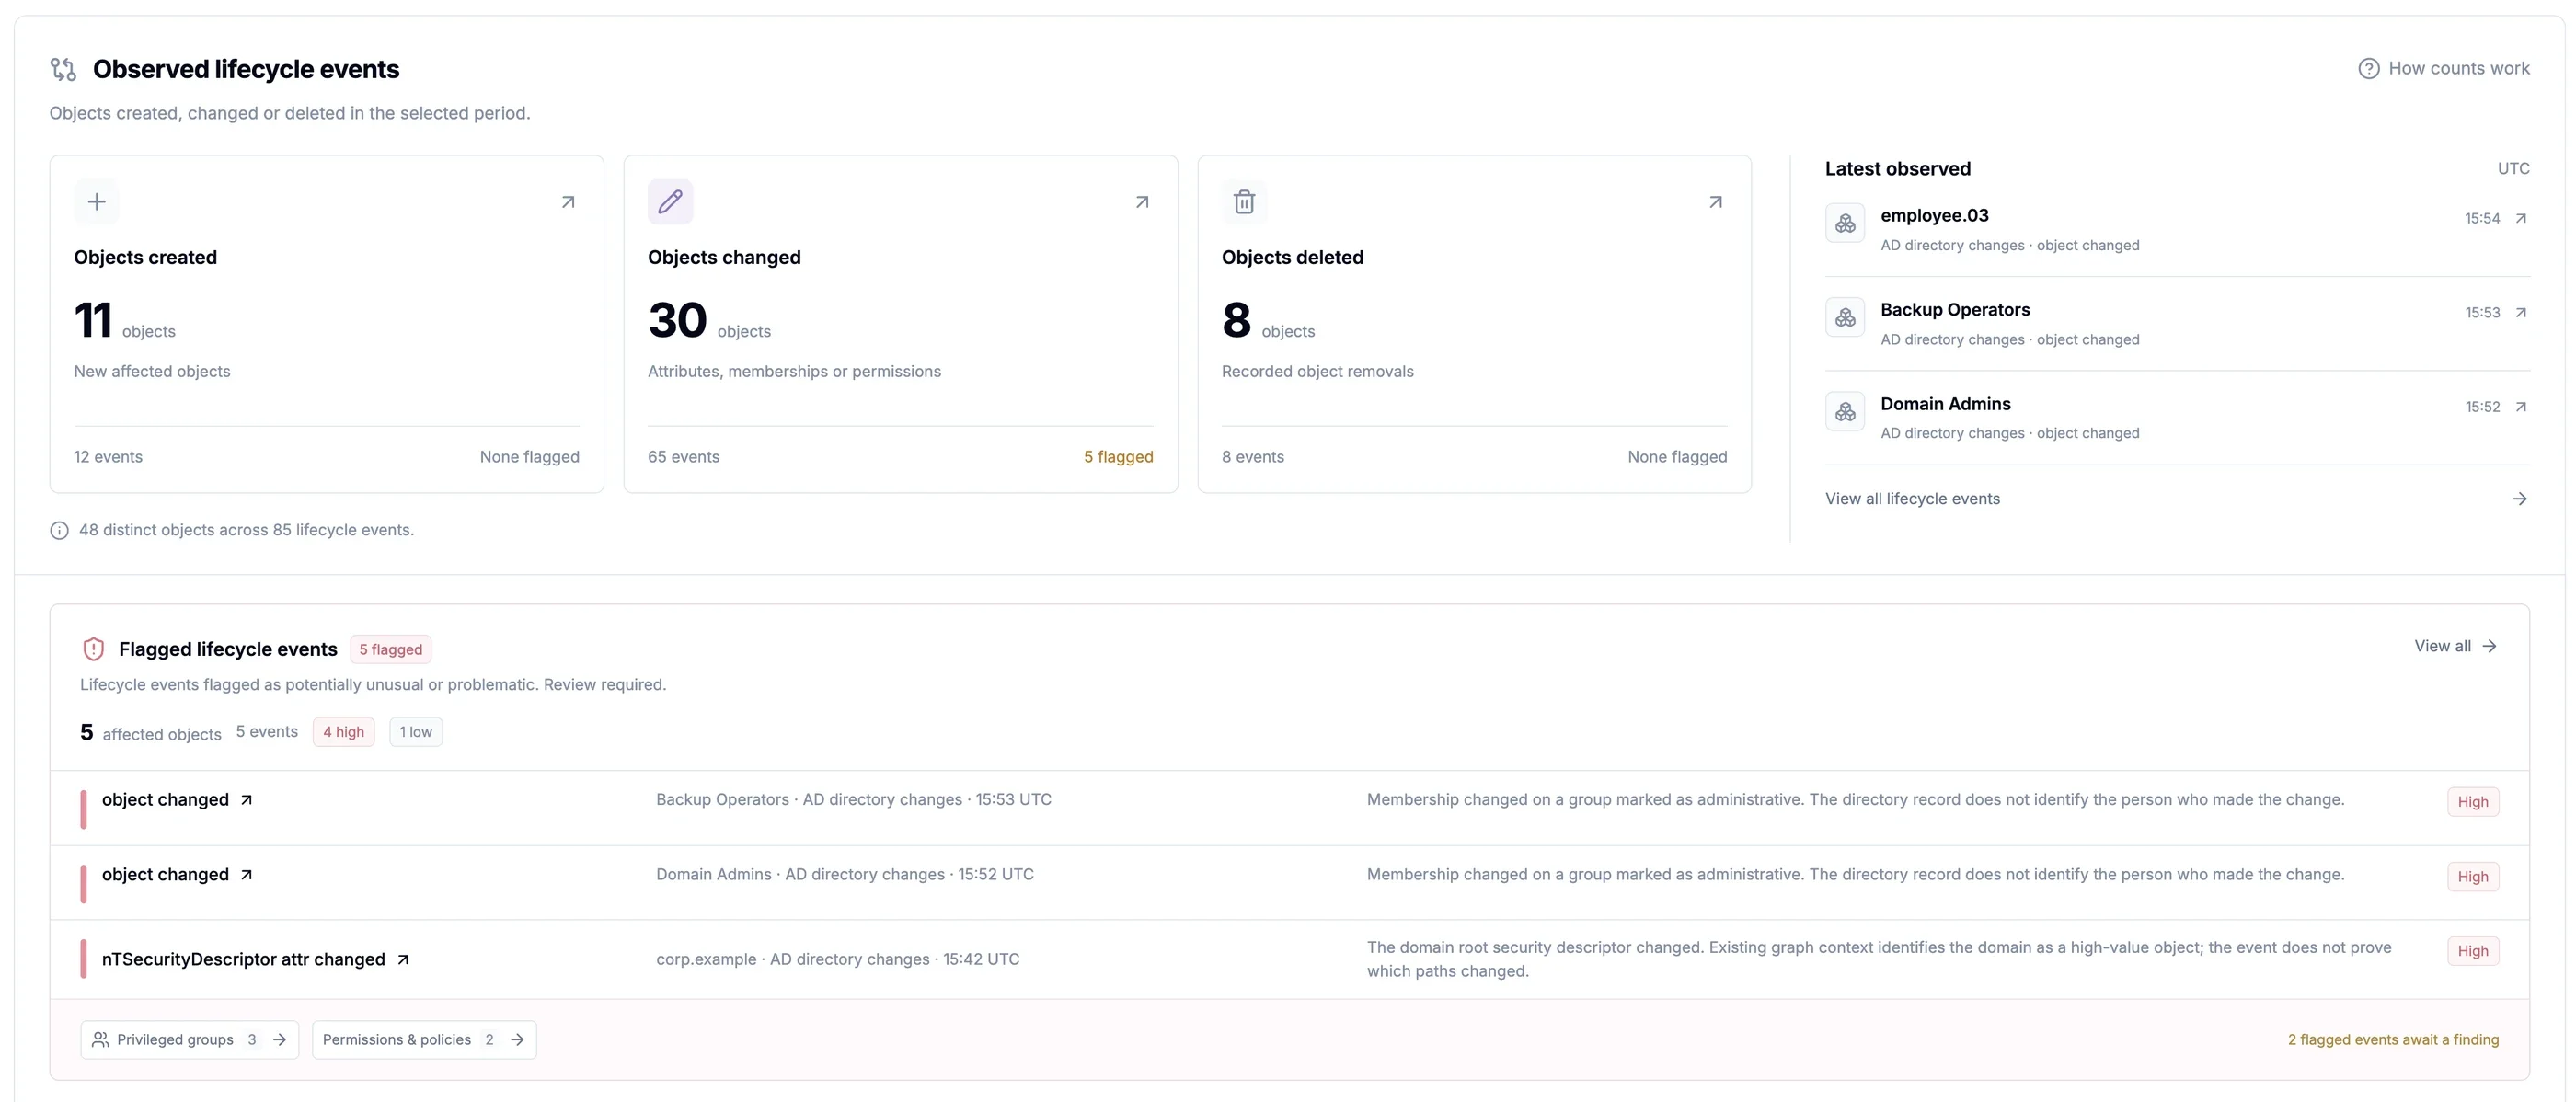
Événements du cycle de vie Saporo montrant les objets créés, modifiés et supprimés sur la période sélectionnée, les derniers objets observés et les événements du cycle de vie signalés avec leurs détails enregistrés, dans un environnement d’exemple
Événements des logs / Événements du cycle de vieFaites défiler horizontalement pour en voir plus. Environnements et données d’exemple.

Priorisez les événements signalés selon l’exposition au risque

Appuyez-vous sur l’exposition des identités et les ressources critiques accessibles pour choisir les événements à examiner en priorité.

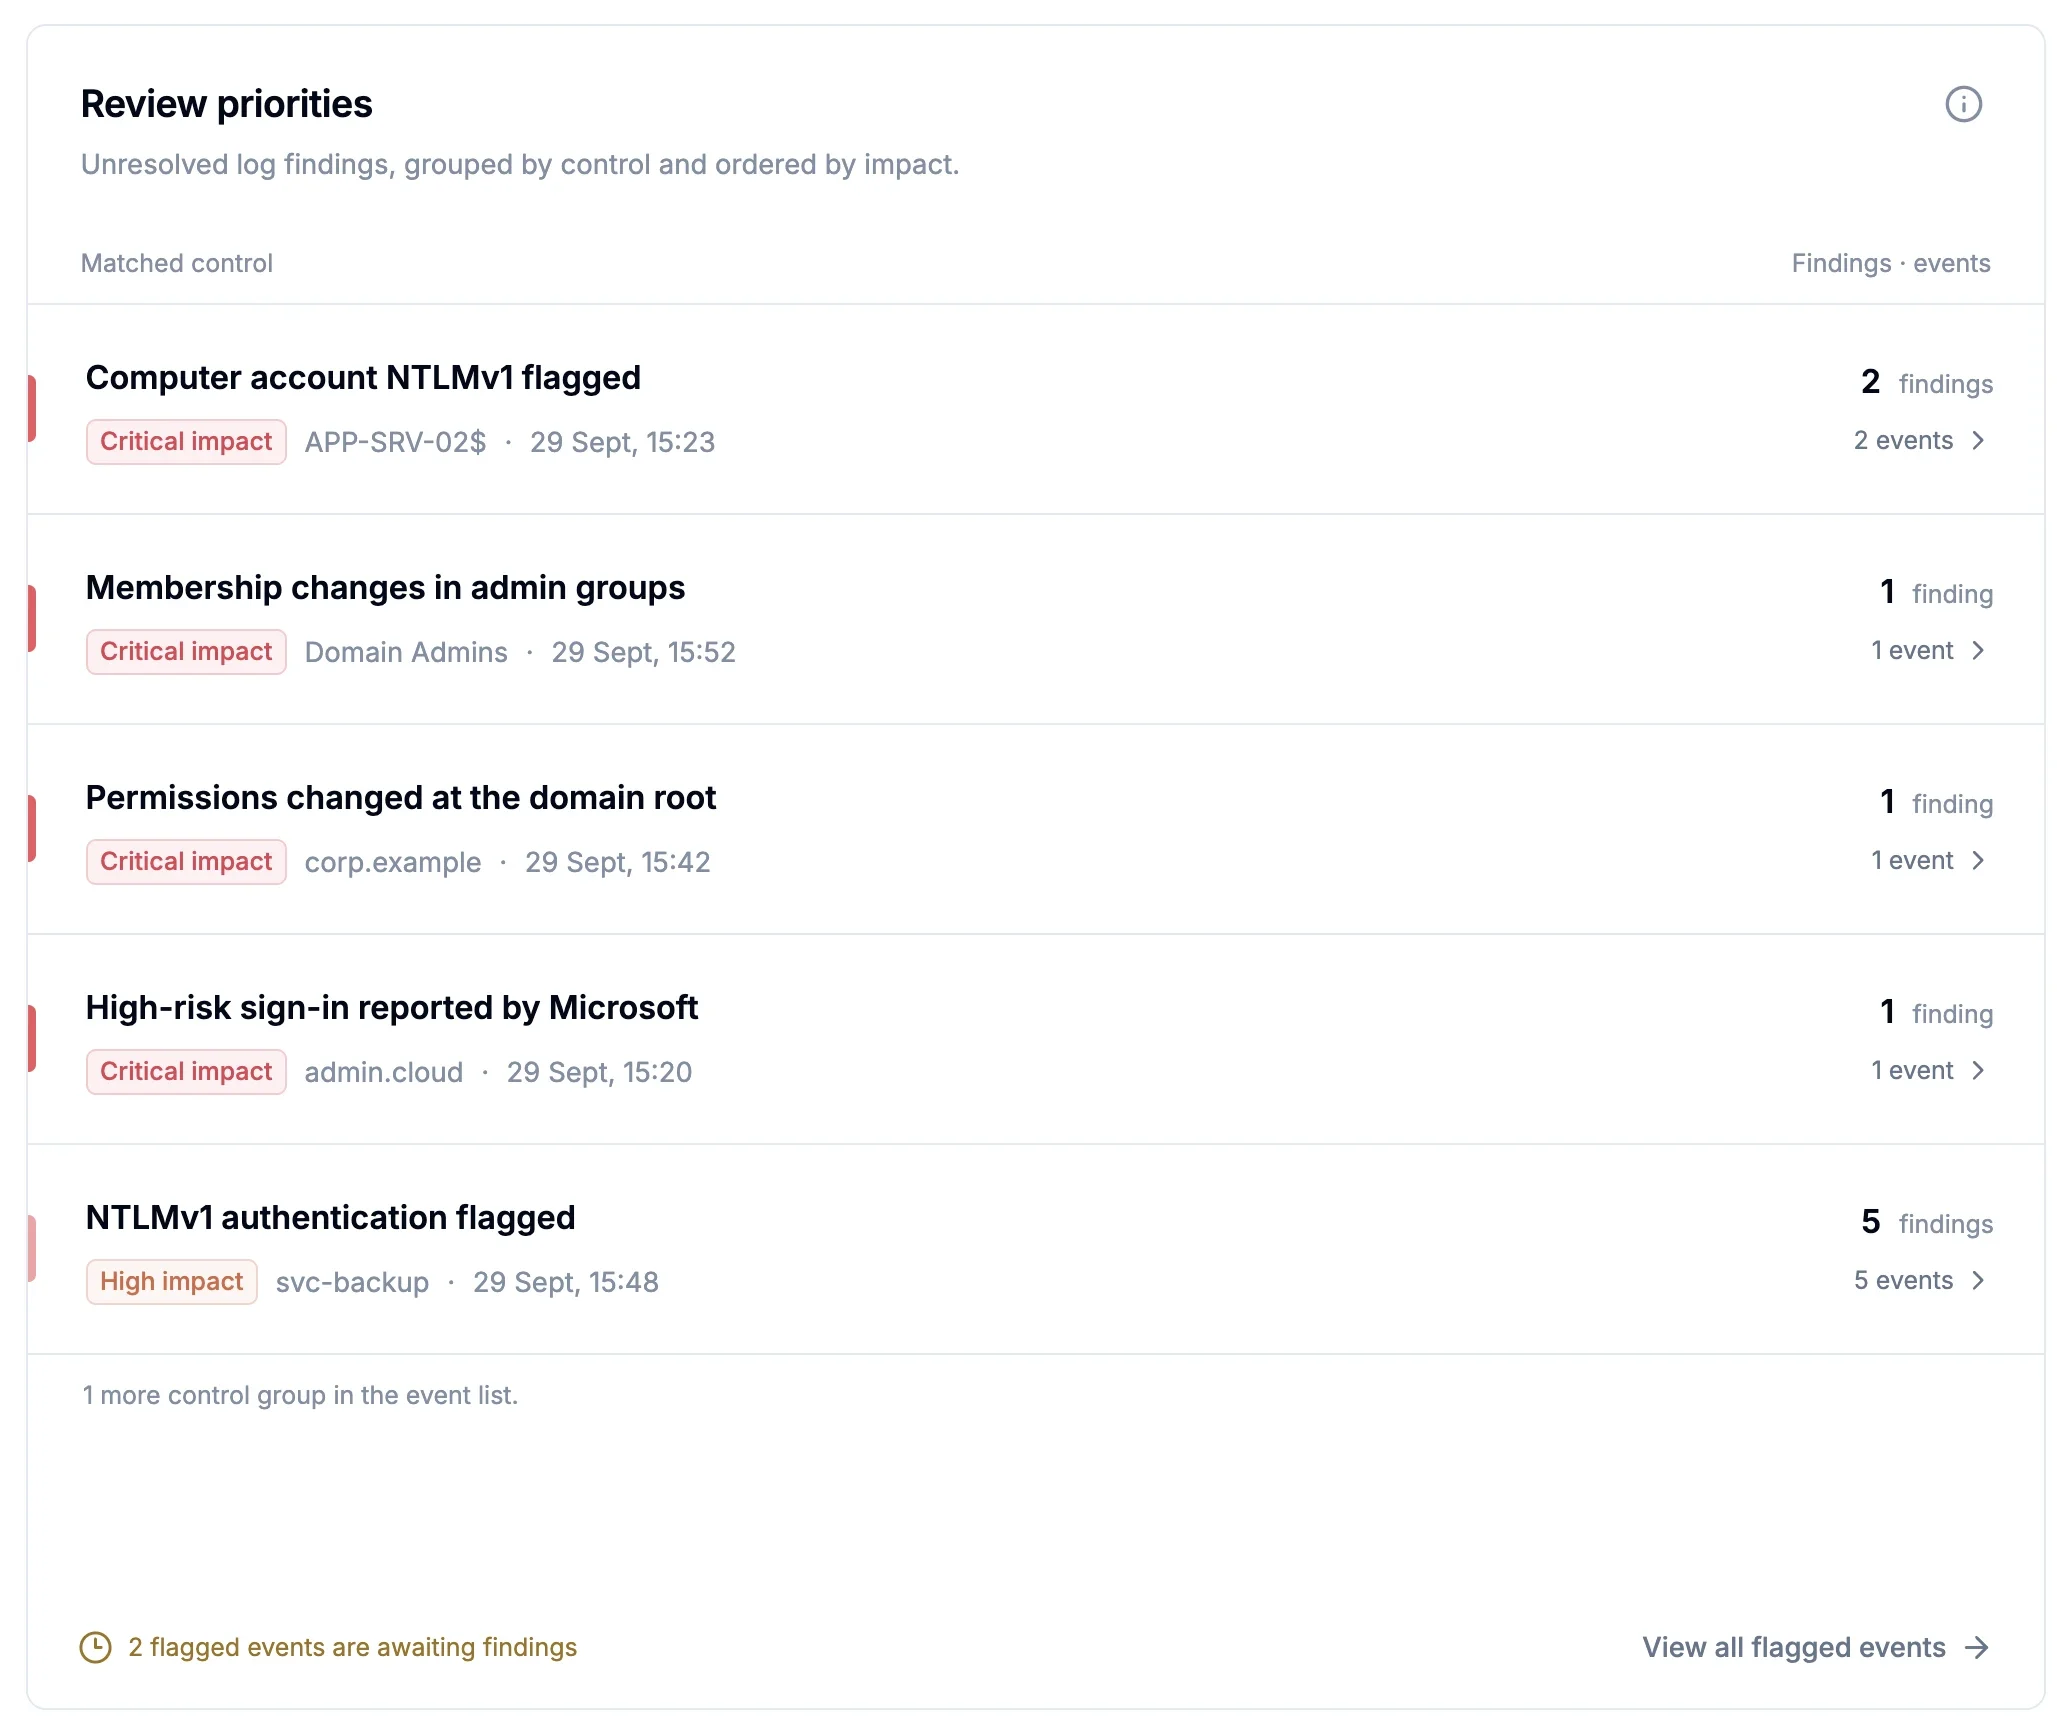
Panneau Priorités d’investigation de Saporo listant les résultats de logs non résolus, regroupés par contrôle et classés par impact, dont une authentification NTLMv1, des changements d’appartenance à des groupes d’administration, des droits modifiés à la racine du domaine et une connexion à haut risque signalée par Microsoft, dans un environnement d’exemple
Événements des logs / Priorités d’investigationEnvironnements et données d’exemple.
  • Activité signalée

    Consultez le contrôle à l’origine du signalement parmi les 85+ contrôles intégrés pour les logs. Comprenez pourquoi l’événement a été signalé et accédez aux éléments de preuve.

  • Accès possibles et ressources à risque

    Priorisez les identités qui peuvent atteindre des ressources critiques ou permettre à un attaquant de se propager.

  • Signaux de risque Microsoft

    Analysez les connexions à risque signalées par Microsoft en tenant compte de l’exposition des identités concernées.

Événement AD

Modification de l’appartenance à un groupe AD doté de droits d’administration

Événement des logsActive Directory

Identité concernée

JORDAN.HAYES

Utilisateur

SAPORO.LOCAL

Impact
Critique
Opportunité d’attaque
8,5 / 10

Contexte de sécurité

  • Droits
  • Chemins d’attaque
  • Erreurs de configuration
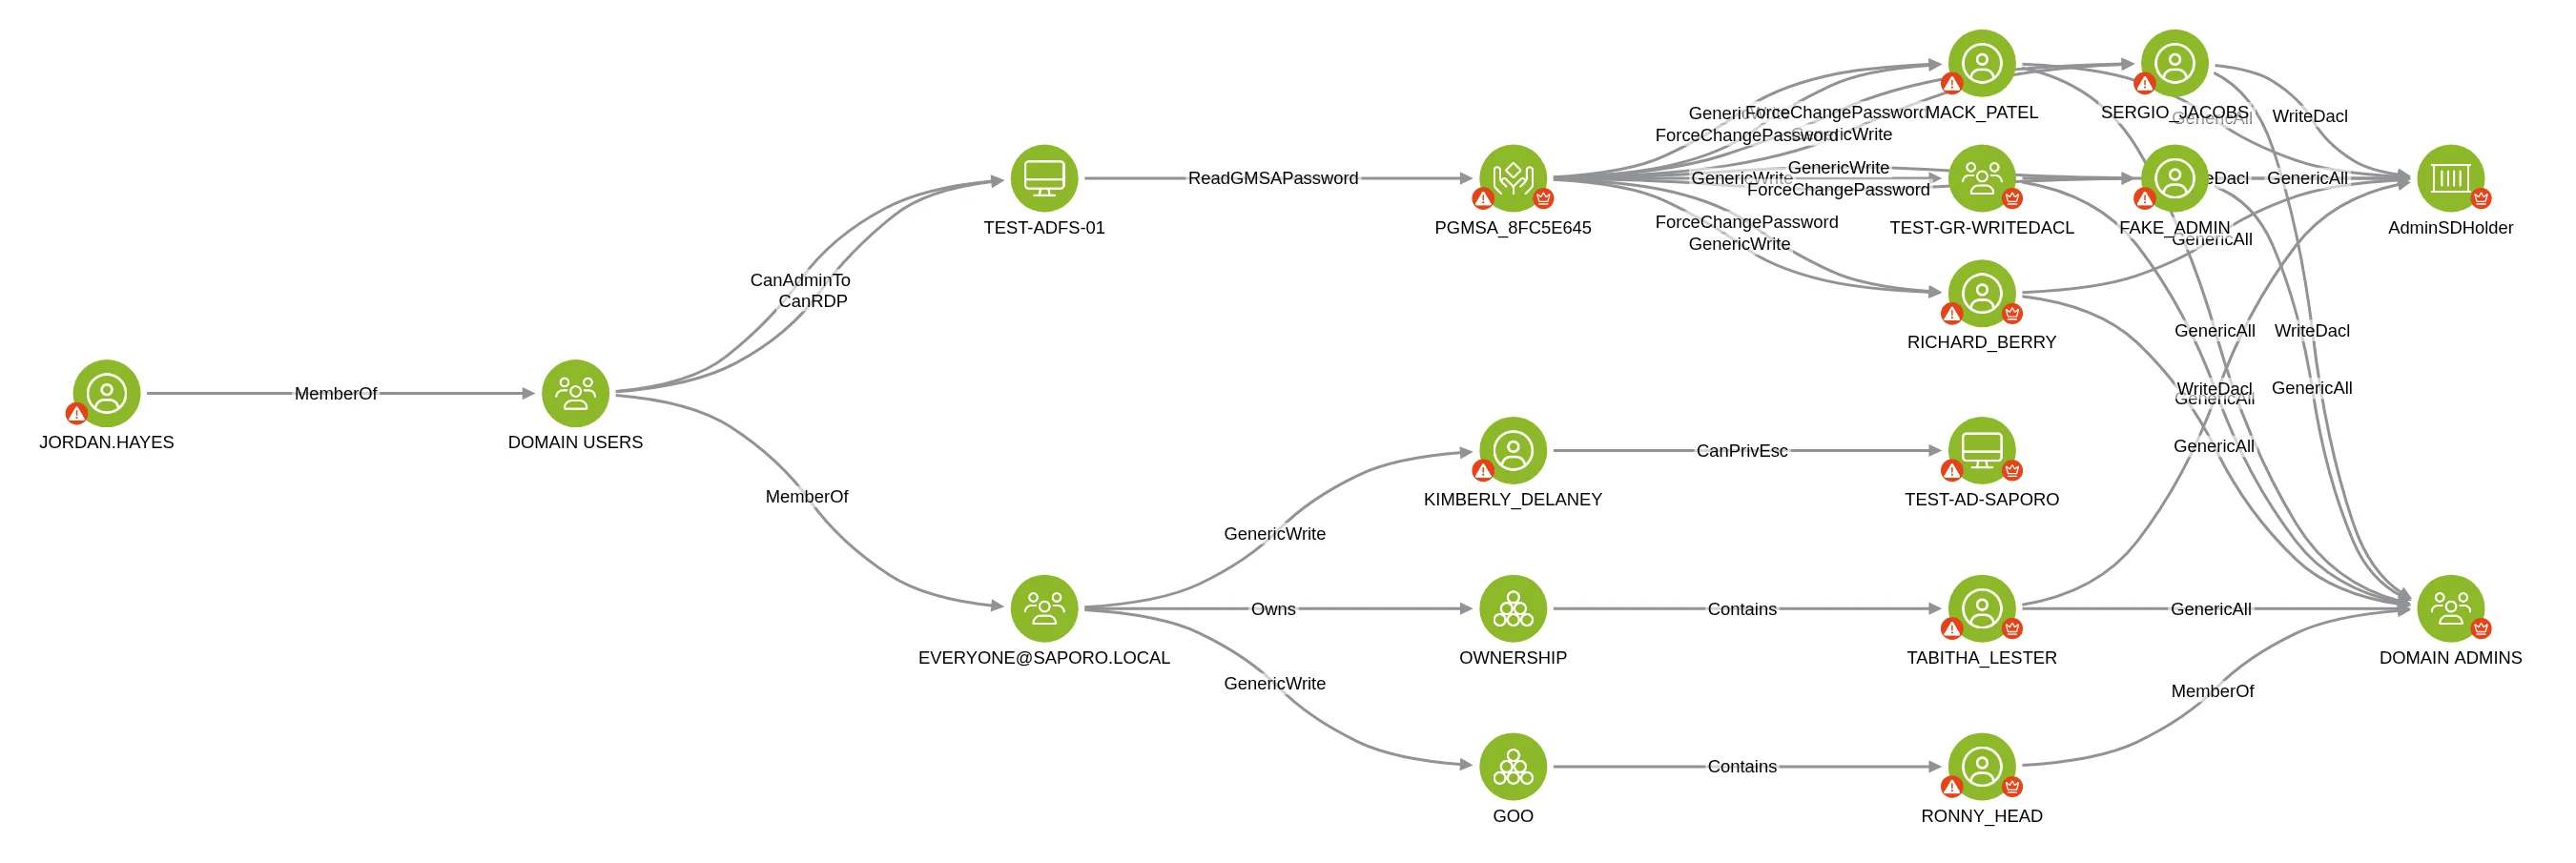
Graphe d’exploration Saporo montrant comment un utilisateur standard peut atteindre Domain Admins via l’appartenance à des groupes, un accès administrateur local à un serveur, un mot de passe gMSA lisible et des permissions ACL, dans un environnement d’exemple

Exploration / Chemins d’attaque vers les administrateurs du domaineEnvironnements et données d’exemple.

Classifiez les événements plus vite

Recherchez les événements, réutilisez vos requêtes et consultez les éléments de preuve pour évaluer l’urgence et réduire le temps d’investigation.
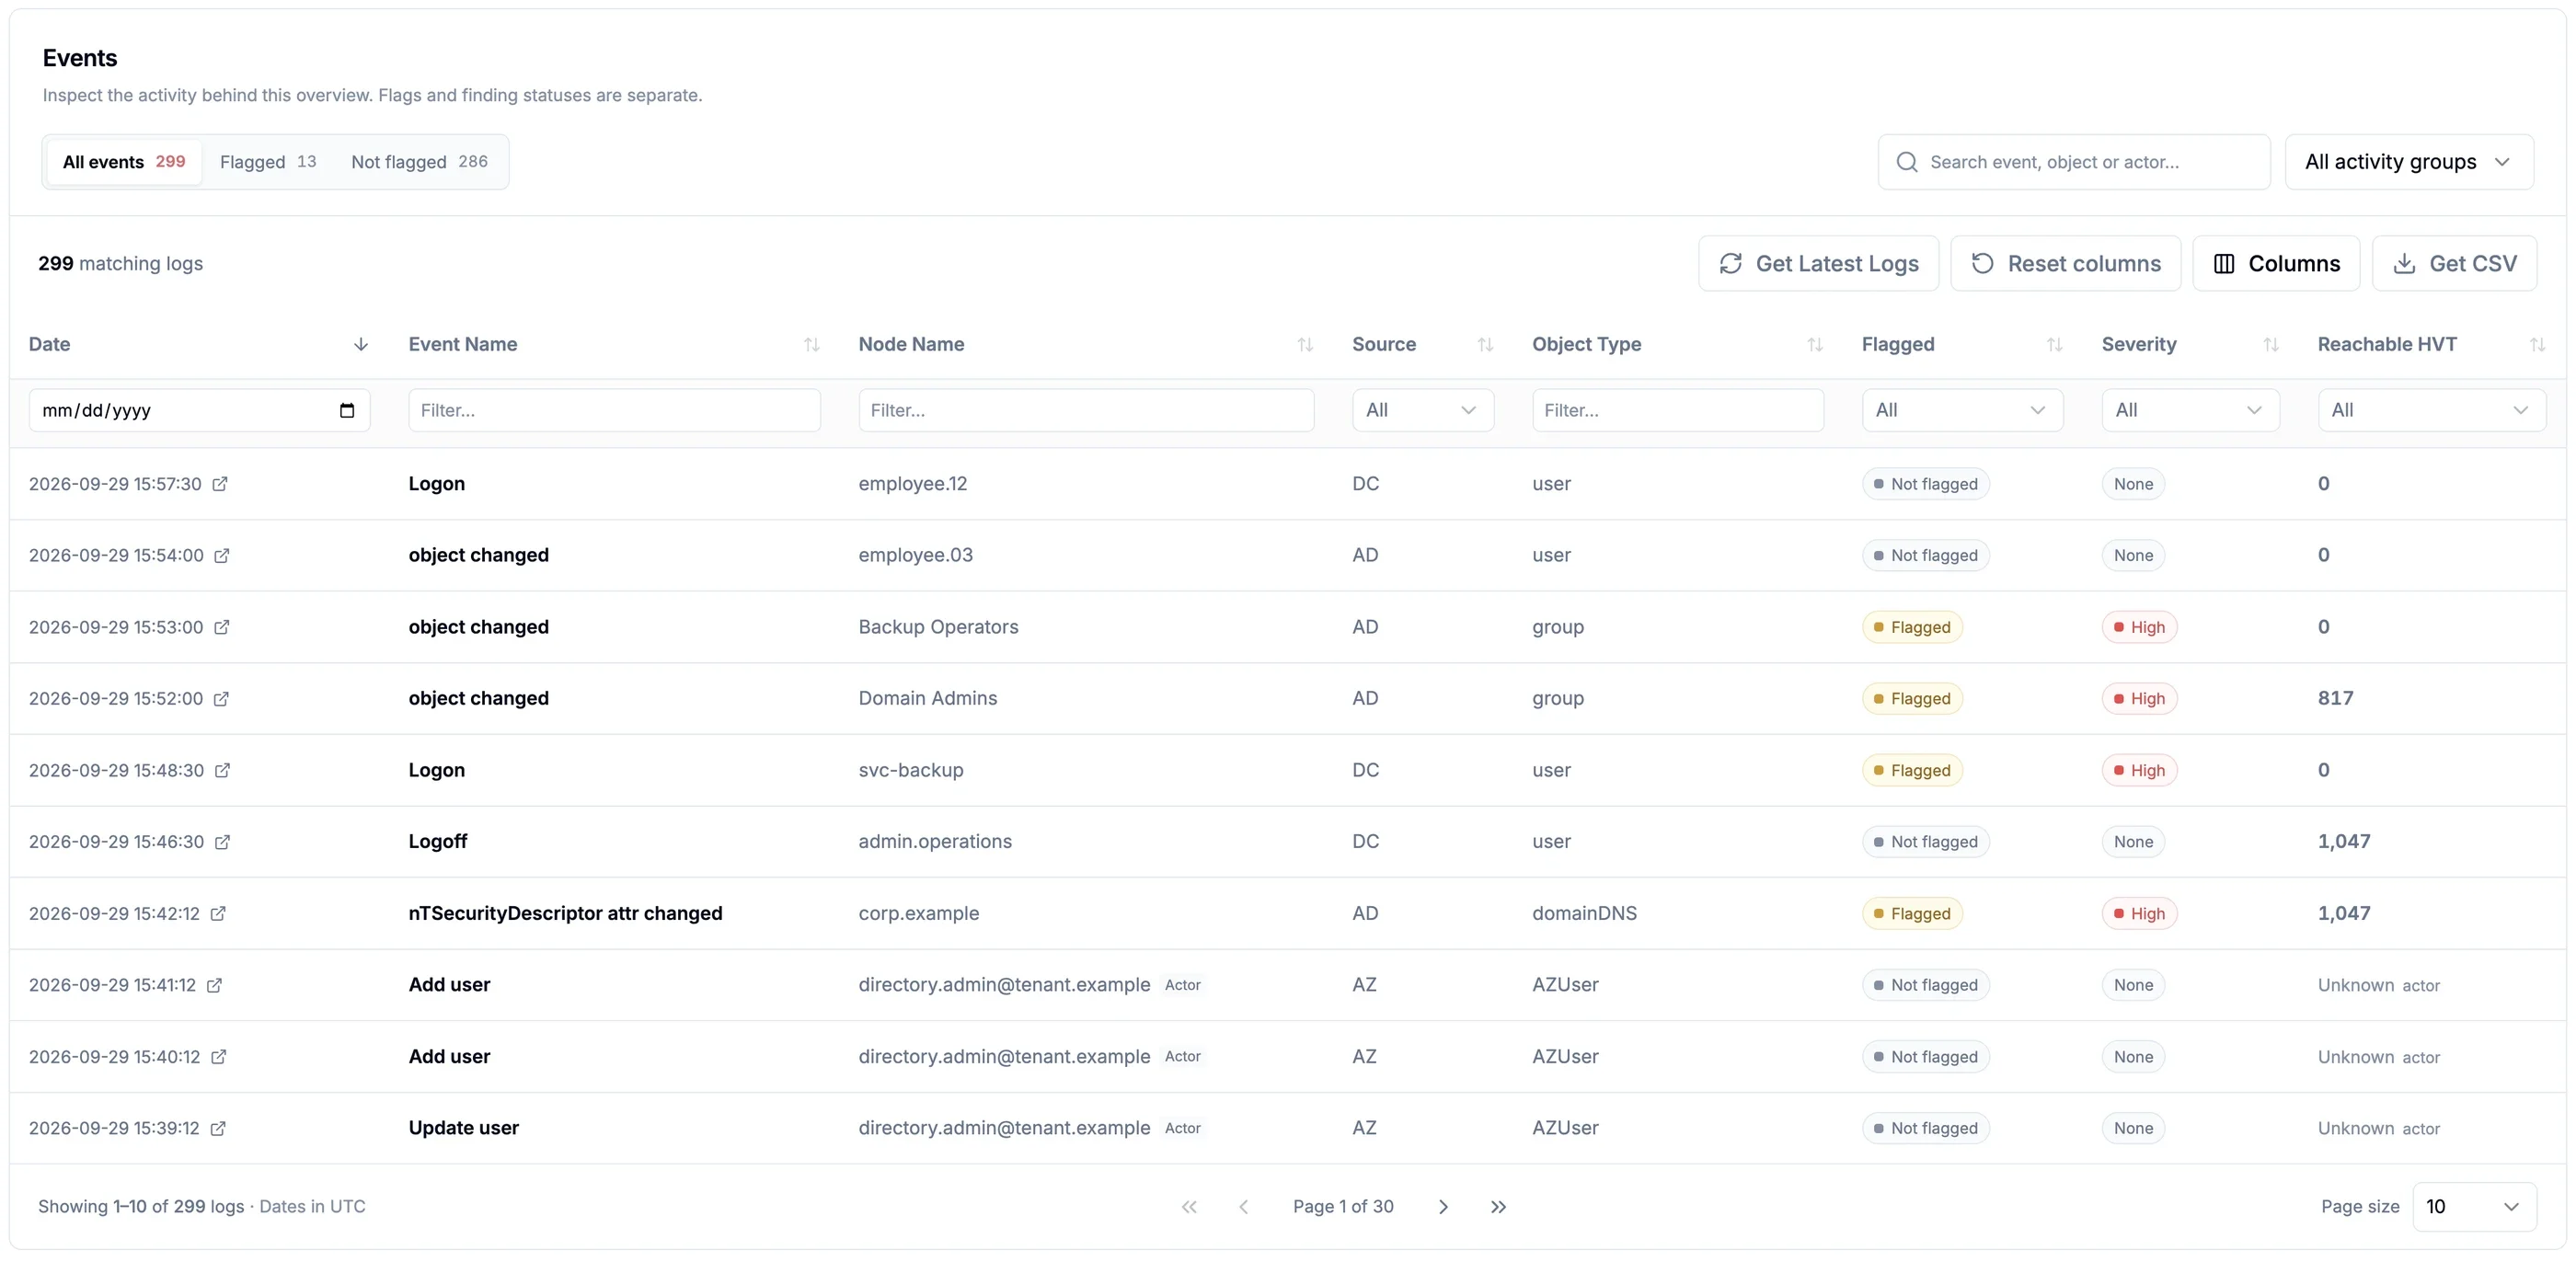
Explorateur d’événements Saporo listant les logs avec la date, le nom de l’événement, le nom du nœud, le compte à l’origine de l’action, la source, le type d’objet, le statut de signalement, la sévérité et les cibles critiques accessibles, avec filtres par colonne, recherche et export CSV, dans un environnement d’exemple
Événements des logs / ÉvénementsFaites défiler horizontalement pour en voir plus. Environnements et données d’exemple.
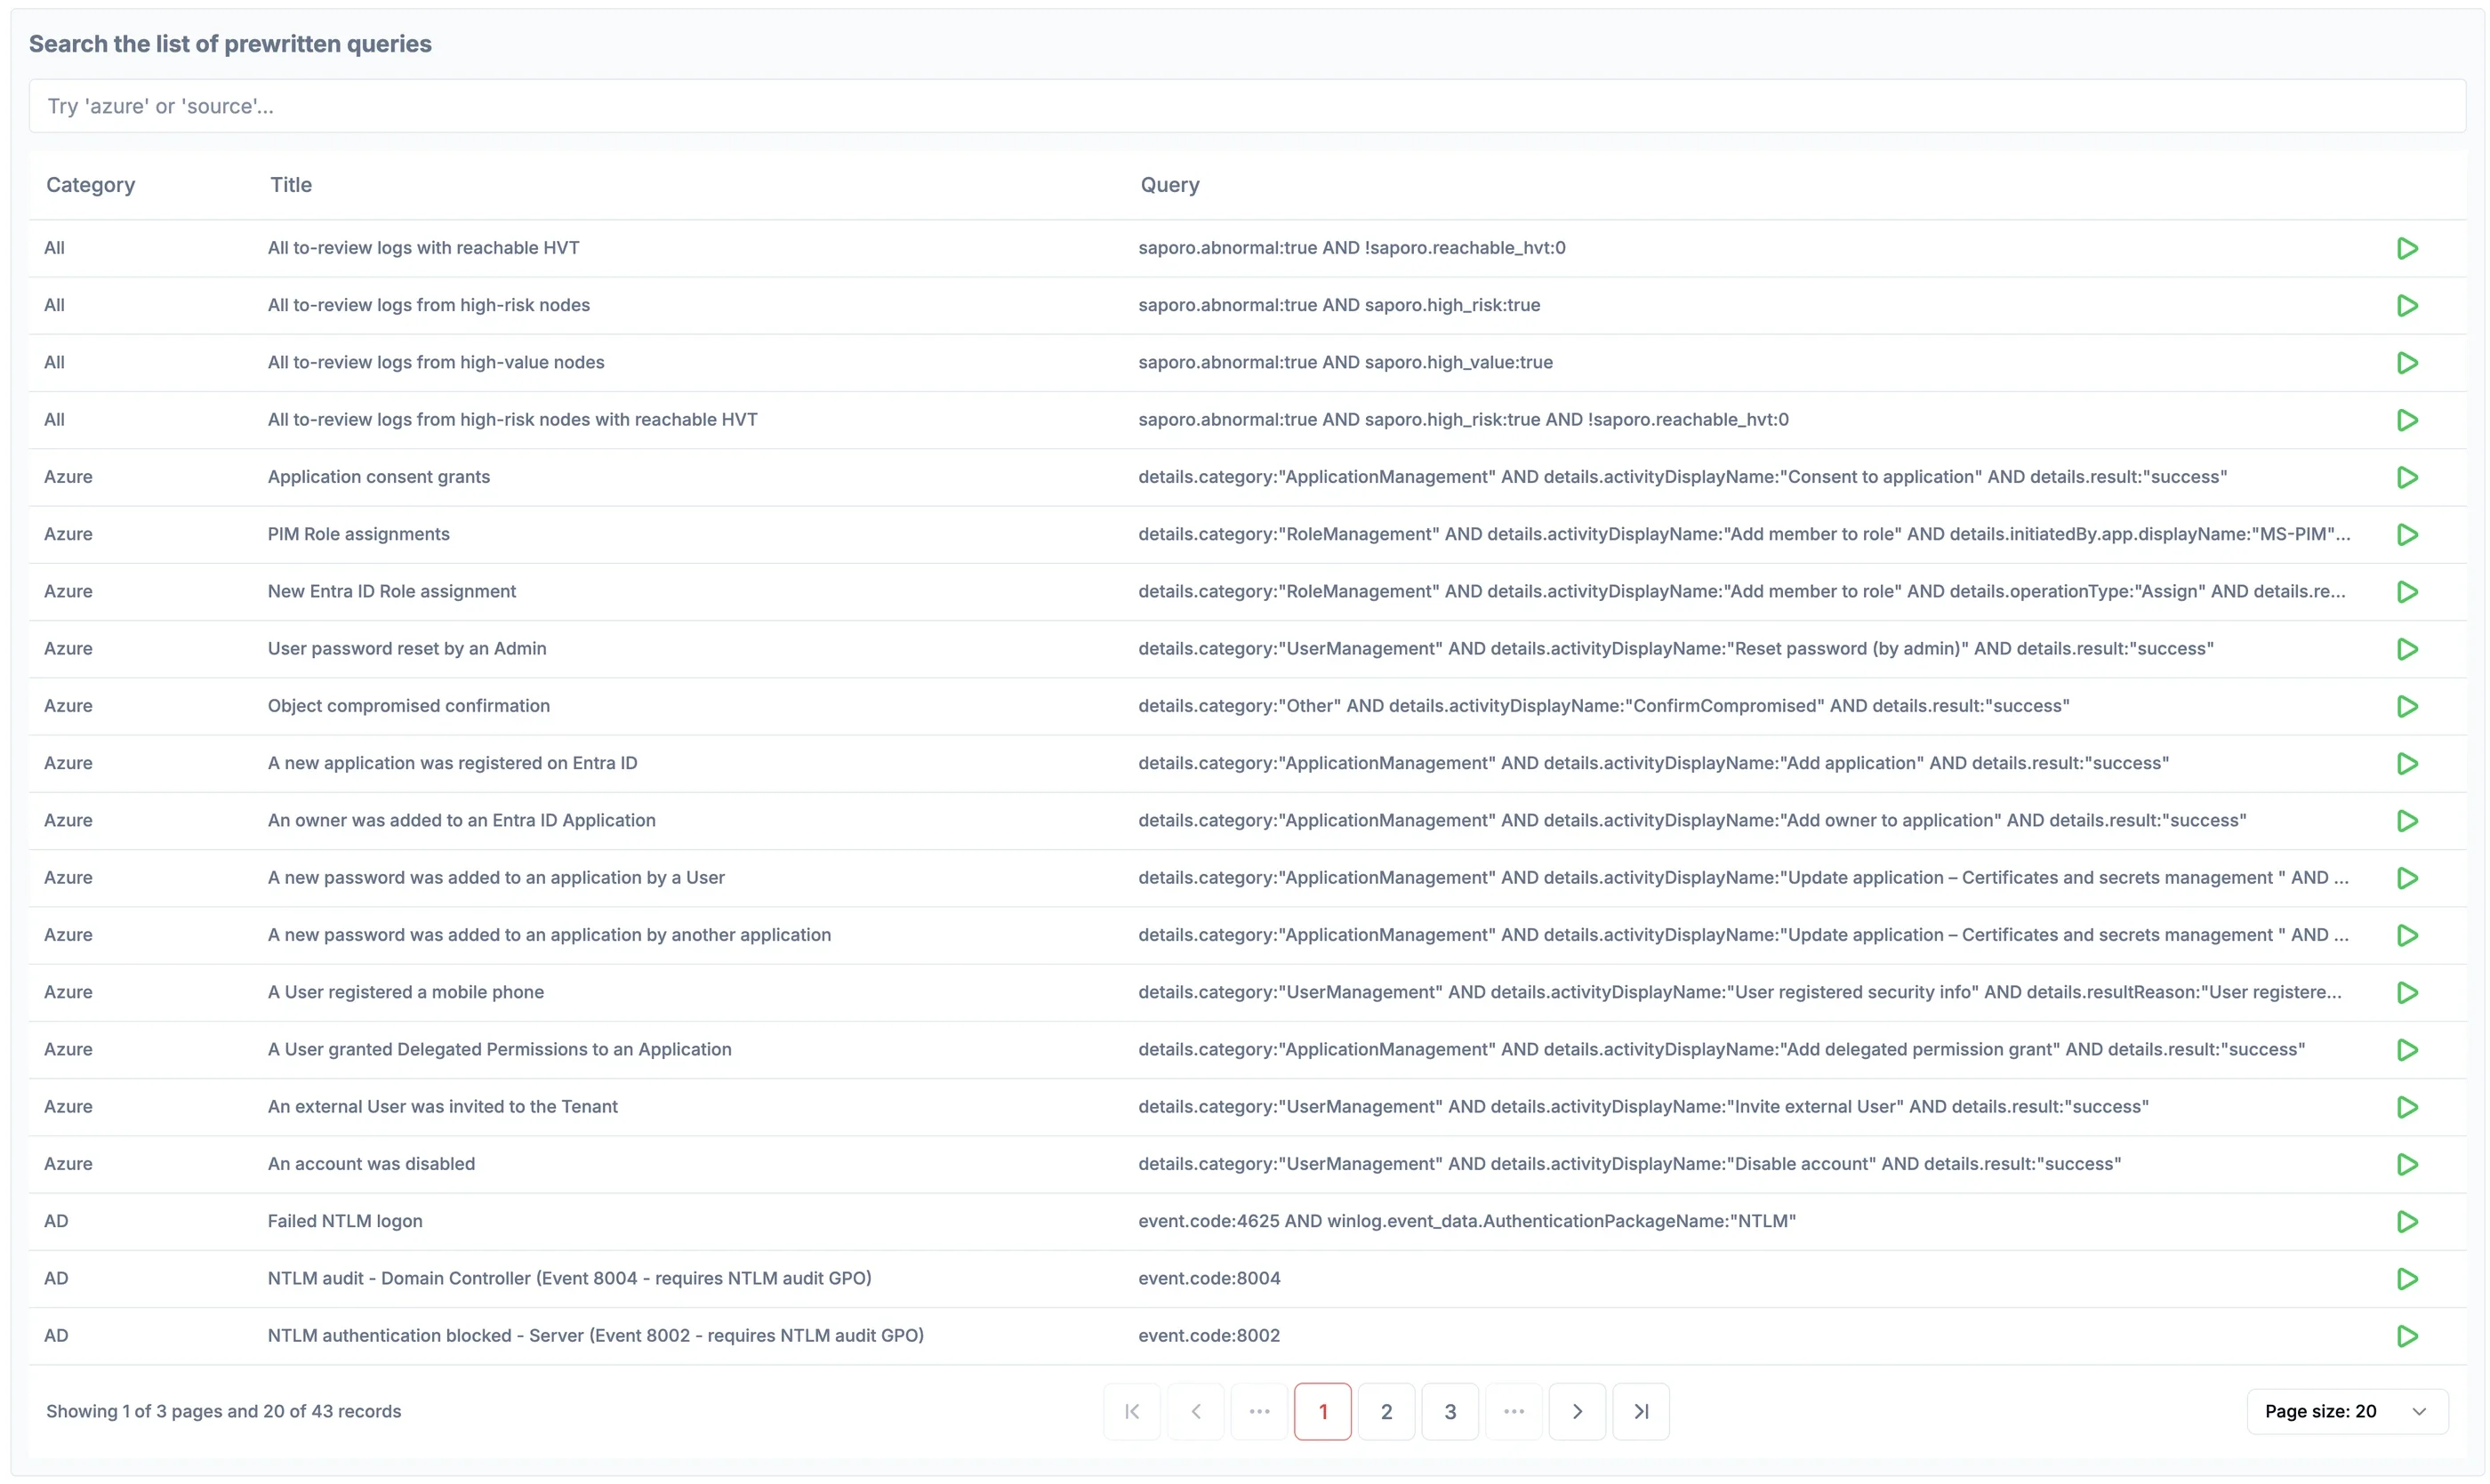
Liste Saporo de requêtes de logs prédéfinies par catégorie, dont les logs à examiner avec des cibles critiques accessibles, les consentements d’applications, les attributions de rôles PIM, les réinitialisations de mots de passe par un administrateur et les événements d’audit NTLM, dans un environnement d’exemple
Logs / Requêtes suggéréesEnvironnements et données d’exemple.
  • Requêtes prédéfinies

    Utilisez des requêtes prêtes à l’emploi pour les investigations courantes sur les identités.

  • Recherches enregistrées

    Enregistrez vos requêtes personnalisées et relancez-les à tout moment.

  • Preuves et suivi

    Consultez les propriétés et les résultats, ajoutez des notes, créez des tickets et exportez les résultats.

Comprenez le contexte de l’évolution de vos scores

Reliez l’évolution des scores aux résultats et aux changements dans votre environnement pour comprendre ce qui a pu les faire évoluer.
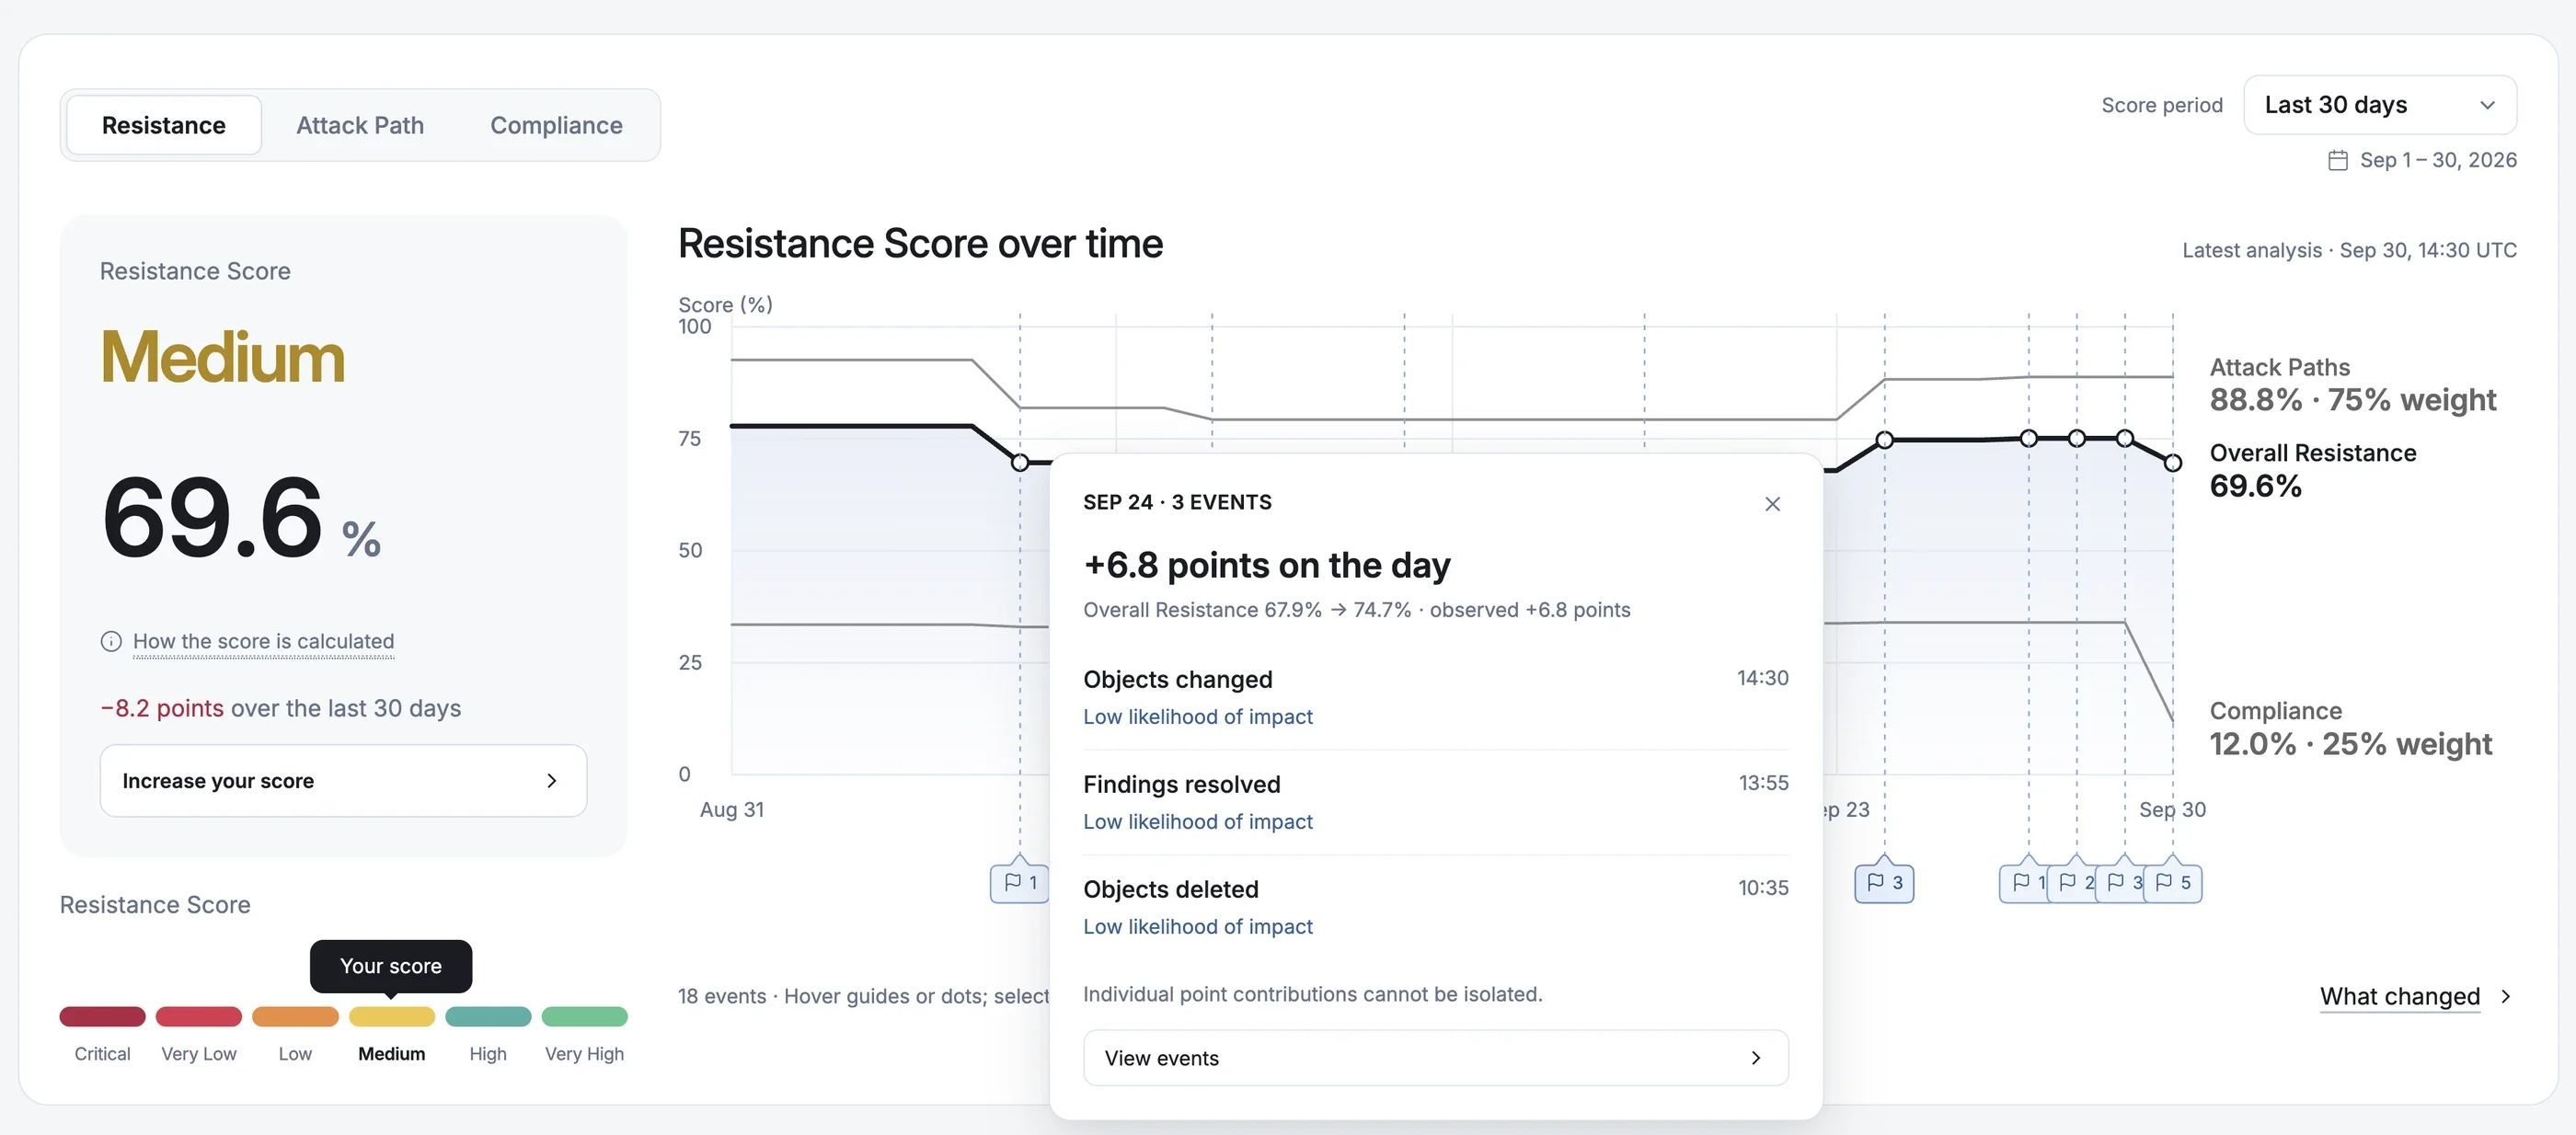
Tableau de bord Vue d’ensemble de Saporo avec le score de résistance sur les 30 derniers jours, les courbes des scores Chemins d’attaque et Conformité, des marqueurs d’événements sur la chronologie et un résumé du jour listant les objets modifiés, les résultats résolus et les objets supprimés, dans un environnement d’exemple
Vue d’ensemble / Évolution du score de résistanceFaites défiler horizontalement pour en voir plus. Environnements et données d’exemple.

Connectez vos outils de sécurité

  • Enrichissez votre SIEM

    Aidez votre SOC à prioriser les investigations dans ses outils habituels en y intégrant les résultats et le contexte d’exposition des identités.

  • Intégrez vos outils de détection

    Identifiez les identités concernées via les intégrations API pour enrichir la détection avec les ressources critiques atteignables en cas de compromission.

  • Kibana inclus

    Kibana est déployé par défaut avec Elasticsearch pour les recherches personnalisées, les tableaux de bord et les intégrations de logs supplémentaires.

QUESTIONS FRÉQUENTES

Vos questions sur le suivi des événements

Un signalement indique une activité potentiellement anormale ou pertinente pour la sécurité. Ouvrez l’événement pour consulter le contrôle associé, sa sévérité, les propriétés enregistrées et les résultats liés.

Oui, lorsque la source enregistre cette information. Les logs de sécurité des contrôleurs de domaine complètent l’historique des changements Active Directory en indiquant le compte à l’origine de l’action.

Oui. Recherchez et filtrez tous les événements collectés, signalés ou non, pour comprendre le contexte d’un changement.

Saporo relie les connexions à risque signalées par Microsoft à l’exposition de l’identité concernée et aux ressources critiques qu’elle peut atteindre. Vos équipes peuvent ainsi évaluer l’impact potentiel en complément du niveau de risque indiqué par Microsoft.

Oui. Utilisez les requêtes prédéfinies, enregistrez vos propres recherches et créez des tableaux de bord dans l’environnement Kibana inclus.

Identifiez les changements et les ressources qu’ils exposent

Explorez l’activité des identités, analysez les événements prioritaires et maîtrisez votre exposition.


Demander une démo