Identifiez qui peut compromettre vos identités Tier 0
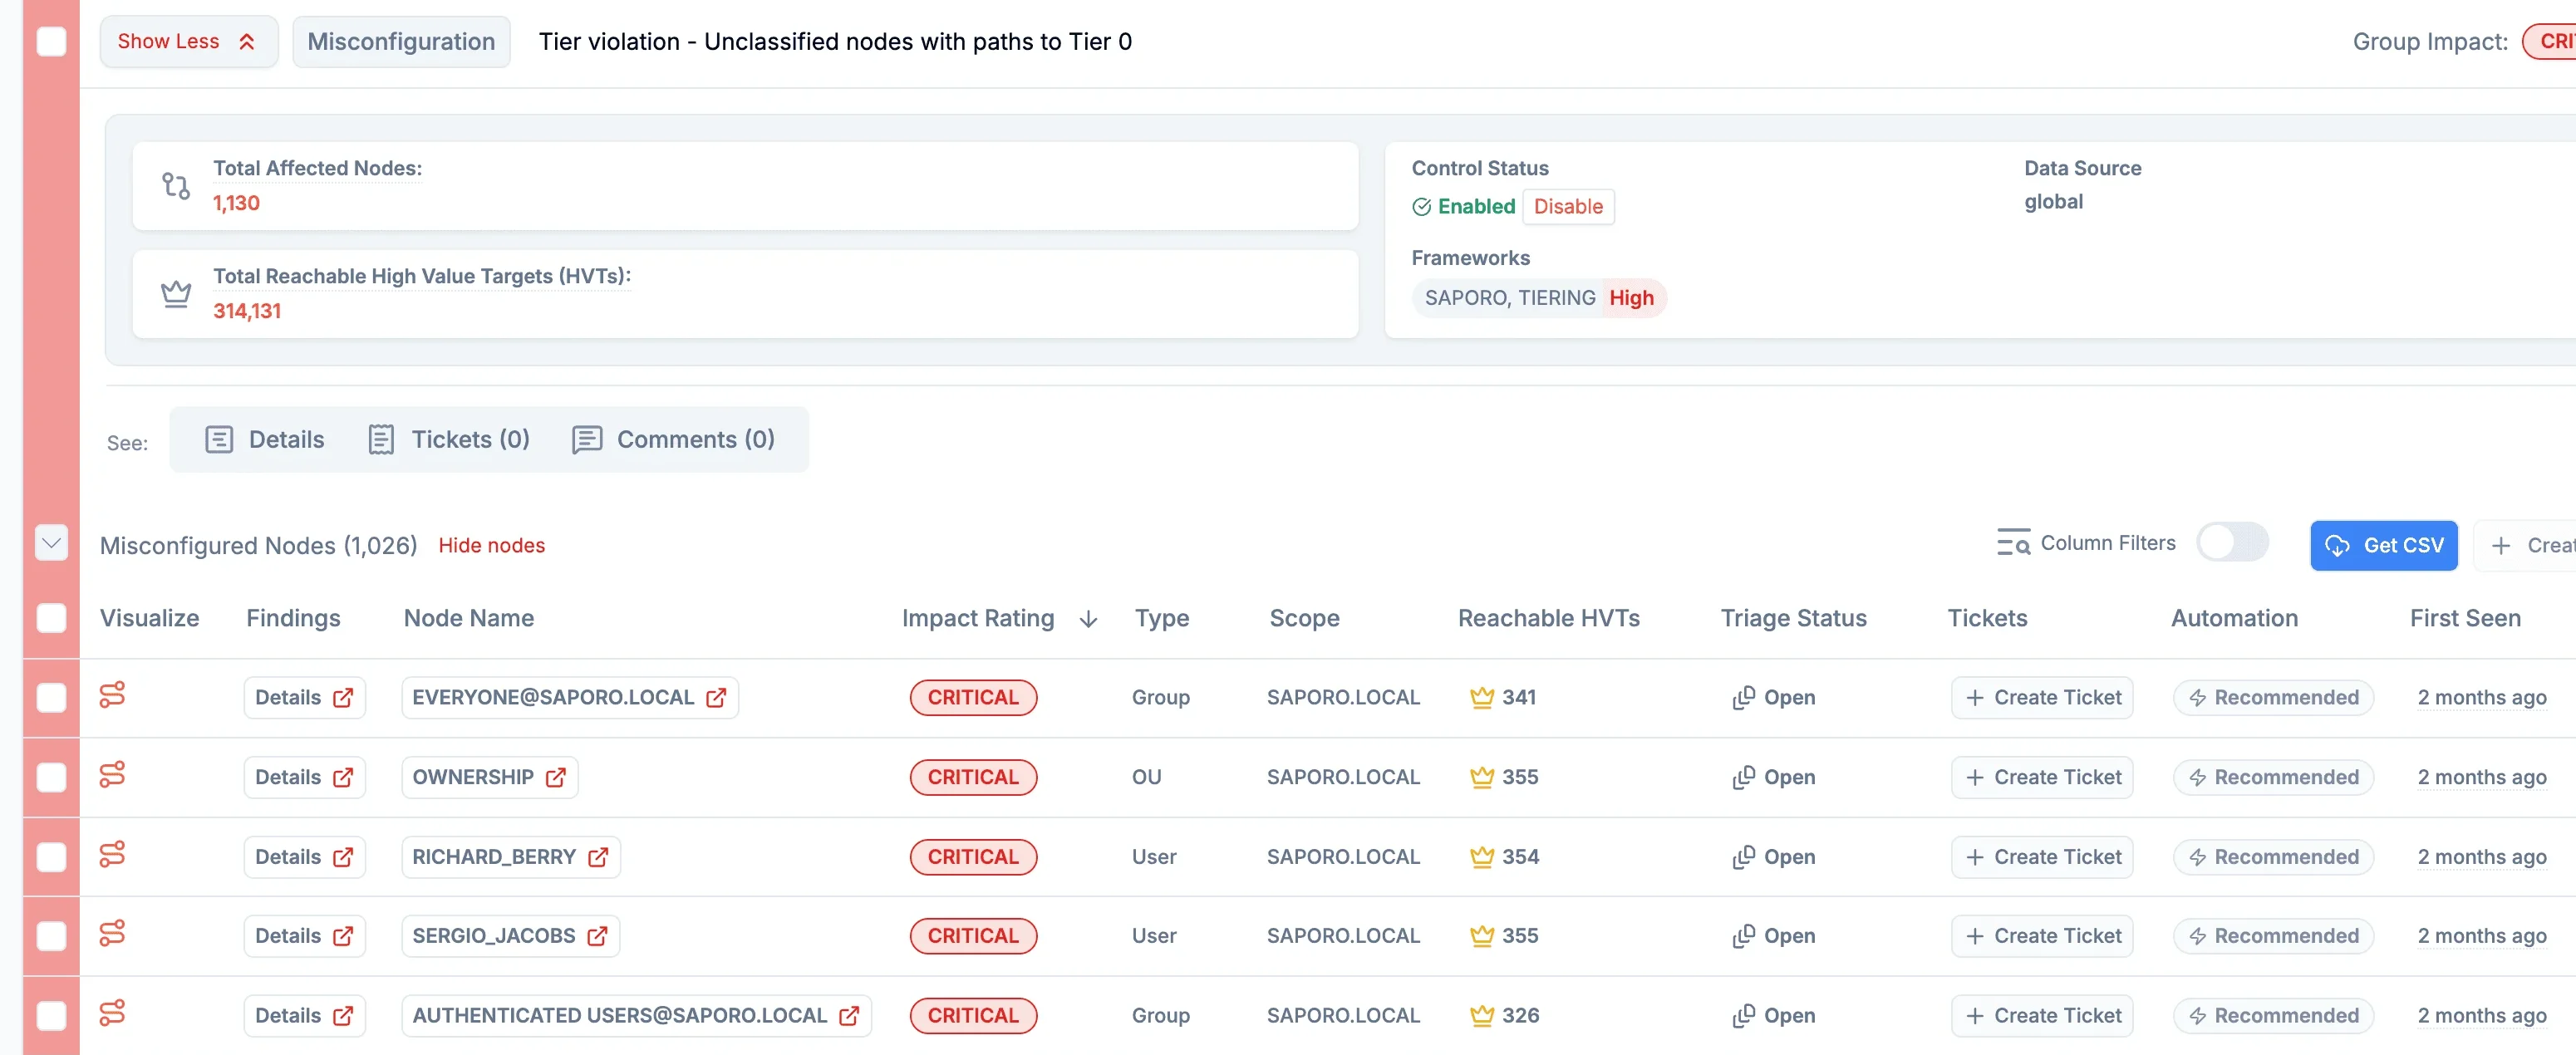
Identifiez les comptes, groupes, identités de service et systèmes qui contrôlent le Tier 0, même indirectement. Repérez les identités non classées ou de tiers inférieurs aux droits à risque.

TIERING & SEGMENTATION
Identifiez les accès qui contournent la segmentation et exposent vos ressources critiques. Priorisez les corrections, vérifiez l’isolation des tiers et repérez les nouveaux écarts à mesure que votre environnement évolue.
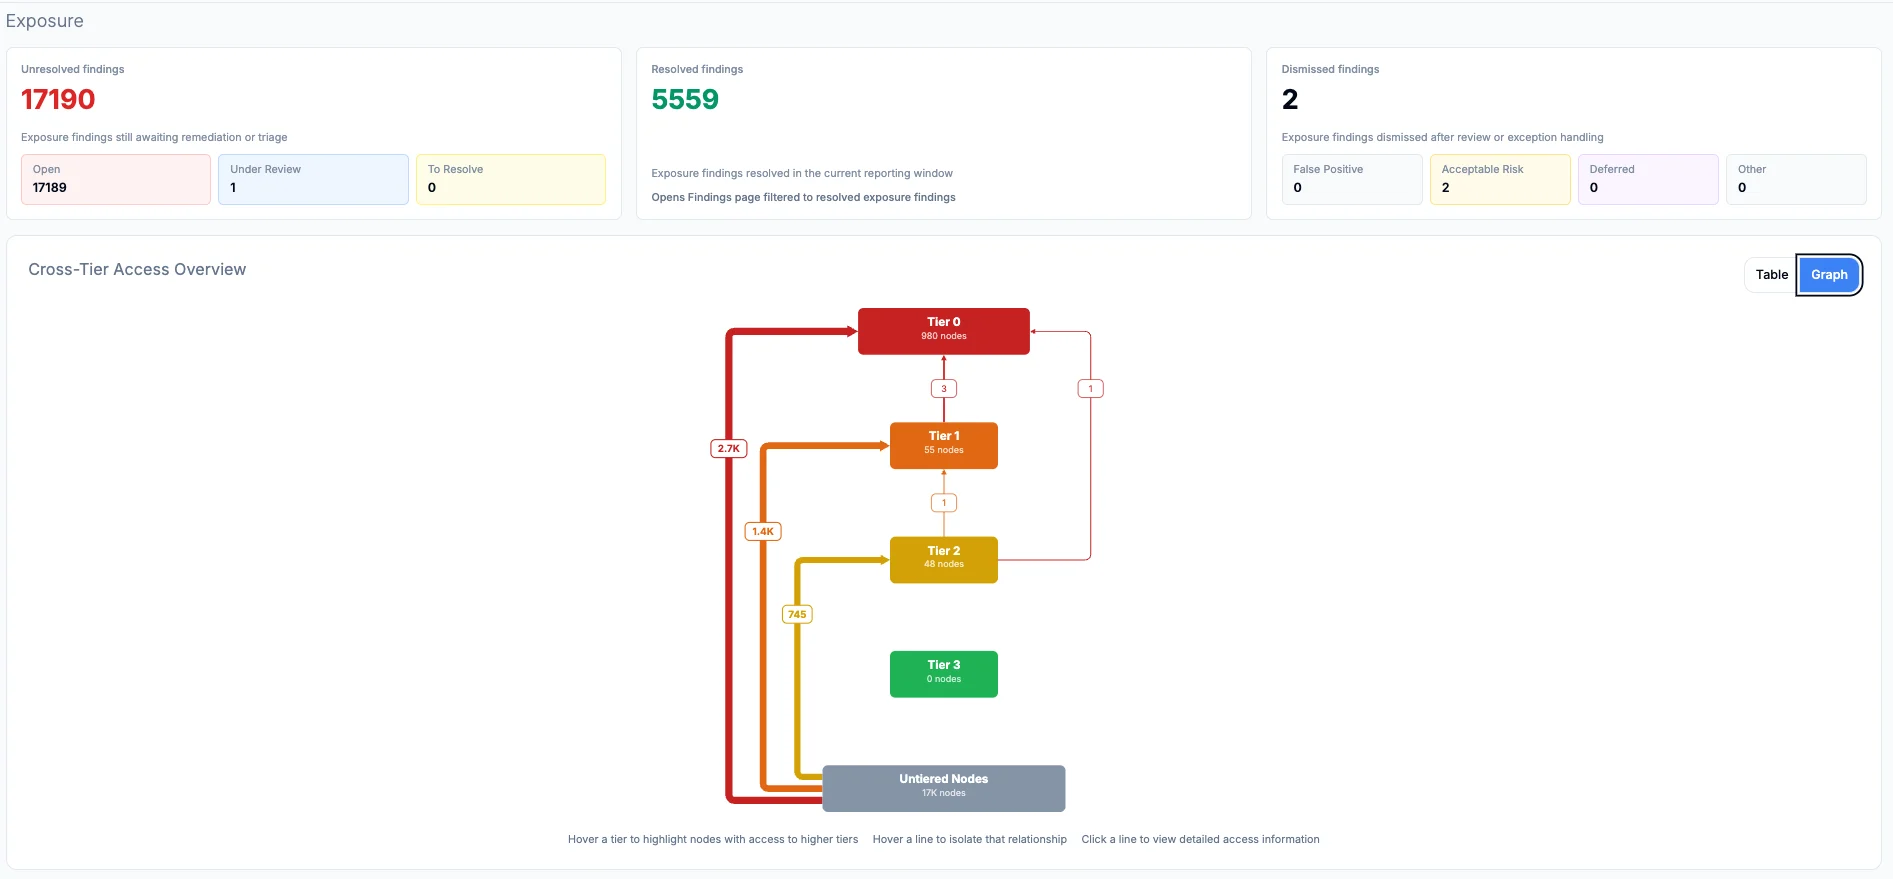
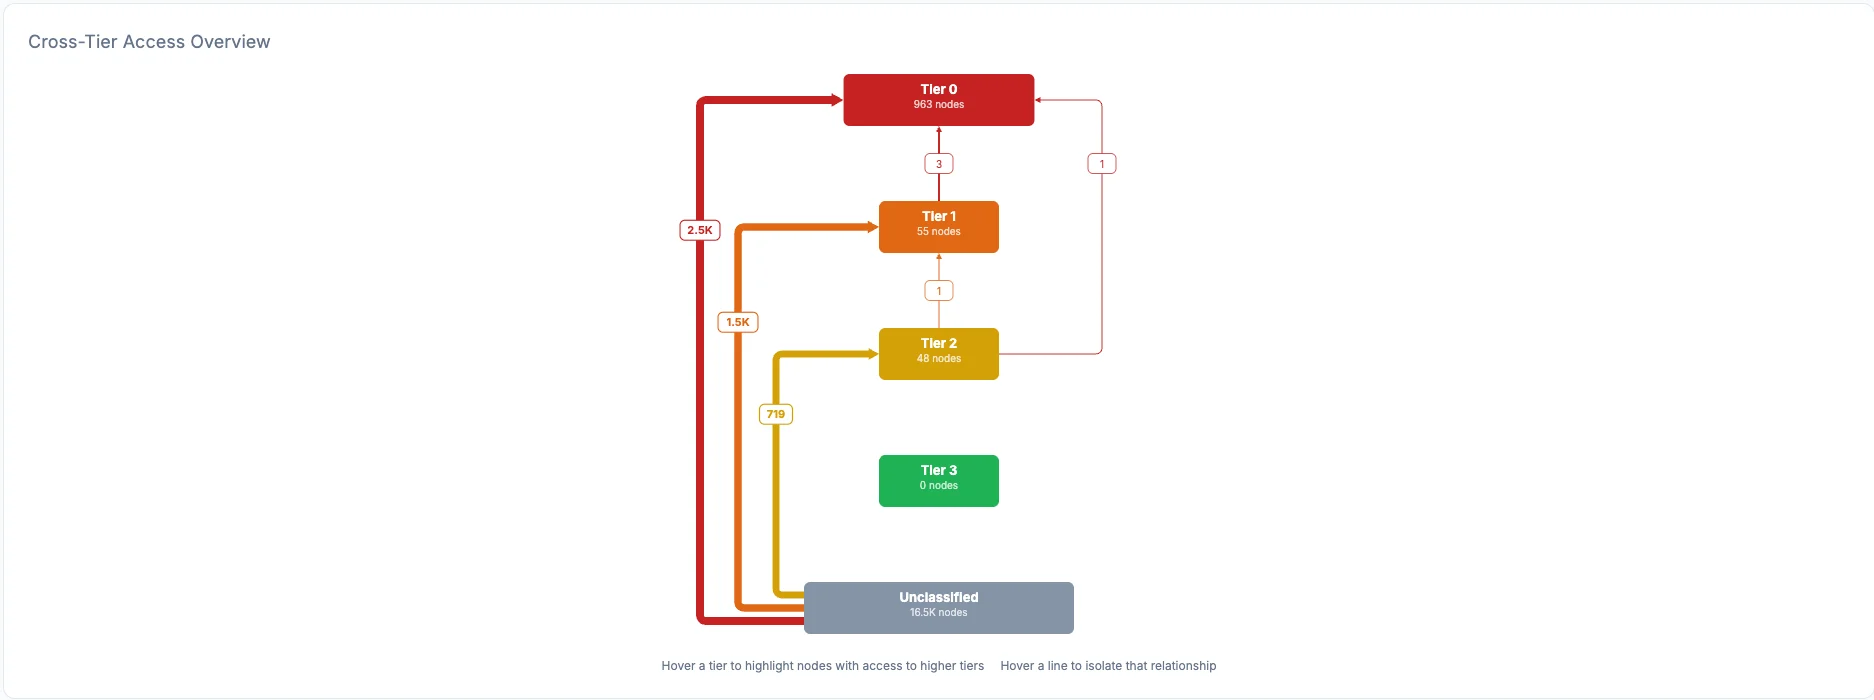
Le tiering sépare les comptes et les systèmes selon ce qu’ils peuvent administrer. Le Tier 0 regroupe les éléments qui contrôlent votre environnement, des contrôleurs de domaine aux rôles privilégiés dans Microsoft Entra ID.
Les tiers inférieurs ne doivent pas pouvoir administrer les tiers supérieurs. Évitez d’exposer les identifiants privilégiés sur les systèmes moins fiables.
Les groupes imbriqués, les délégations et les comptes de service peuvent ouvrir des chemins d’attaque entre tiers. Une identité compromise peut alors atteindre des systèmes plus privilégiés.
Identifiez les accès entre tiers qui enfreignent vos règles, priorisez les corrections qui renforcent l’isolation et coordonnez les remédiations avec des workflows et des étapes de validation.
Identifiez les comptes, groupes, identités de service et systèmes qui contrôlent le Tier 0, même indirectement. Repérez les identités non classées ou de tiers inférieurs aux droits à risque.
Comparez votre modèle de tiering aux accès réels. Analysez les droits, les groupes imbriqués et les délégations pour savoir où l’isolation entre tiers est compromise.
Identifiez les permissions clés qui exposent le Tier 0 et priorisez les changements de droits. Une seule correction peut supprimer des millions de chemins d’attaque.
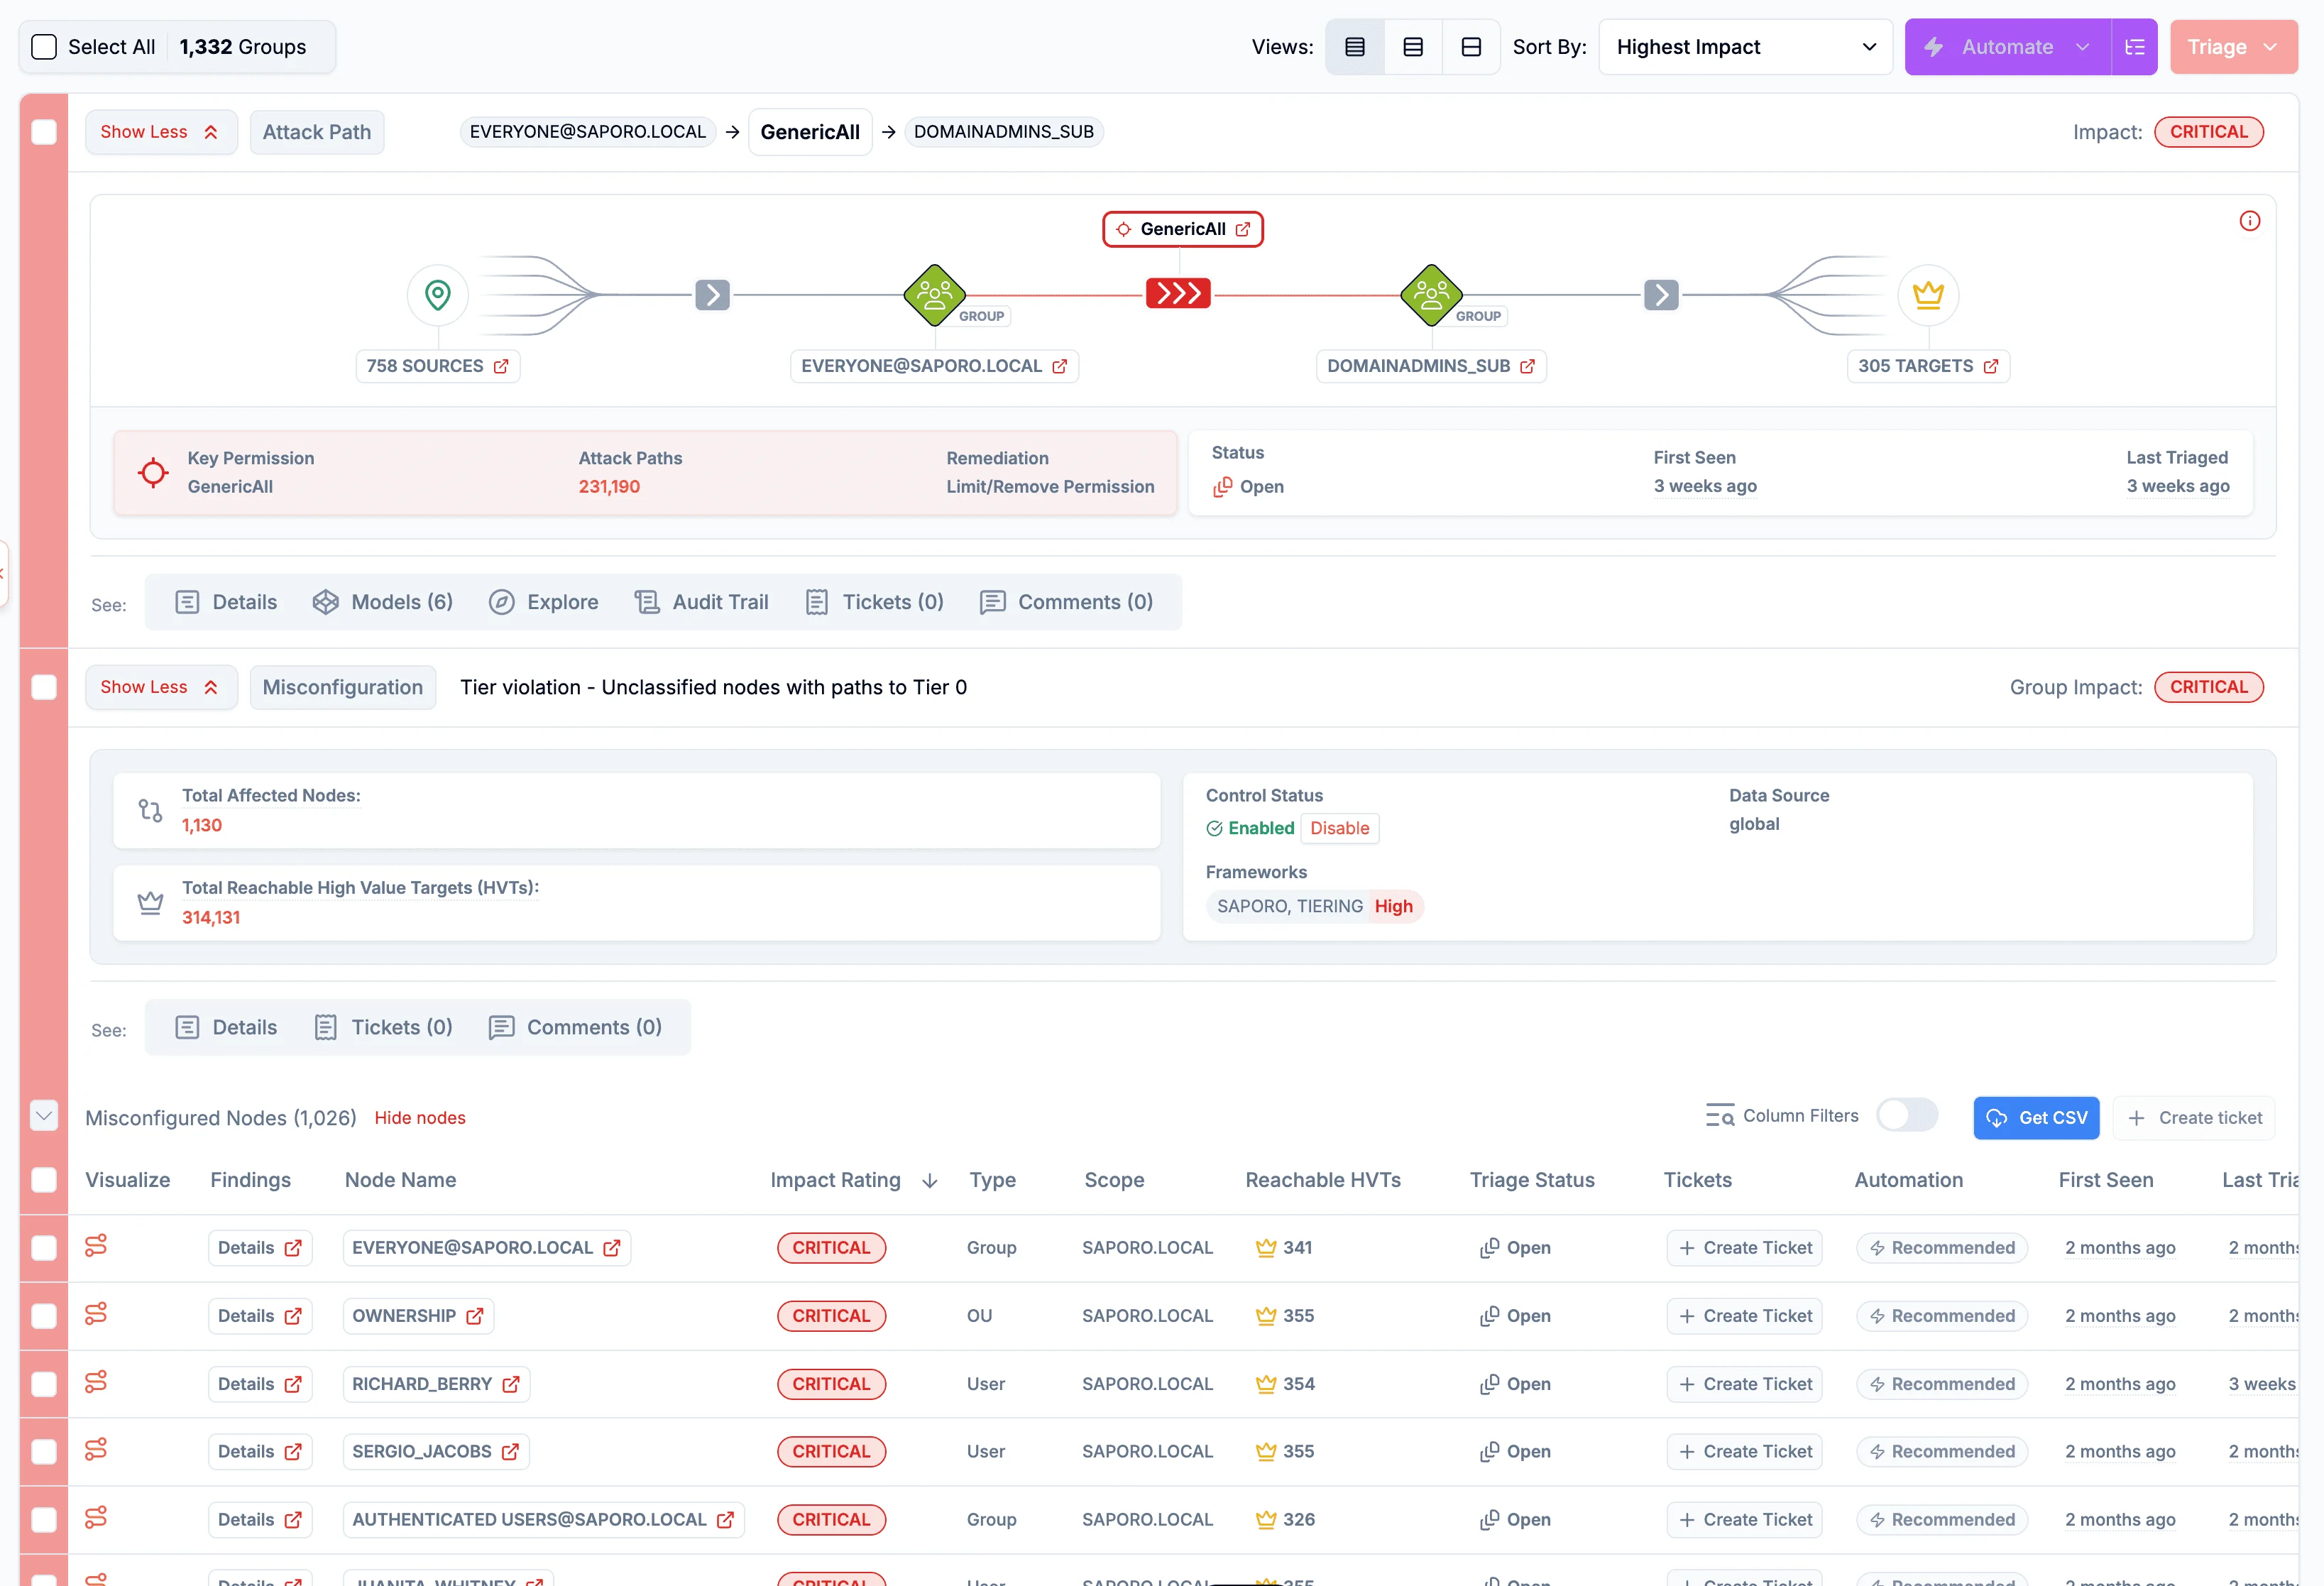
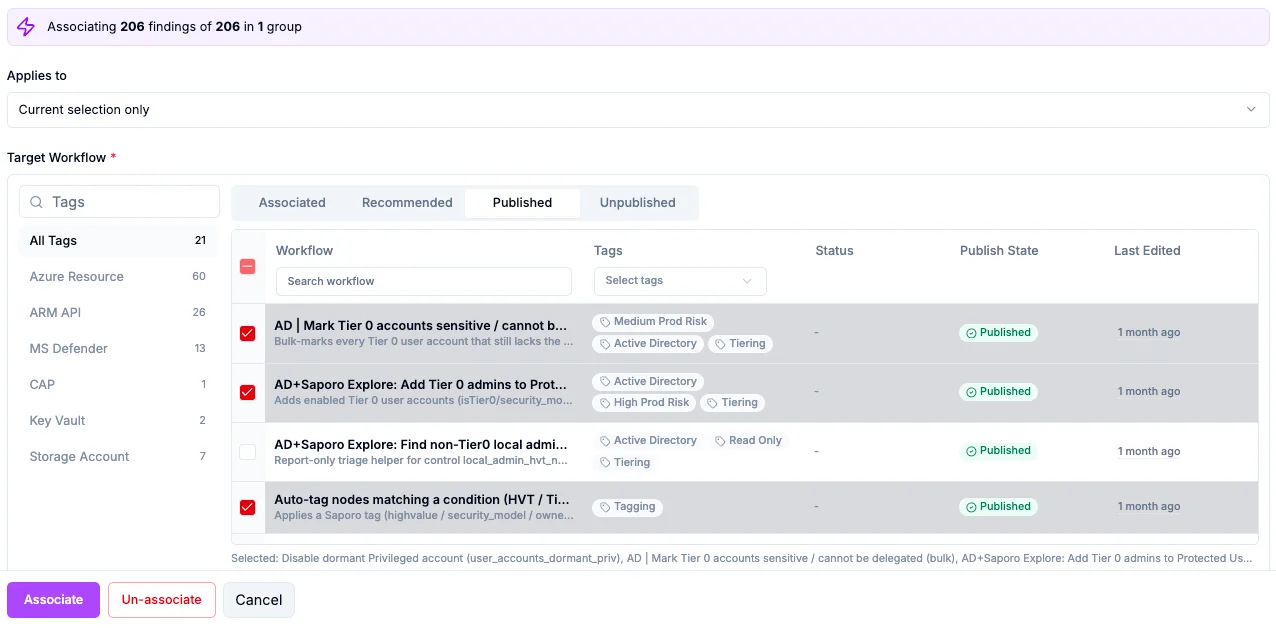
Classez vos identités par tier grâce aux règles intégrées pour le Tier 0, manuellement ou automatiquement à travers des workflows de classification.
De 12 à 24 mois → 3 à 6 mois
Durée estimée d’un projet de tiering avec Saporo. Réduisez la cartographie manuelle des privilèges, accélérez les remédiations et vérifiez l’isolation tout au long du projet.
Révélez les accès cachés qui permettent à un compte compromis de menacer le Tier 0. Priorisez les corrections qui suppriment le plus de chemins d’attaque et vérifiez la réduction de l’exposition.
Donnez aux architectes une vue claire des privilèges effectifs et un plan de remédiation par ordre de priorité. Ils passent moins de temps à reconstituer les accès et peuvent se concentrer sur l’isolation des tiers.
De nouveaux droits ou changements de configuration peuvent rouvrir des chemins d’attaque. Les contrôles quotidiens révèlent les nouveaux écarts pour permettre à vos équipes de les corriger et de maintenir l’isolation.
QUESTIONS FRÉQUENTES
Le tiering classe les comptes et les systèmes selon leur rôle administratif et leurs privilèges. Le Tier 0 regroupe les identités et l’infrastructure qui contrôlent votre environnement d’identités. La séparation des tiers limite la propagation d’une compromission.
La segmentation limite les accès privilégiés entre tiers. Elle élimine les chemins d’attaque qui permettraient de prendre le contrôle de systèmes critiques depuis un compte ou une identité de service compromis.
Saporo combine ses règles de classification du Tier 0 avec vos propres affectations. L’analyse du graphe révèle les identités de tiers inférieurs ou non classées qui disposent d’un accès ou d’un chemin d’attaque vers le Tier 0.
Saporo identifie les accès directs, hérités, délégués ou indirects qui enfreignent les règles de segmentation, quel que soit le tier, y compris depuis les identités non classées. Il retrace les accès et les chemins d’attaque via les groupes imbriqués, les délégations, les comptes de service et les GPO dans Active Directory, Entra ID et toutes les sources d’identités connectées.
Les analyses planifiées révèlent les nouvelles violations de tiering et les accès ou chemins d’attaque rouverts par des changements de droits ou de configuration. Vos équipes peuvent corriger ces écarts et maintenir l’isolation entre tiers.
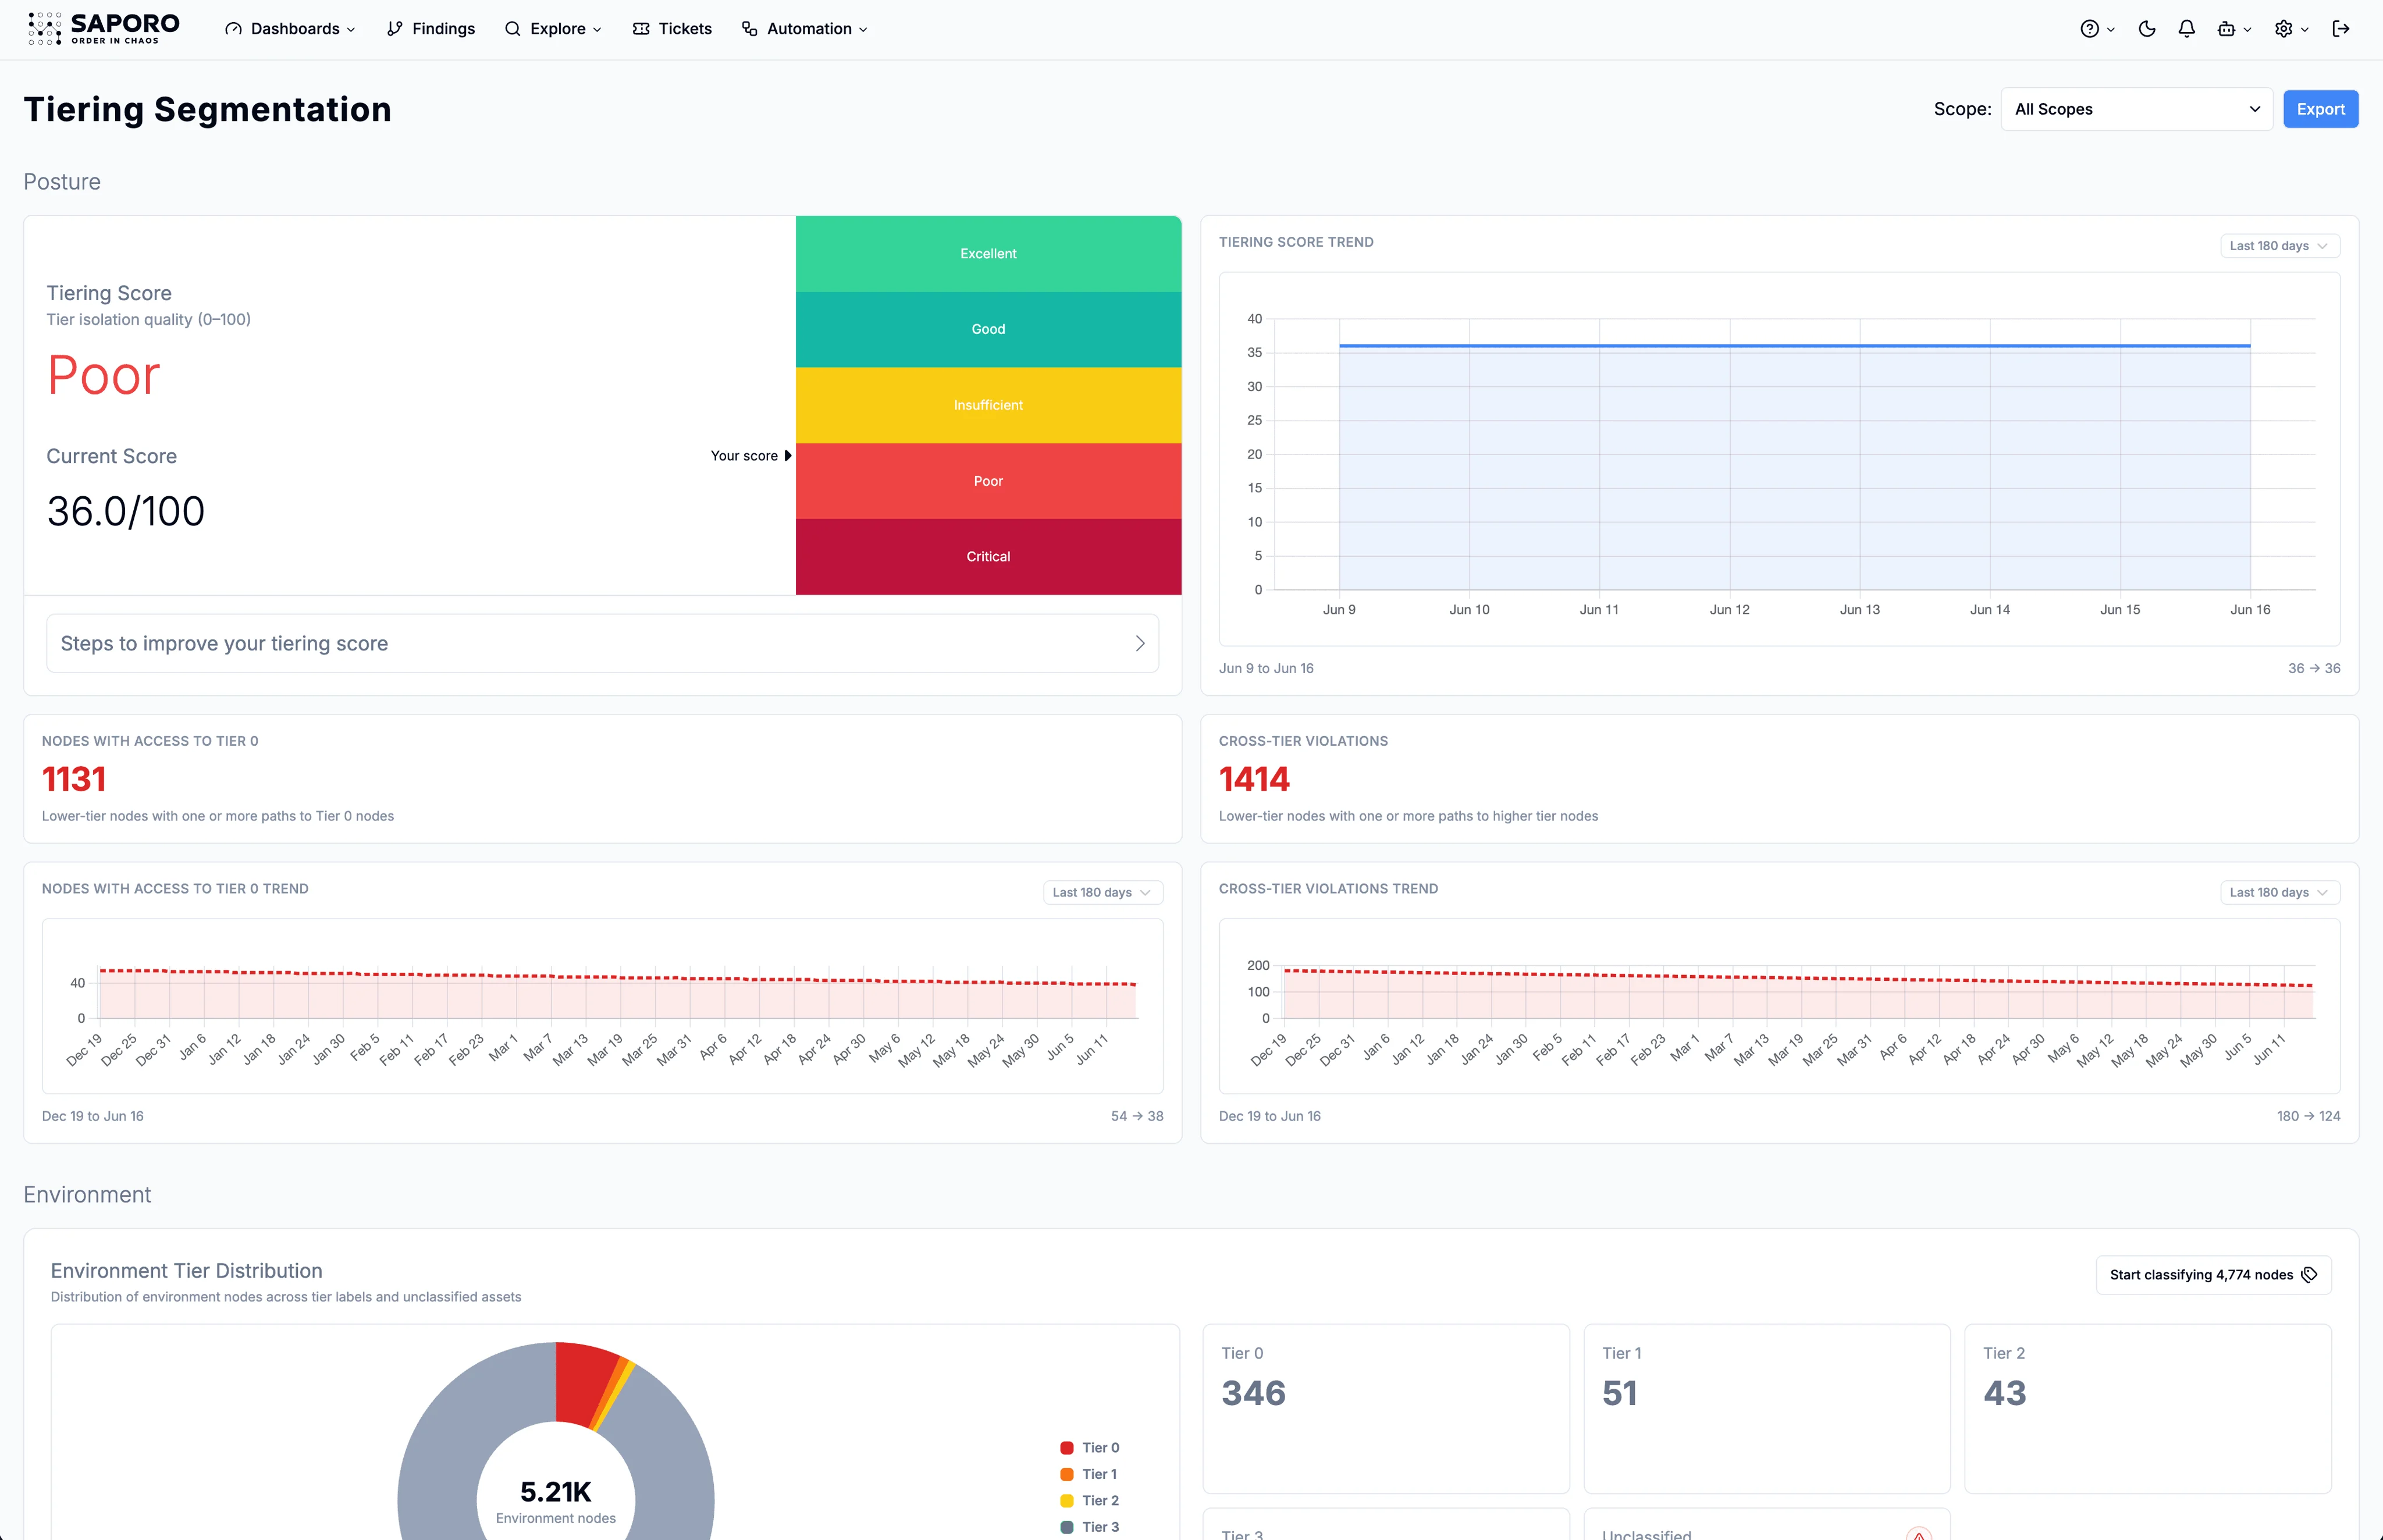
Suivez le score de tiering, les violations entre tiers et l’exposition du Tier 0 dans le tableau de bord Tiering. L’historique, avec une vue sur 180 jours, permet de montrer les progrès dans le temps.







