Gardez le contrôle
Mettez en place des validations humaines pour les workflows sensibles.
- Microsoft Teams
- Slack
- ITSM

PLATEFORME DE SÉCURITÉ PRÉEMPTIVE DES IDENTITÉS
Saporo rassemble les données de vos environnements hybrides et relie identités, droits, relations, erreurs de configuration et ressources critiques dans un même graphe d’attaque. Vos équipes savent ainsi quelles actions réduisent le plus les risques.
 Active Directory
 Entra ID
 Azure
 Microsoft 365
 AWS
 Google Cloud
 Google Workspace
 Windows Local
DES DONNÉES À L’ACTION
Des collecteurs sans agent rassemblent les données sur les identités humaines et non humaines, les droits, les configurations, les relations, l’activité et les ressources critiques de vos environnements on-premise et cloud connectés.
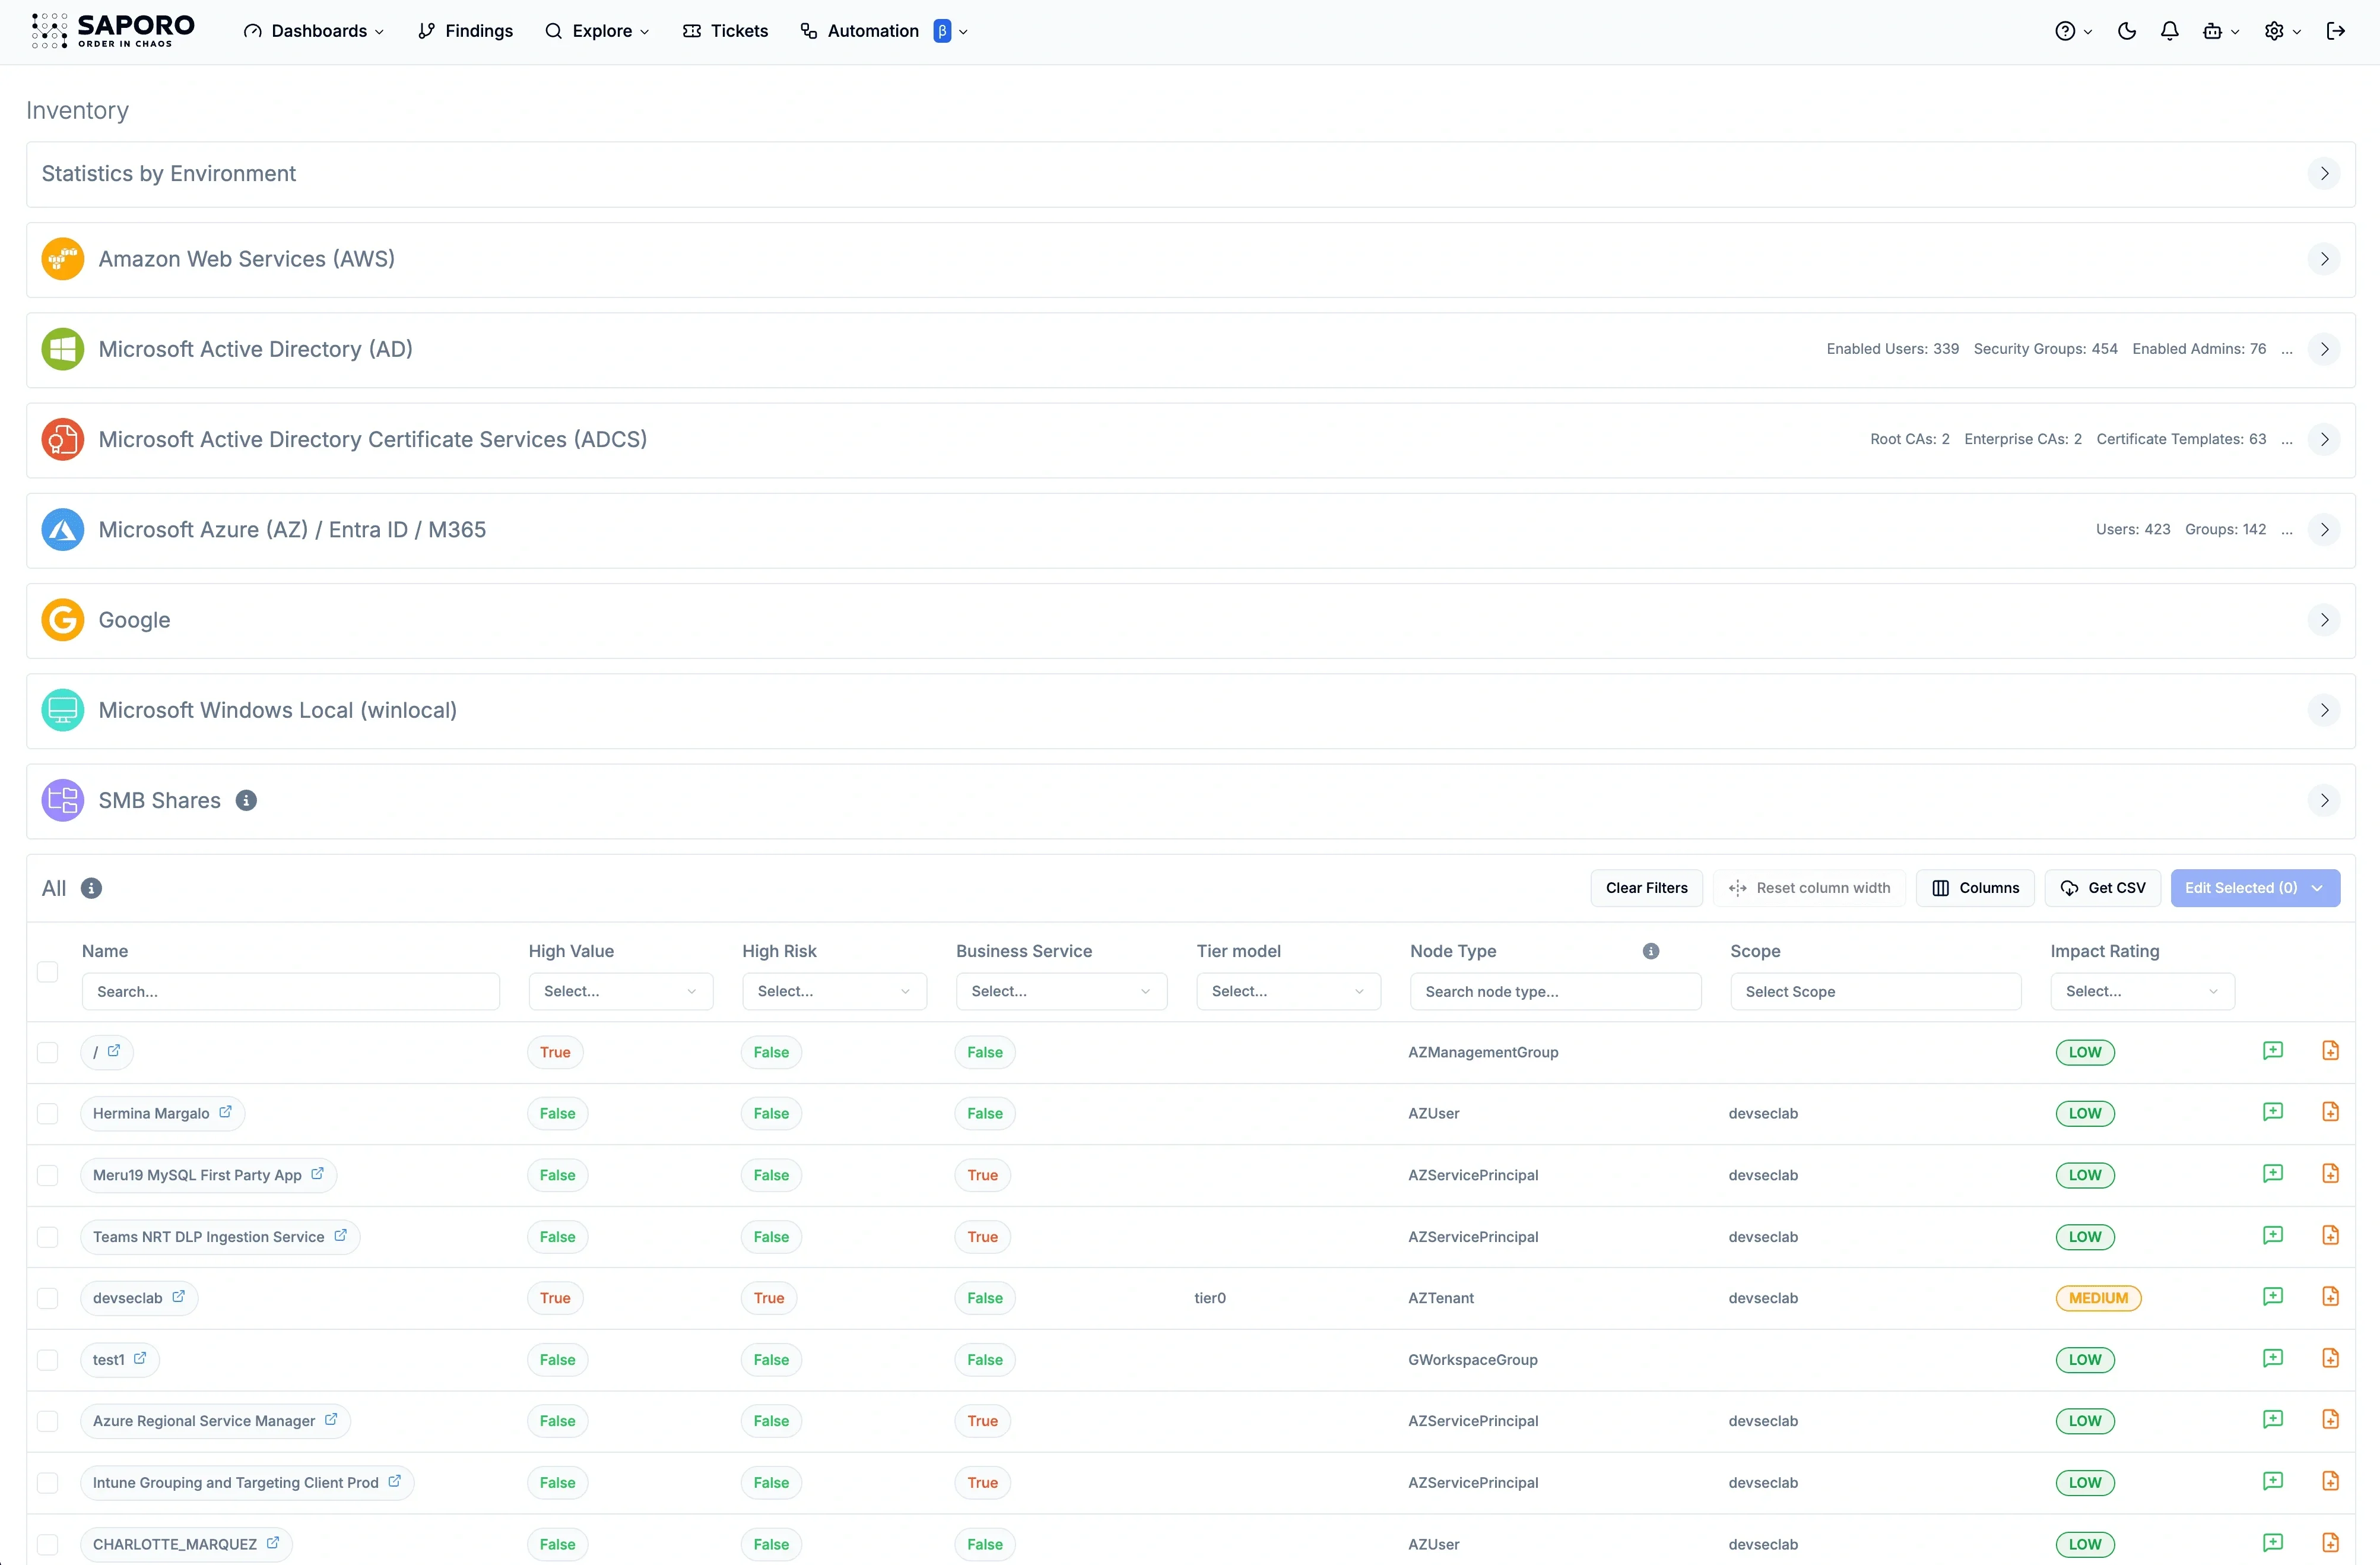
Données d’environnement d’exemple
Saporo harmonise les données dans un graphe d’attaque à grande échelle. Il révèle comment les attaquants peuvent exploiter les faiblesses de configuration et les relations entre identités pour atteindre les cibles critiques.
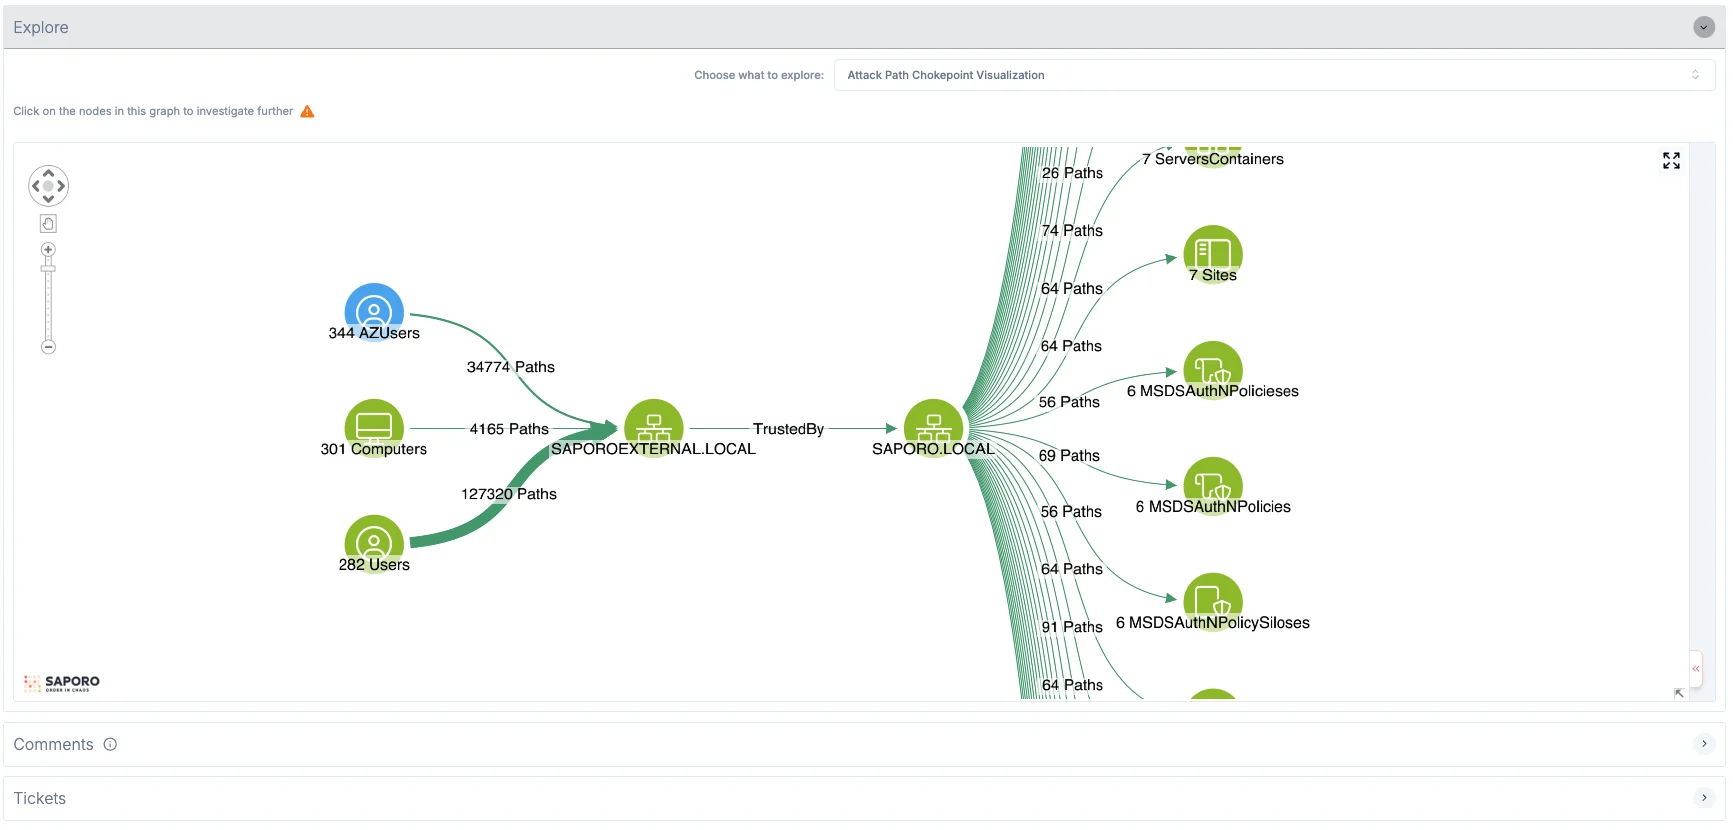
Données d’environnement d’exemple
Saporo priorise les opportunités d’attaque selon les accès existants, leur potentiel de propagation et leur impact. L'analyse prédictive des chemins d’attaque cible les parcours menant réellement aux ressources critiques.
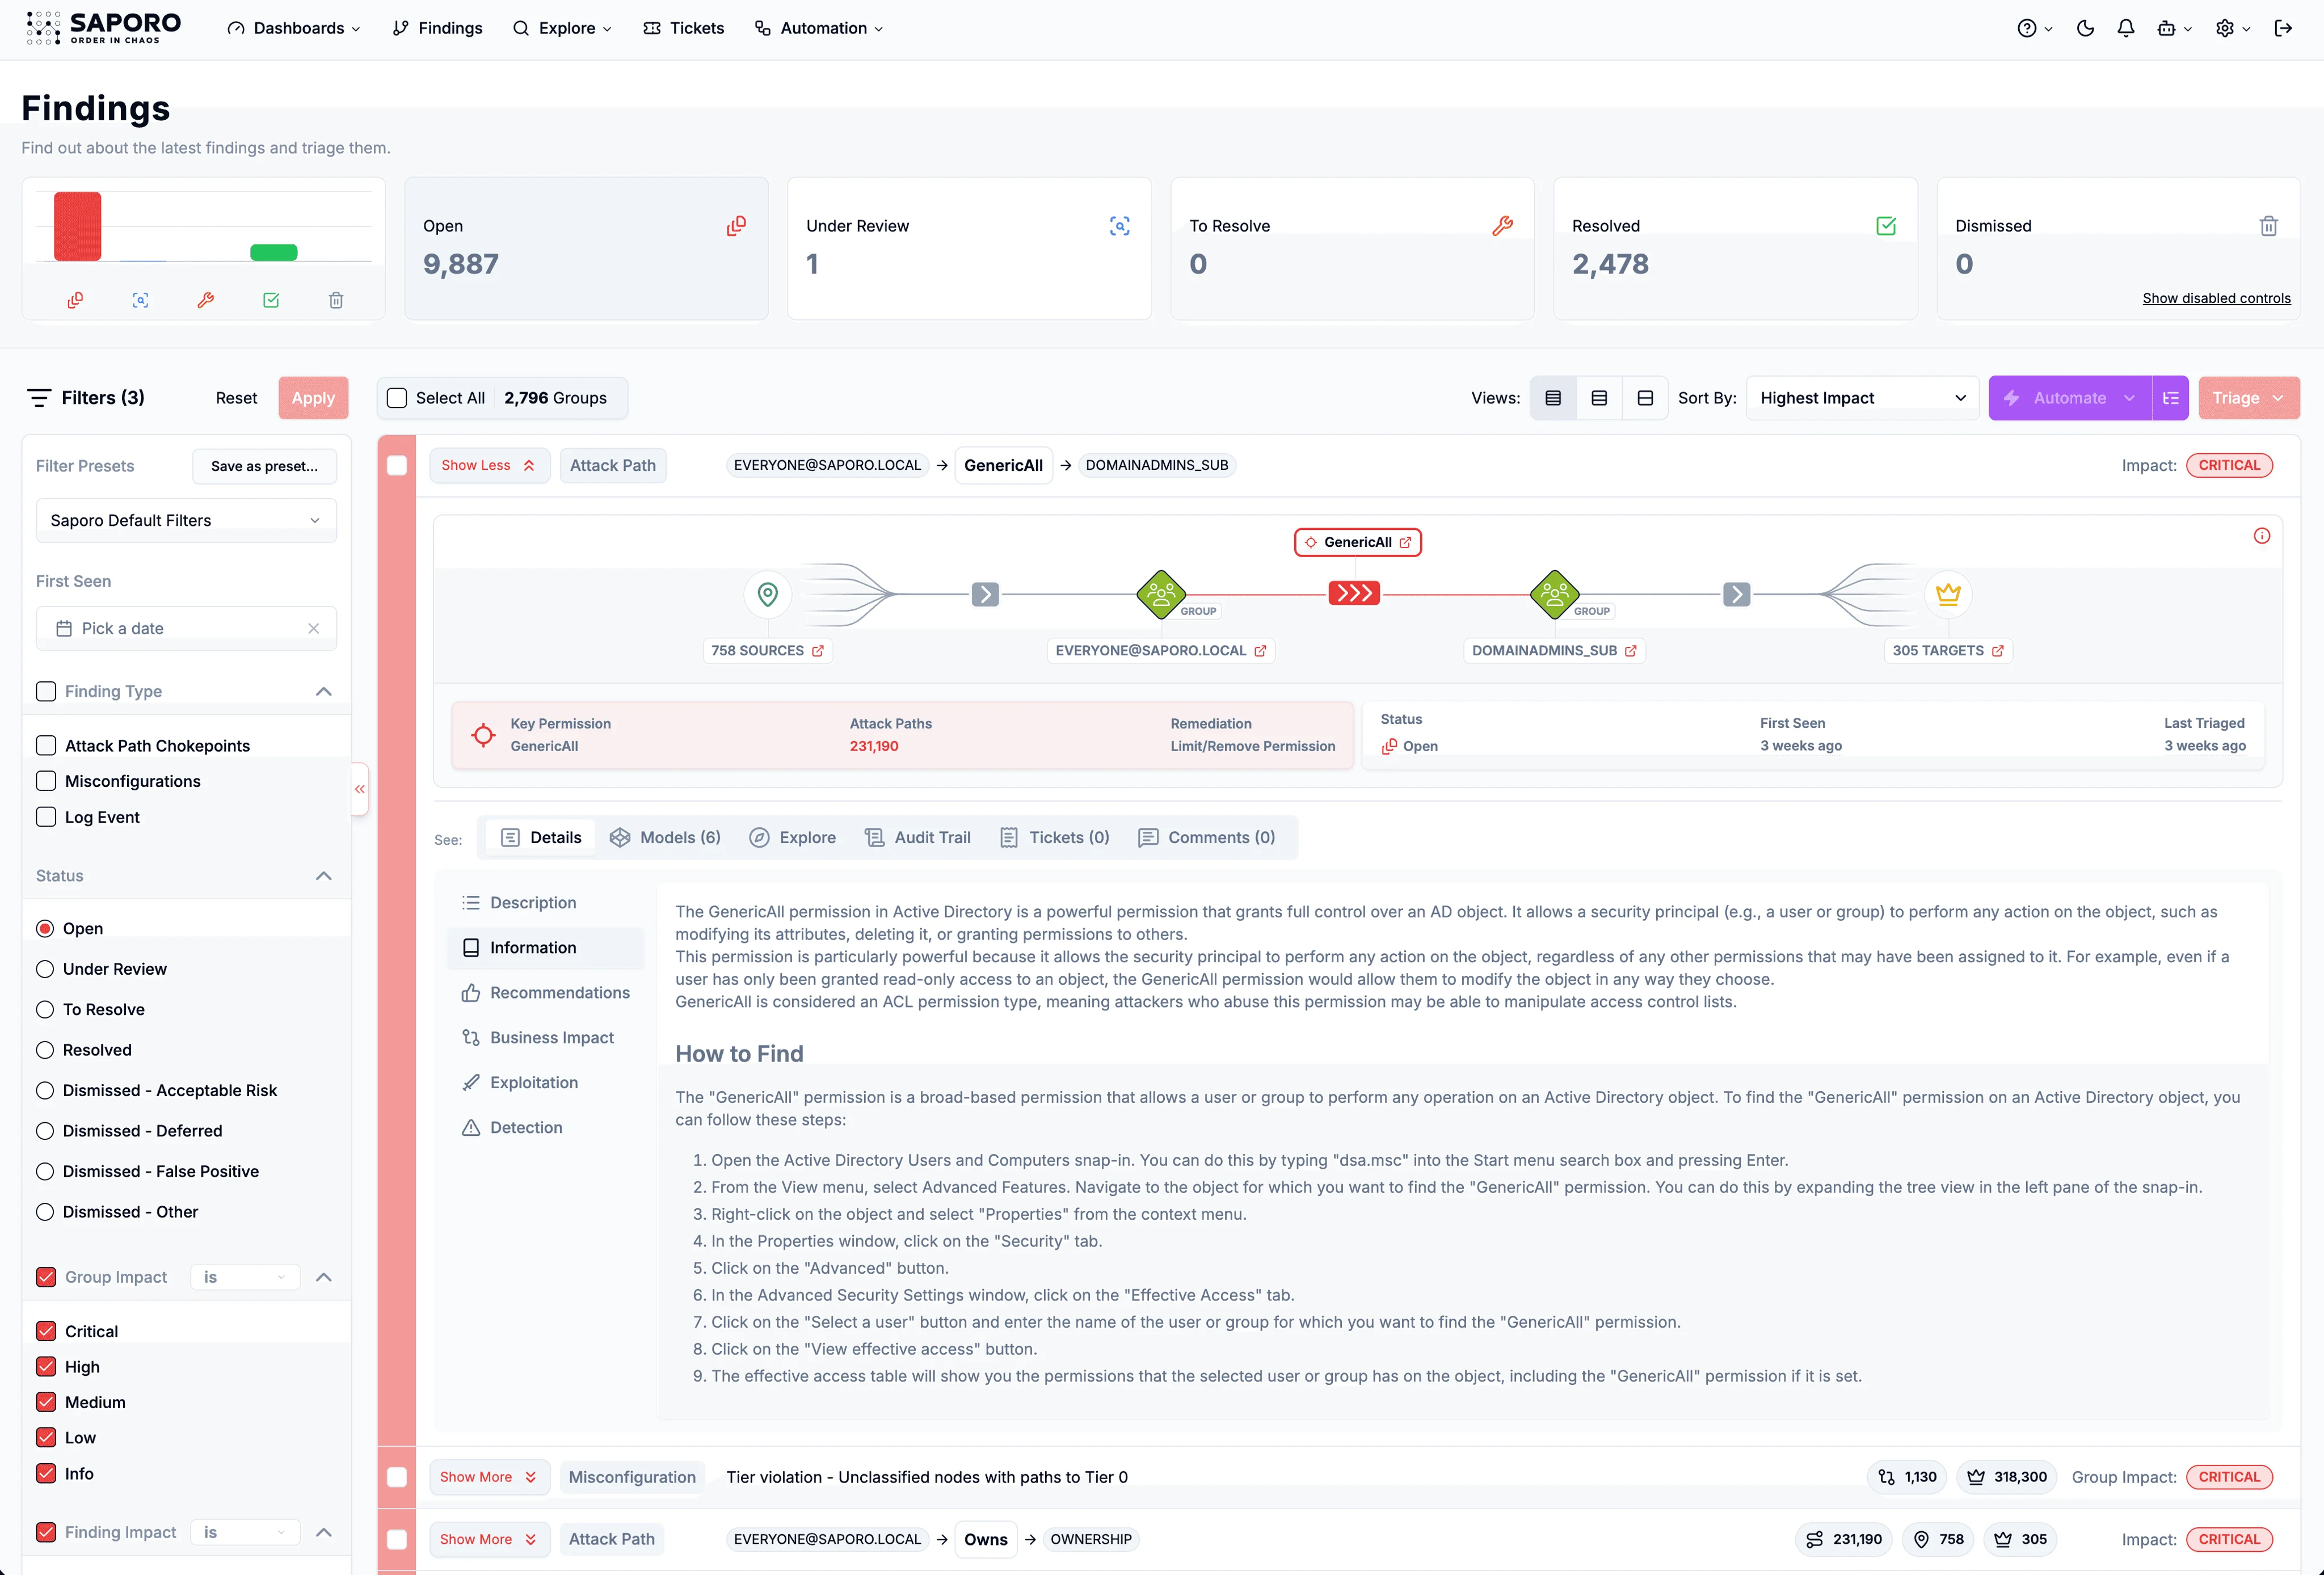
Données d’environnement d’exemple
Des workflows guidés et automatisés réduisent l’exposition à grande échelle, avec validation humaine si nécessaire. Mesurez les progrès grâce au Score de Résistance, de conformité, de tiering et au temps gagné par vos équipes.
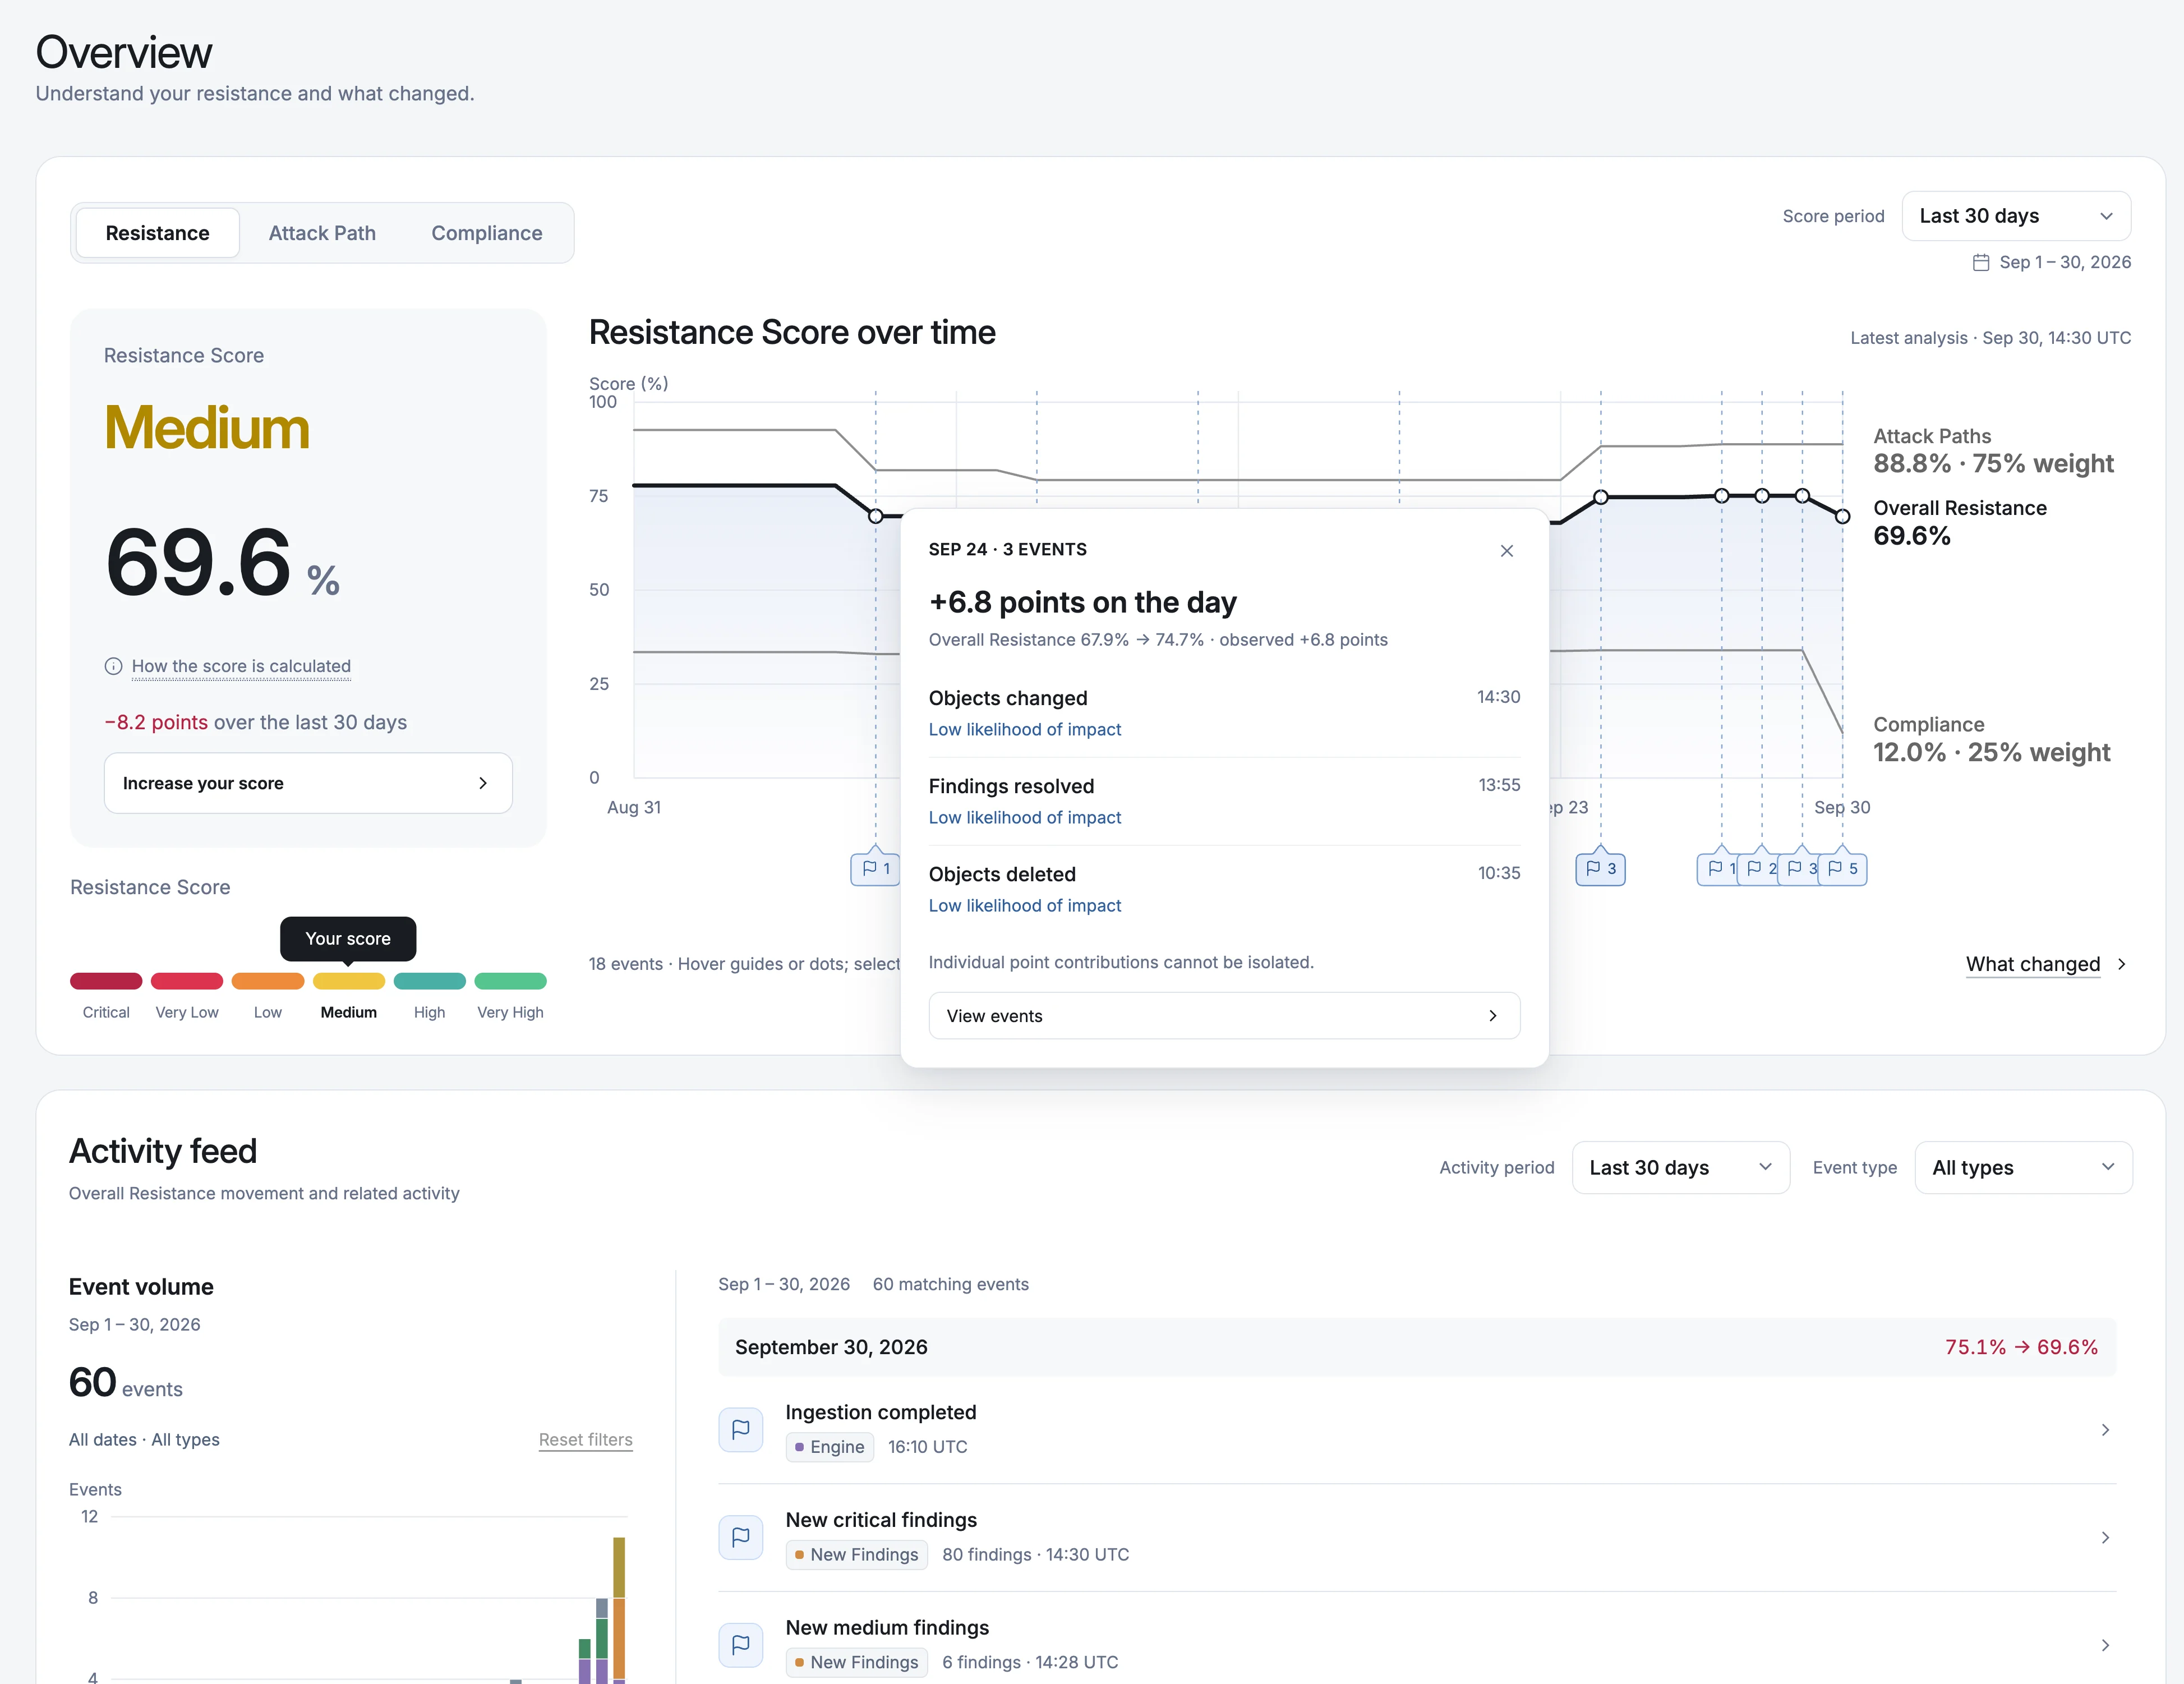
Données d’environnement d’exemple
Inventaire
Données d’environnement d’exemple
Comment fonctionne Saporo
Saporo révèle quelles identités sont accessibles aux attaquants, comment ils peuvent exploiter leurs droits pour progresser et quelles ressources critiques ils peuvent atteindre.
Accès possibles
Identifiez le chemin exploitable entre une identité exposée et une ressource critique.
SOURCES DE DONNÉES
FONCTIONNALITÉS DE LA PLATEFORME
Au cœur de Saporo, un moteur de graphes conçu pour les grands environnements relie identités, droits, relations, activités et erreurs de configuration pour offrir une vue unifiée des opportunités d’attaque.
Automatisation
Automatisez la remédiation
01 · Activation
Définissez un déclencheur
Lancez le workflow à partir d’un événement, de résultats, d’une planification ou d’un webhook.
02 · Règles
Appliquez vos règles
Ajoutez des conditions et une validation humaine si nécessaire.
03 · Action
Exécutez l’action
Créez un ticket, notifiez une équipe, enrichissez le contexte ou appliquez une correction.
04 · Traçabilité
Suivez l’exécution
Consultez le statut, les logs et l’avancement des remédiations.
Exemples de workflows
01 / 06
Taguer un compte Active Directory comme sensible
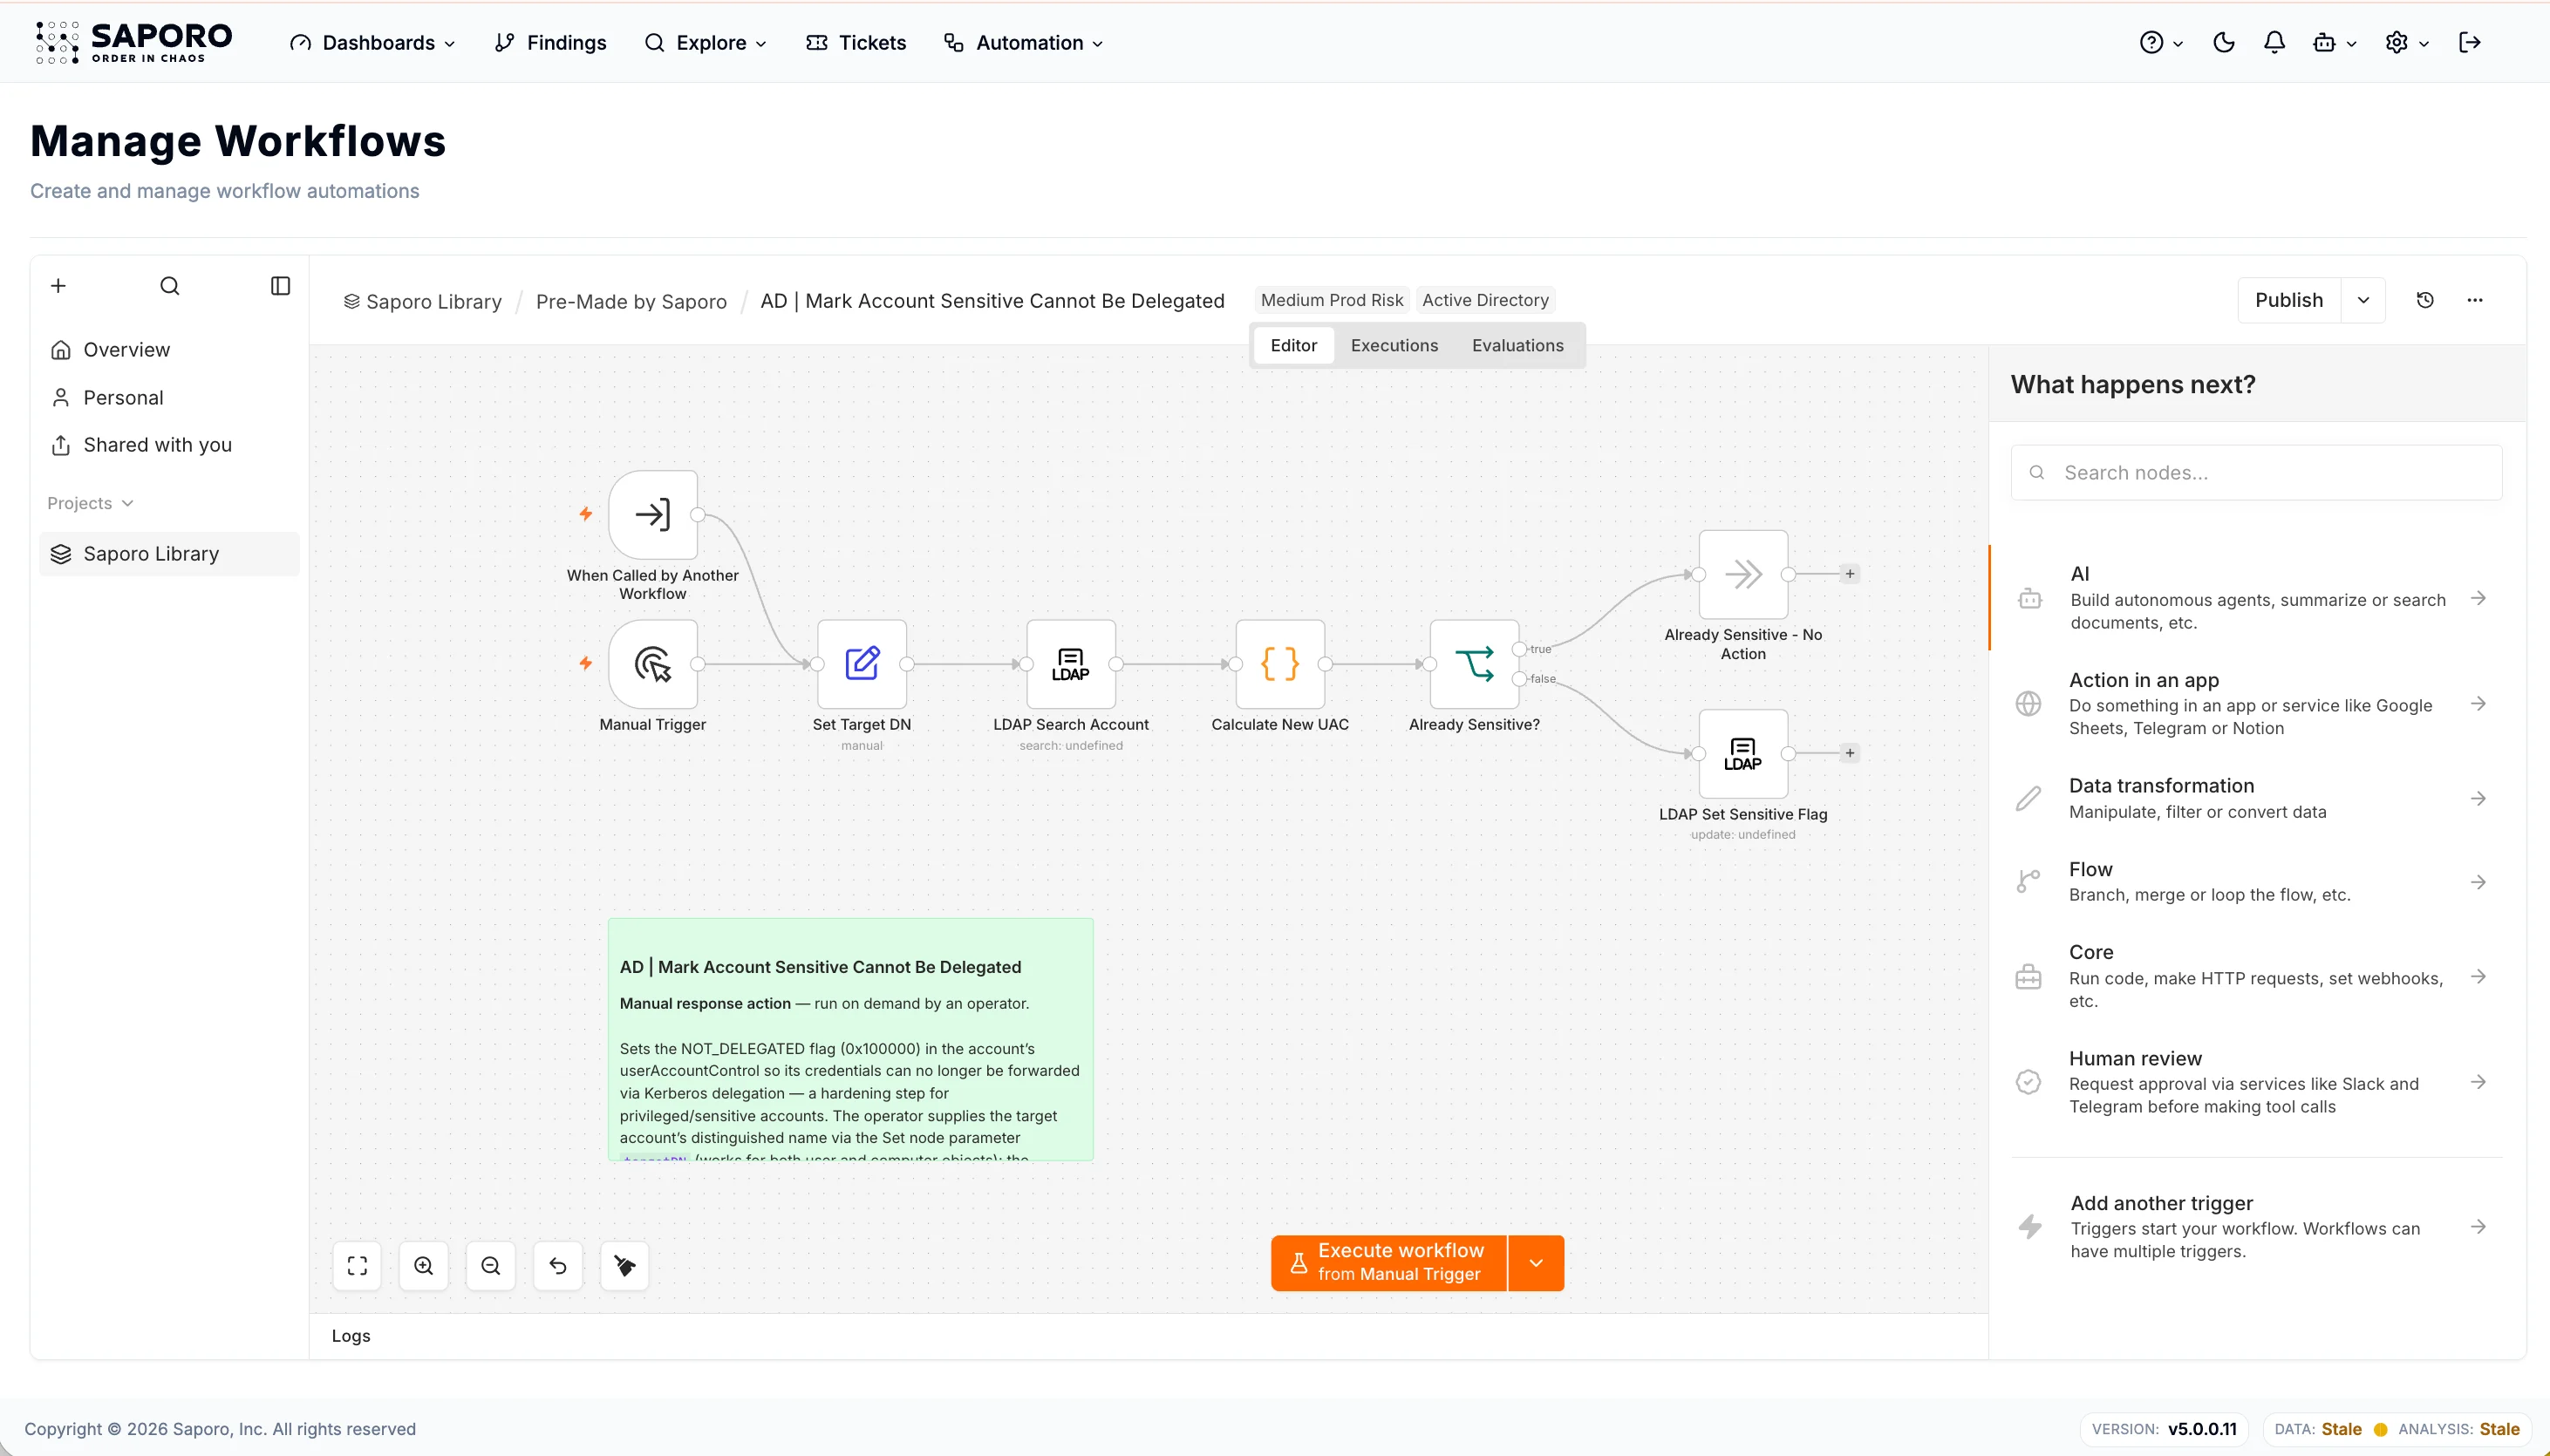
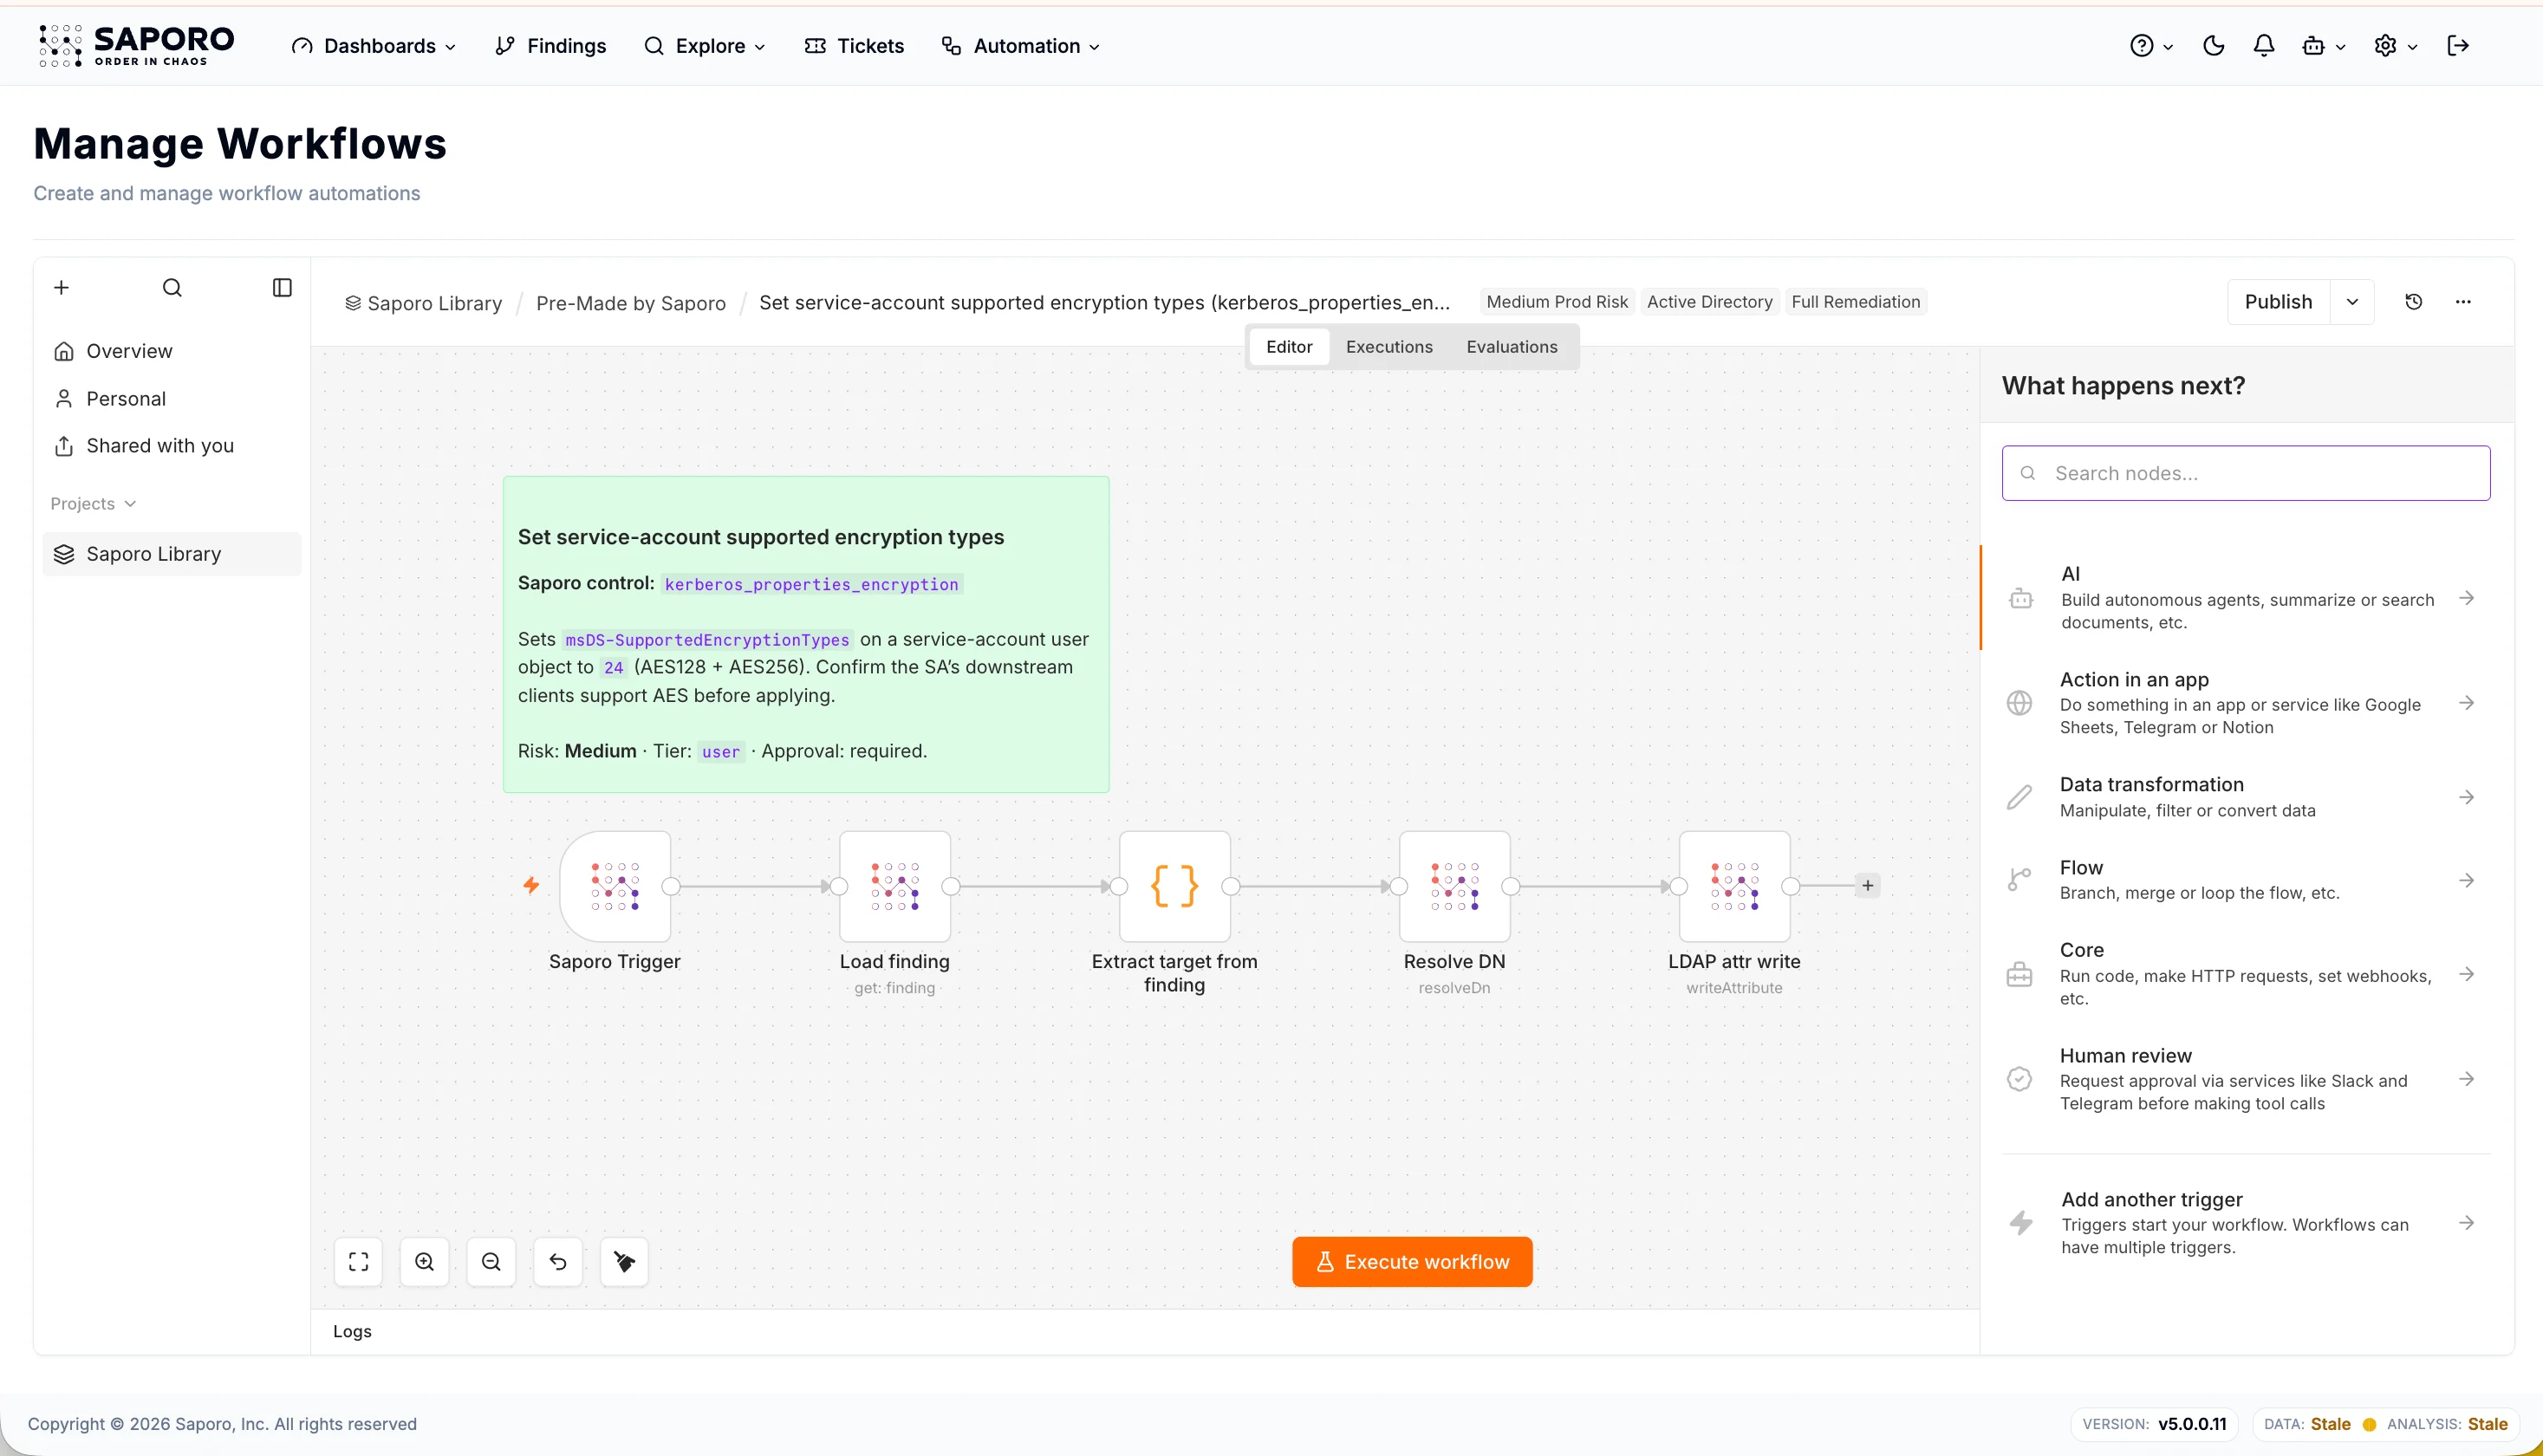
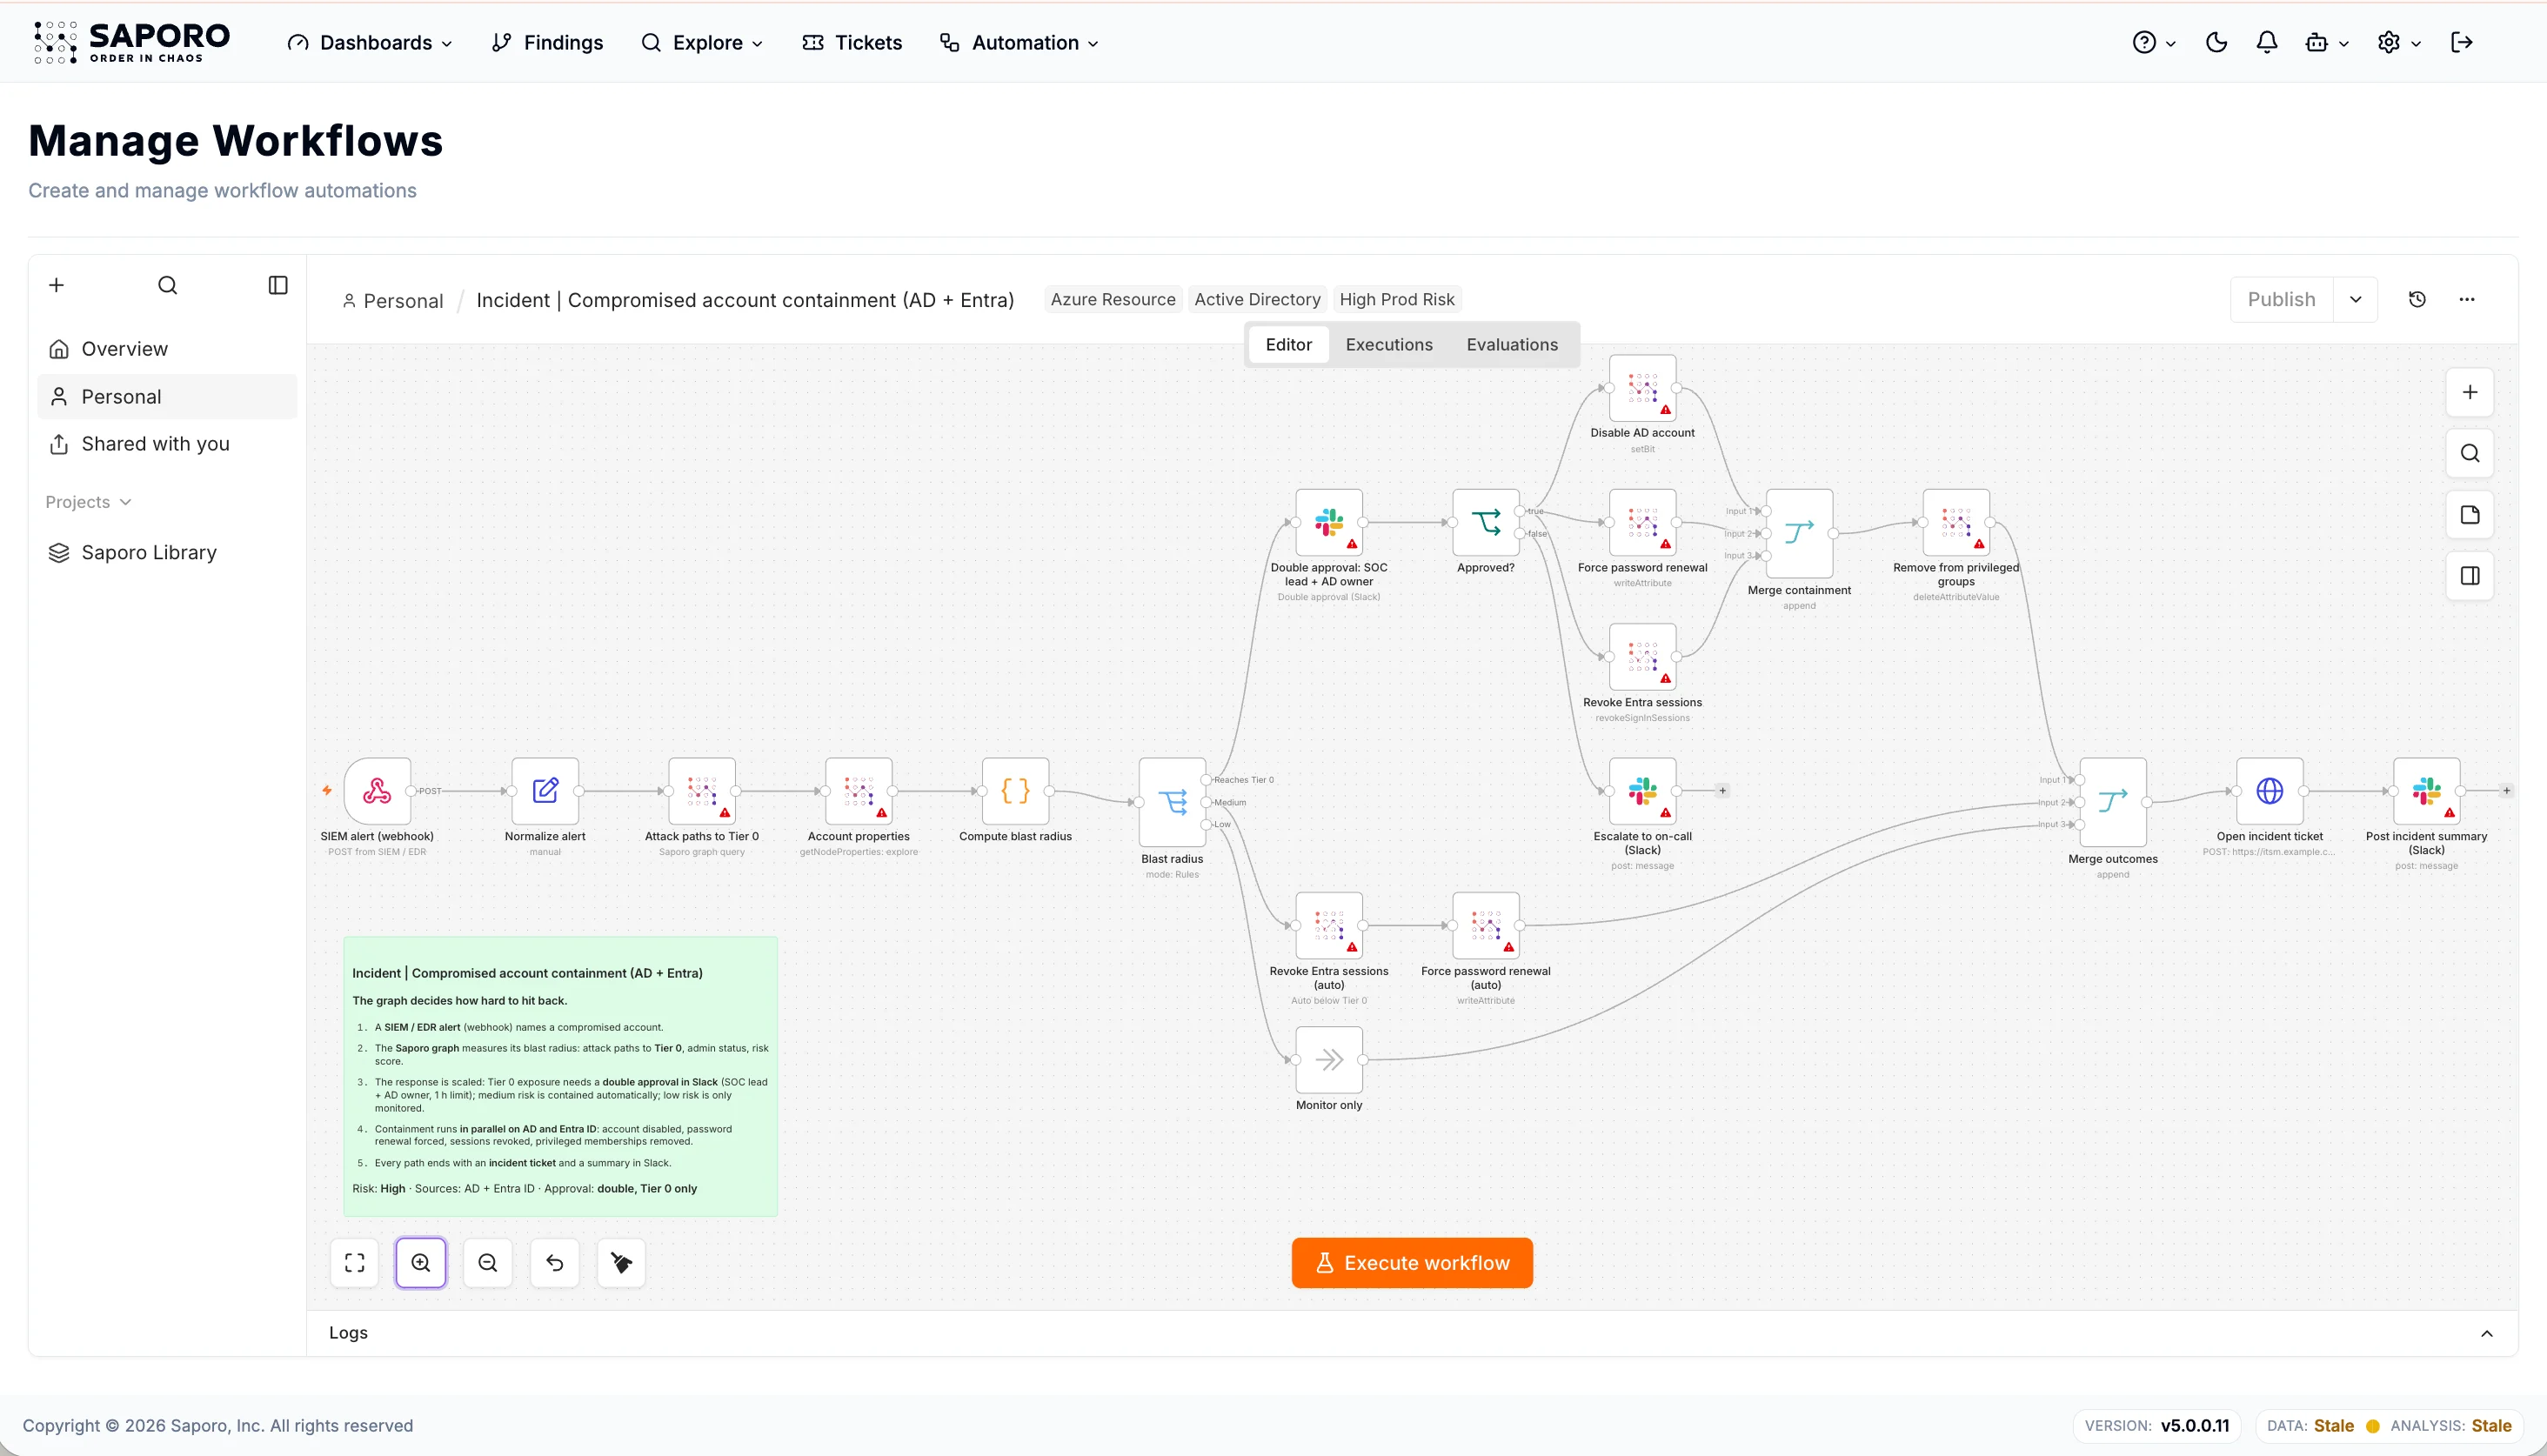
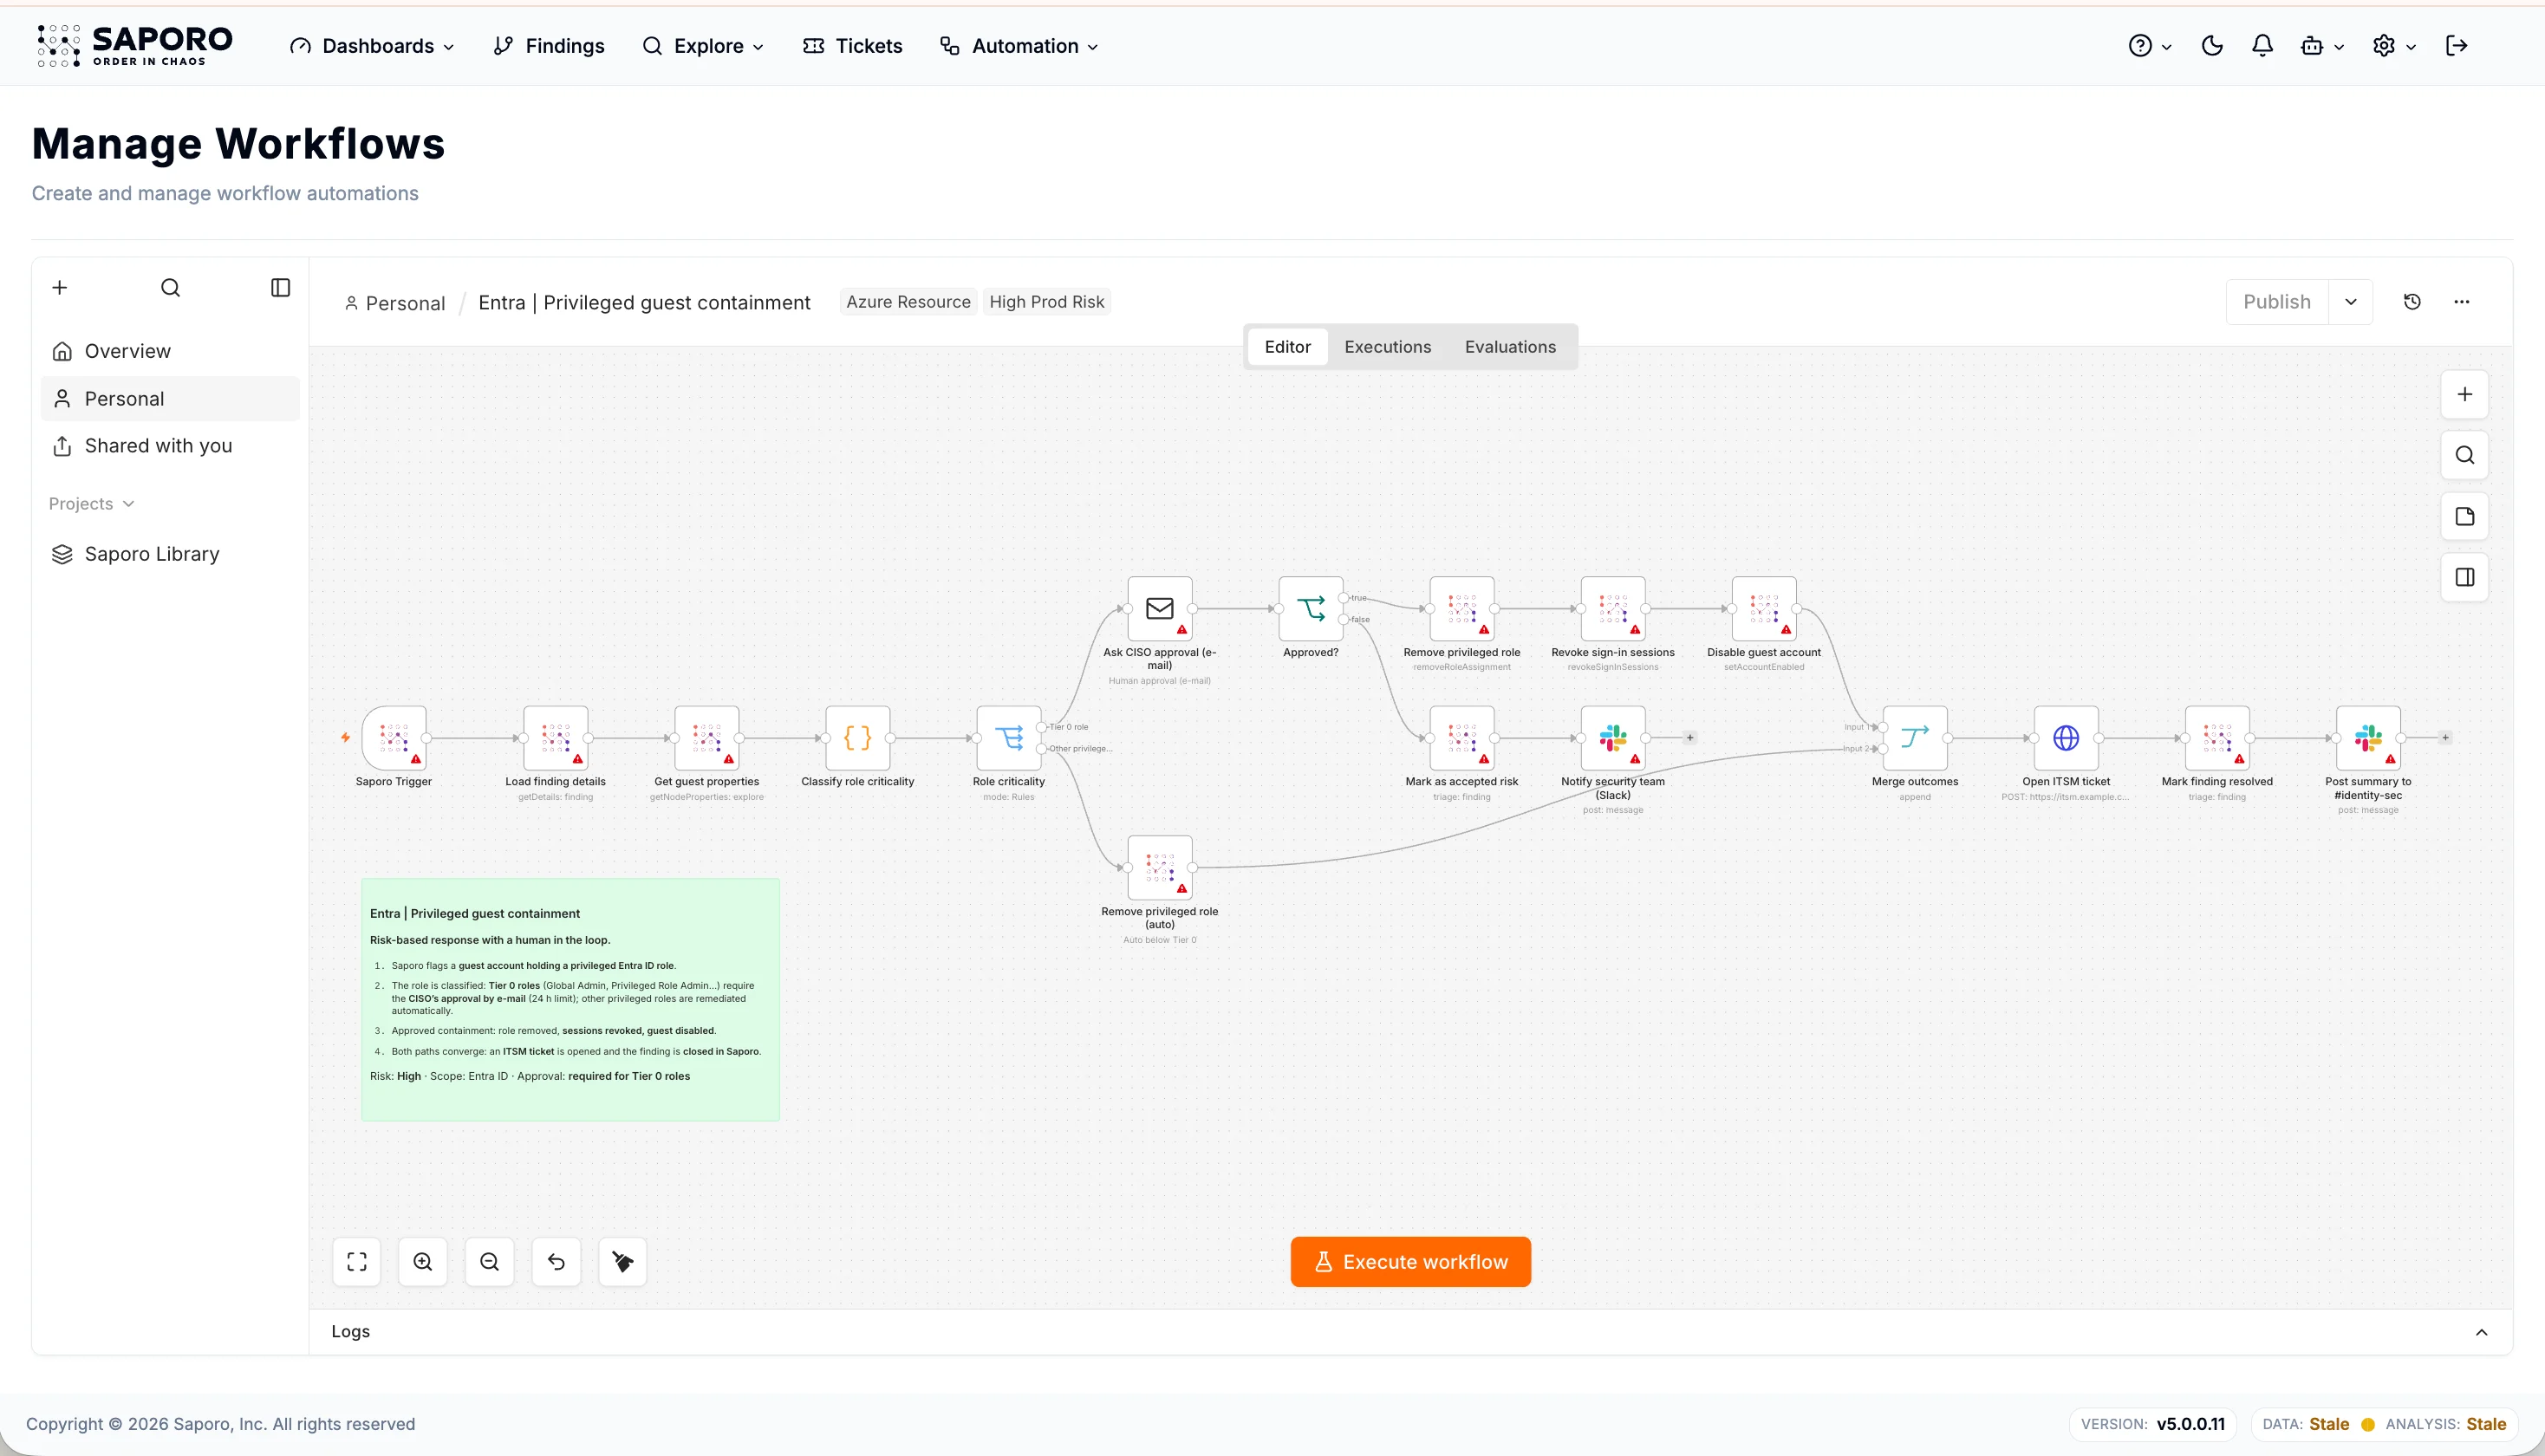
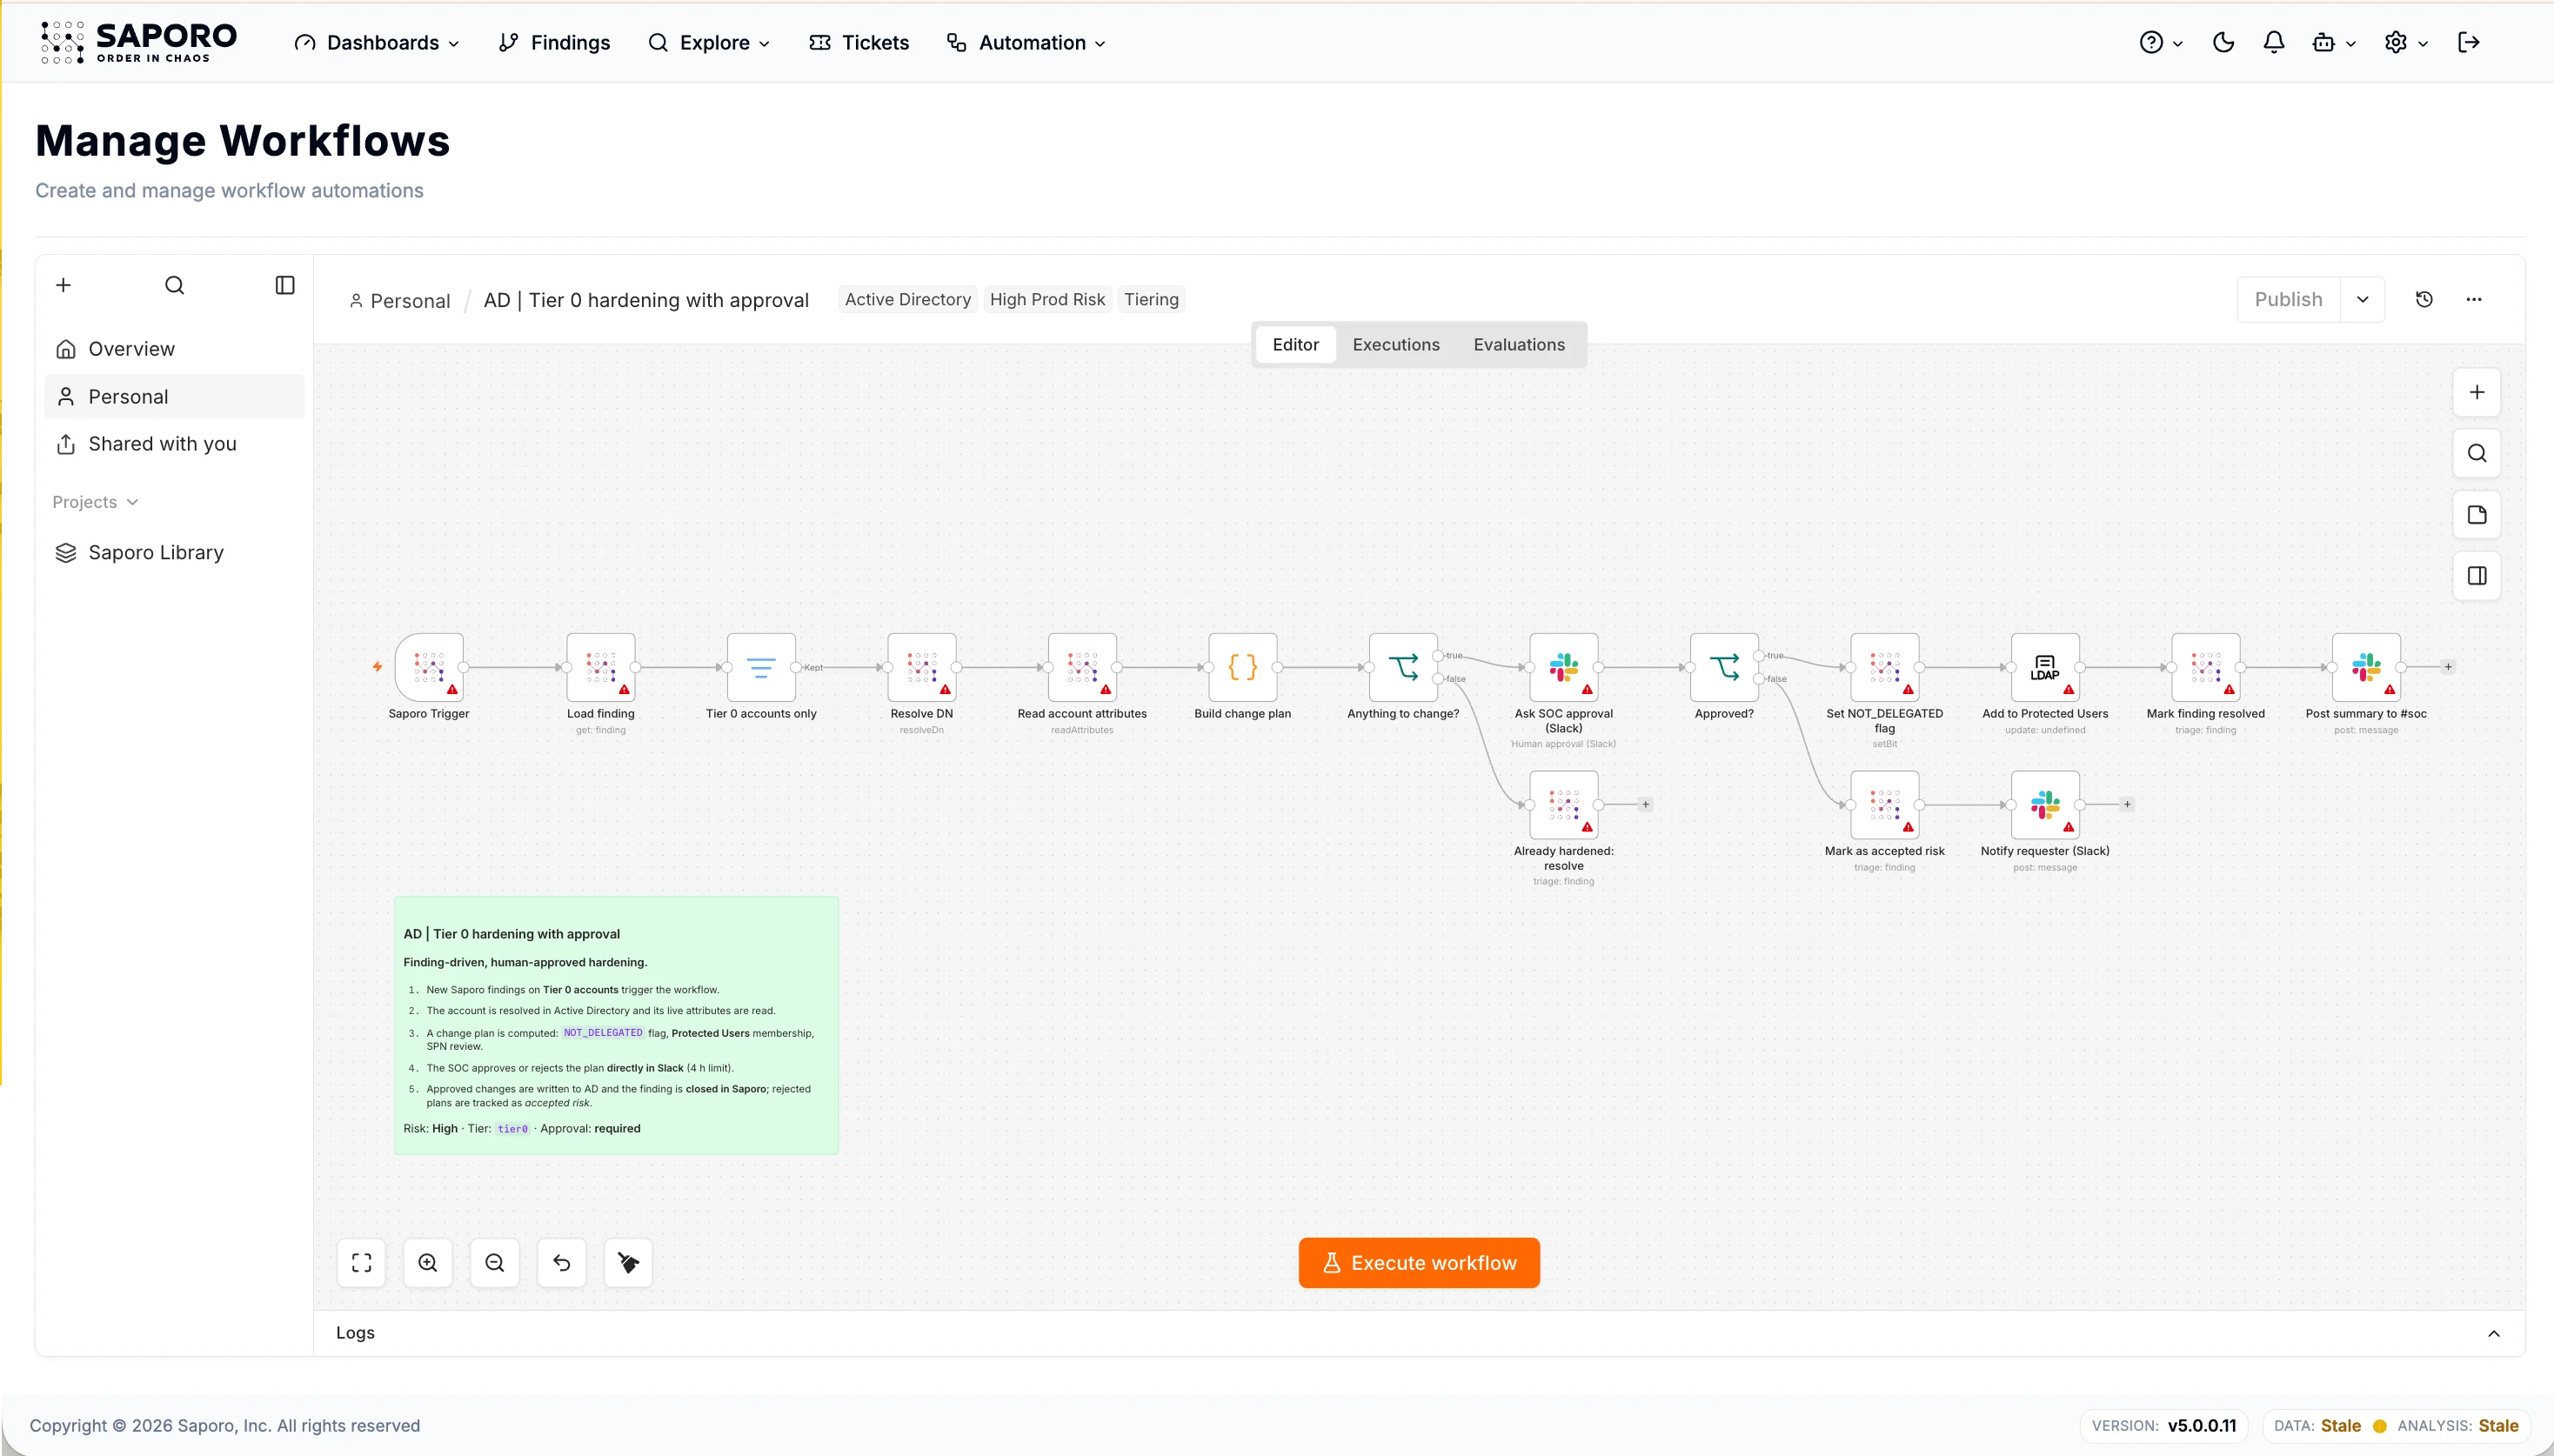
Mettez en place des validations humaines pour les workflows sensibles.
Définissez qui peut créer, exécuter, valider et gérer les workflows.
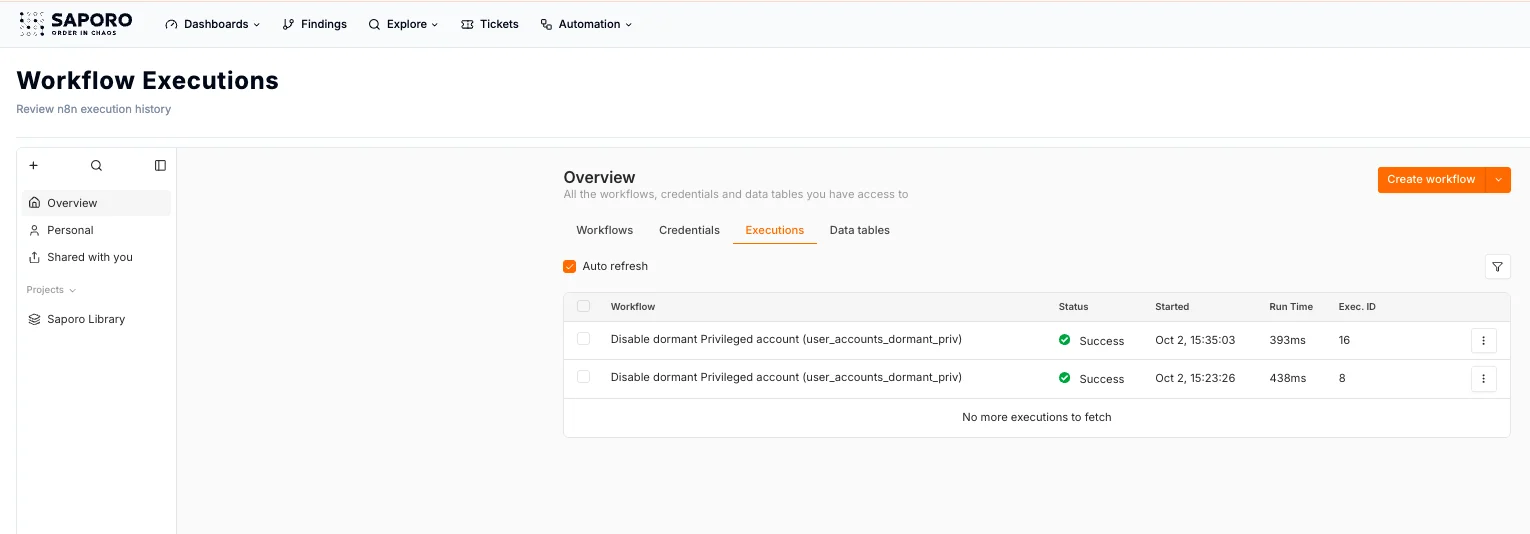
Consignez des exécutions, changements apportés et dates.
Intégrations


Prix et distinctions
KuppingerCole Analysts
Sifted 250, 2025
InCyber Forum 2024
Tech4Trust, Trust Valley

Trust Valley Days 2022
Certifié ISO 27001Depuis 2025
 À venir
SOC 2 Type IIÀ venir
Conforme au RGPDDepuis 2022
Membre de l’ECSODepuis 2026