EXPOSITION GOOGLE WORKSPACE & GCP

Réduisez l’exposition des identités dans Google Workspace et GCP

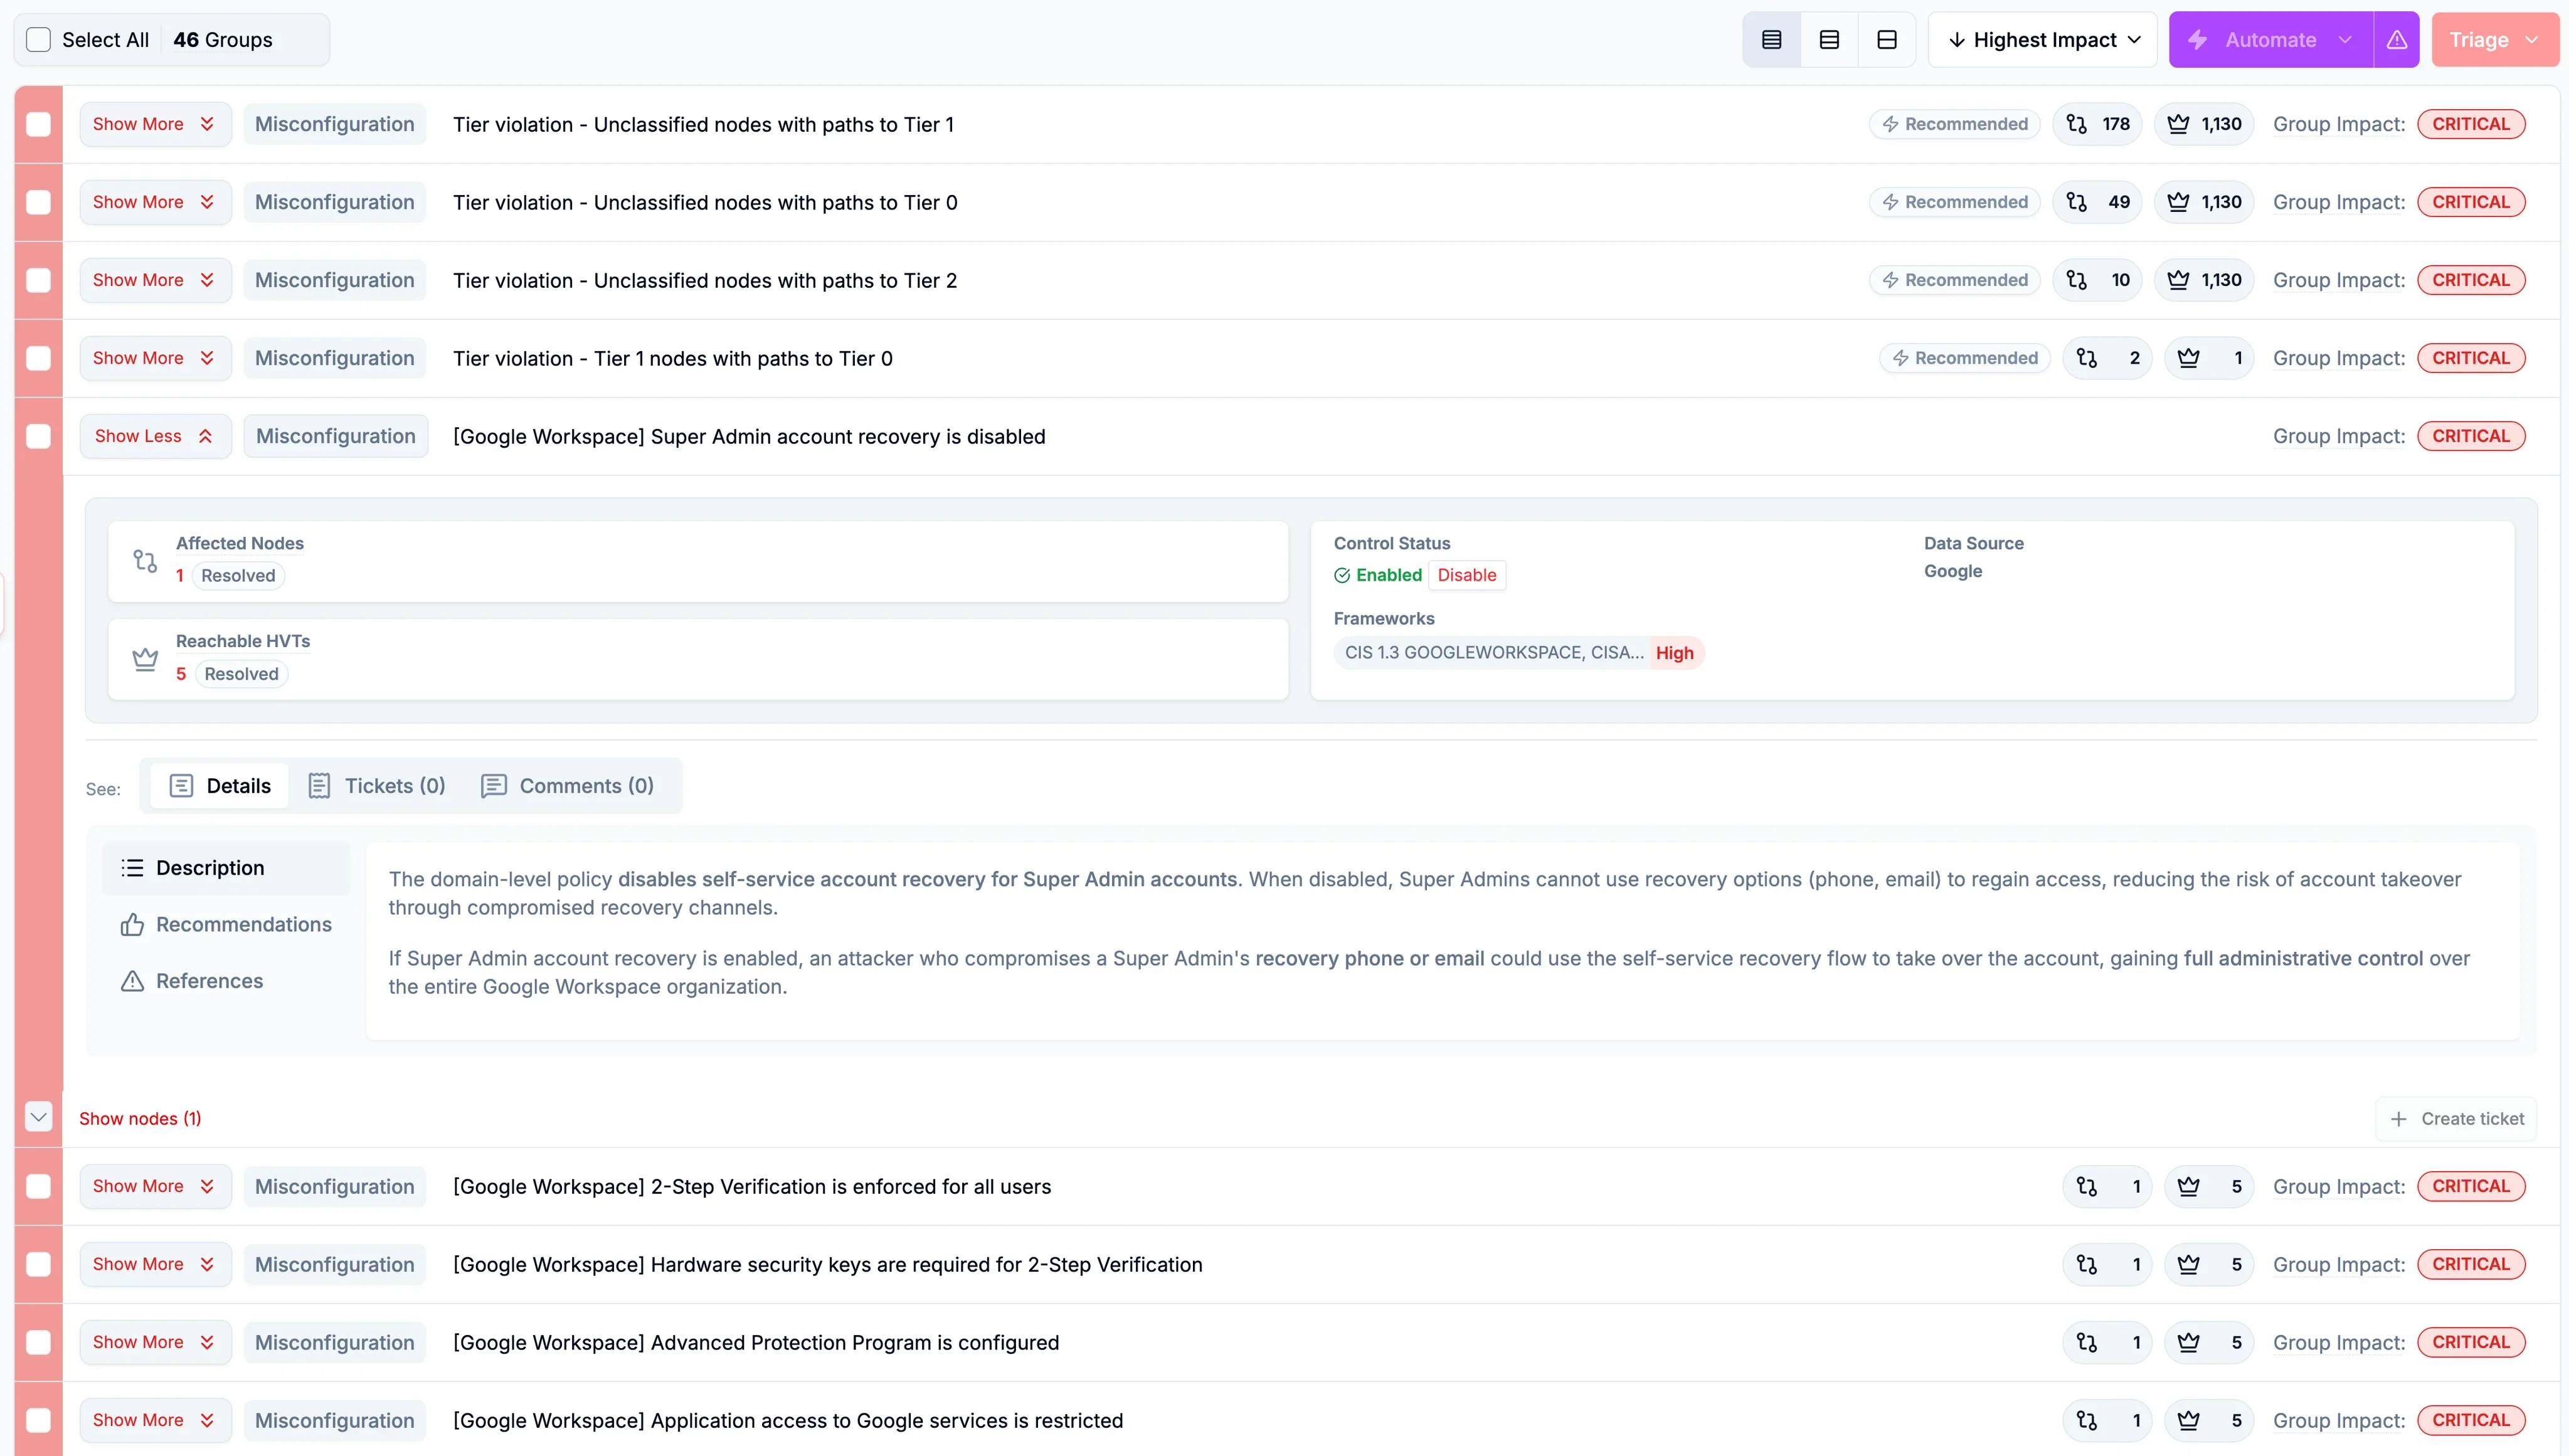
Identifiez les droits excessifs, erreurs de configuration et opportunités d’attaque dans Google Workspace et Google Cloud.

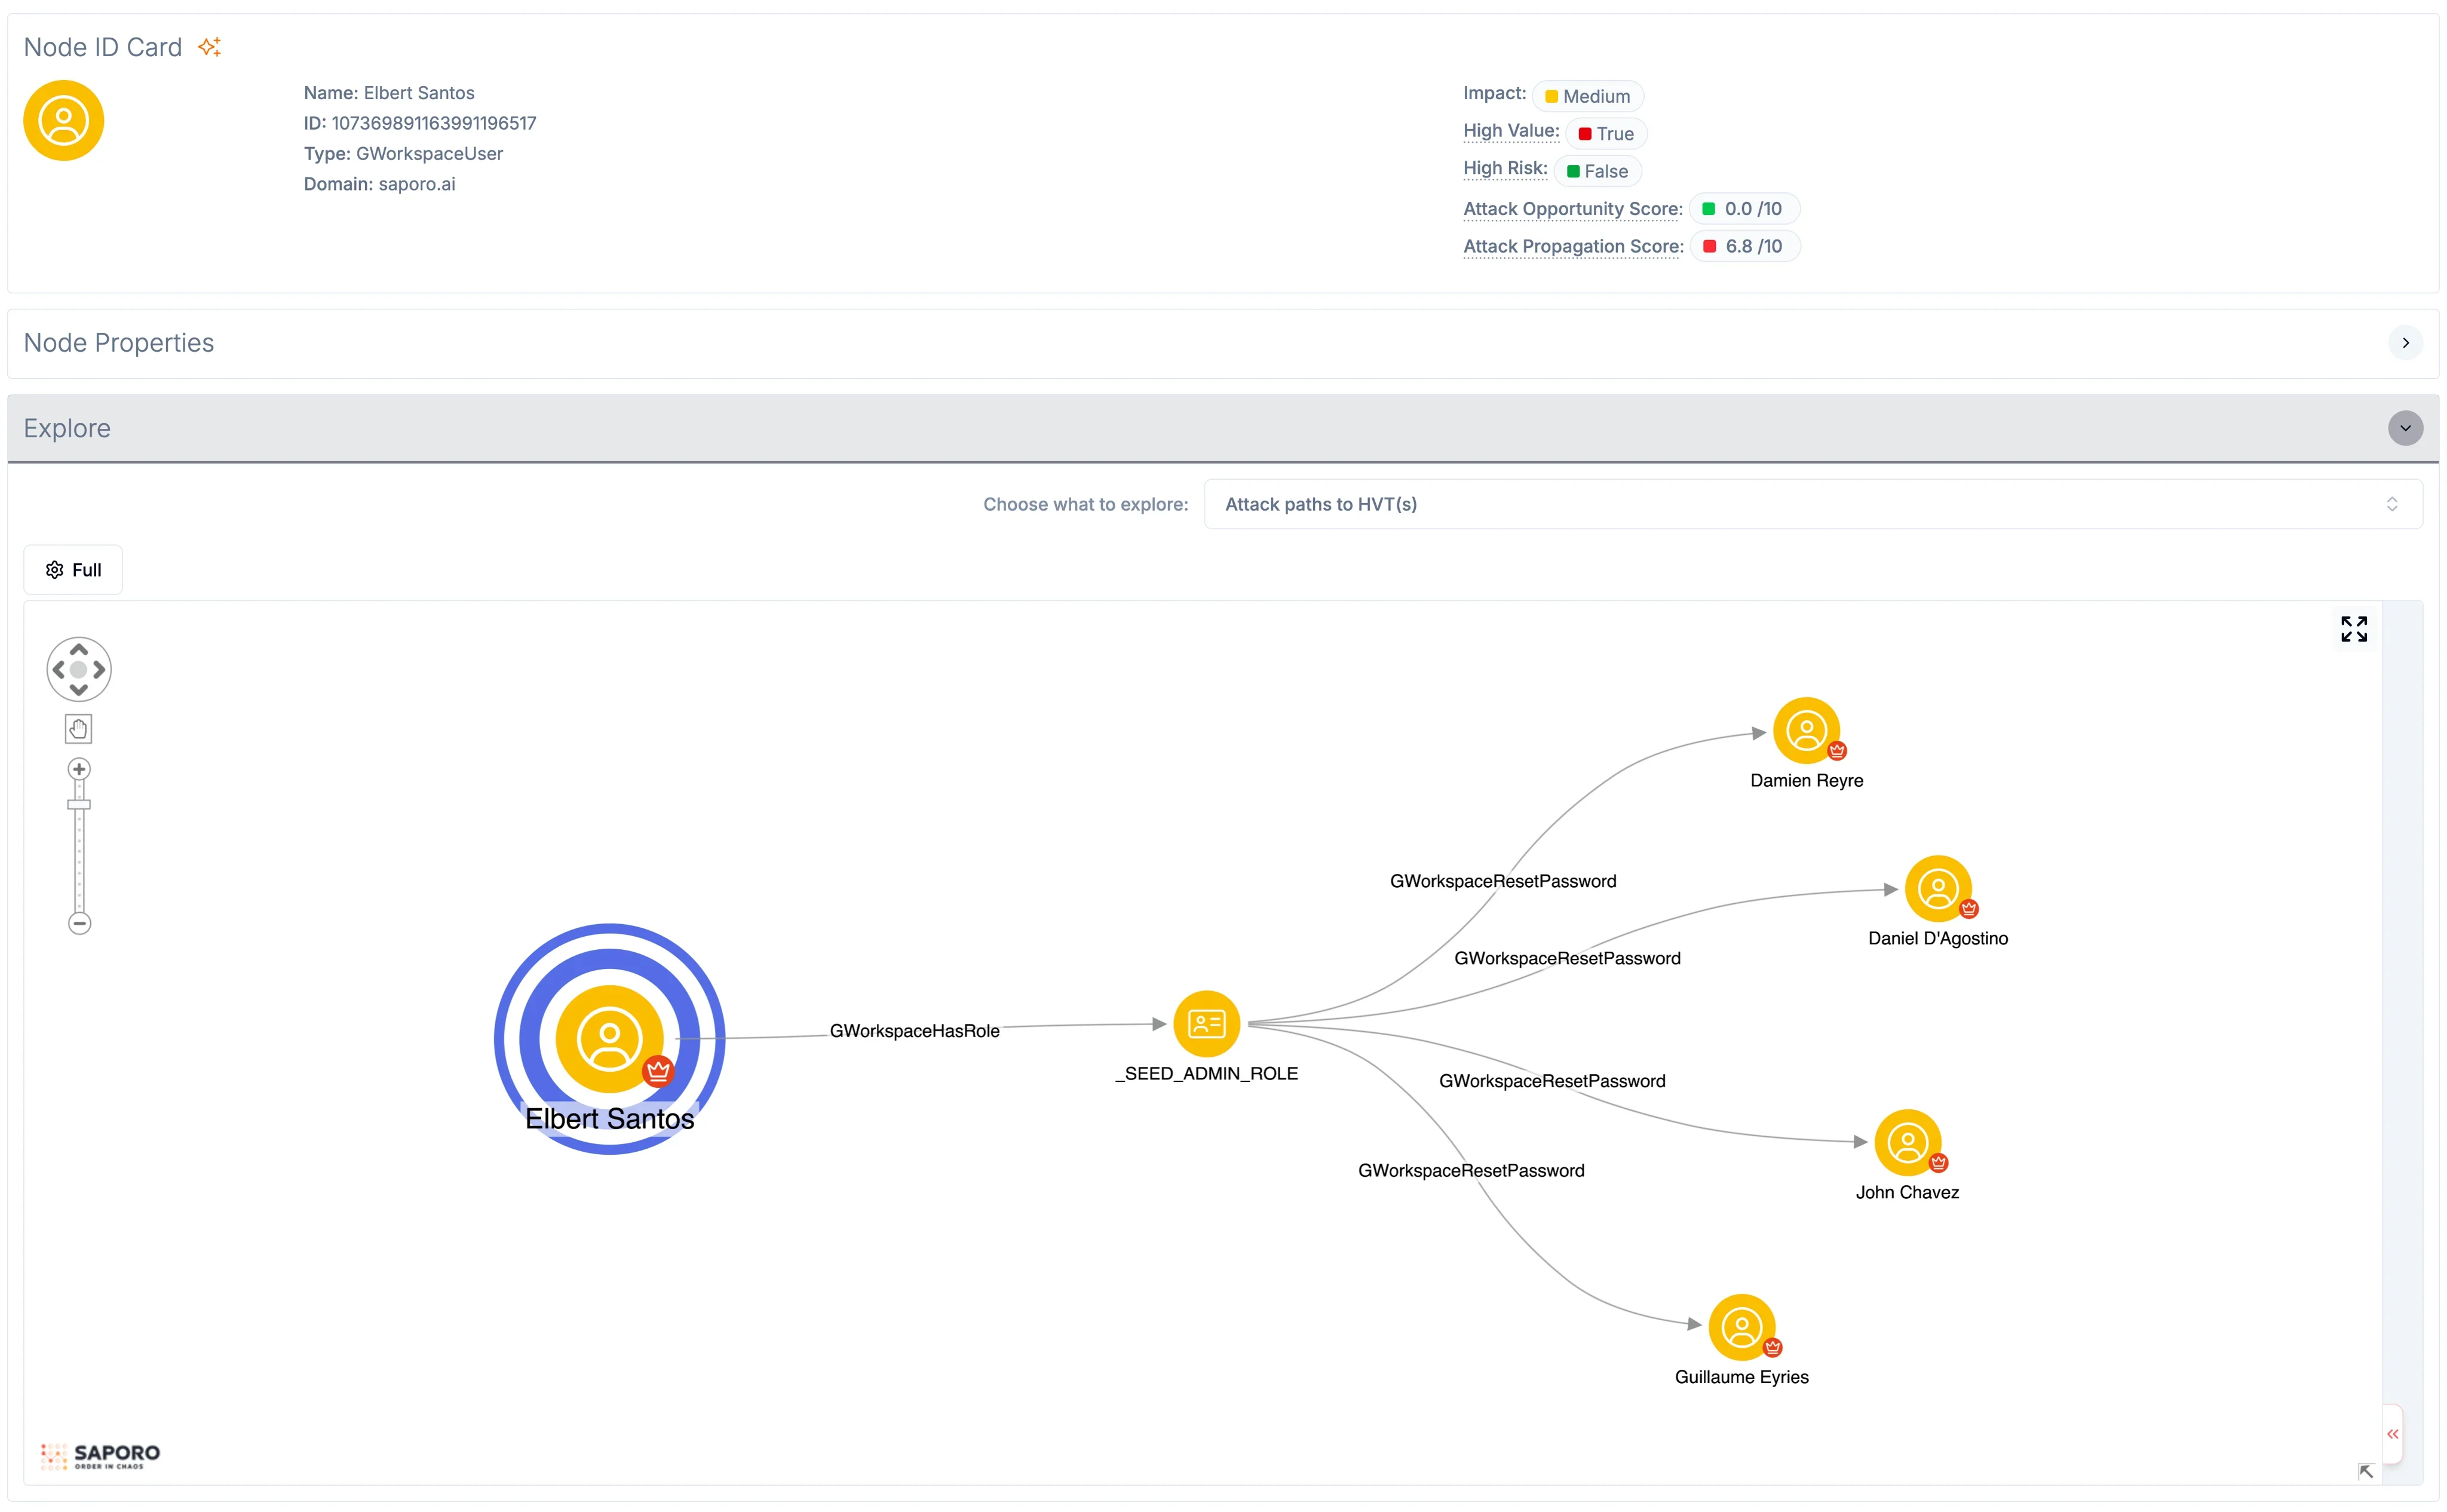
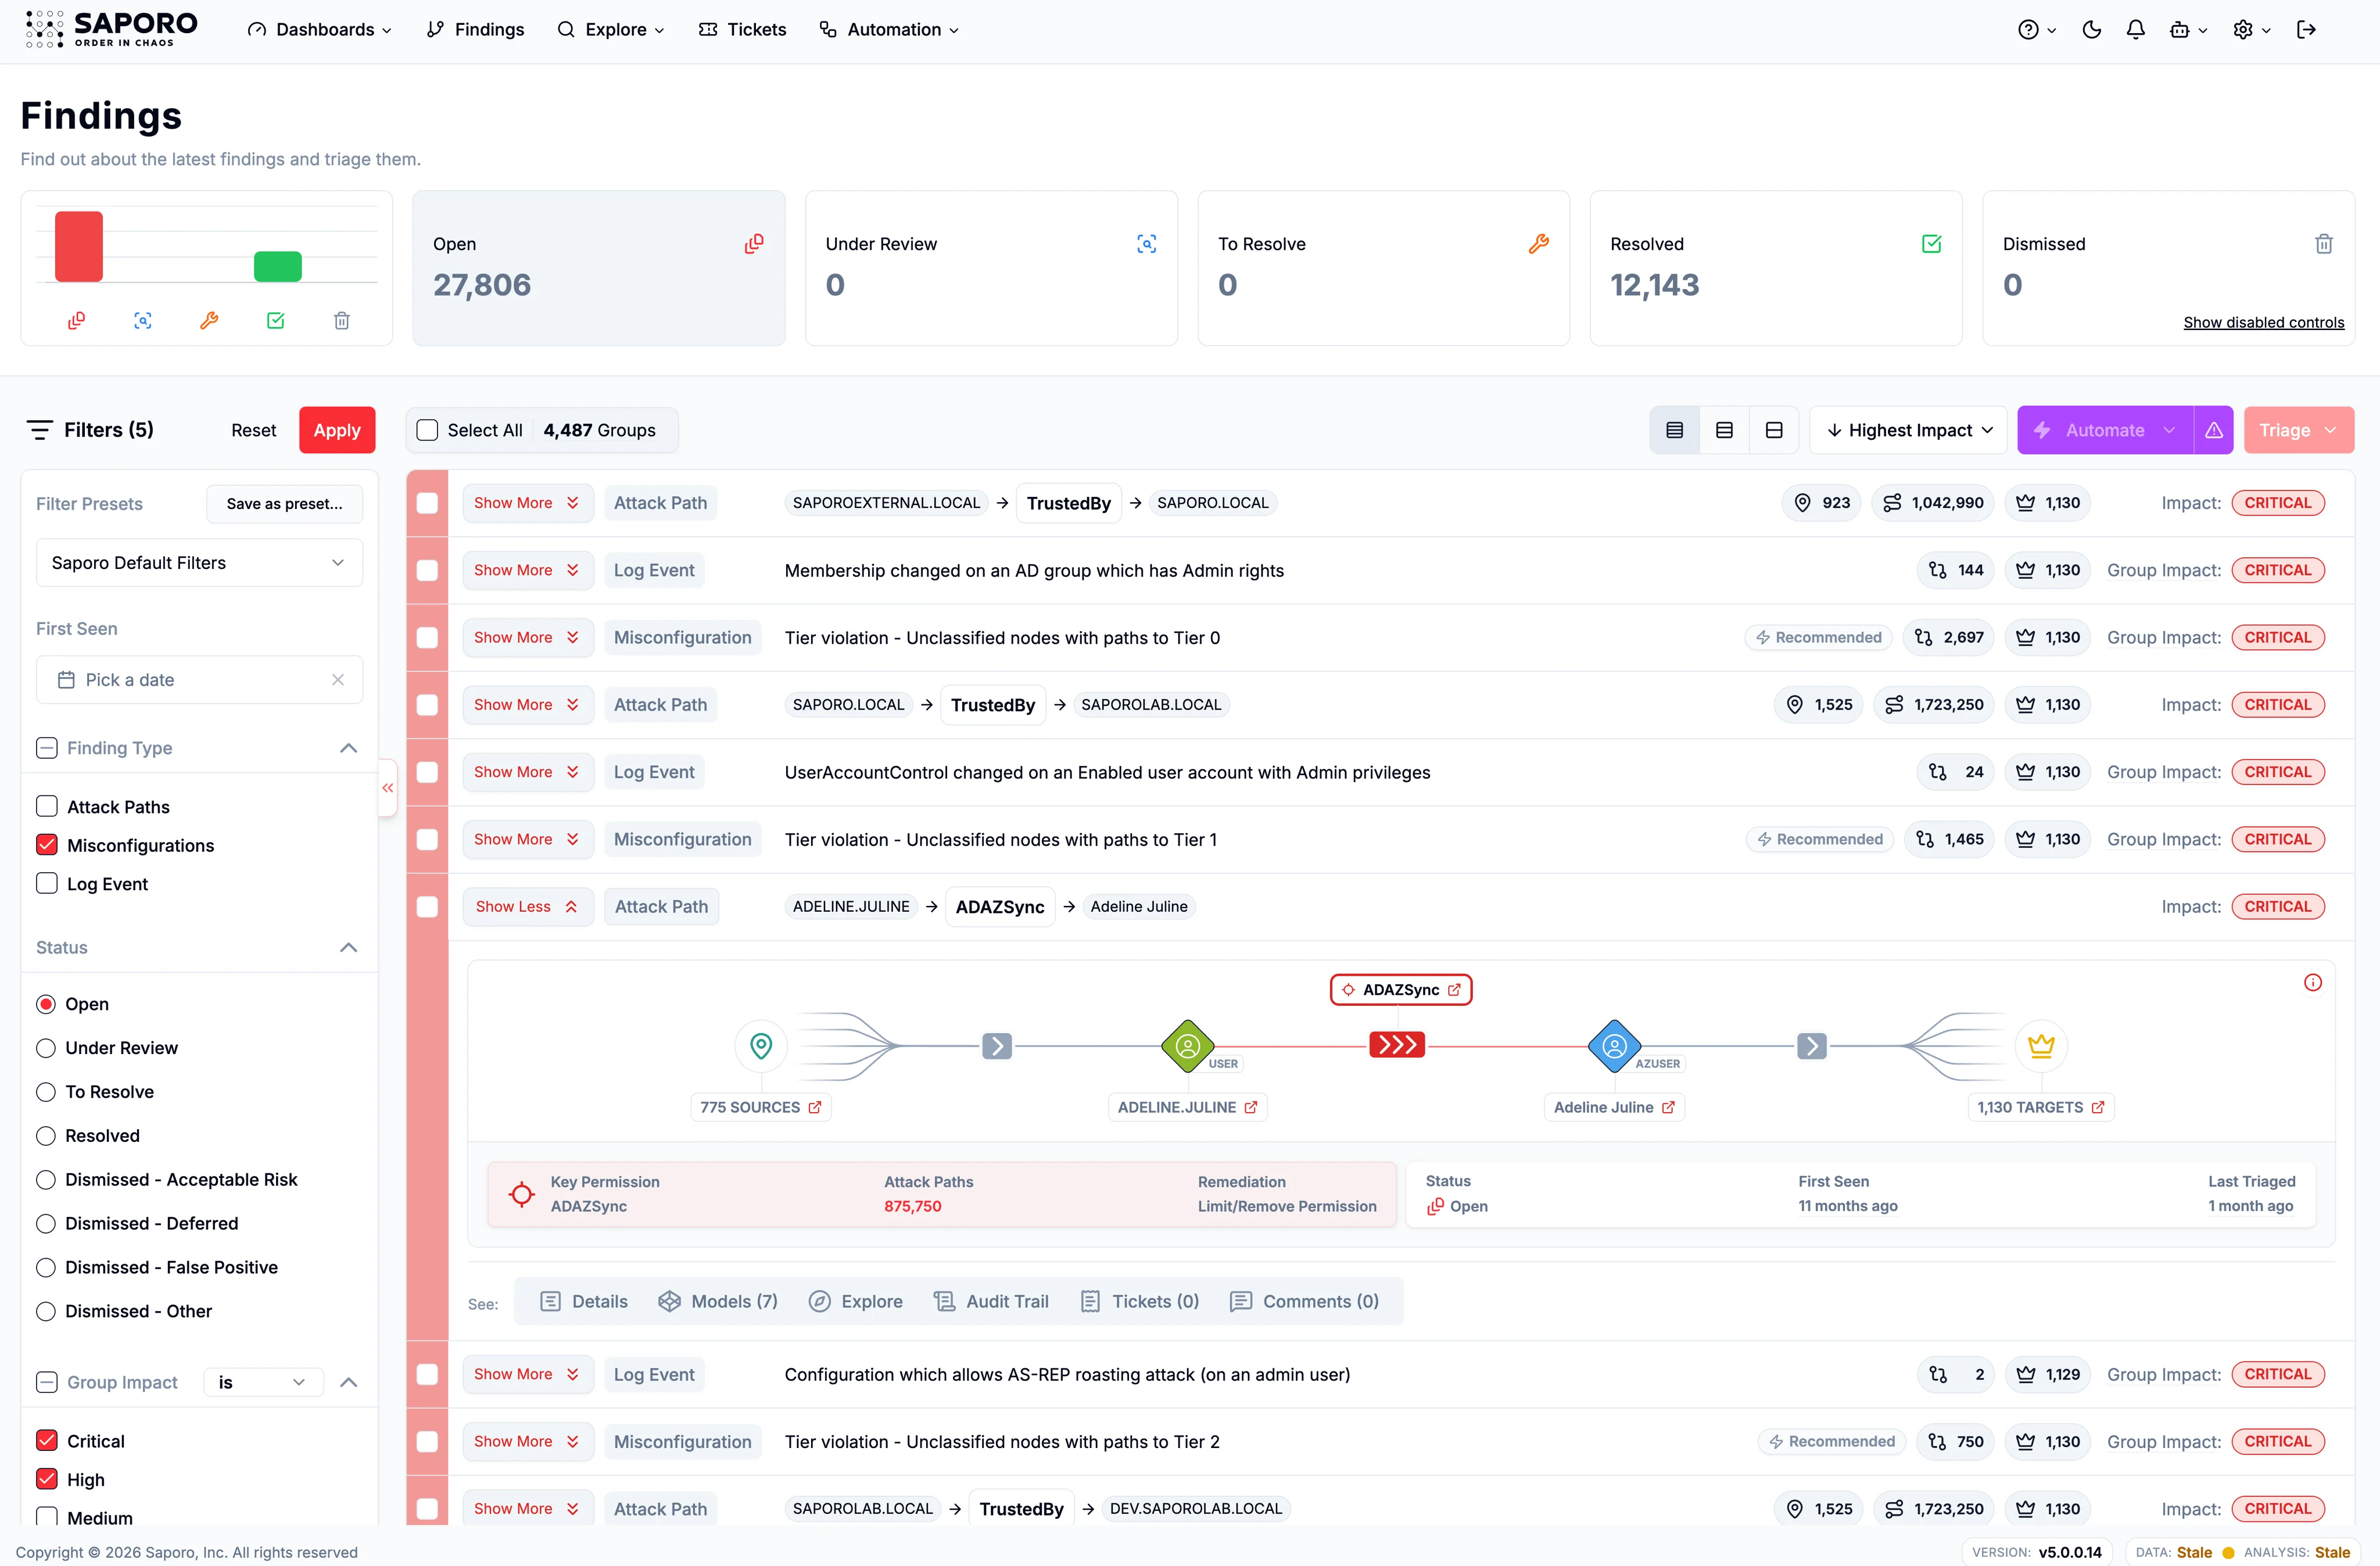
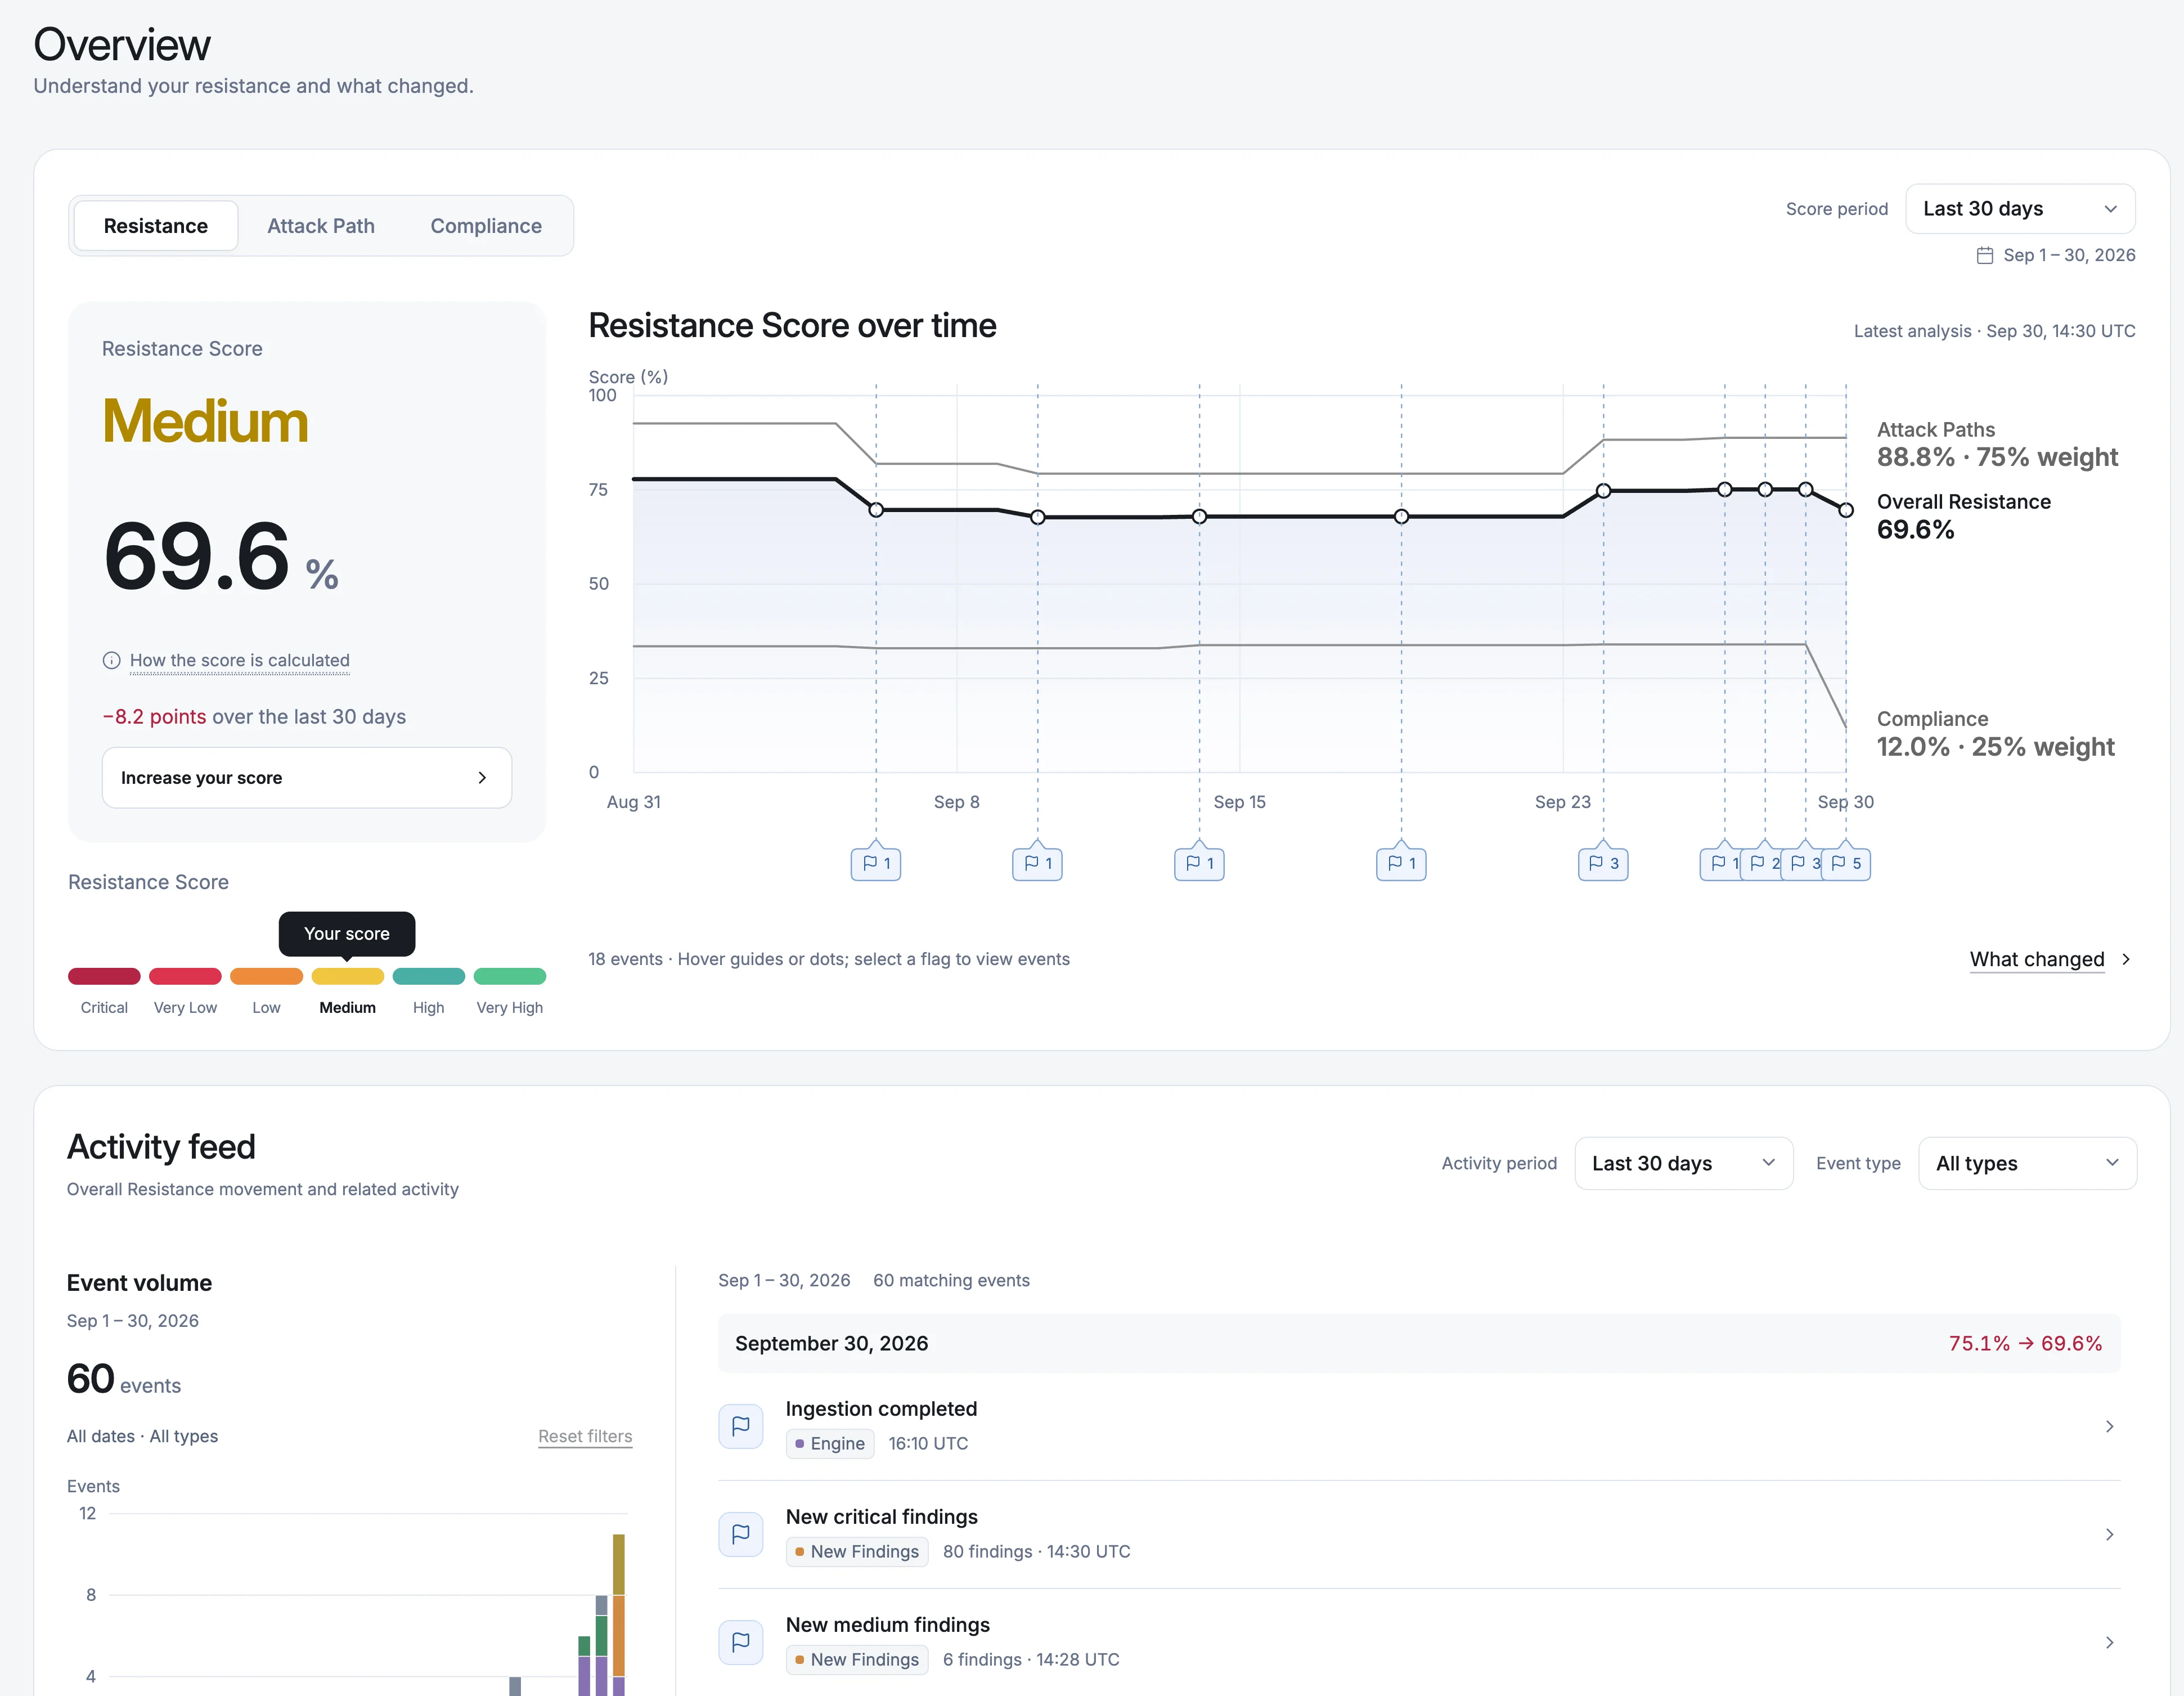
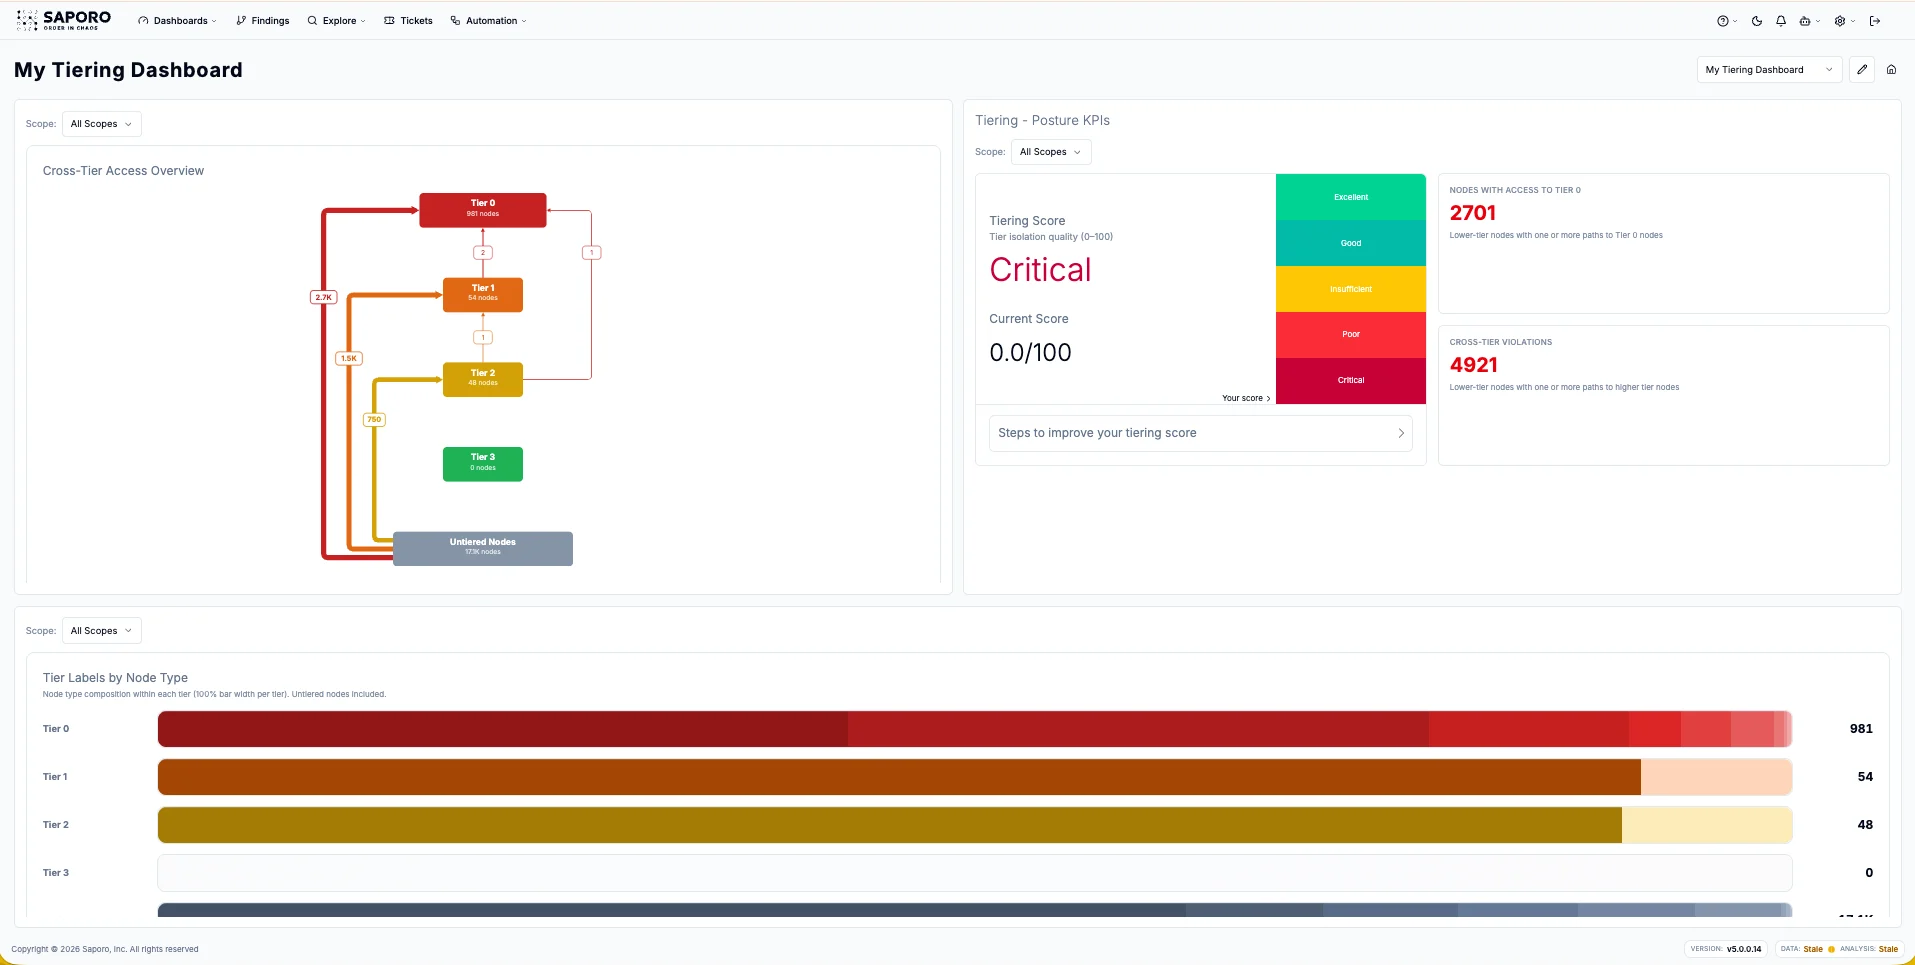
Saporo relie utilisateurs, groupes, rôles d’administration, comptes de service et ressources cloud dans un même graphe pour révéler les chemins vers vos ressources critiques et prioriser les corrections. Analysez chaque environnement séparément ou connectez les deux pour une vue plus complète.

Google WorkspaceGoogle Cloud
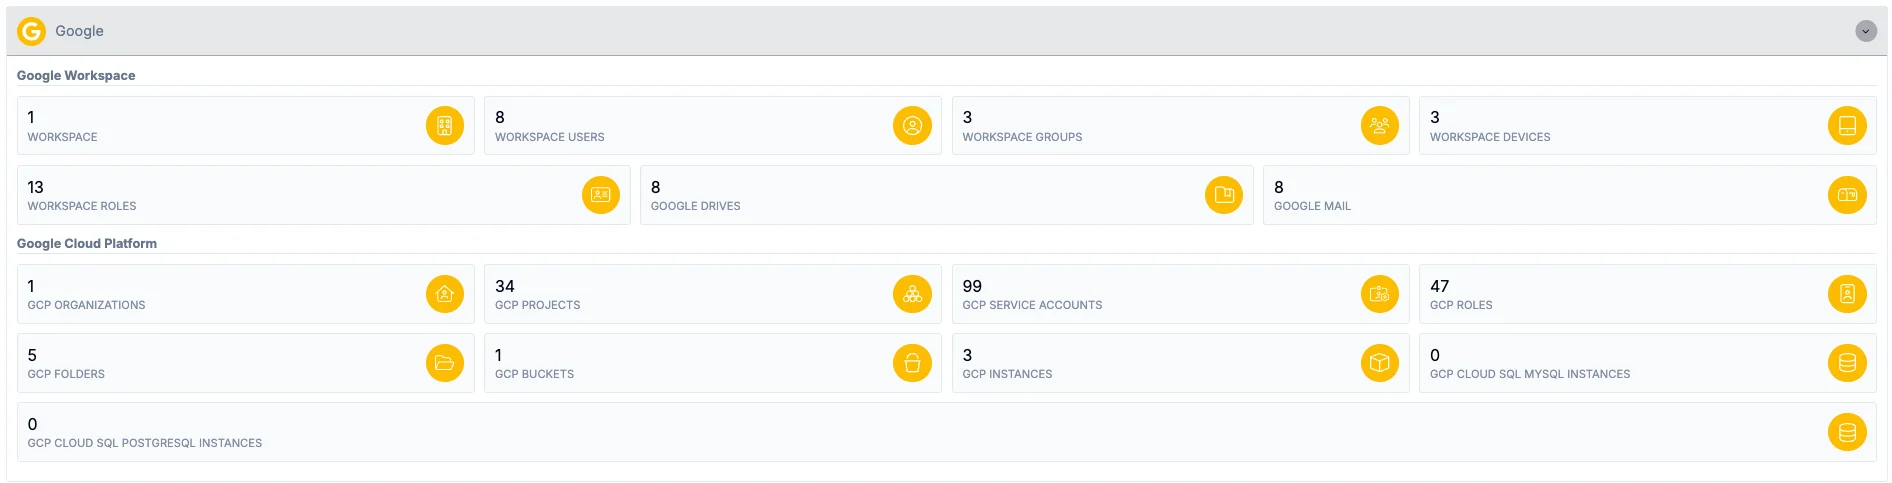
  • Utilisateurs et groupes
  • Projets
  • Rôles d’administration
  • Comptes de service
  • Rôles IAM
  • Ressources

83 % des incidents analysés sur les principales plateformes cloud et SaaS impliquaient l’exploitation de faiblesses liées aux identités pour obtenir un premier accès.

Source : Google Cloud Threat Horizons Report, premier semestre 2026

QUESTIONS FRÉQUENTES

L’exposition Google Workspace et GCP en questions

Les identités et groupes Workspace peuvent donner accès à Google Cloud. Relier les deux environnements révèle des relations entre services et des chemins d’accès privilégiés qu’une analyse séparée pourrait manquer.

Saporo peut relier les utilisateurs, groupes, appartenances, attributions de rôles, appareils gérés et propriétaires des espaces Drive au reste du graphe d’identités.

Saporo inventorie les organisations, dossiers, projets, comptes de service et ressources prises en charge, dont les instances Compute Engine, les instances Cloud SQL et les buckets Cloud Storage. Il relie ces objets par les liaisons de stratégies IAM et les relations d’accès héritées prises en charge.

Oui. Saporo identifie les droits pris en charge permettant à une identité d’utiliser un compte de service Google Cloud et les relie aux accès de ce compte. Vos équipes voient ainsi comment une identité compromise pourrait obtenir des privilèges supplémentaires et atteindre des ressources critiques.

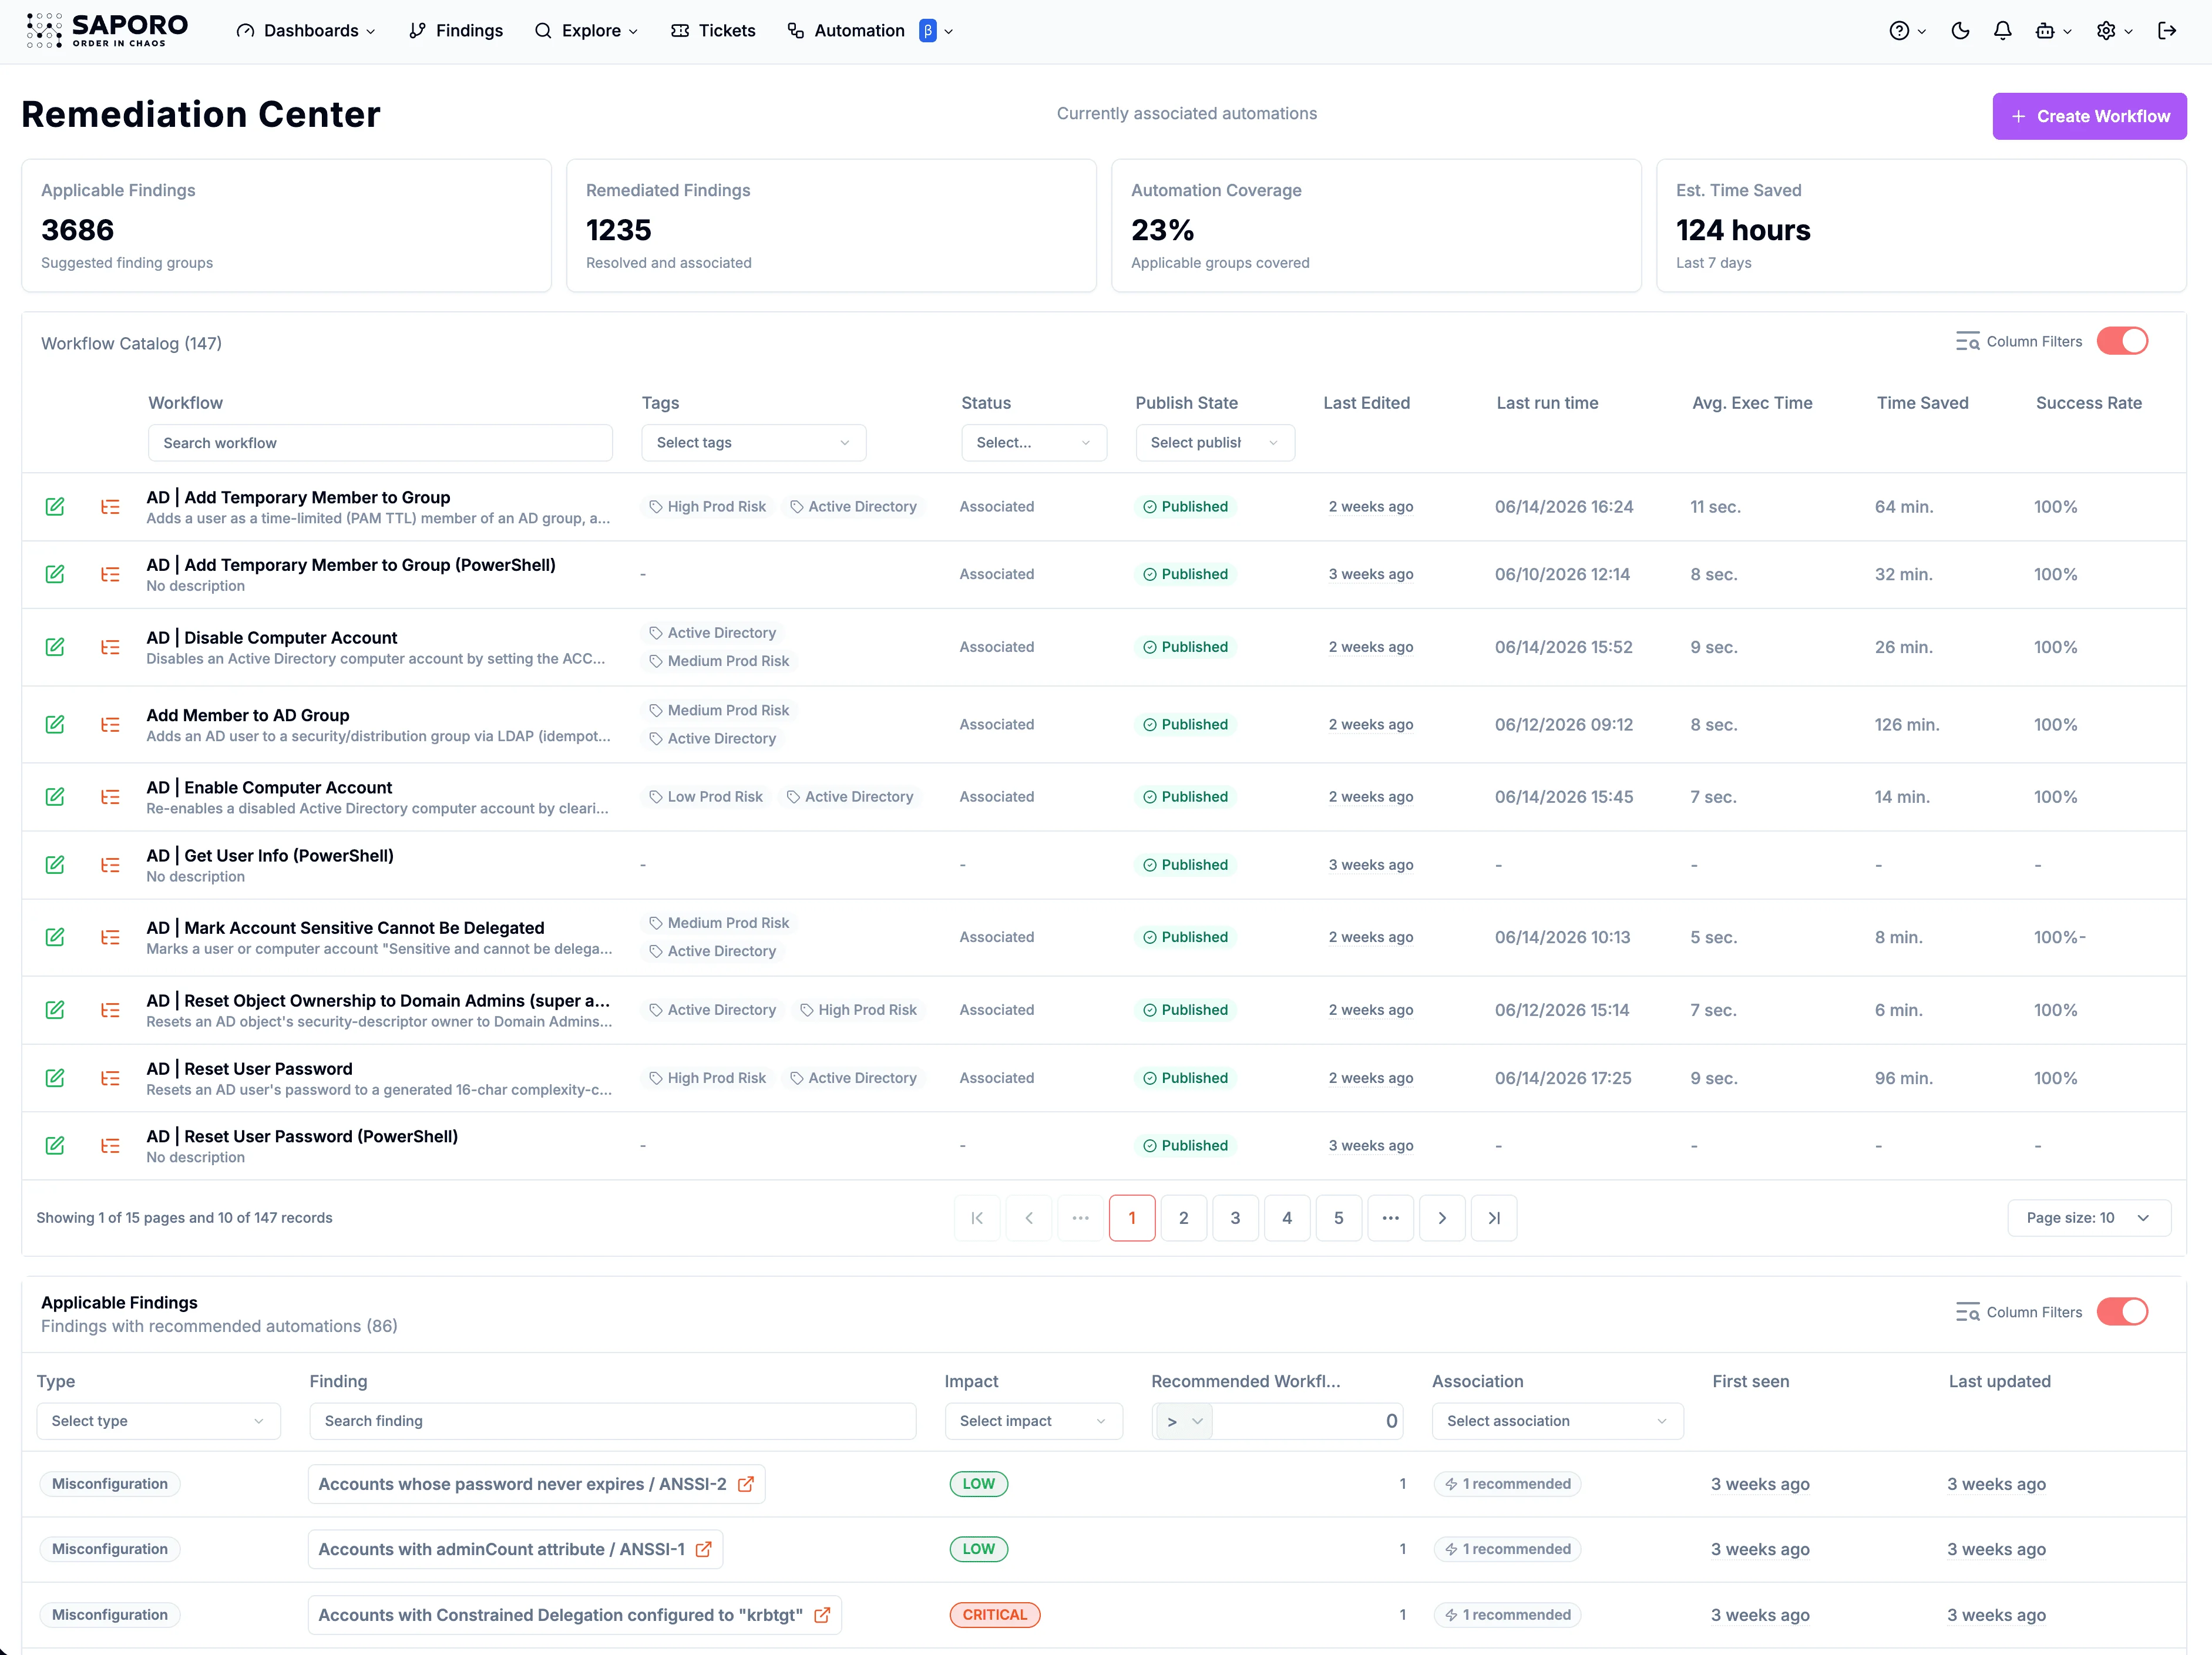
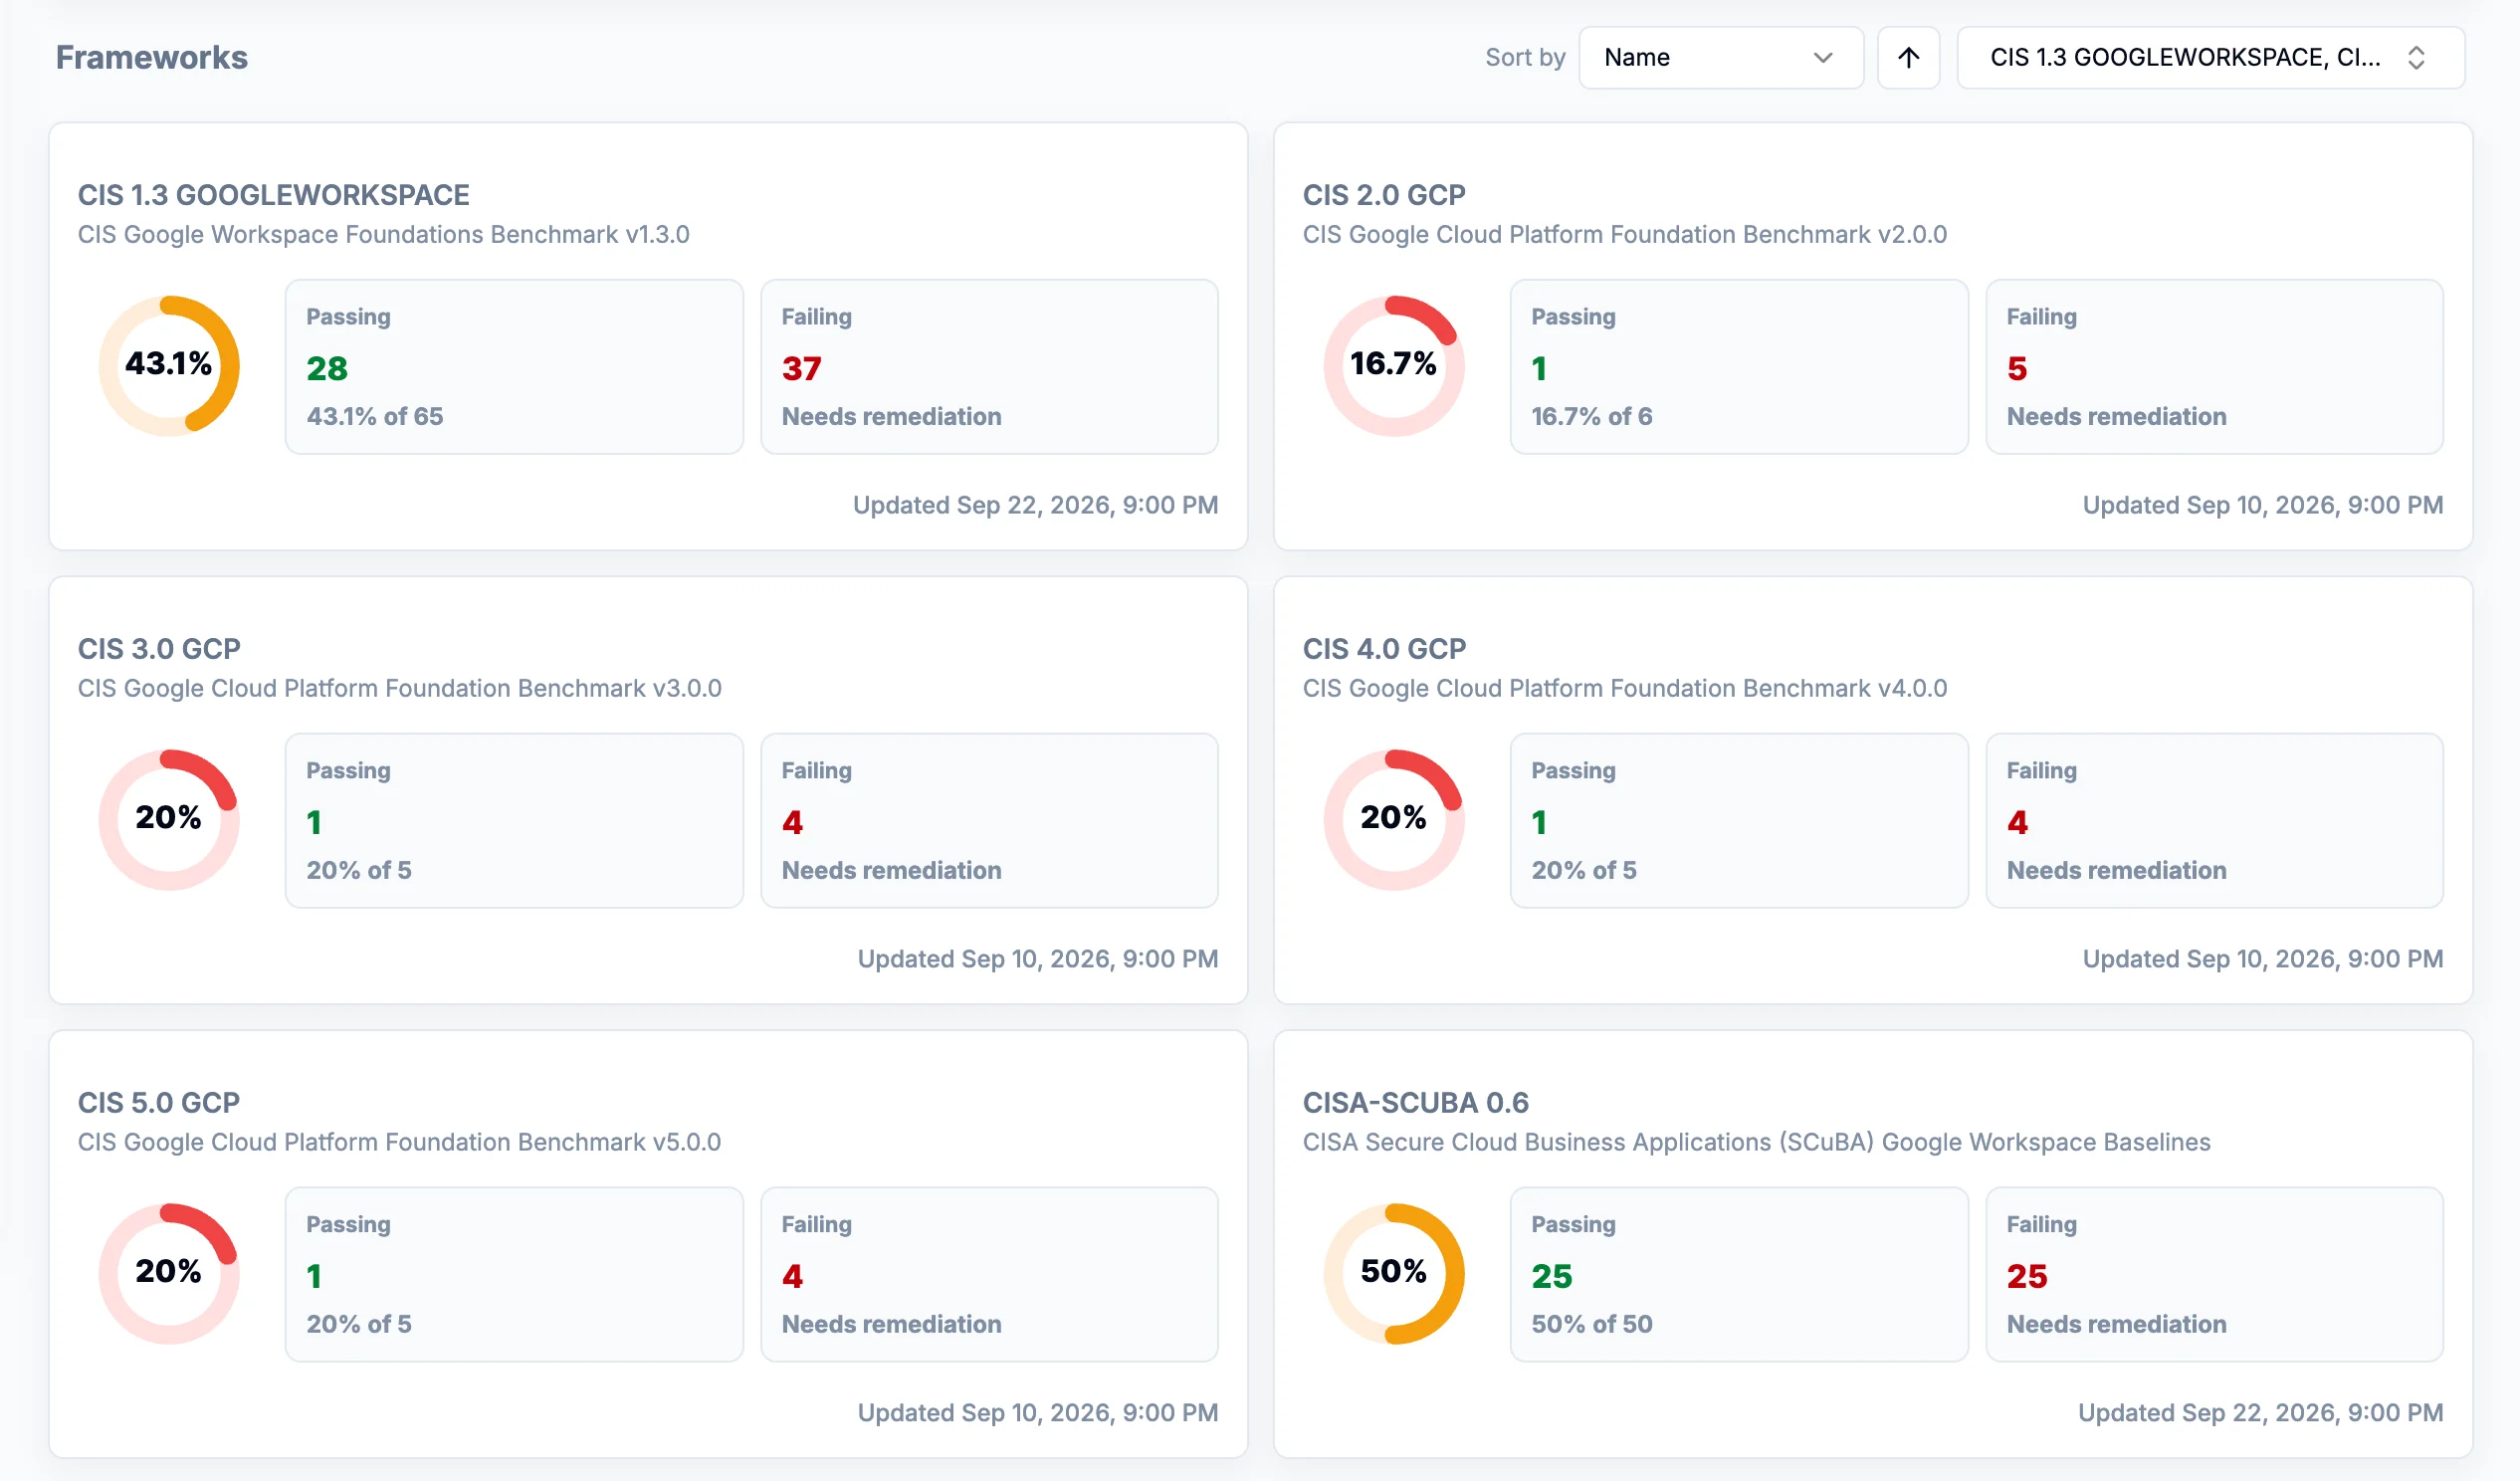
Saporo évalue les accès possibles, la propagation des privilèges, l’impact sur les ressources critiques et la surface d’attaque qu’une correction peut supprimer. Vos équipes priorisent ainsi les erreurs de configuration, droits excessifs et relations à risque dont la correction réduit le plus l’exposition.

Oui. Les collectes Google Workspace et Google Cloud peuvent être activées indépendamment. Analysez chaque environnement seul ou connectez les deux pour comprendre comment les utilisateurs, groupes et privilèges d’administration Workspace donnent accès à Google Cloud.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo