
CONFORMITÉ EN CONTINU

Corrigez les écarts de conformité. Réduisez le risque lié aux identités.

Saporo évalue en continu la sécurité des identités selon vos référentiels. Priorisez les corrections selon les faiblesses exploitables, les ressources à risque et l’impact potentiel. Automatisez les remédiations et démontrez vos progrès entre deux audits.

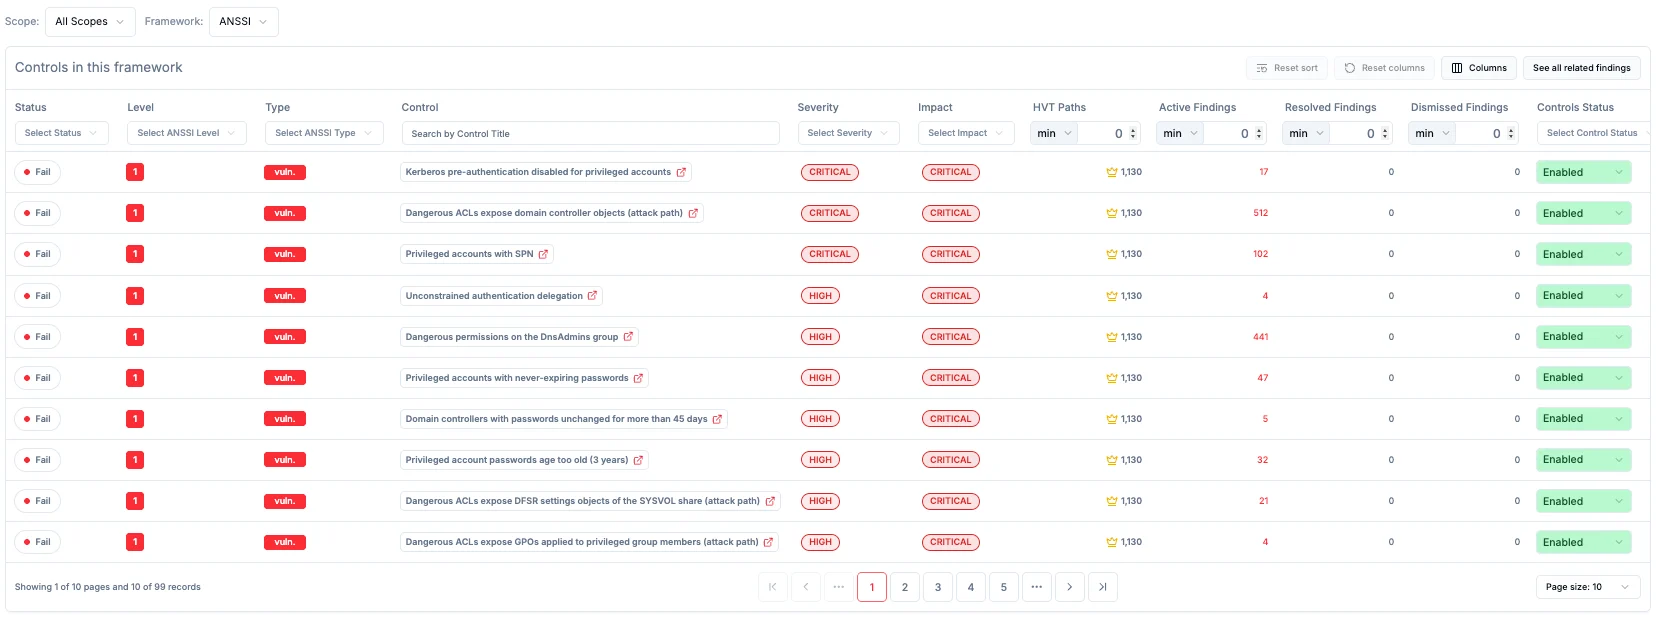
Contrôles de ce référentiel
Tableau des contrôles Saporo pour le référentiel ANSSI listant les contrôles en échec avec leur sévérité et leur impact, dans un environnement d’exemple
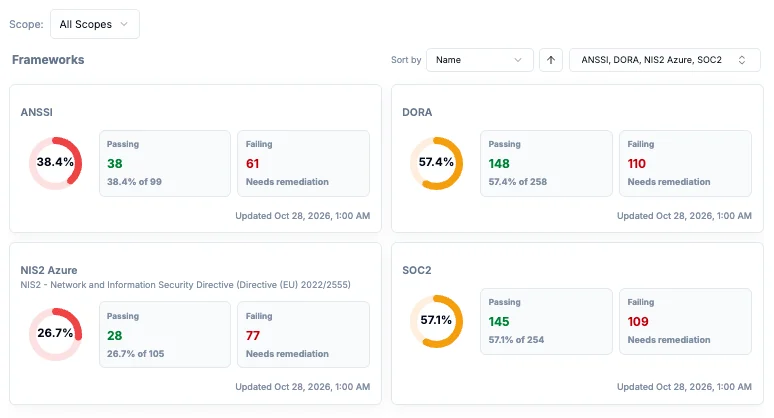
Référentiels
Vue Référentiels de Saporo montrant les scores des contrôles validés et en échec pour ANSSI, DORA, NIS2 Azure et SOC2, dans un environnement d’exemple

800+ contrôles de sécurité associés à 40+ versions de référentiels

Identifiez les écarts qui affectent votre conformité et exposent vos ressources critiques. Priorisez les corrections et suivez leur avancement dans des tableaux de bord dédiés.

Référentiels pris en charge

CIS Google Cloud Platform FoundationsNIS2SOC 2
CIS ControlsMITRE ATT&CKANSSI
CIS Microsoft Azure FoundationsENSPCI DSS
CIS Microsoft 365 FoundationsBSI C5NIST SP 800-53
CSA Cloud Controls MatrixISO/IEC 27001SecNumCloud
CIS Google Workspace FoundationsDORAHIPAA

Passez des écarts de conformité aux corrections

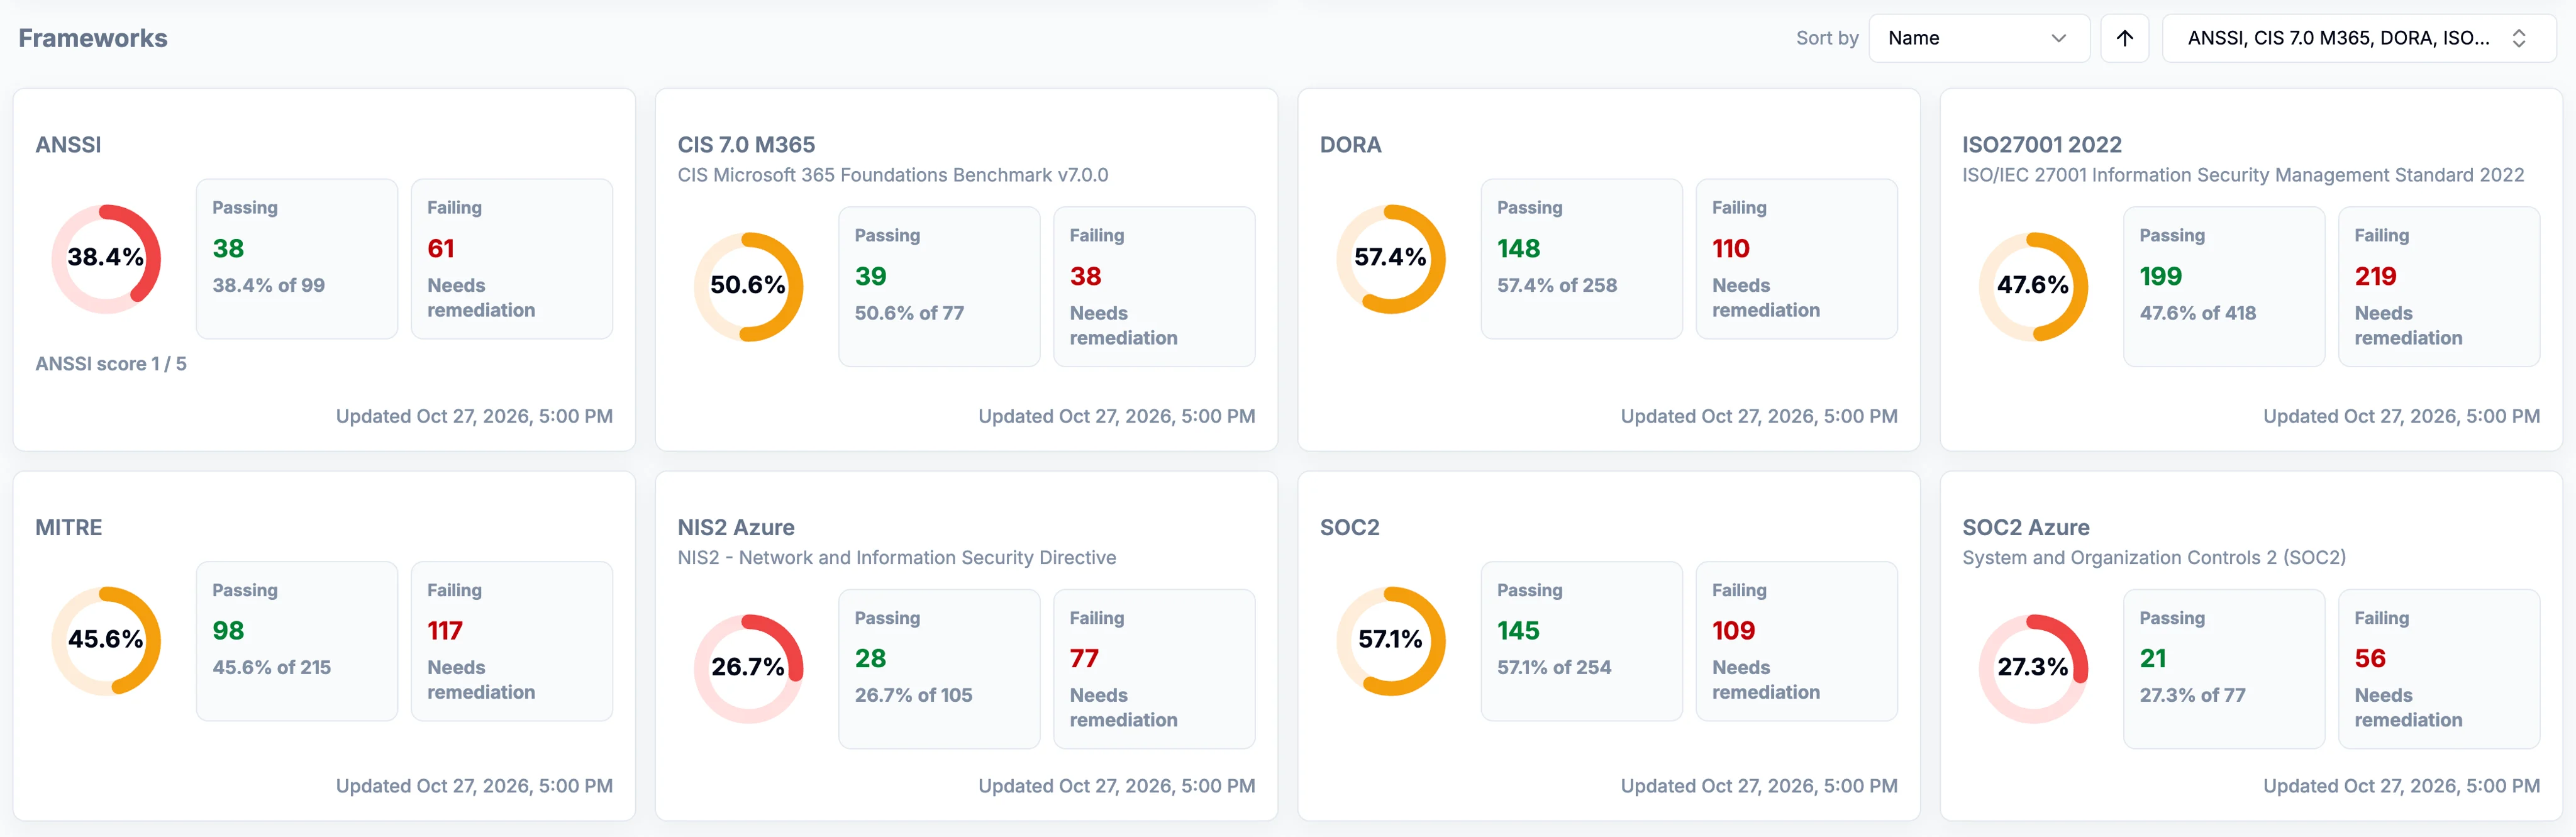
Évaluez votre conformité et priorisez les corrections à mettre en œuvre avec des remédiations guidées ou automatisées.

Vue Référentiels de Saporo montrant les scores des contrôles validés et en échec pour ANSSI, CIS 7.0 M365, DORA, ISO27001 2022, MITRE, NIS2 Azure, SOC2 et SOC2 Azure, dans un environnement d’exemple

Tableaux de bord / RéférentielsEnvironnements et données d’exemple.

Toujours prêt pour les audits à mesure que votre environnement évolue

De nouvelles identités, des changements de droits ou des modifications de configuration peuvent créer de nouveaux écarts. Appuyez vos priorités de remédiation et vos rapports à la direction sur les dernières évaluations.

800+

Contrôles priorisés selon criticité et chemins d'attaque

40+

Référentiels couverts, avec des plans de remédiation priorisés

Chaque jour

Évaluation automatisée de la sécurité des identités

Validez & exportez vos rapports plus vite

Exportez vos rapports par référentiel, domaine ou tenant. Gagnez du temps sur la collecte des preuves et la préparation des audits.

  • Export par référentiel de conformité
  • Export par périmètre
  • Données quotidiennement mises à jour

Ciblez vos remédiations

Priorisez les écarts selon les risques et établissez un plan de remédiation clair. Automatisez les corrections pour réduire les tâches répétitives.

  • Plan de remédiation priorisé
  • Basé sur vos faiblesses exploitables
  • Workflows de remédiation automatisés

Anticipez les écarts avant l’audit

Repérez chaque jour les écarts nouveaux ou récurrents. Suivez l’avancement des remédiations et donnez à la direction une vue à jour de votre conformité.

  • Données actualisées chaque jour
  • Suivi des écarts corrigés et récurrents
  • Vue à jour pour la direction

RÉSULTATS CLIENT · SANTÉ · FRANCE

150+ contrôles corrigés. Objectifs ANSSI atteints.

Après plusieurs années d’évaluations manuelles, un grand groupe hospitalier français peinait encore à atteindre ses objectifs de sécurité ANSSI. Avec Saporo, l’équipe a relié les écarts aux chemins d’attaque, priorisé les corrections et atteint ses objectifs en un an.

Elle suit désormais la sécurité des identités en continu, traite les nouvelles expositions et tient ses rapports d’audit à jour.

contrôles de sécurité corrigés
150+
de chemins d’attaque supprimés
2millions+
heures gagnées par mois
100+

QUESTIONS FRÉQUENTES

Vos questions sur la conformité en continu

Préparez vos audits avec des preuves issues de vos environnements on-premise et cloud. Saporo associe les résultats techniques à des référentiels comme ISO 27001, SOC 2, CIS et ANSSI. Appuyez vos revues d’accès et répondez aux demandes d’audit avec des preuves sur les comptes inactifs, les accès privilégiés, les politiques d’authentification, les configurations de sécurité, les droits des applications, les journaux d’audit et le partage externe. Exportez des rapports par référentiel, domaine ou tenant avec les résultats des contrôles et leur évolution. Ajoutez des captures des résultats et des configurations pour étayer vos réponses. Réutilisez les preuves pertinentes pour plusieurs exigences et donnez aux auditeurs et à la direction une vue claire des contrôles évalués, des écarts et des progrès entre deux audits.

Non. Saporo fournit des évaluations techniques, un suivi des remédiations et des rapports pour soutenir votre programme de conformité et vos audits.

Saporo couvre plus de 40 versions de référentiels de conformité, dont ANSSI, ISO 27001, NIS2, MITRE ATT&CK et les benchmarks CIS pour Microsoft 365 et Azure. Chaque référentiel dispose d’une vue dédiée. La vue ANSSI indique aussi les étapes à suivre pour atteindre le niveau suivant.

Saporo relie les contrôles en échec aux droits, aux accès et aux chemins d’attaque pour déterminer quelles faiblesses sont exploitables. Vous voyez comment un attaquant pourrait exploiter une faiblesse et quelles identités ou ressources critiques il pourrait ensuite compromettre. Priorisez les corrections qui bloquent ces chemins d’attaque et renforcent vos contrôles.

Oui. Saporo propose plus de 100 workflows de remédiation prêts à l’emploi, ainsi que des workflows personnalisés. Ajoutez des validations humaines pour les changements sensibles, coordonnez les actions dans vos outils existants et vérifiez les résultats lors des analyses suivantes.

Identifiez les écarts de conformité à traiter en priorité

Demander une démo





