Pourquoi cette permission est-elle à risque ?
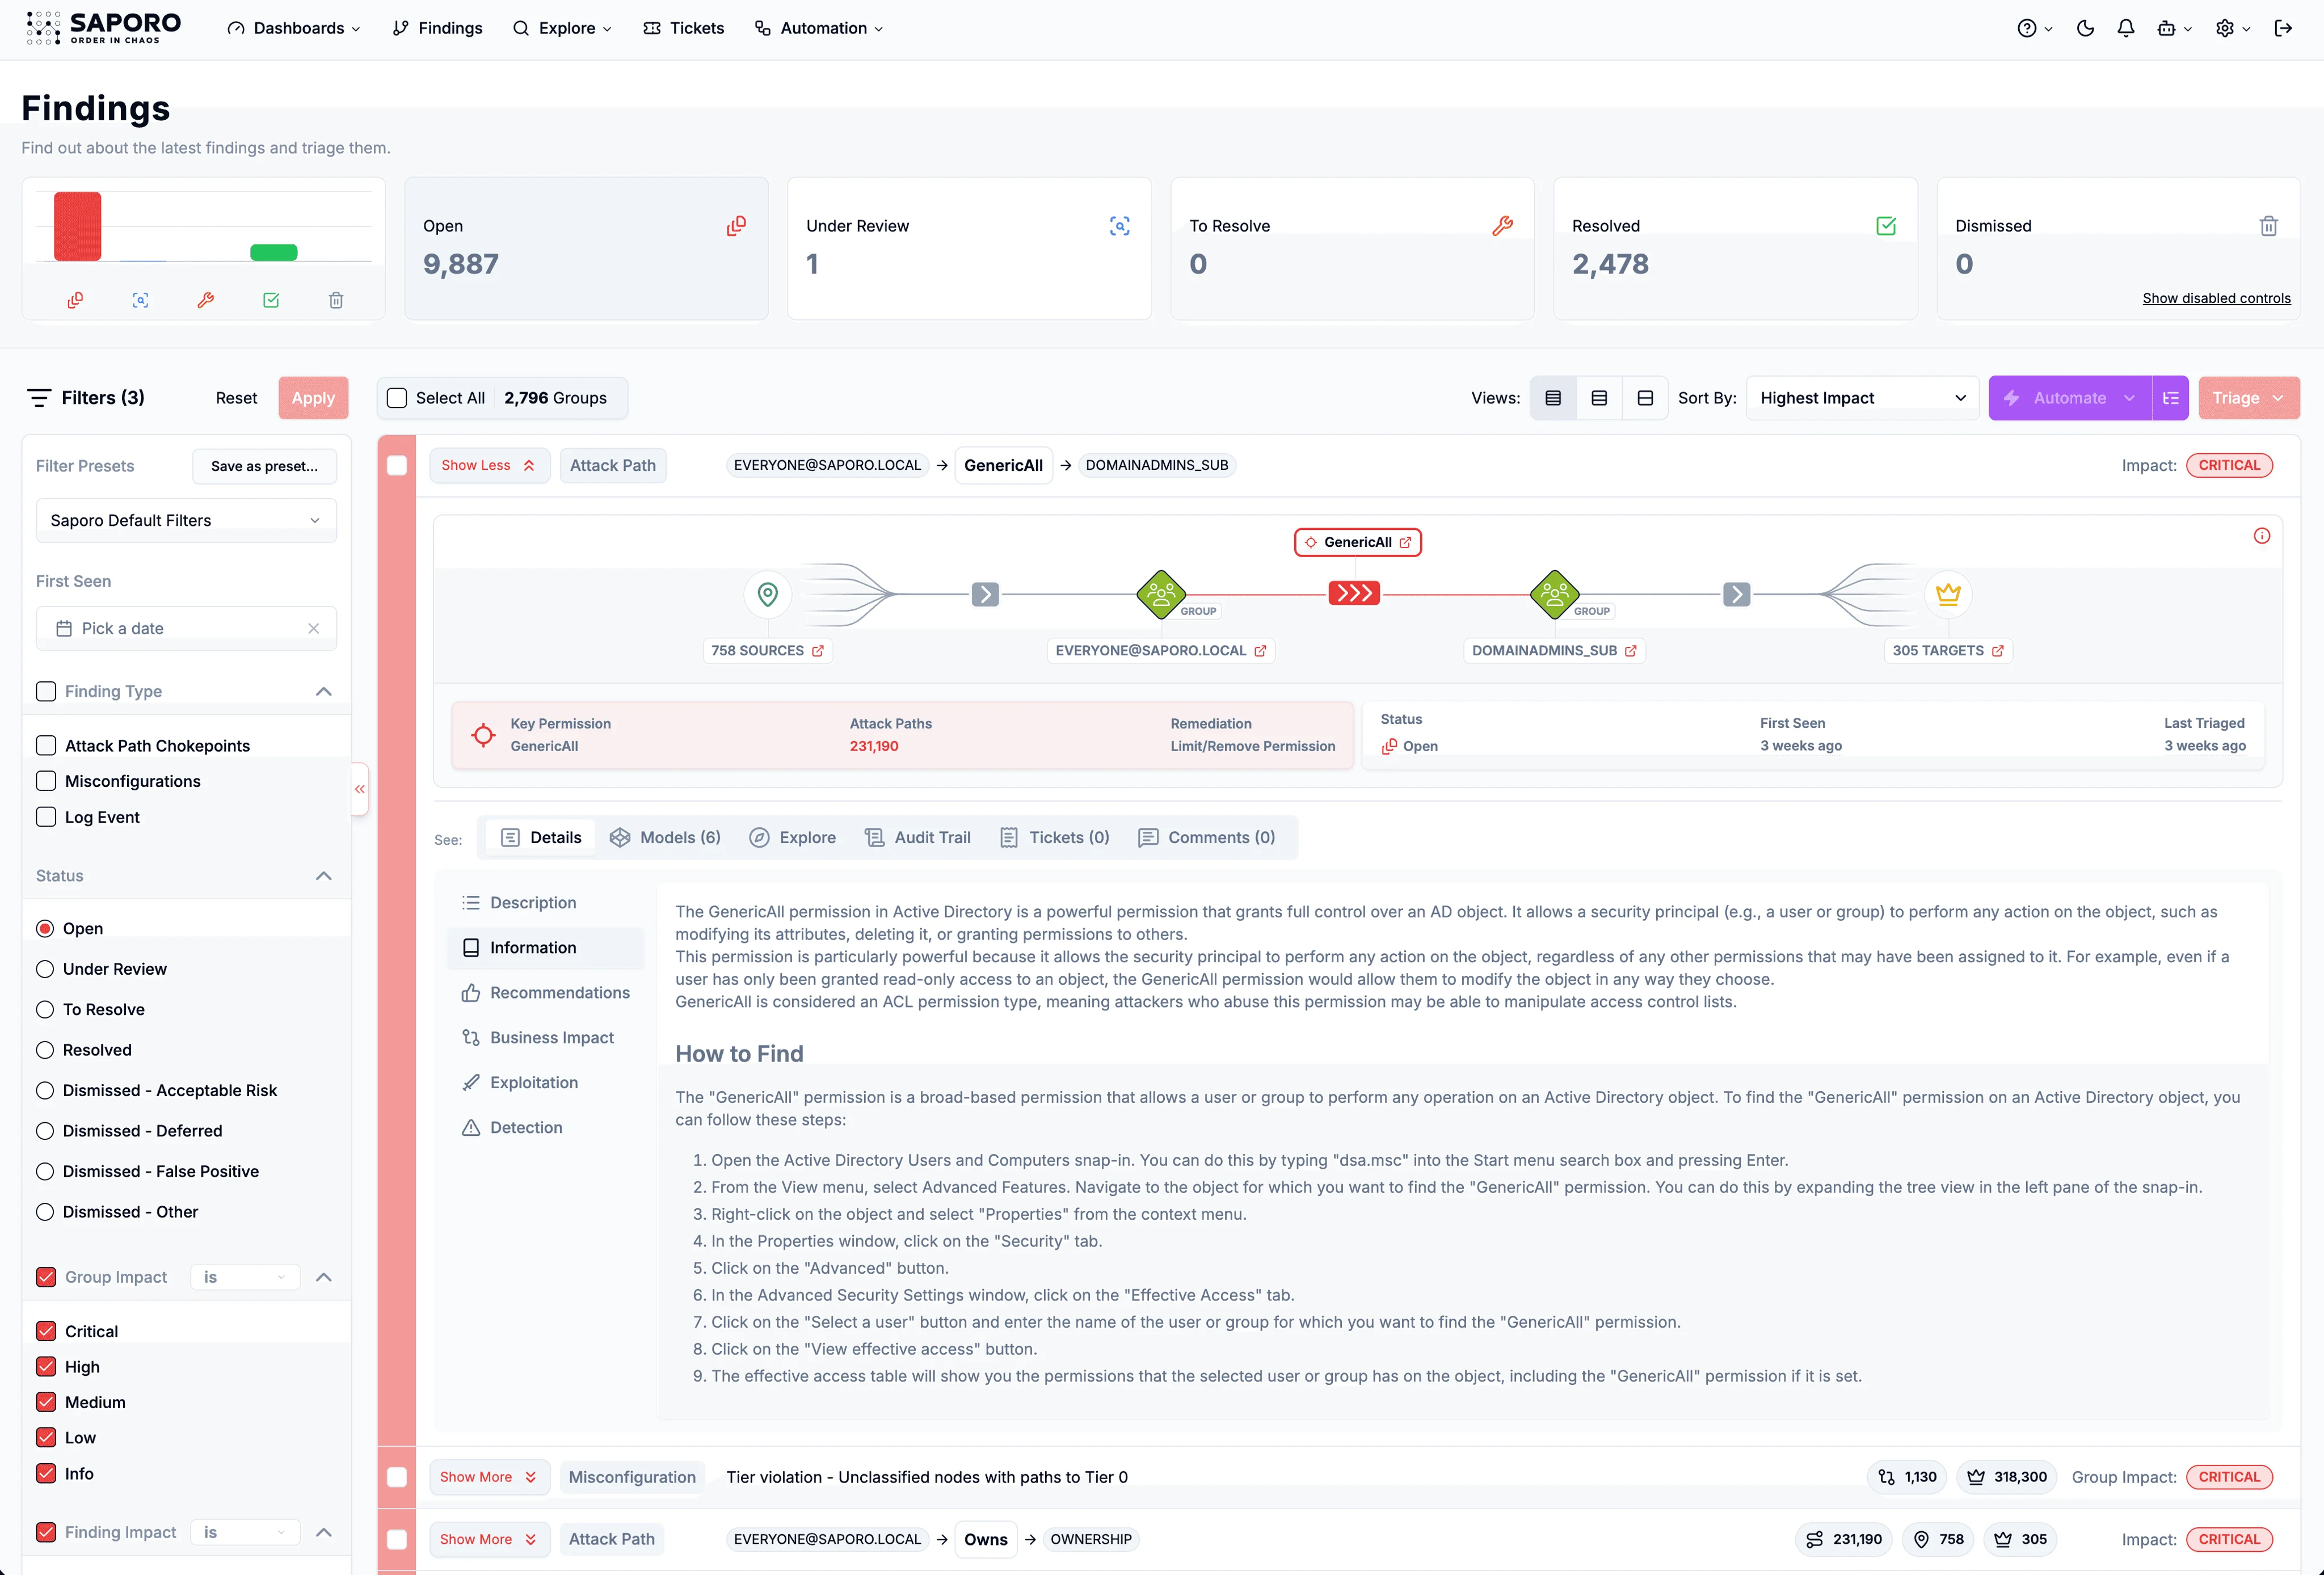
Le groupe EVERYONE dispose du droit GenericAll sur DOMAINADMINS_SUB. Ce droit donne le contrôle total d’un objet Active Directory. Toute identité pouvant agir via EVERYONE peut ainsi exercer ce contrôle.

RÉDUCTION DES CHEMINS D’ATTAQUE
Comprenez comment les attaquants peuvent atteindre vos ressources critiques. Identifiez les changements qui suppriment le plus de chemins d’attaque.
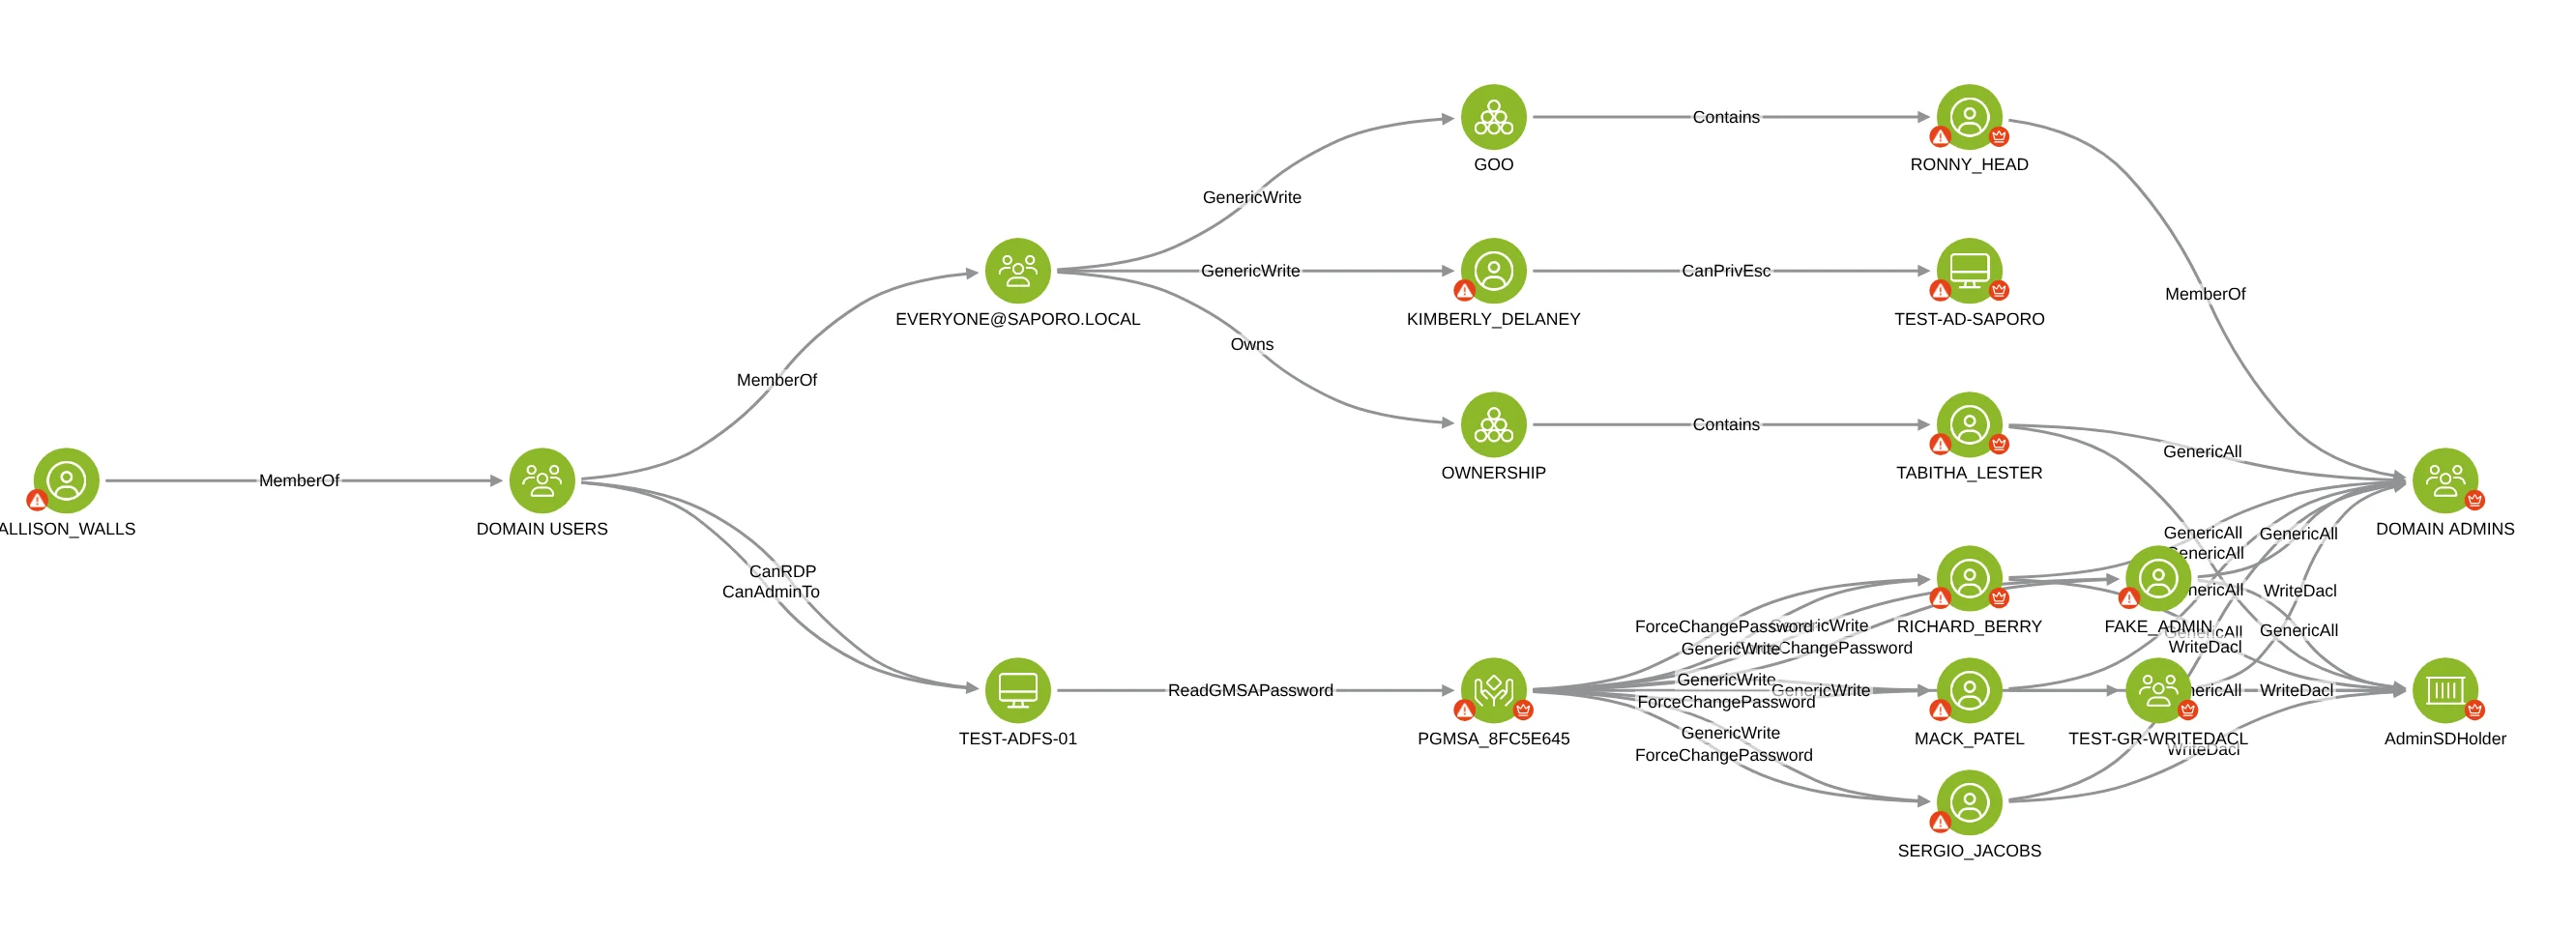
Comprenez comment les attaquants pourraient exploiter les identités humaines et non humaines pour atteindre le Tier 0 et les autres cibles critiques de vos environnements on-premise et cloud.
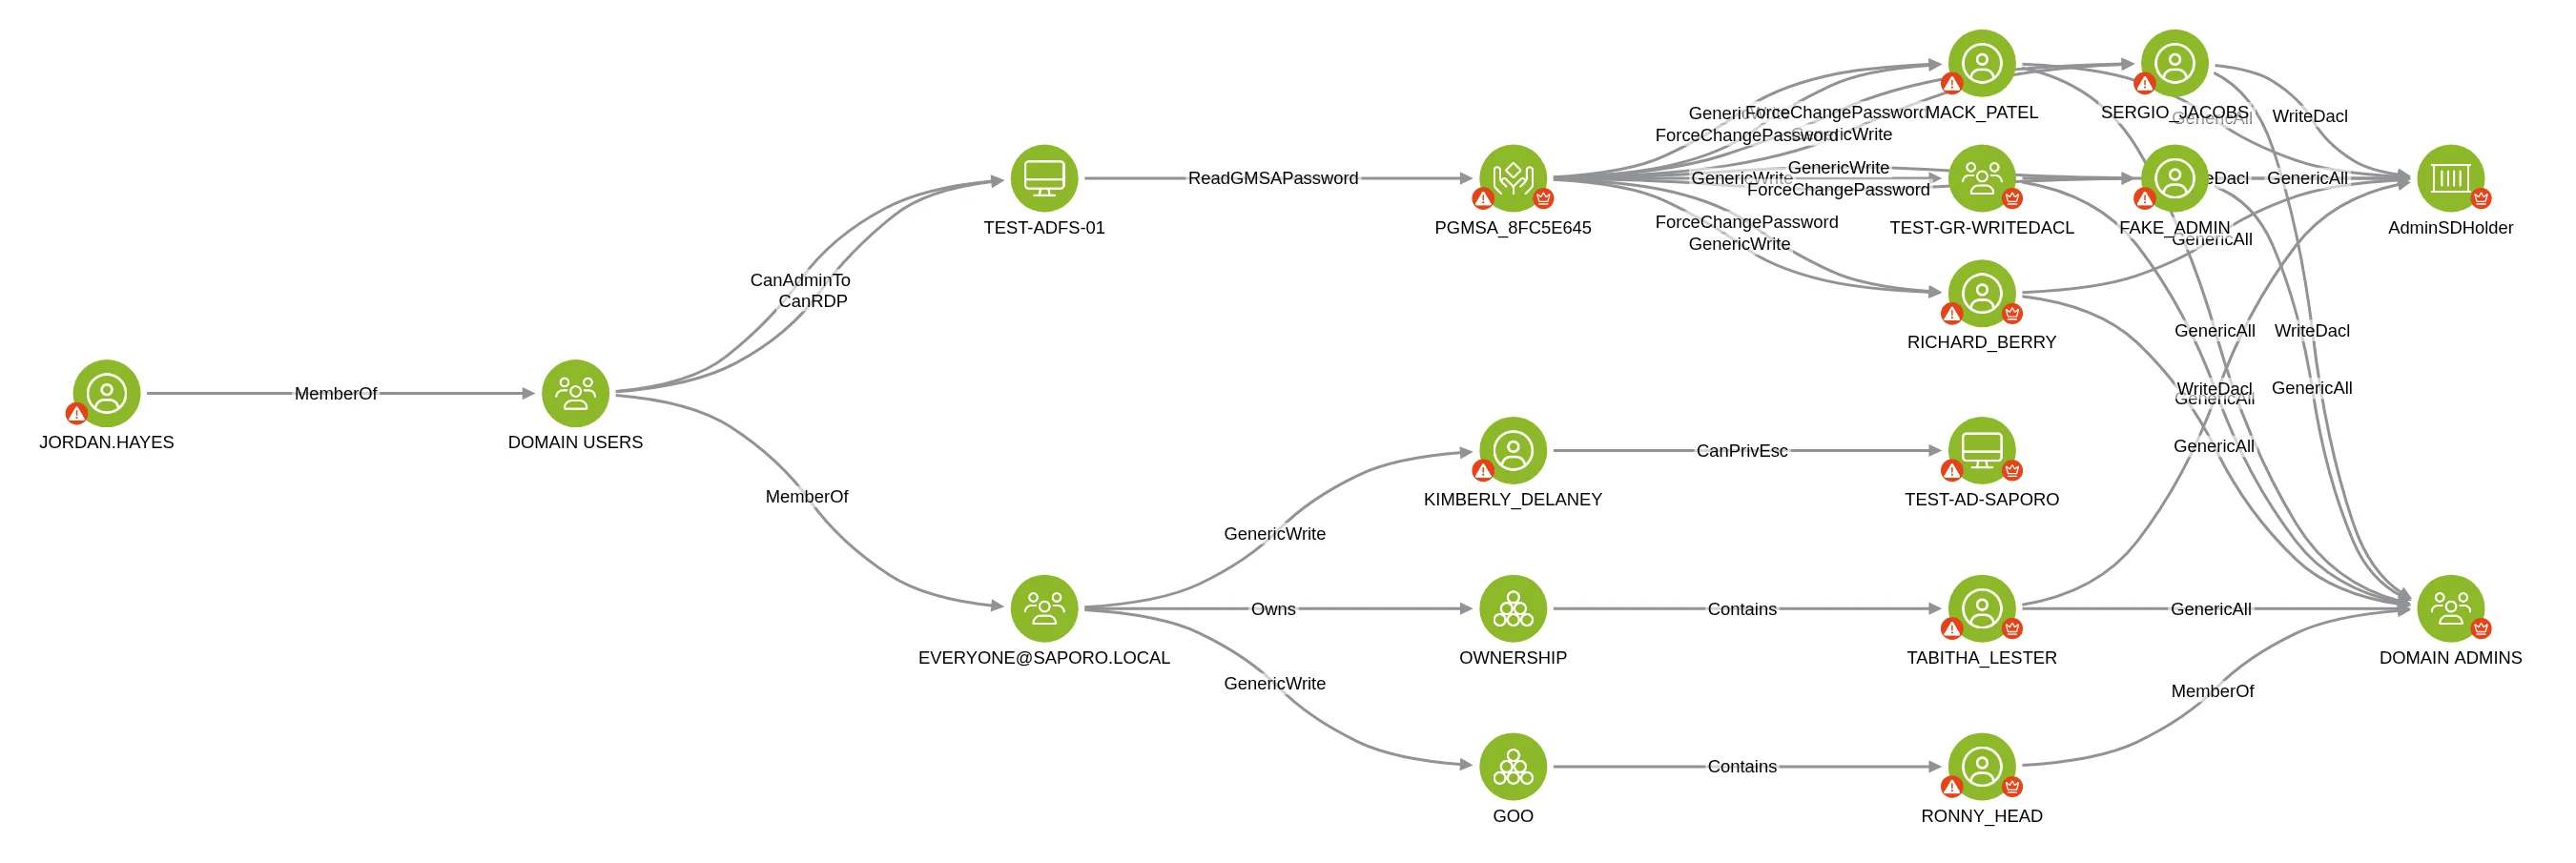
Chemins vers les ressources critiques
Identifiez les chemins d’attaque directs et indirects vers le Tier 0 et les autres cibles critiques.
Tous les droits dans un même graphe
Comprenez comment les droits et faiblesses se combinent pour créer des chemins d’attaque exploitables.
Vers une segmentation des accès fiable
Connaître tous les chemins permet de segmenter les identités de façon complète et préemptive.
Comprenez ce qui rend un chemin exploitable, comment un attaquant pourrait utiliser la permission concernée et quelle correction appliquer. Lorsqu’une même permission ouvre de nombreux chemins, c’est une permission clé.
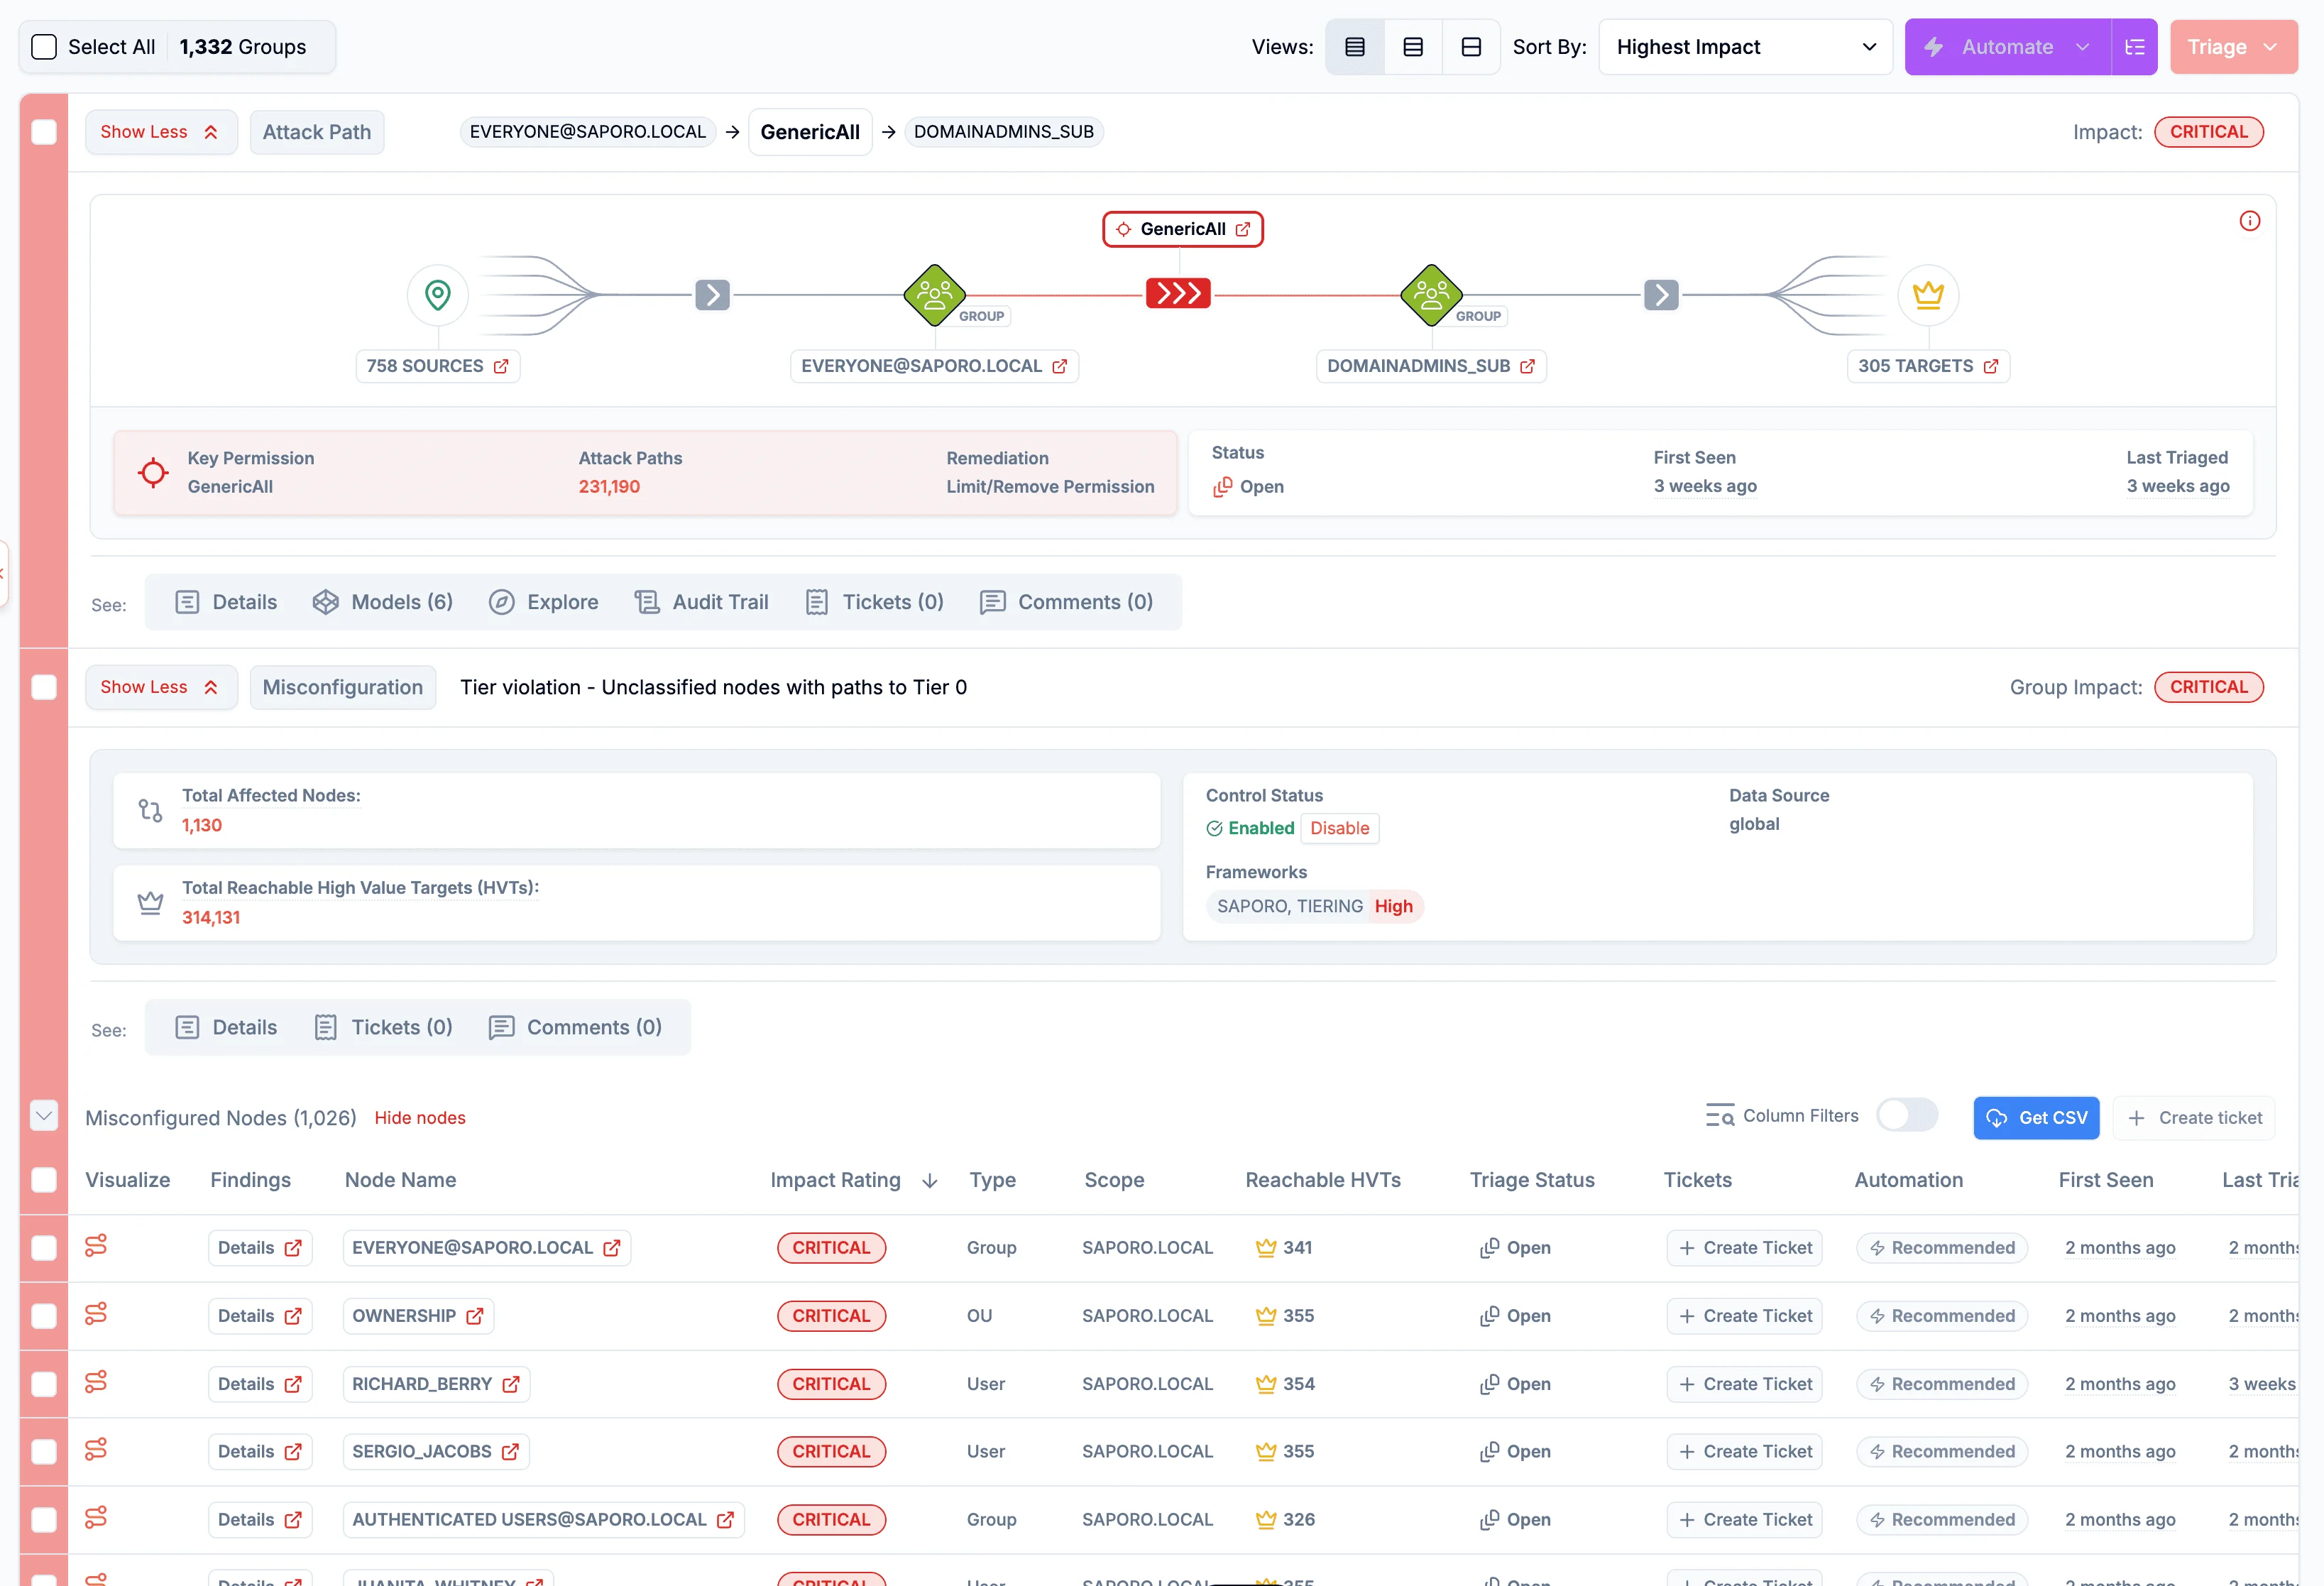
Le groupe EVERYONE dispose du droit GenericAll sur DOMAINADMINS_SUB. Ce droit donne le contrôle total d’un objet Active Directory. Toute identité pouvant agir via EVERYONE peut ainsi exercer ce contrôle.
Chacune des 758 sources peut exploiter cette permission pour prendre le contrôle du groupe et atteindre 305 cibles. Saporo recense 231 190 chemins d’attaque passant par cette relation.
La correction recommandée consiste à restreindre ou supprimer la permission. Chaque résultat détaille aussi les recommandations, l’impact métier, les possibilités d’exploitation et les moyens de détection.
Dans les plus grands environnements, Saporo révèle souvent des millions, voire des centaines de millions de chemins d’attaque. Les permissions clés permettent de cibler les corrections : identifiez les droits communs à ces chemins et supprimez des millions de possibilités d’attaque en un seul changement.
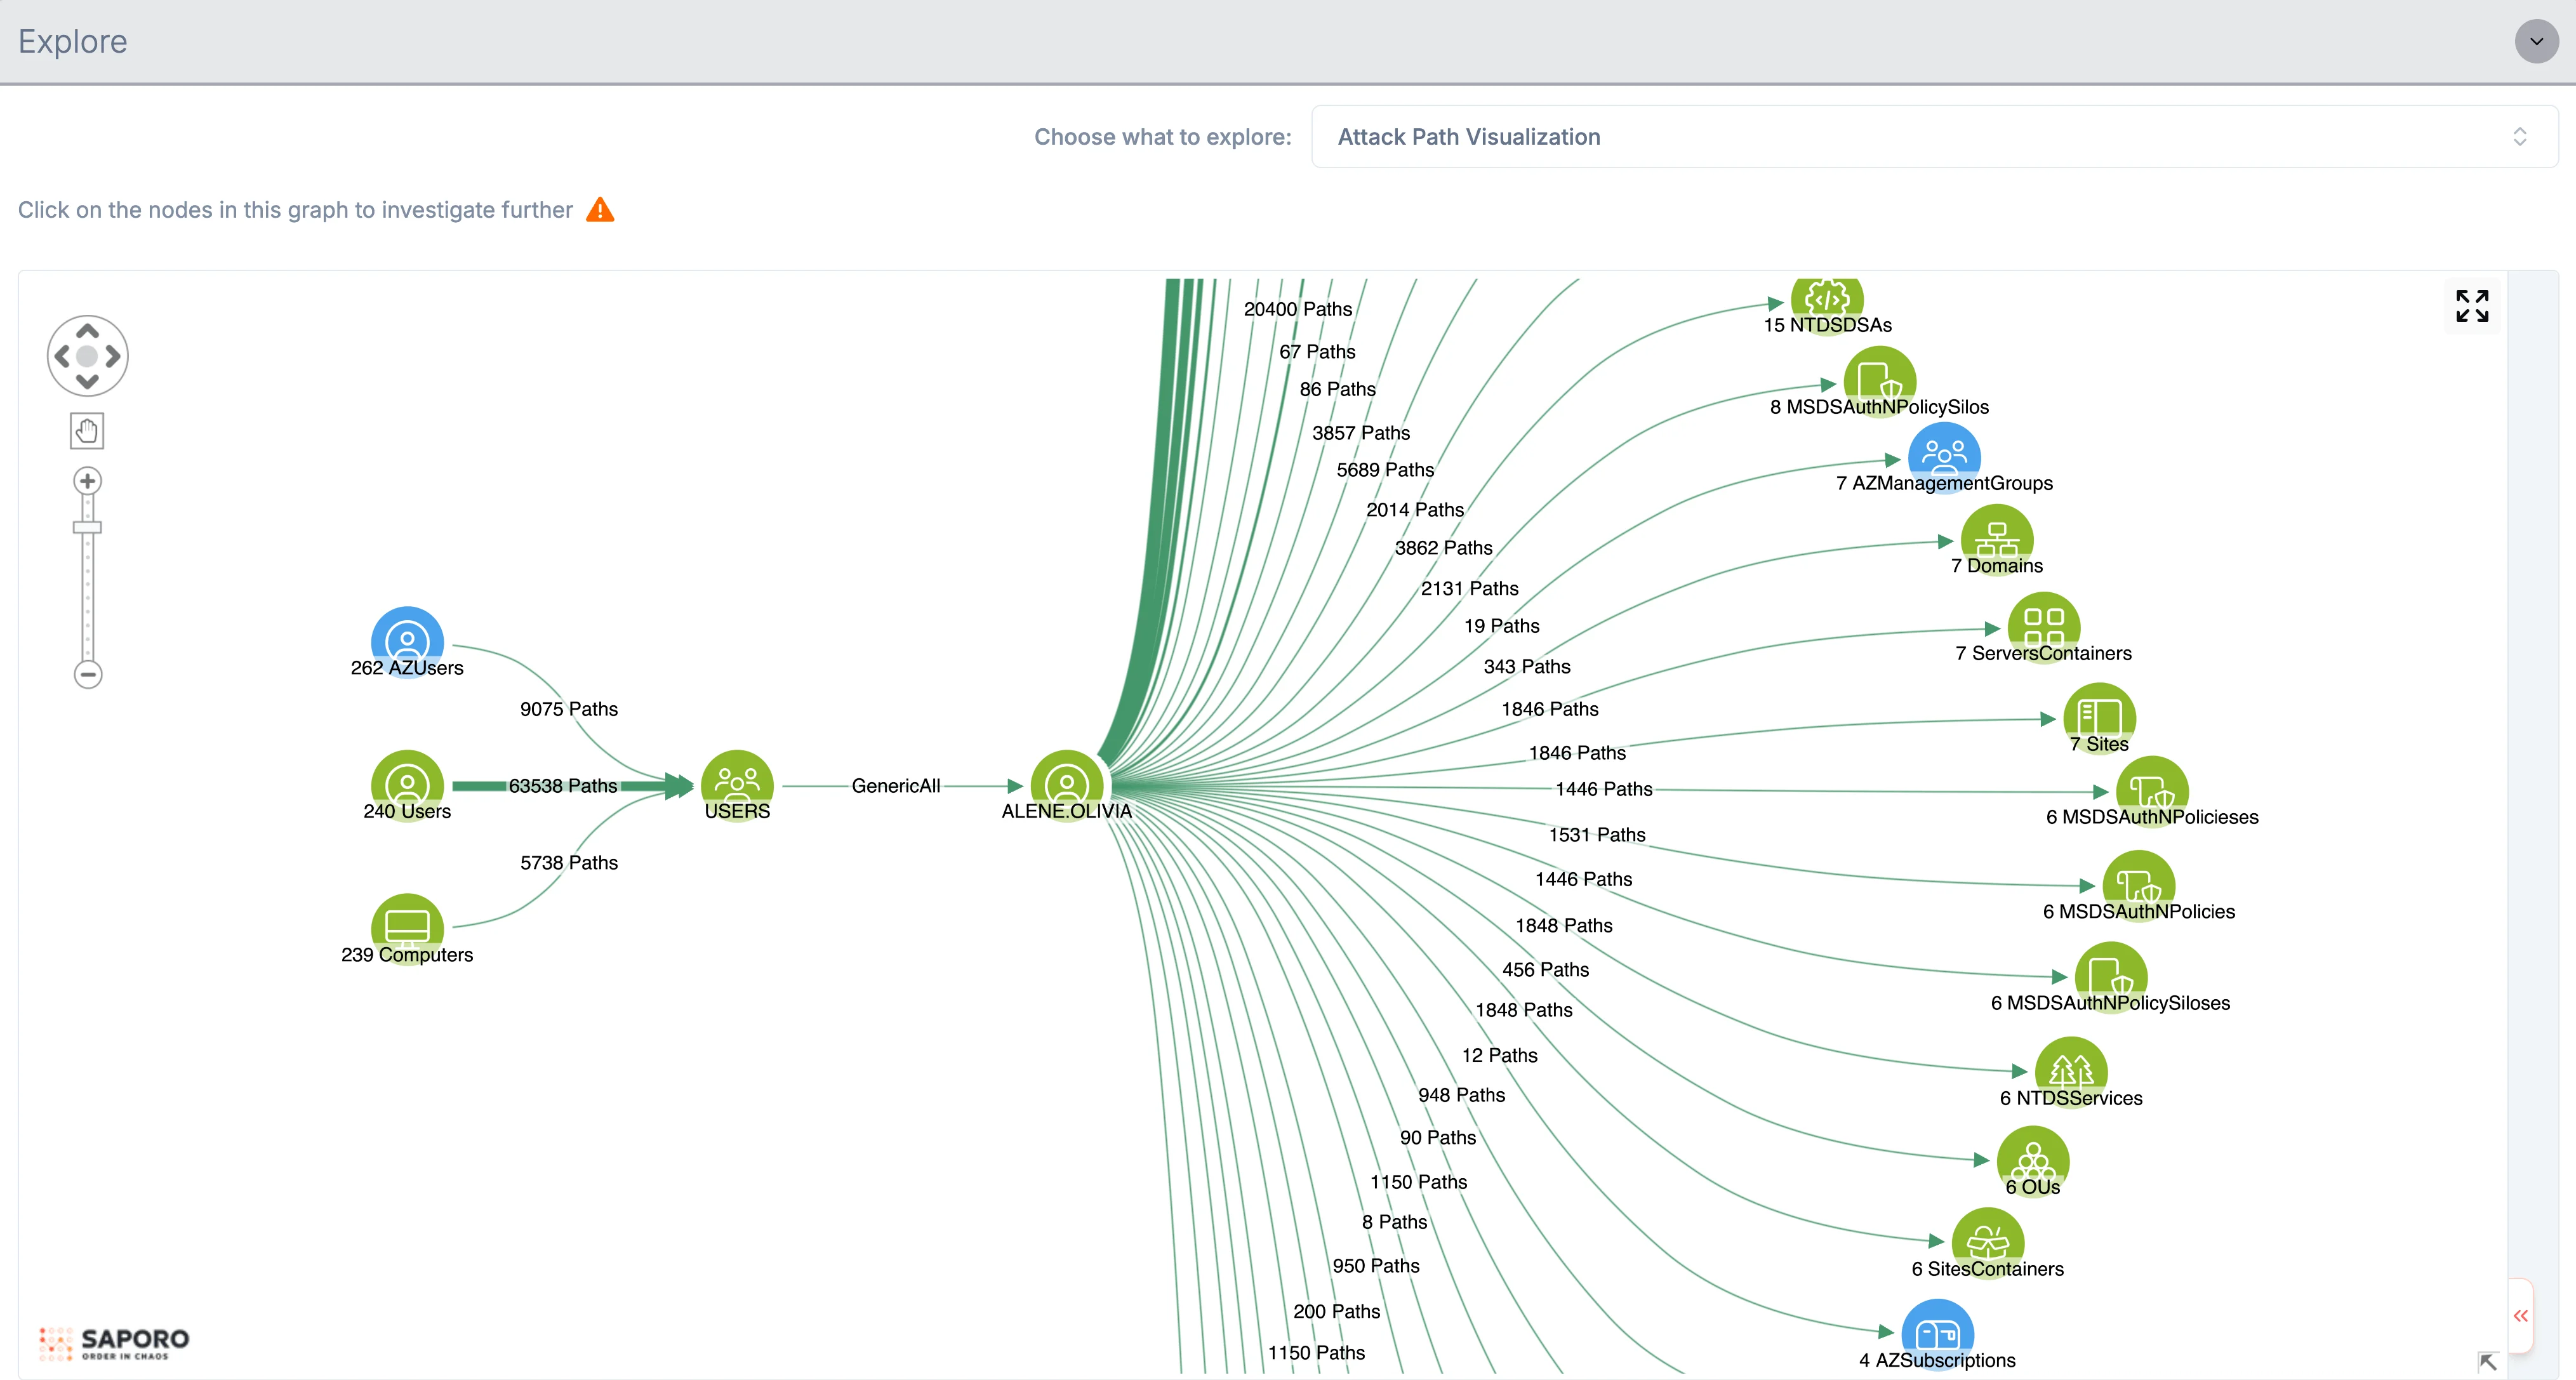
Chemin par chemin
Analysez et corrigez chaque chemin séparément. À l’échelle de millions de chemins, cela peut représenter des milliers d’heures, voire des années de travail, rendant la tâche pratiquement impossible.
Par permission clé
Analysez une permission commune et corrigez-la une seule fois. Bloquez tous les chemins qui en dépendent et économisez un temps considérable d’analyse et de remédiation manuelles.
QUESTIONS FRÉQUENTES
Un chemin d’attaque est une chaîne de droits et de relations directes ou héritées qu’un attaquant pourrait exploiter pour atteindre des ressources critiques. Saporo révèle ces chemins pour vous permettre de les bloquer avant leur exploitation.
Saporo cartographie les chemins vers vos cibles critiques, dont les identités Tier 0 et les ressources essentielles de vos environnements on-premise et cloud. Vous voyez ce que les attaquants pourraient atteindre et où vos ressources les plus importantes sont exposées.
Retrouvez au même endroit la permission clé, les identités concernées, les ressources critiques accessibles, l’impact et la correction recommandée. Comprenez comment le chemin pourrait être exploité et où agir.
De nombreux chemins d’attaque dépendent d’une même permission, appelée permission clé. Restreindre ou supprimer ce droit peut bloquer des millions de chemins en un seul changement ciblé.
Saporo combine les accès possibles, le risque de compromission, le potentiel de propagation et l’impact sur les ressources critiques pour prioriser les permissions clés. Vos équipes ciblent les droits dont la correction bloque le plus de chemins d’attaque et réduit l’exposition.
Saporo réanalyse les chemins d’attaque et indique les résultats résolus chaque jour au minimum. La réduction de l’exposition est quantifiée et l’évolution du score de résistance permet de démontrer l’effet des remédiations.







