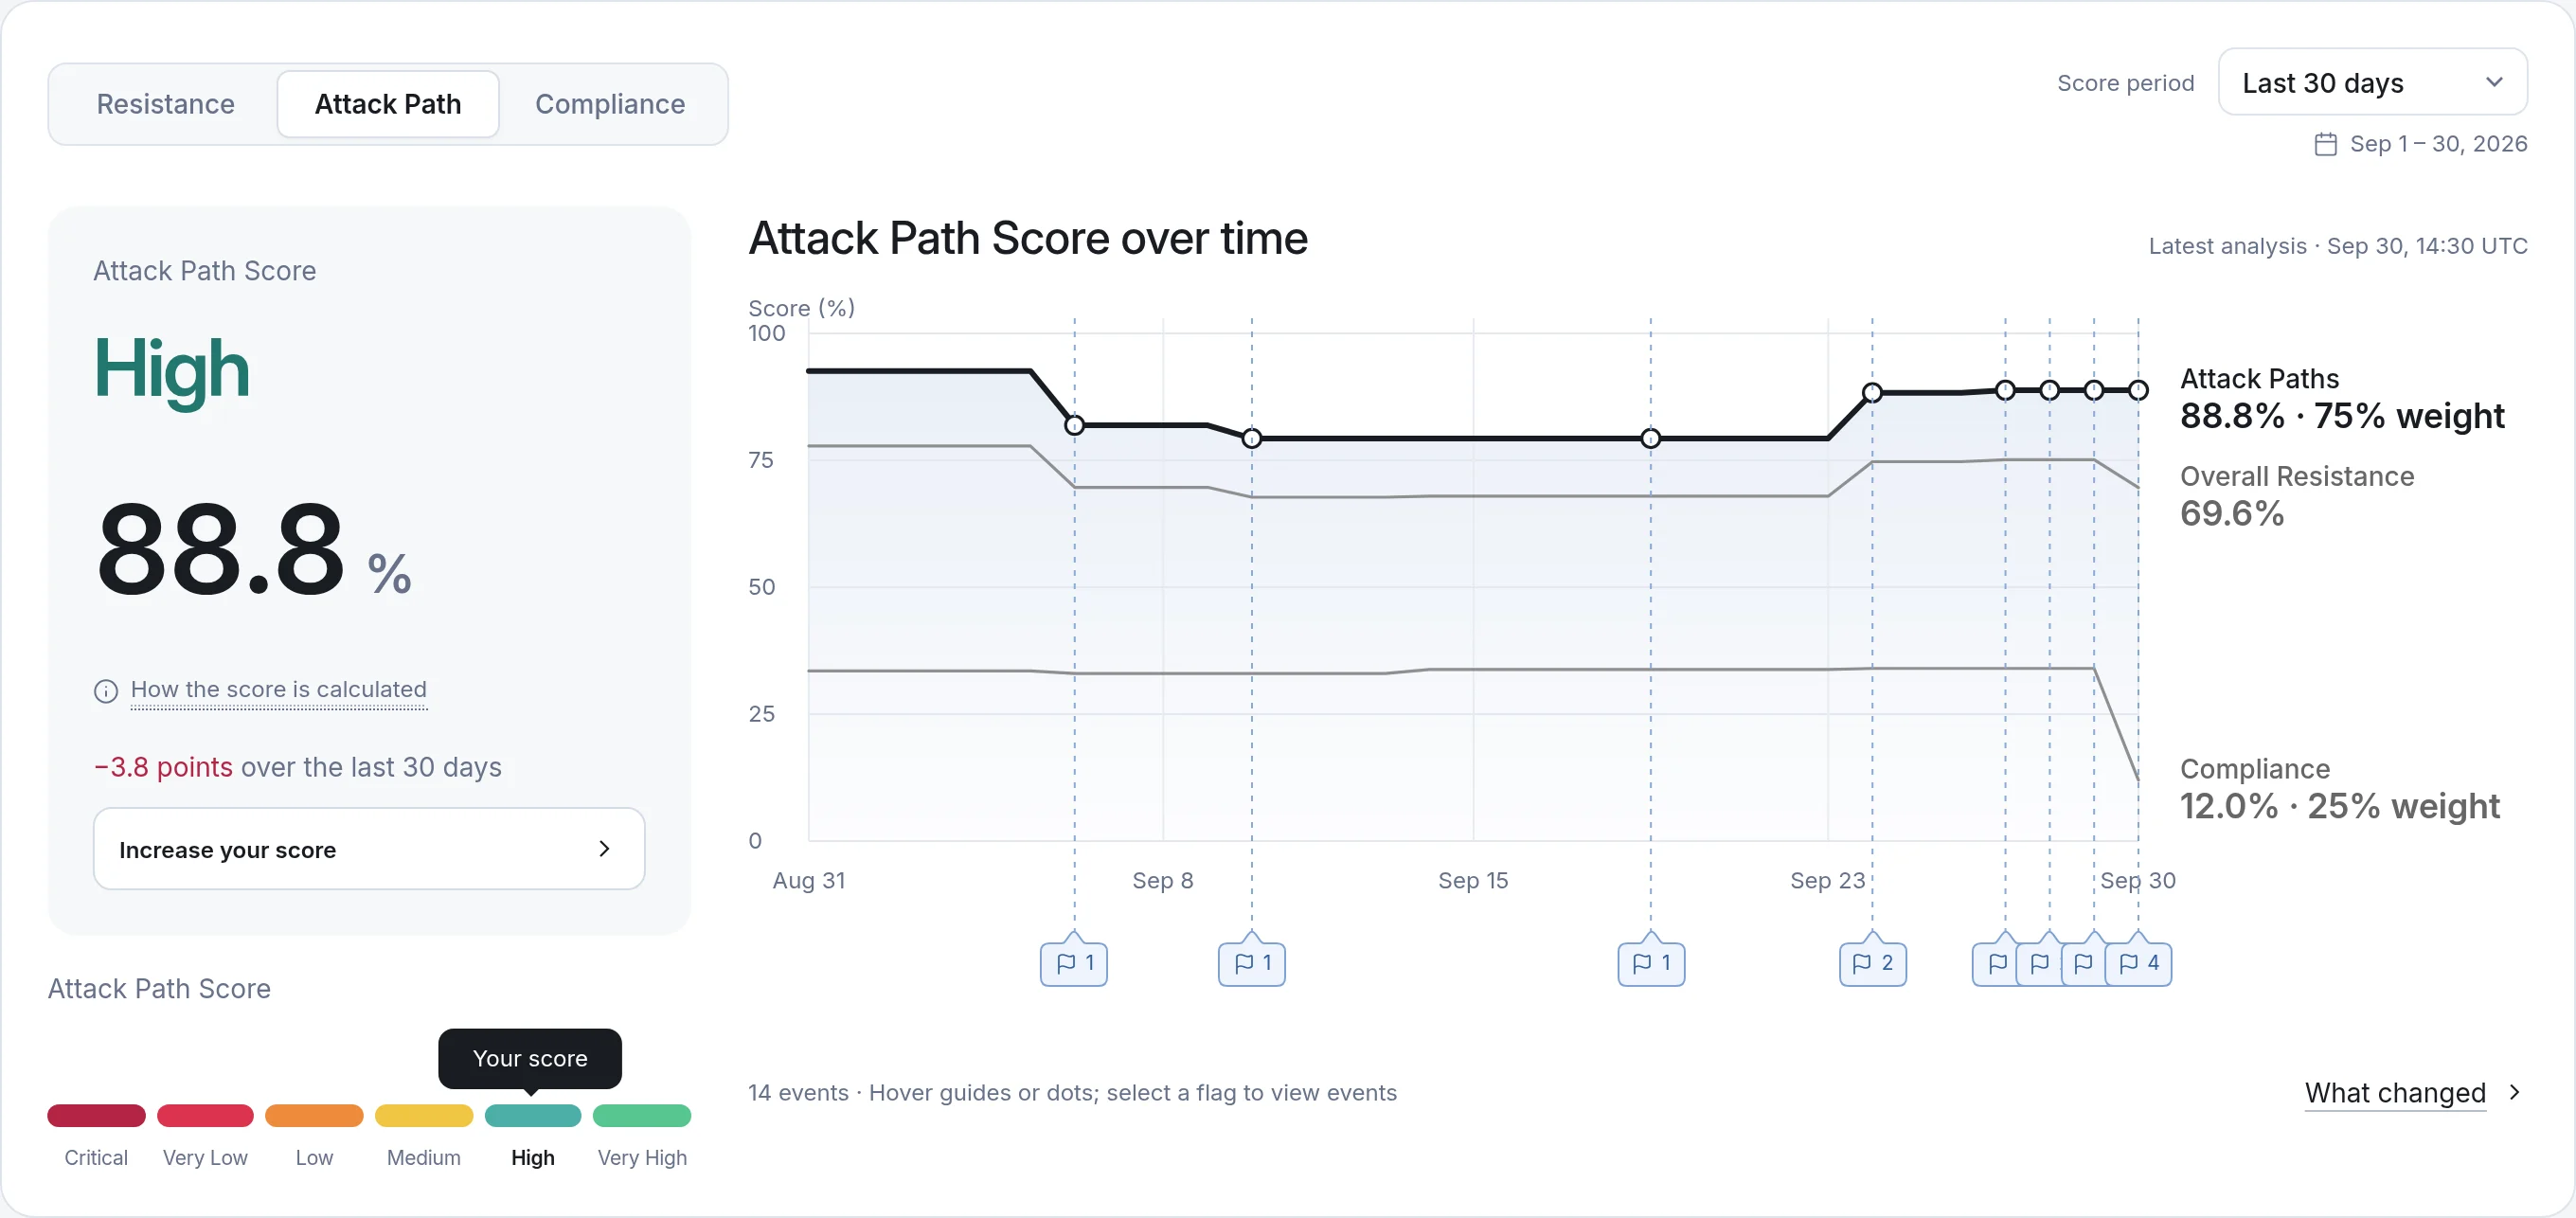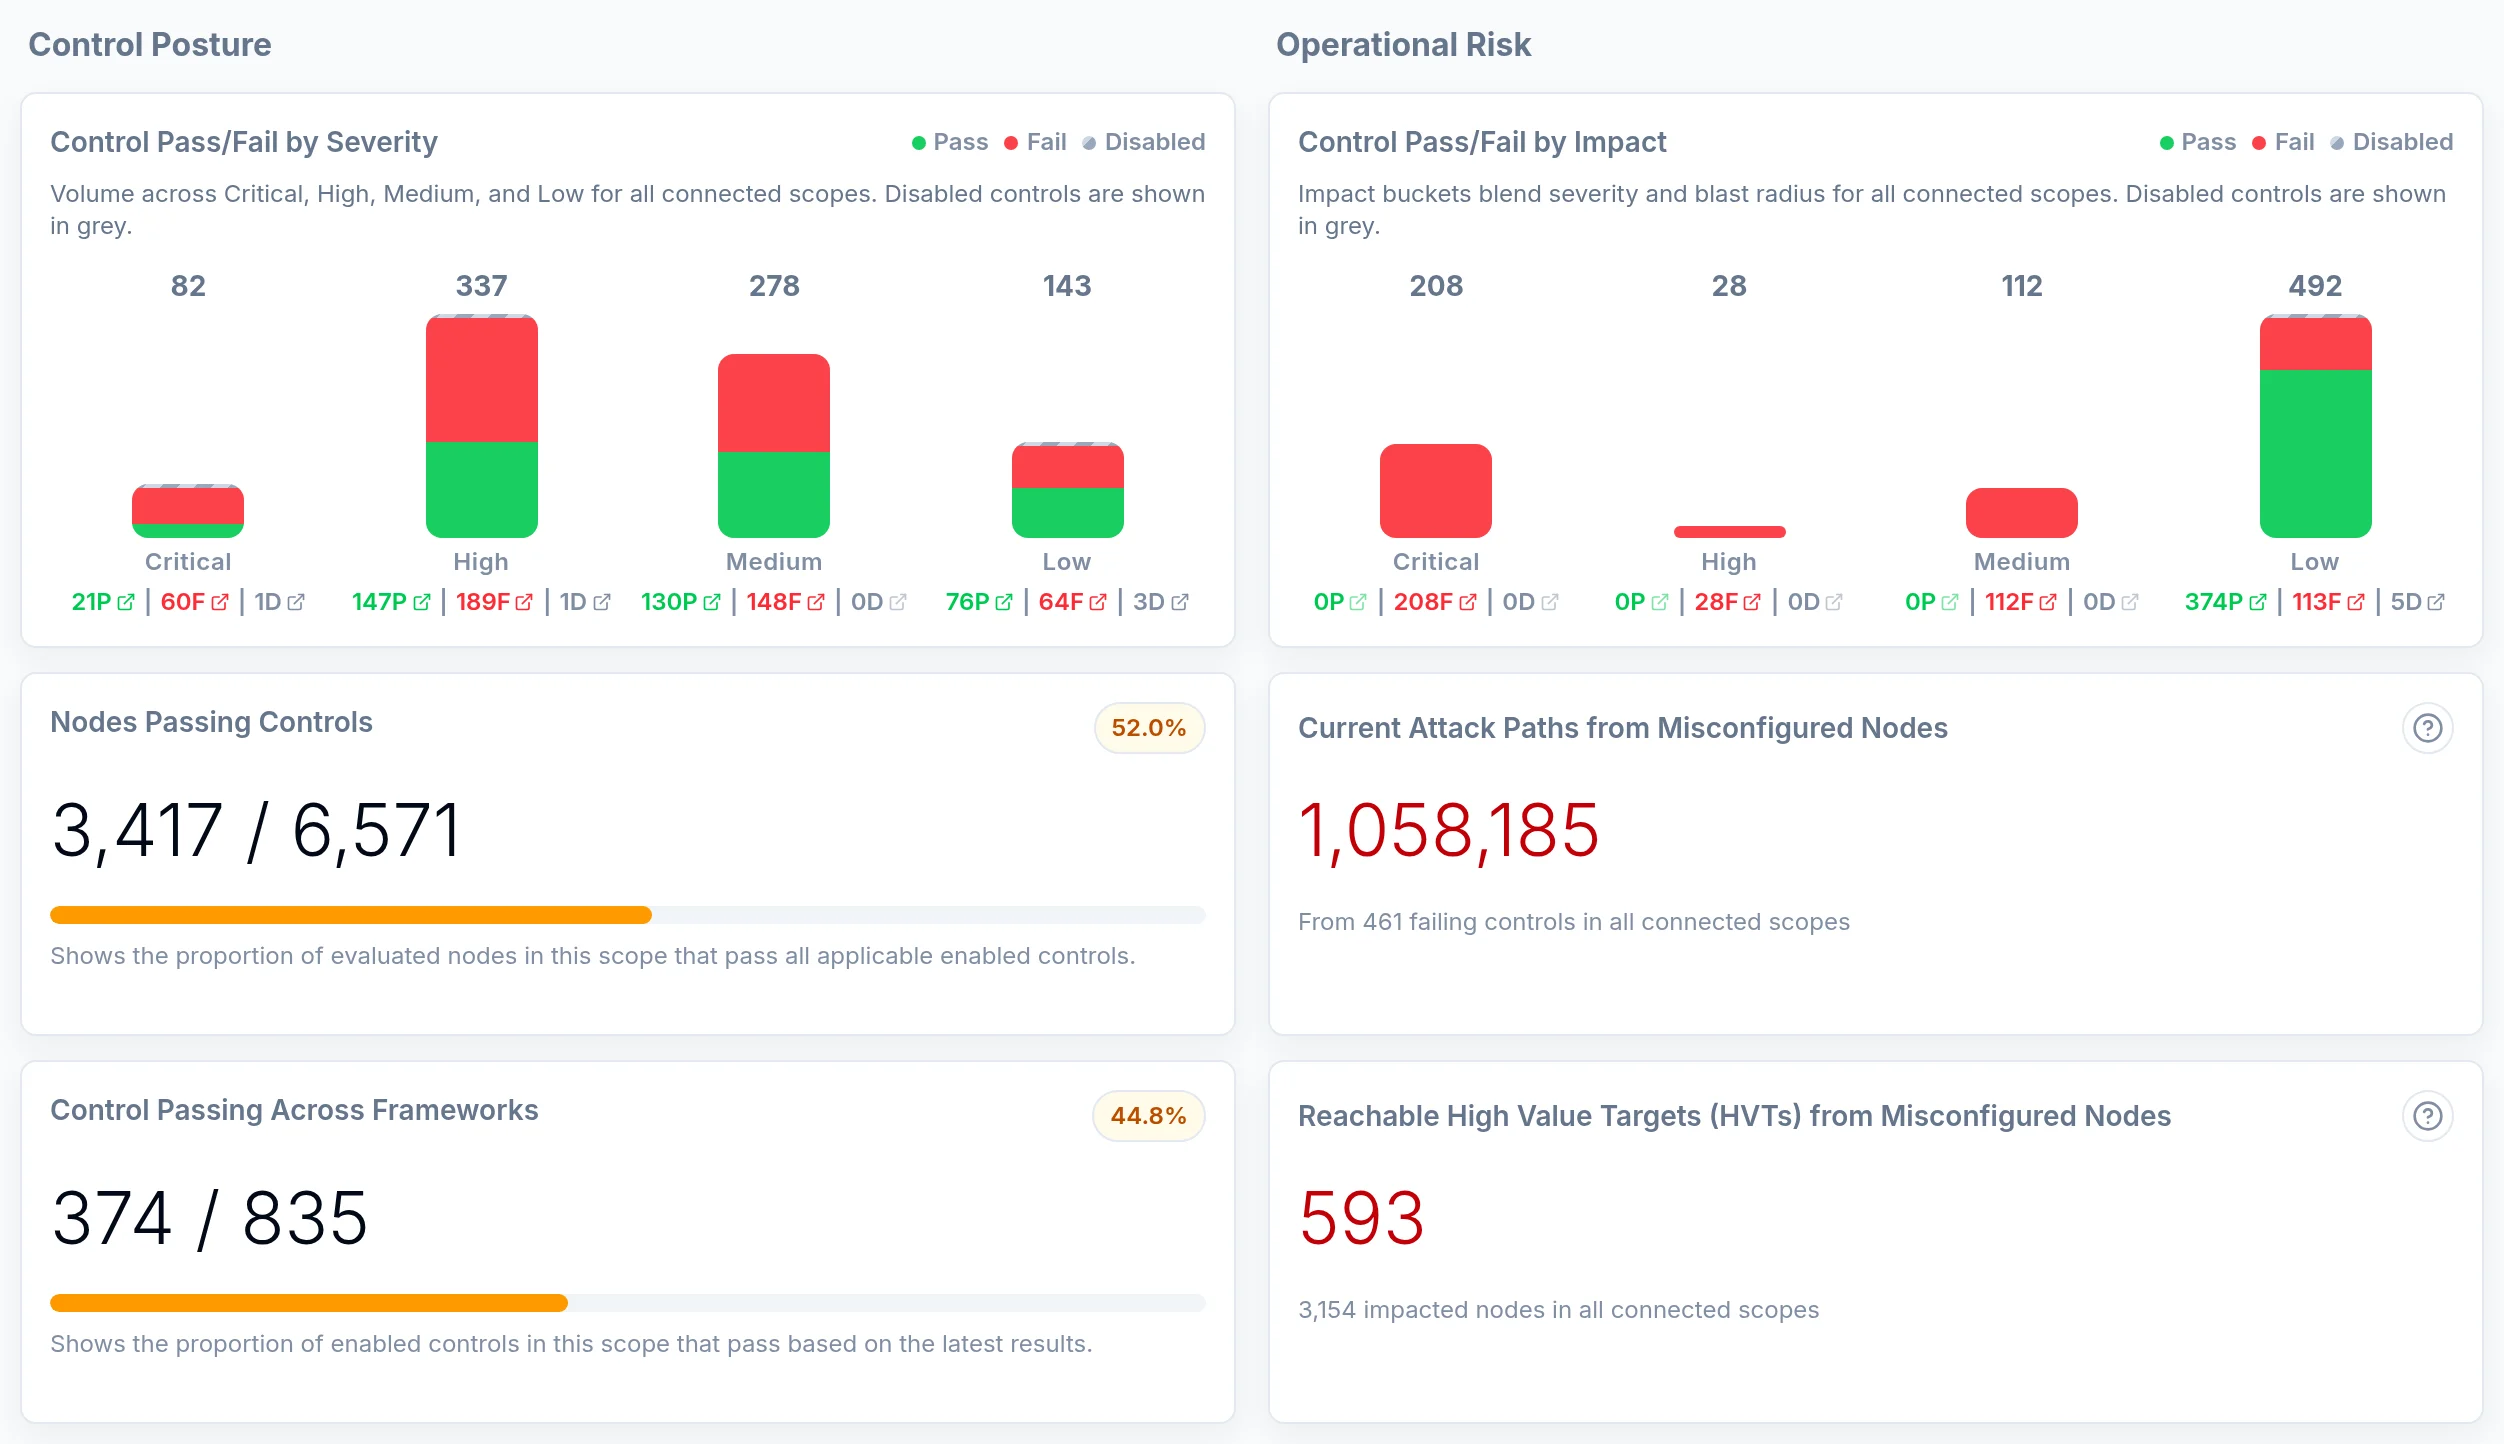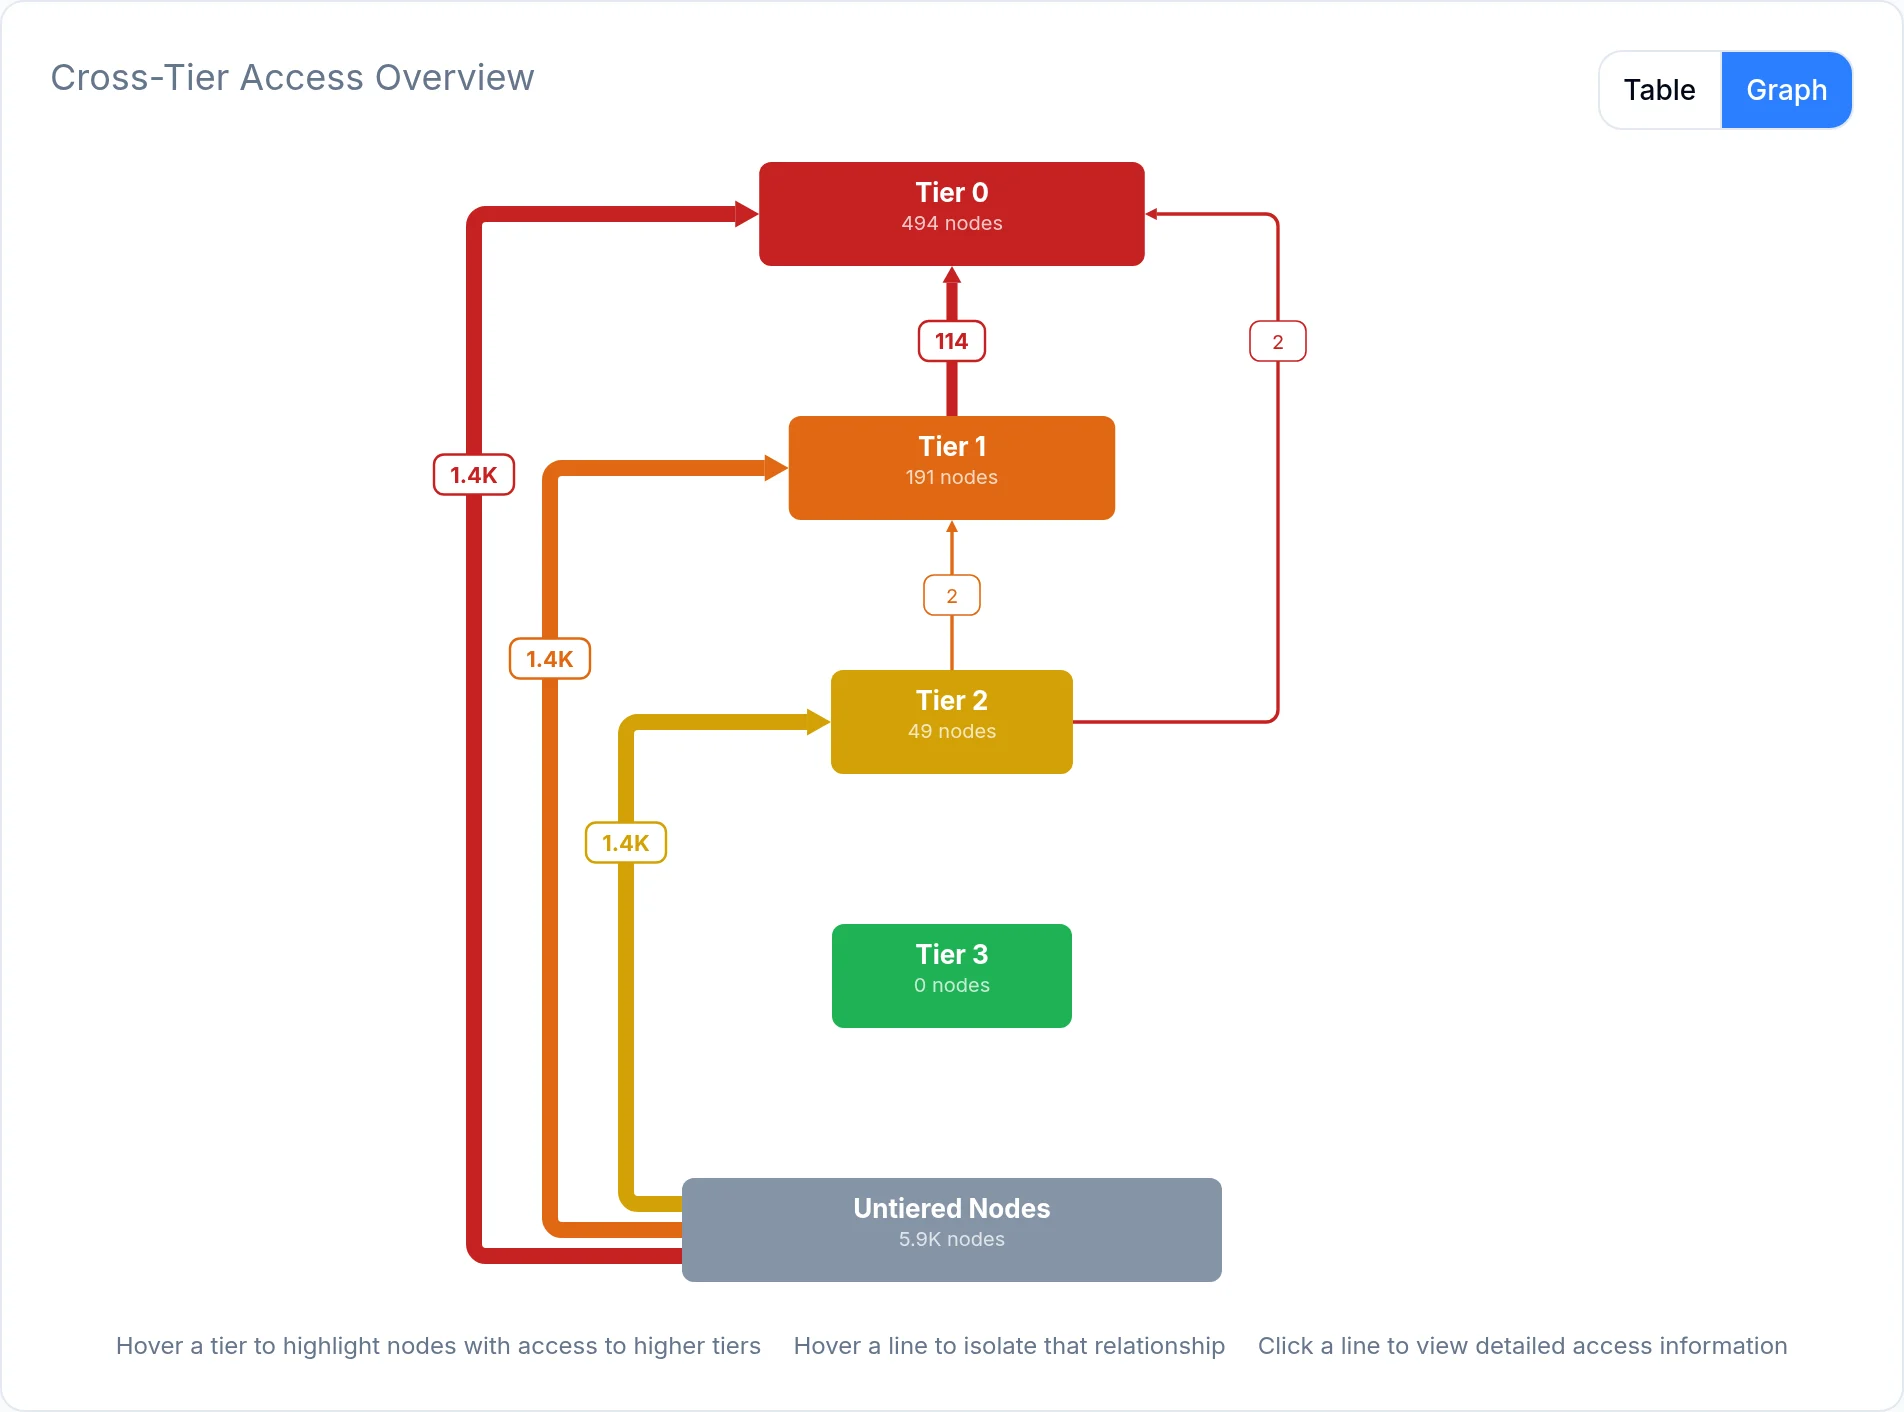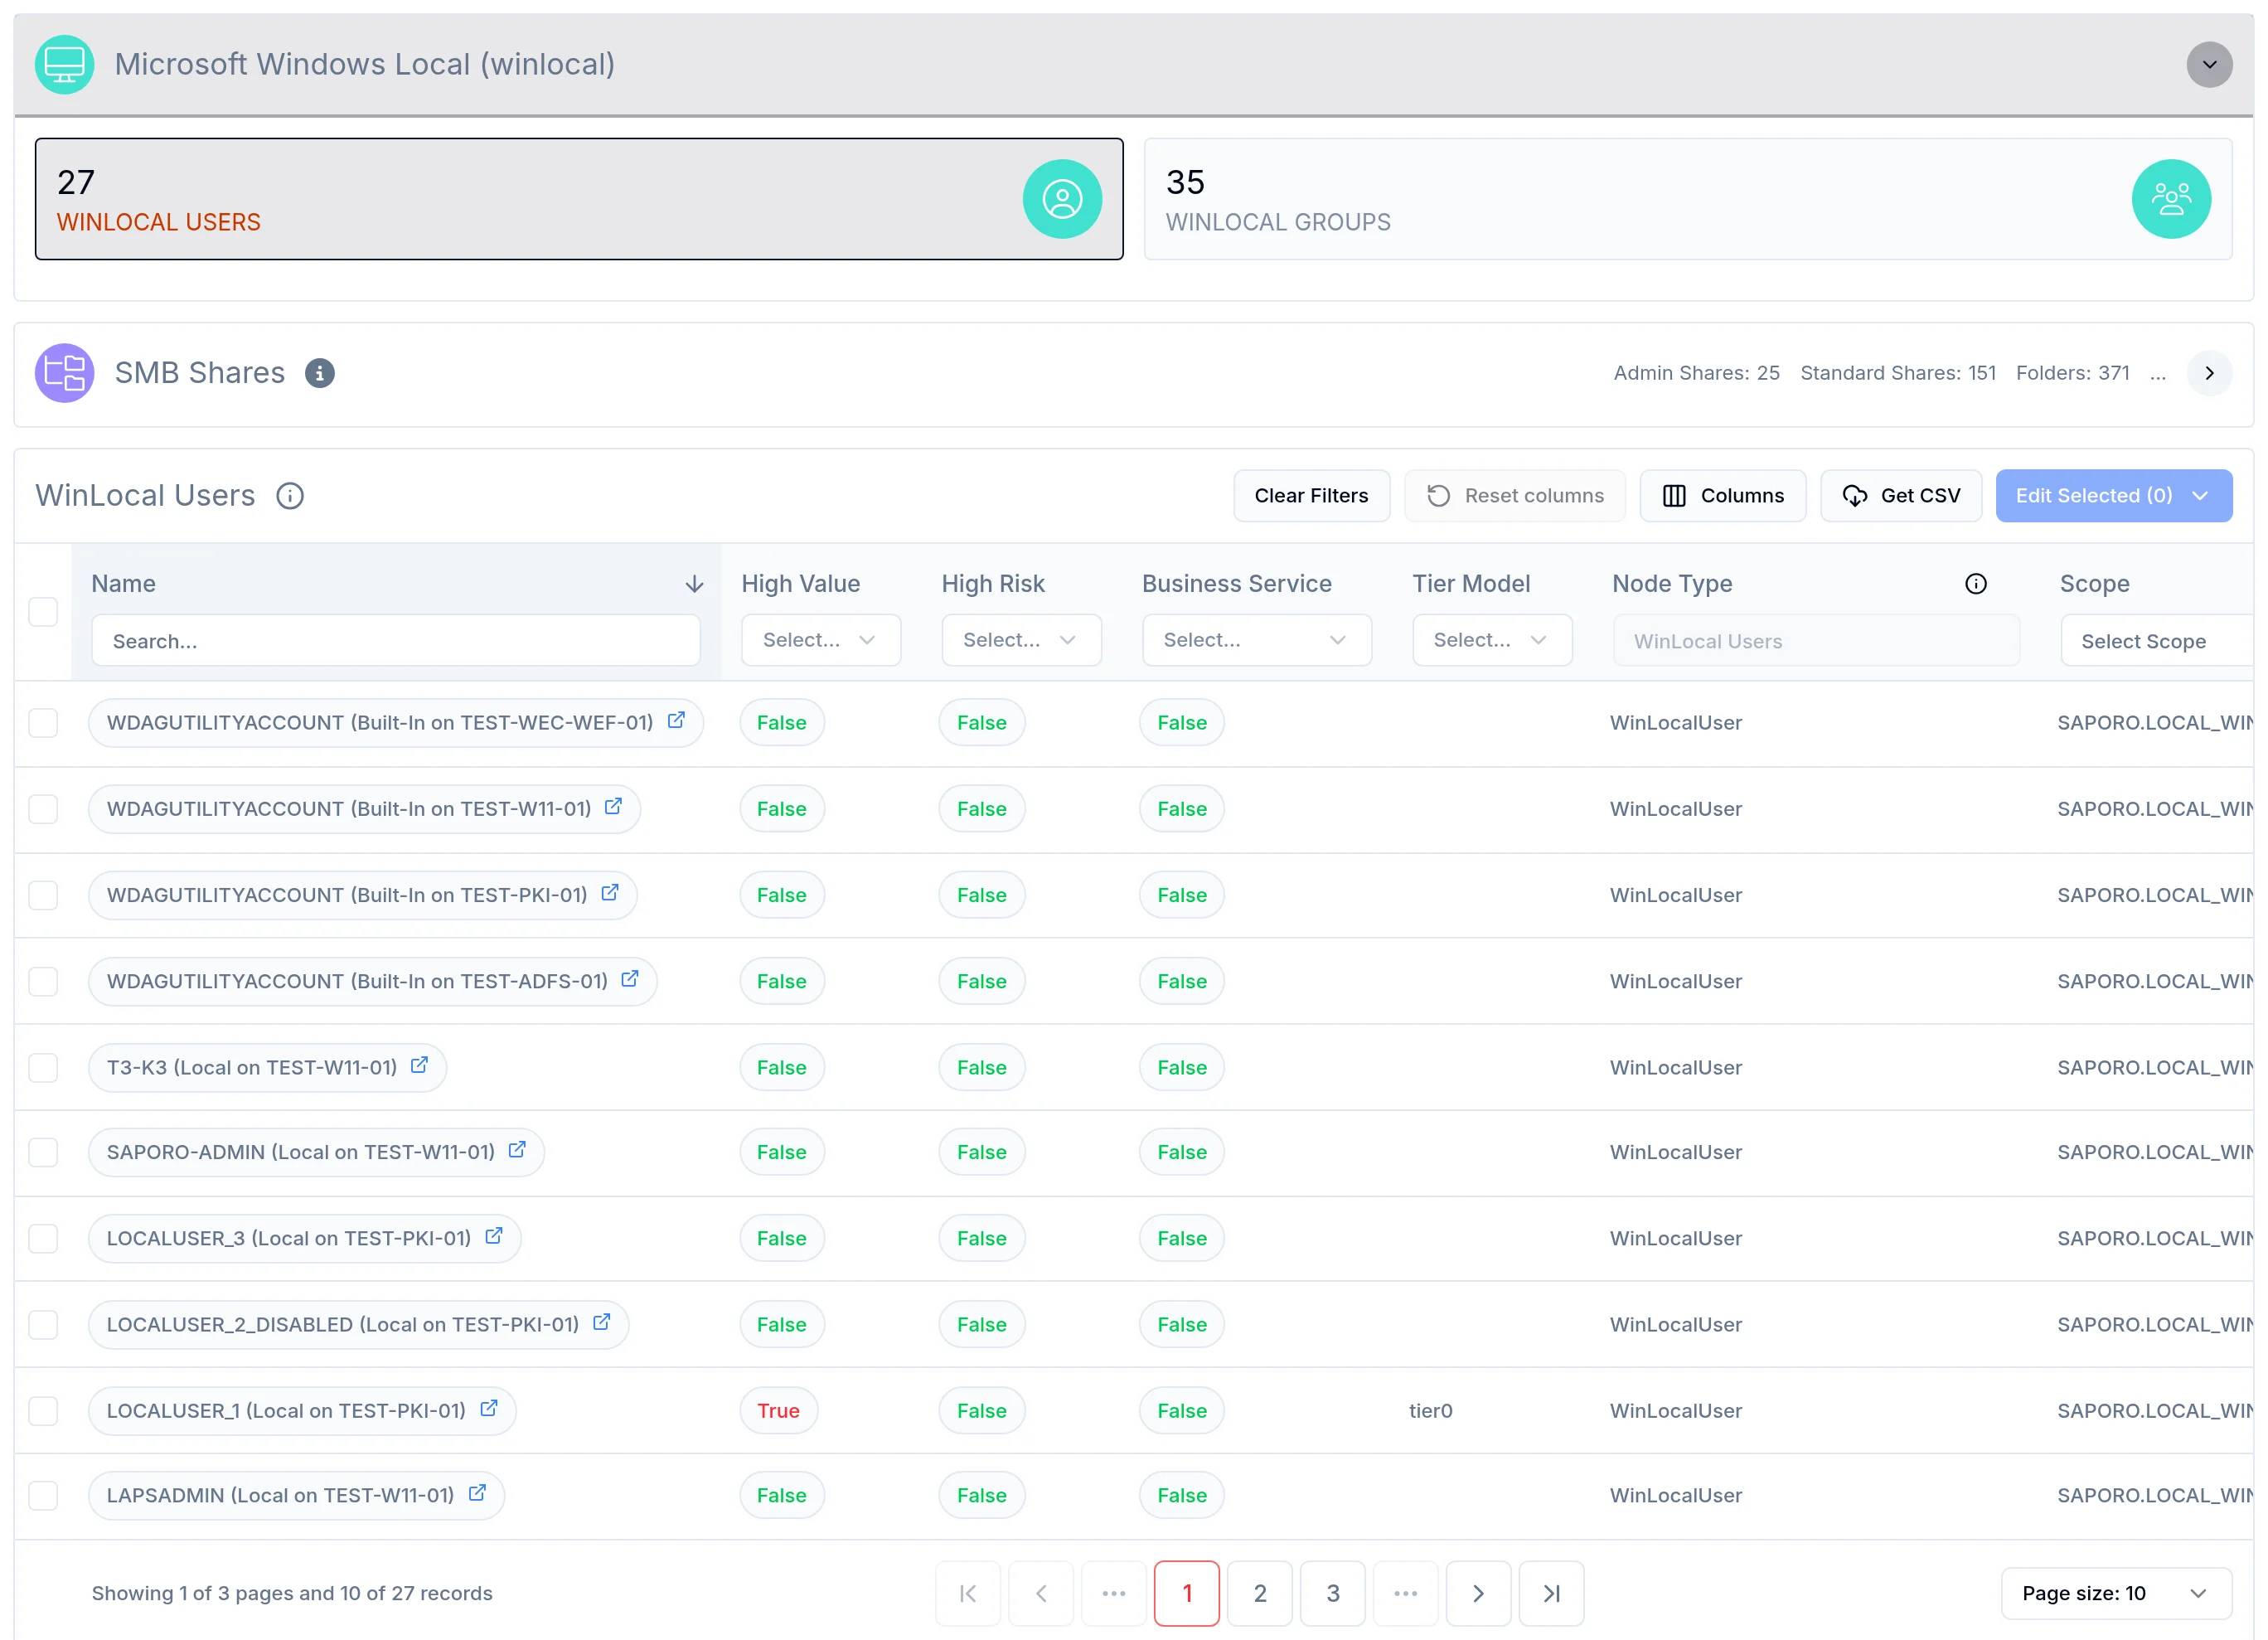
EXPOSITION WINDOWS LOCAL

Réduisez l’exposition des identités sur Windows Local

Les droits d’administration locaux, les sessions privilégiées et les configurations Windows à risque peuvent ouvrir des opportunités d’attaque.

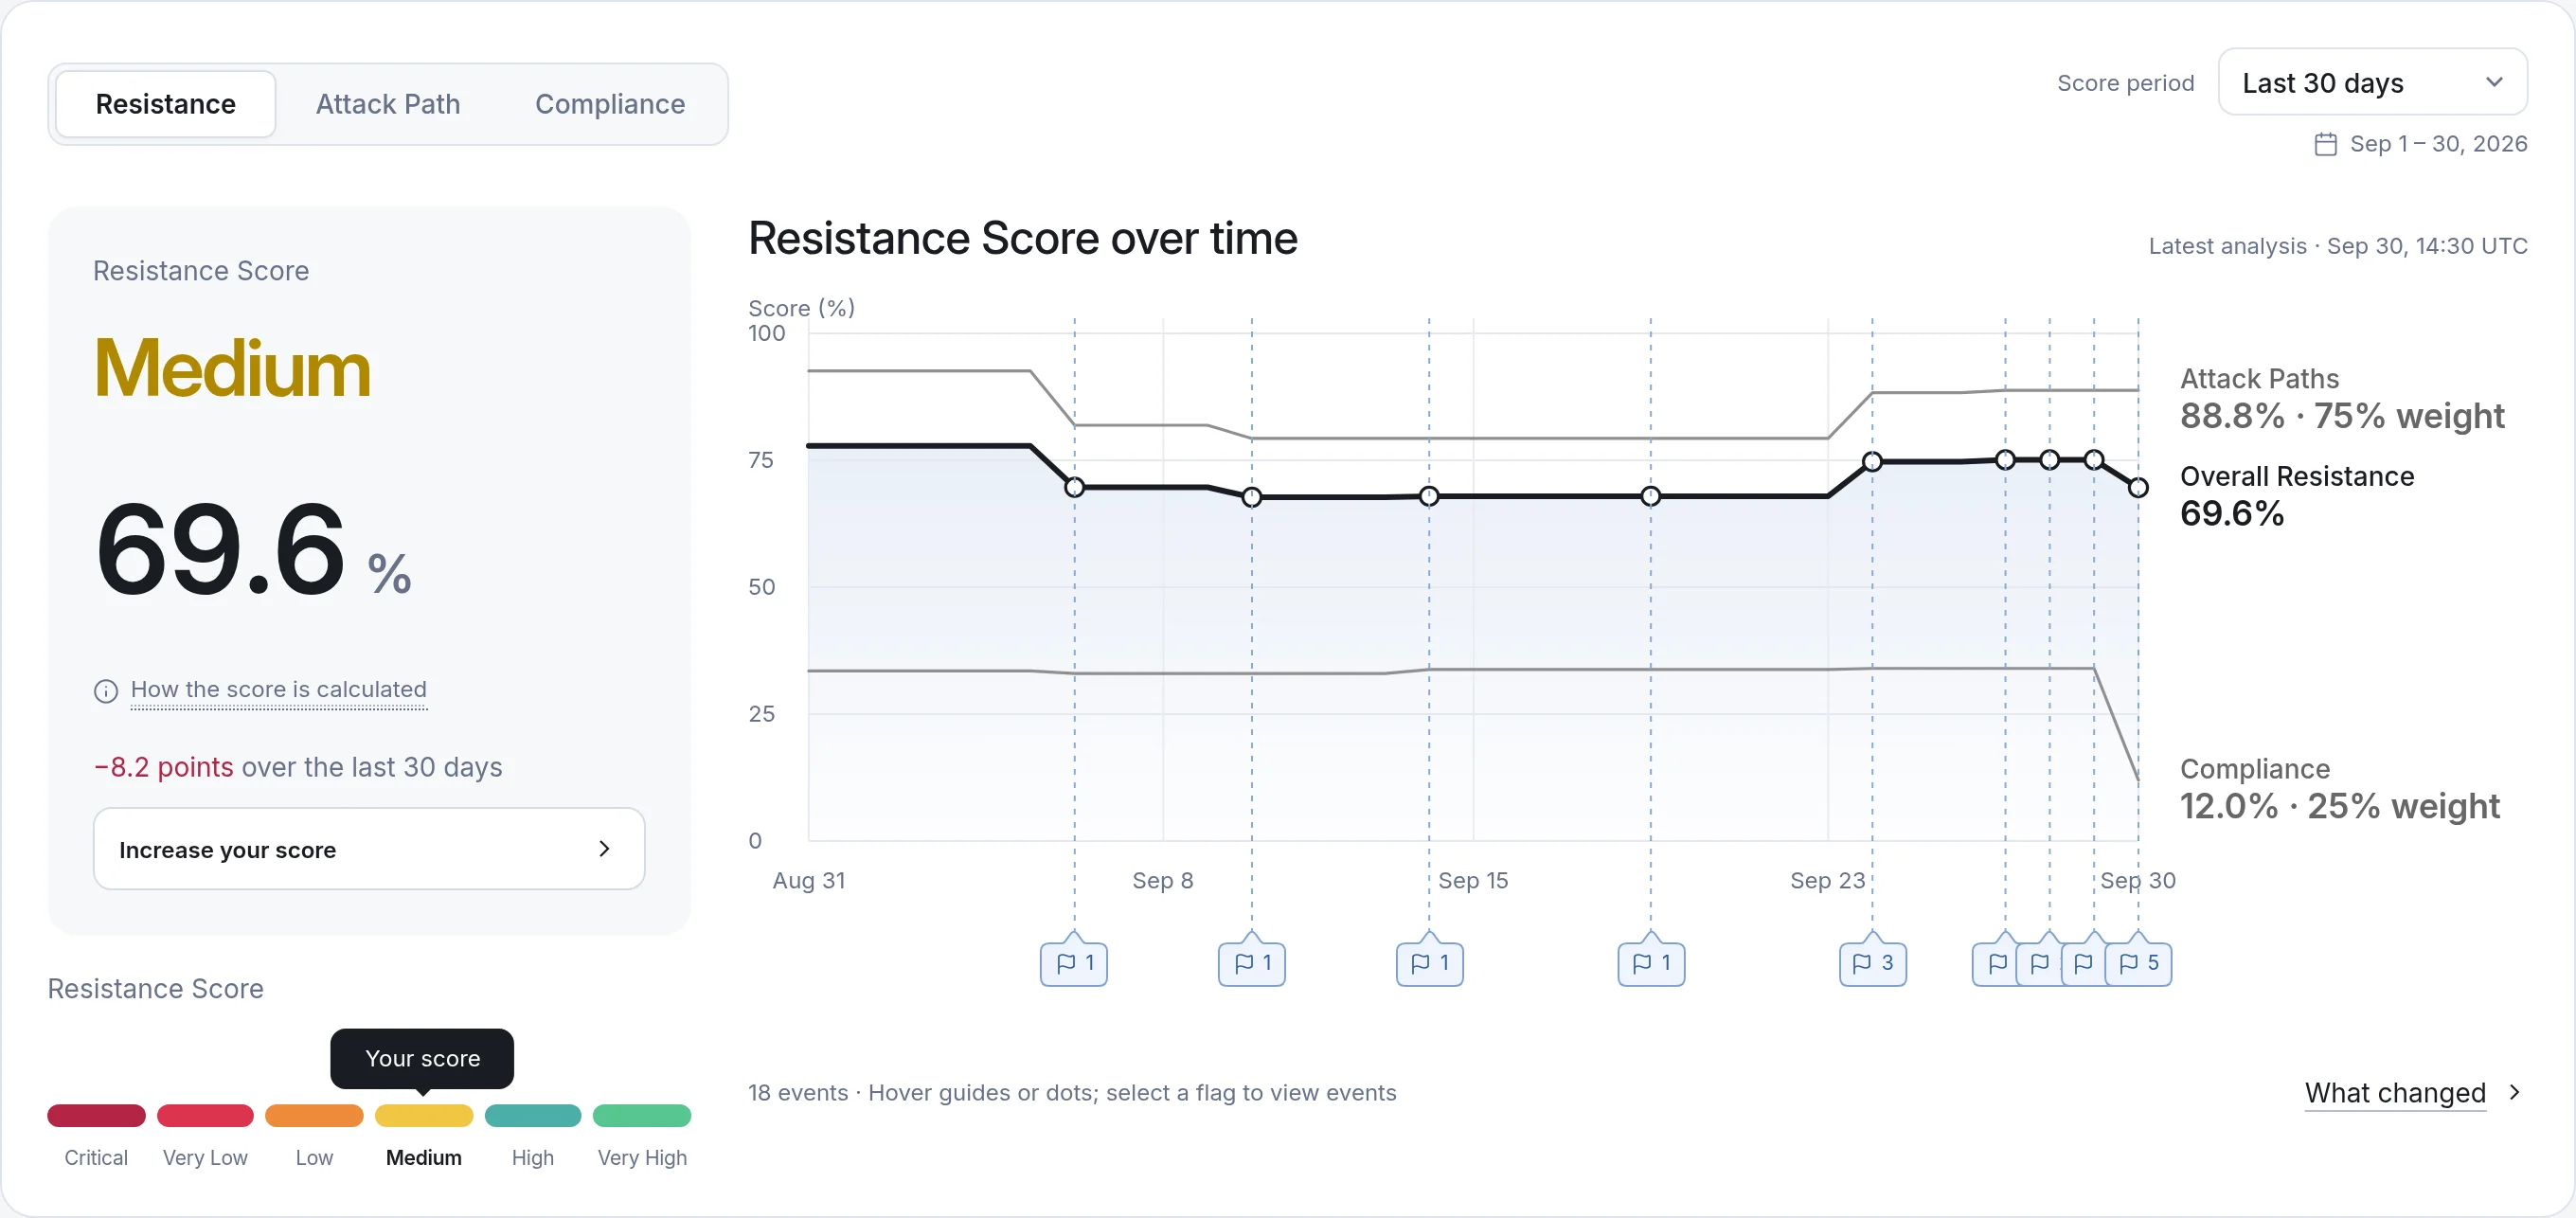
Saporo relie comptes locaux, droits d’accès et paramètres de sécurité à Active Directory pour révéler comment les attaquants peuvent progresser entre les systèmes. Vous priorisez ainsi le durcissement qui protège le Tier 0 et les autres ressources critiques.

Windows Local
  • Utilisateurs locaux
  • Groupes locaux
  • Administrateurs locaux
  • Privilèges
  • Ordinateurs
  • Liens avec le domaine

29 minutes, c’est le délai moyen observé en 2025 entre la compromission d’une première machine et le début des déplacements latéraux des cybercriminels.

Source : CrowdStrike 2026 Global Threat Report

QUESTIONS FRÉQUENTES

Comprendre l’exposition des systèmes Windows

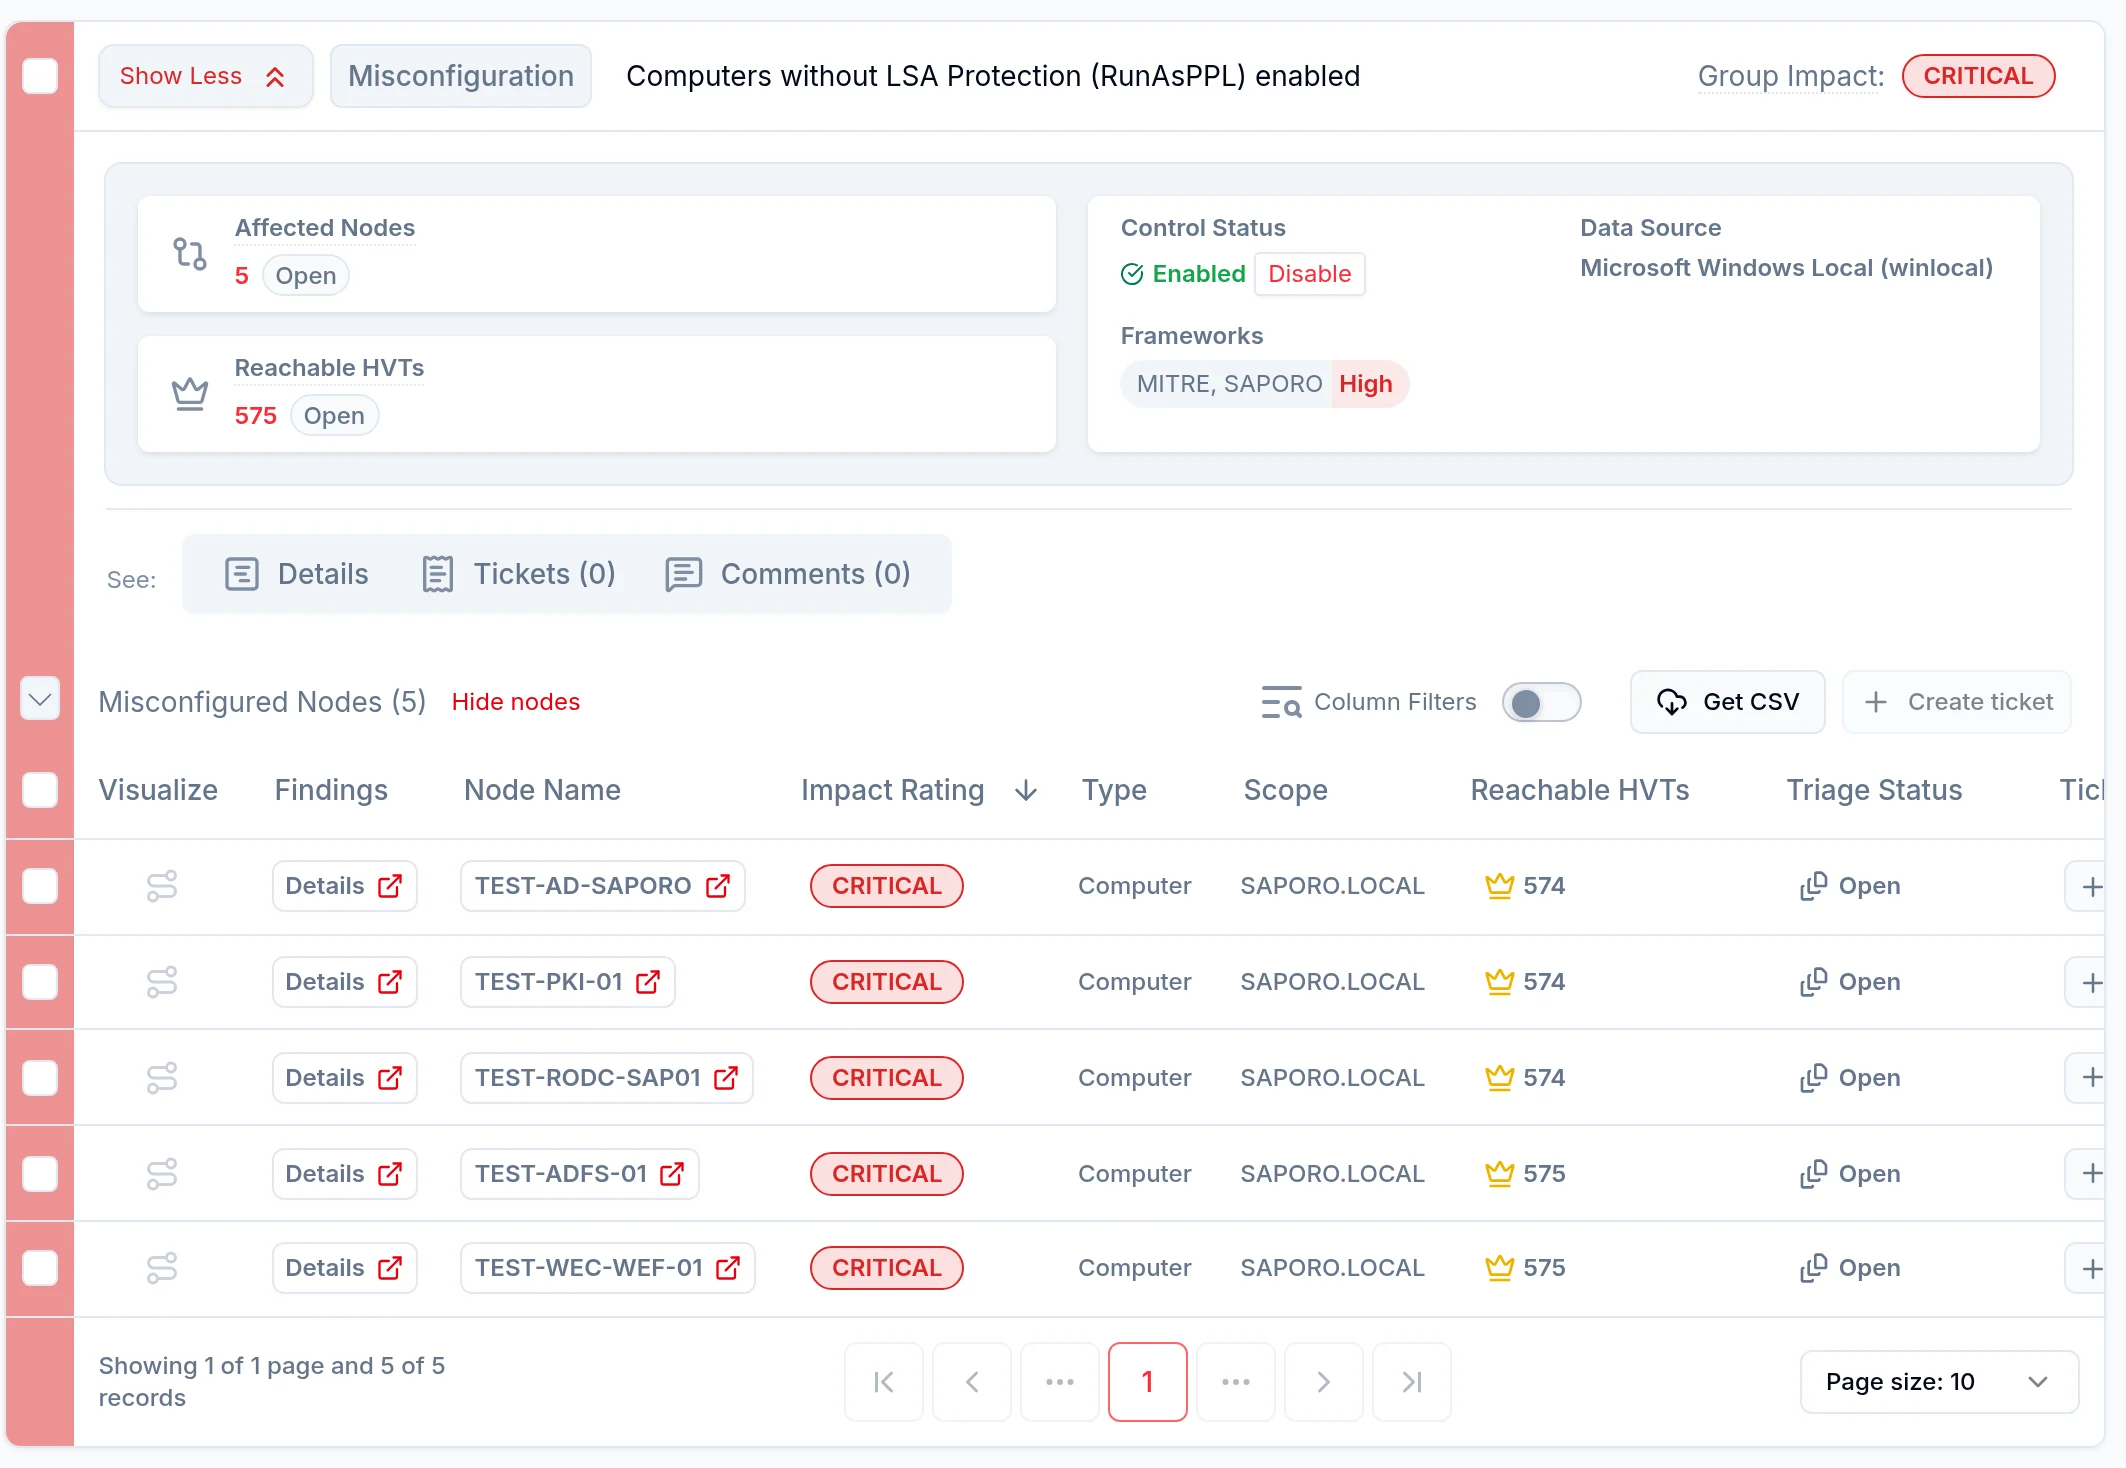
Saporo relie les utilisateurs, groupes, administrateurs et appartenances aux groupes locaux aux identités de l’annuaire. Avec des droits d’administration locaux, il collecte aussi les droits utilisateurs attribués sur chaque machine. Ces relations sont analysées avec Active Directory et les autres sources d’identités connectées.

La collecte s’effectue à distance, sans installer d’agent sur les machines Windows. Elle nécessite une connectivité réseau et un compte disposant des droits adaptés. Certaines vérifications exigent des droits d’administration locaux. Les droits accordés déterminent les données que Saporo peut collecter et analyser.

Oui. Par défaut, Saporo analyse les serveurs Windows identifiés via Active Directory. Vous pouvez ajouter des postes de travail ou limiter les machines ciblées avec un périmètre LDAP personnalisé. La couverture dépend des vérifications activées, de la connectivité et des droits de collecte.

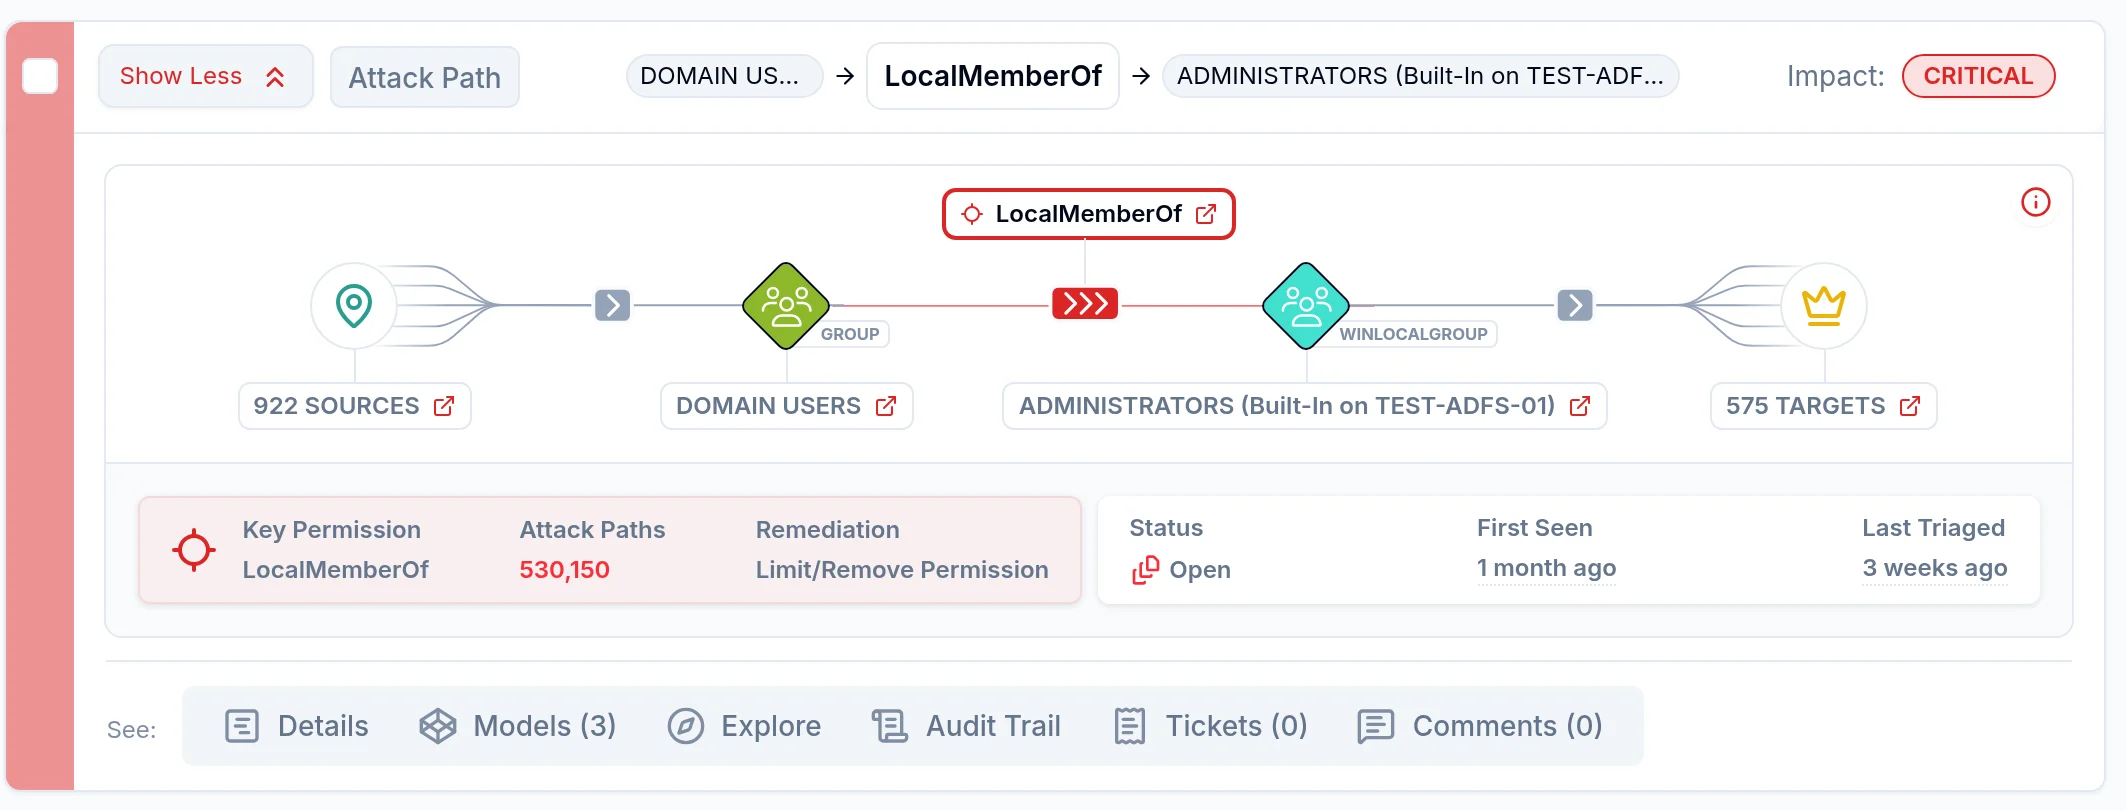
Une identité du domaine peut obtenir des accès par son appartenance à un groupe local. Croiser ces relations permet de comprendre ses accès à une machine et les possibilités de progression vers le reste de l’environnement.

Les droits d’administration locaux et les appartenances aux groupes peuvent permettre à un attaquant de contrôler un système et d’accéder à des identifiants ou à des ressources. Saporo révèle comment ces relations ouvrent des chemins vers d’autres systèmes ou une cible à forte valeur (HVT).

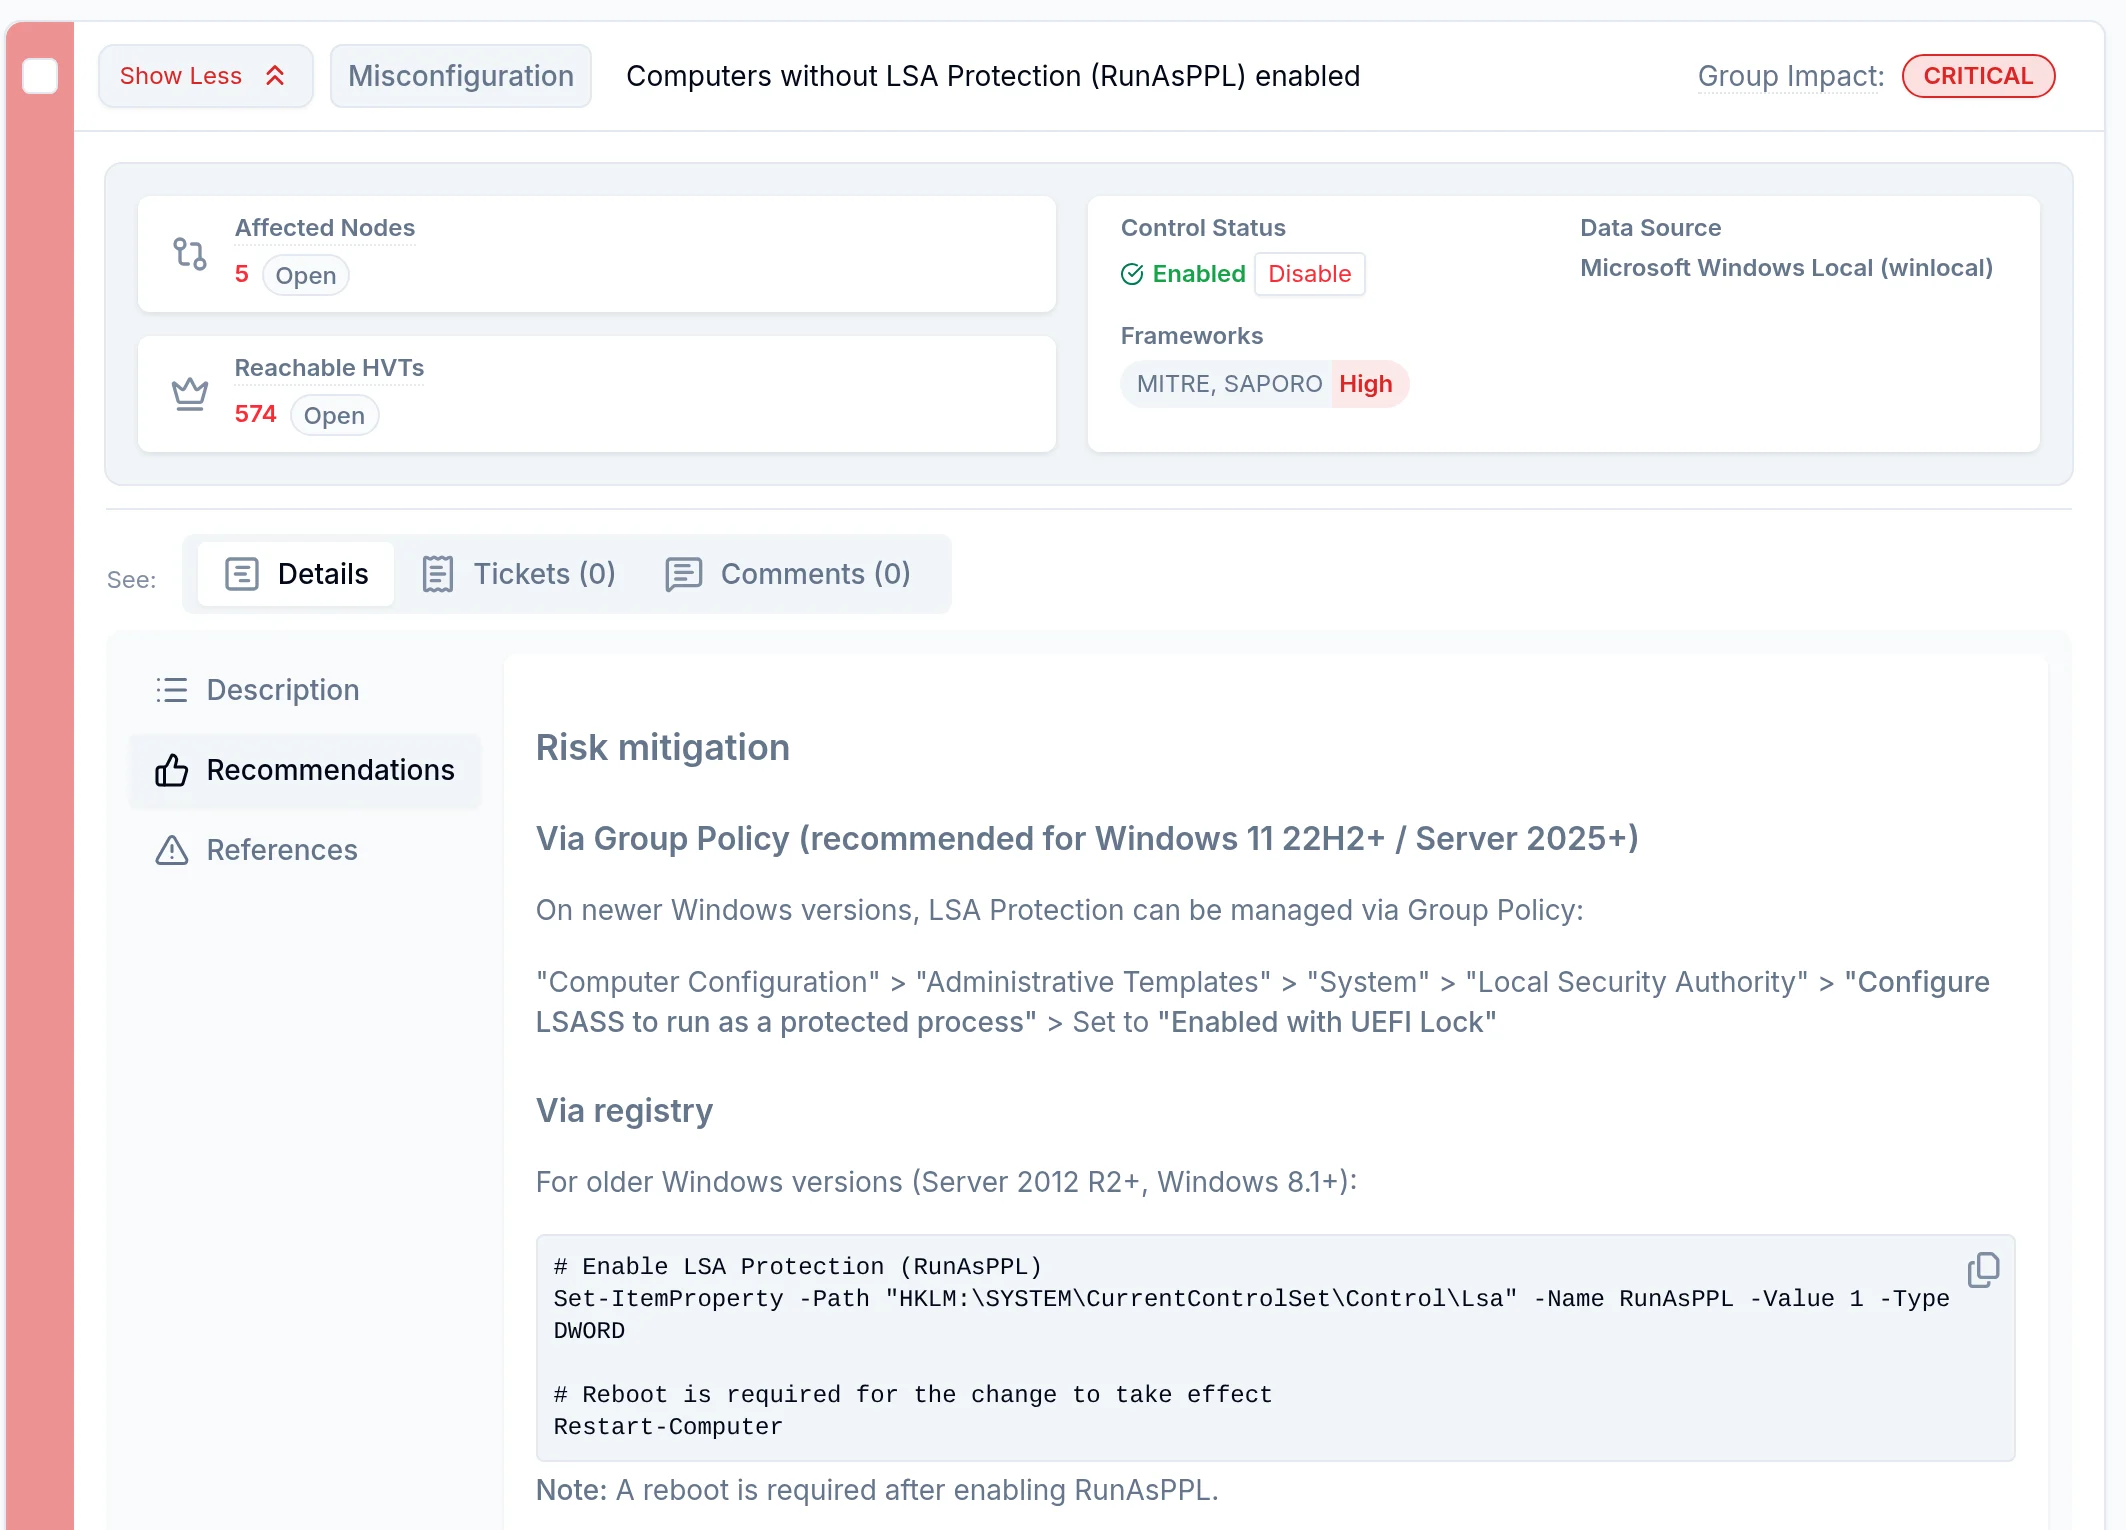
Saporo analyse les chemins d’attaque pour identifier les changements d’appartenance aux groupes et d’attribution de privilèges qui bloquent les accès aux systèmes critiques. Vos équipes peuvent examiner les relations concernées avant de modifier les droits.

L’analyse Windows Local porte sur les comptes, les appartenances aux groupes et les privilèges des machines. L’analyse des partages SMB couvre les ressources partagées, les droits NTFS, les propriétaires et l’héritage des permissions. Leur combinaison offre une vue complète des identités et de leurs accès.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo