EXPOSITION AWS IAM & S3

Réduisez l’exposition des identités dans AWS

Complétez votre environnement Saporo par une analyse ciblée d’AWS IAM et d’Amazon S3.

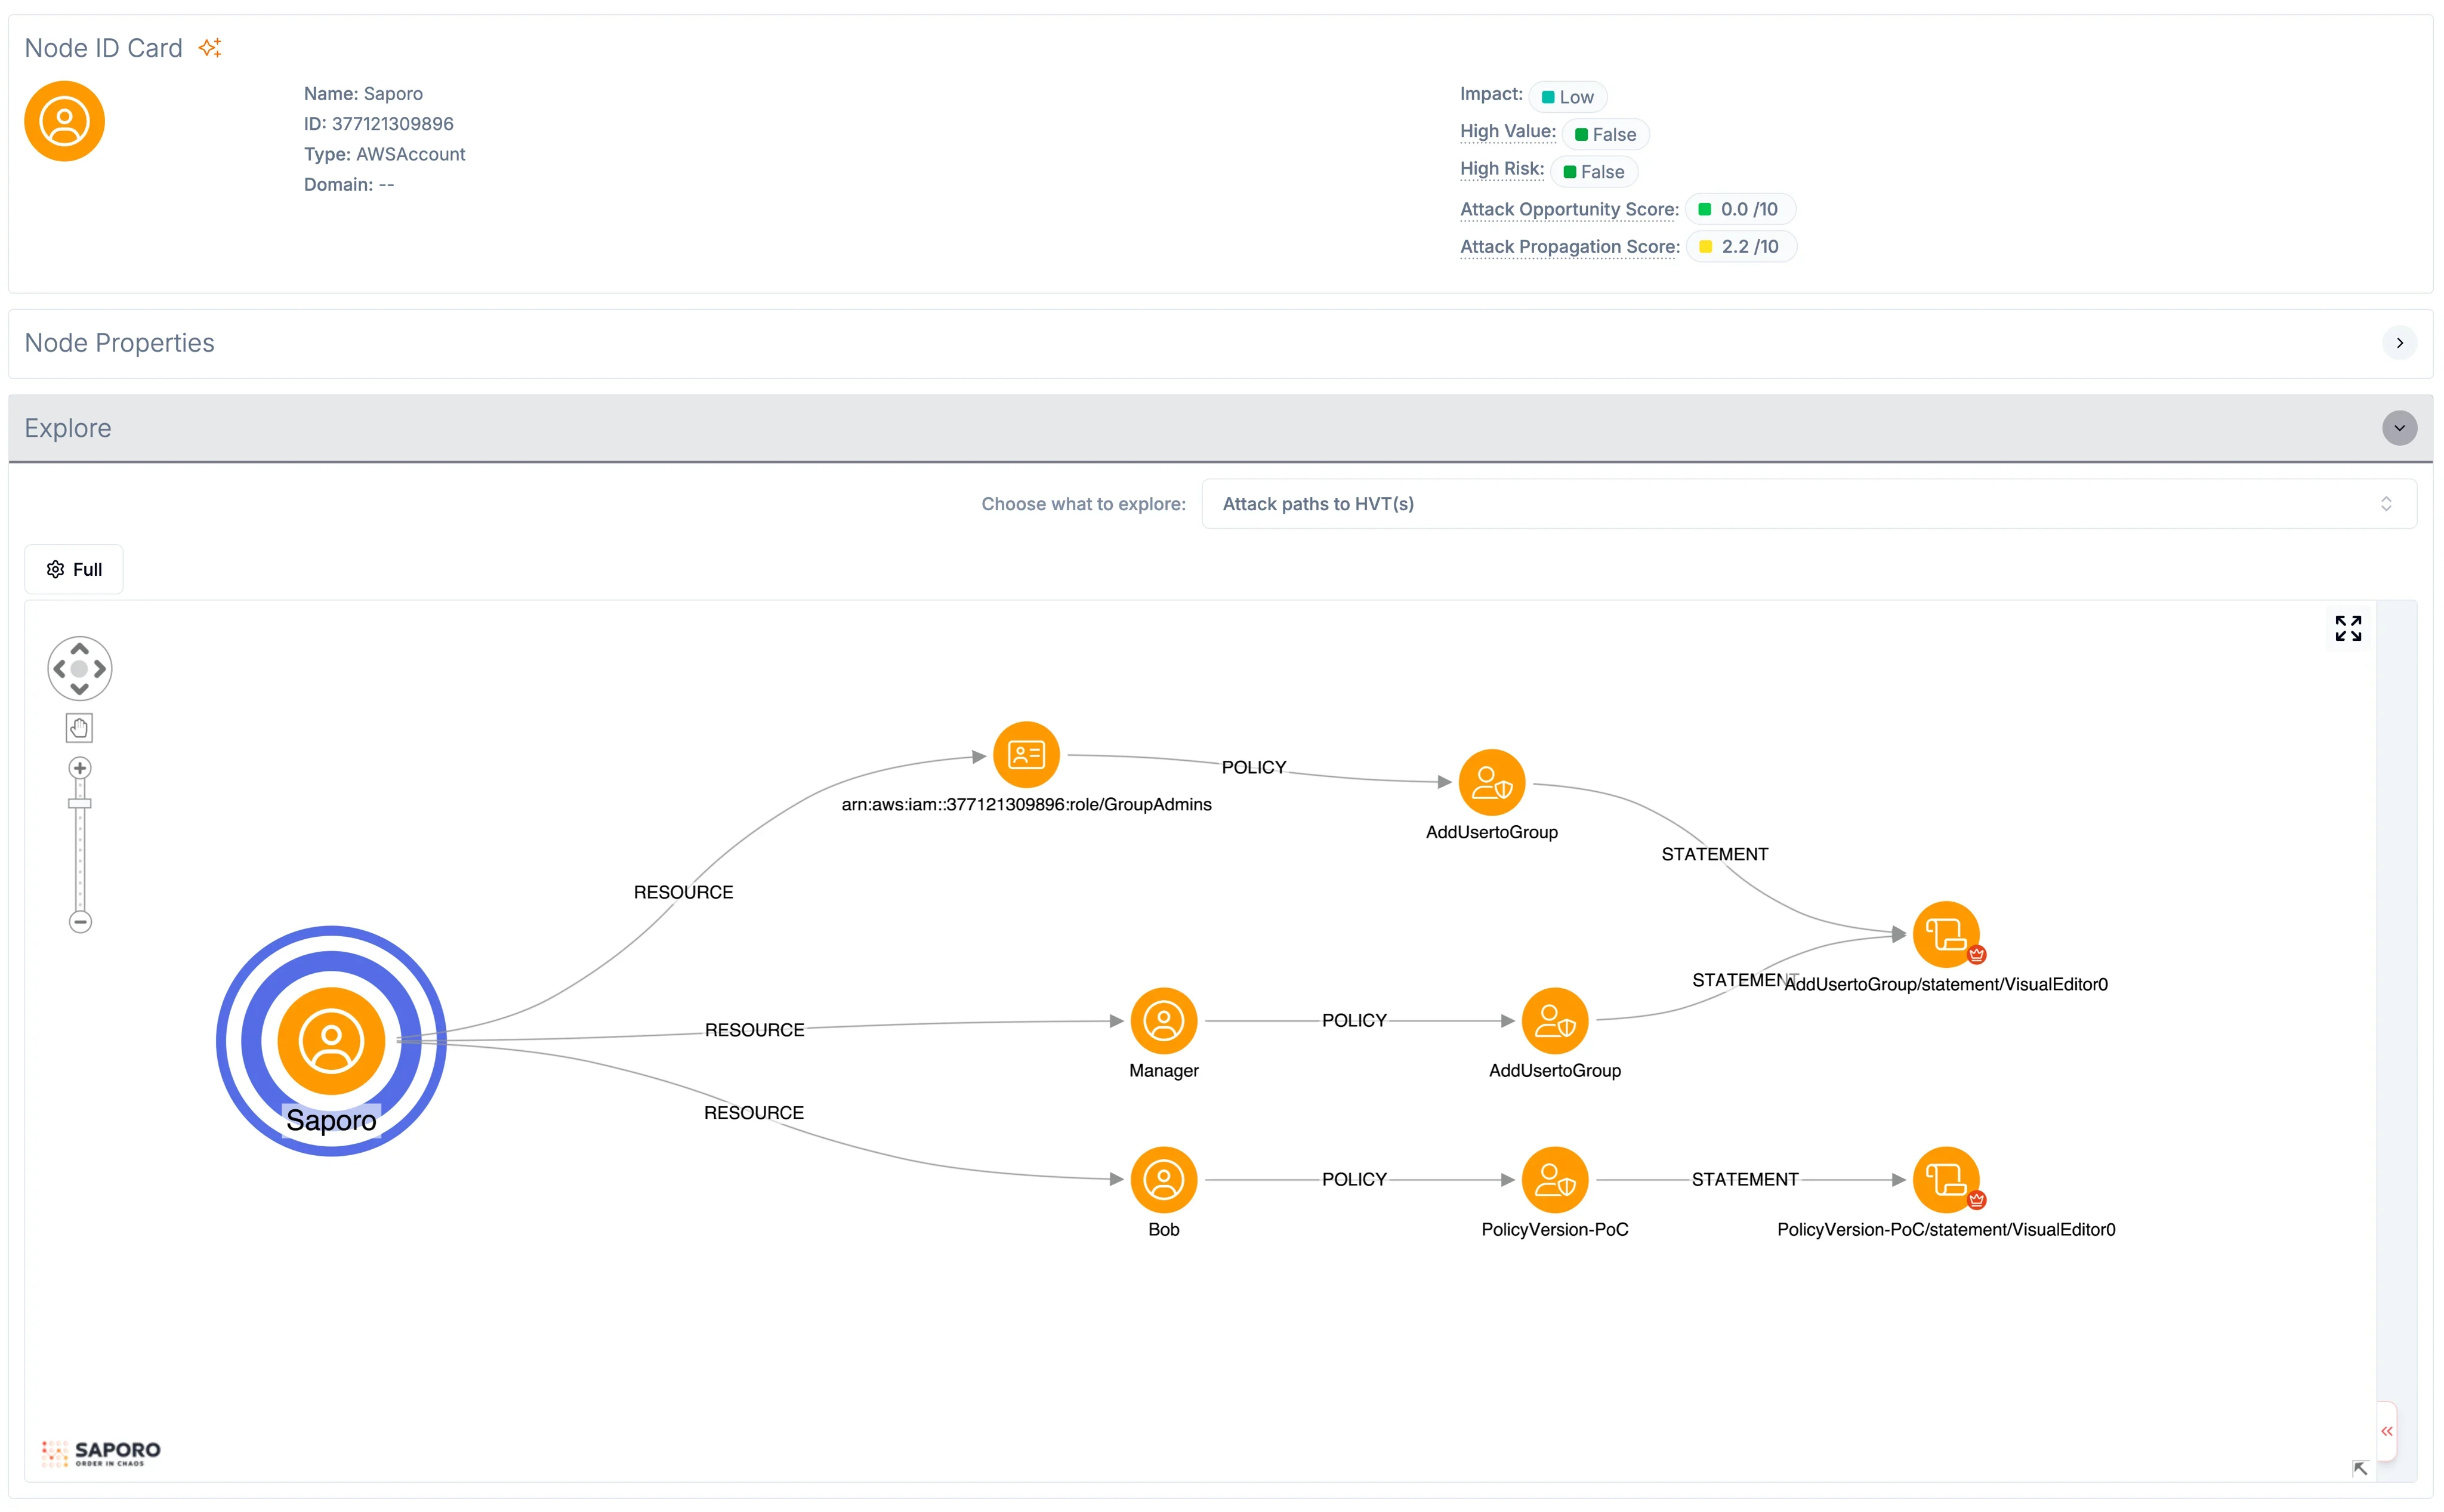
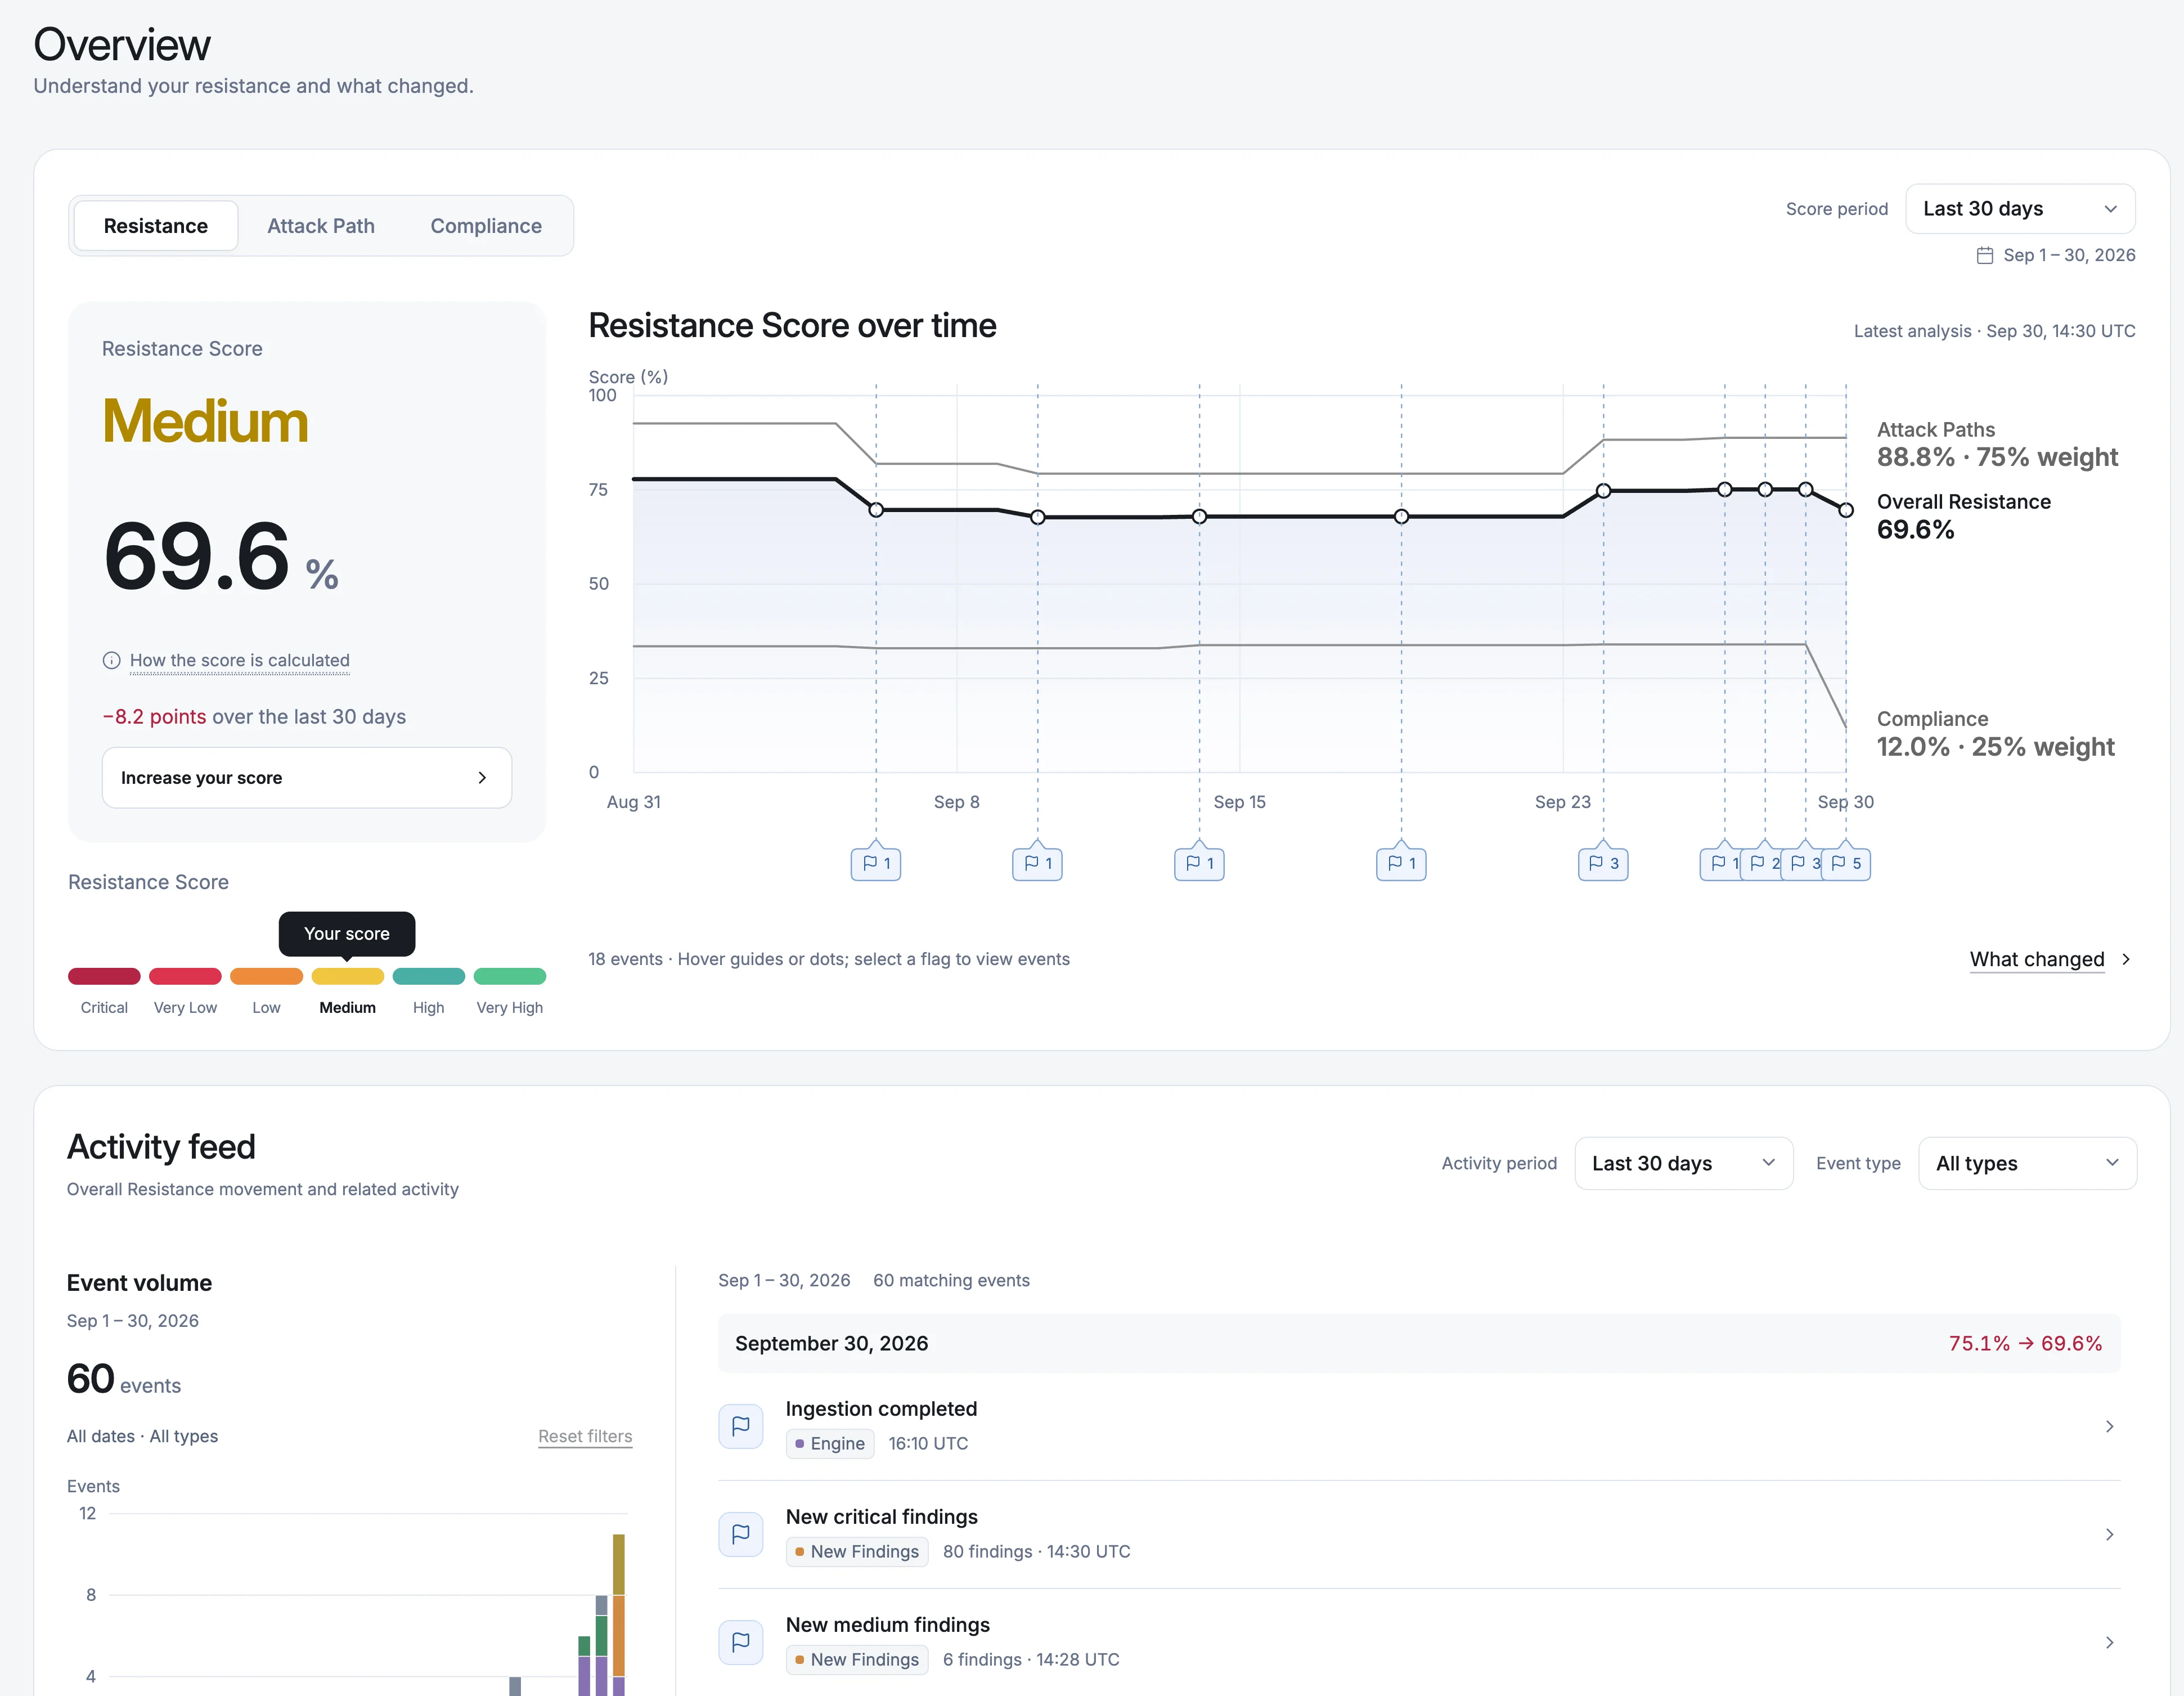
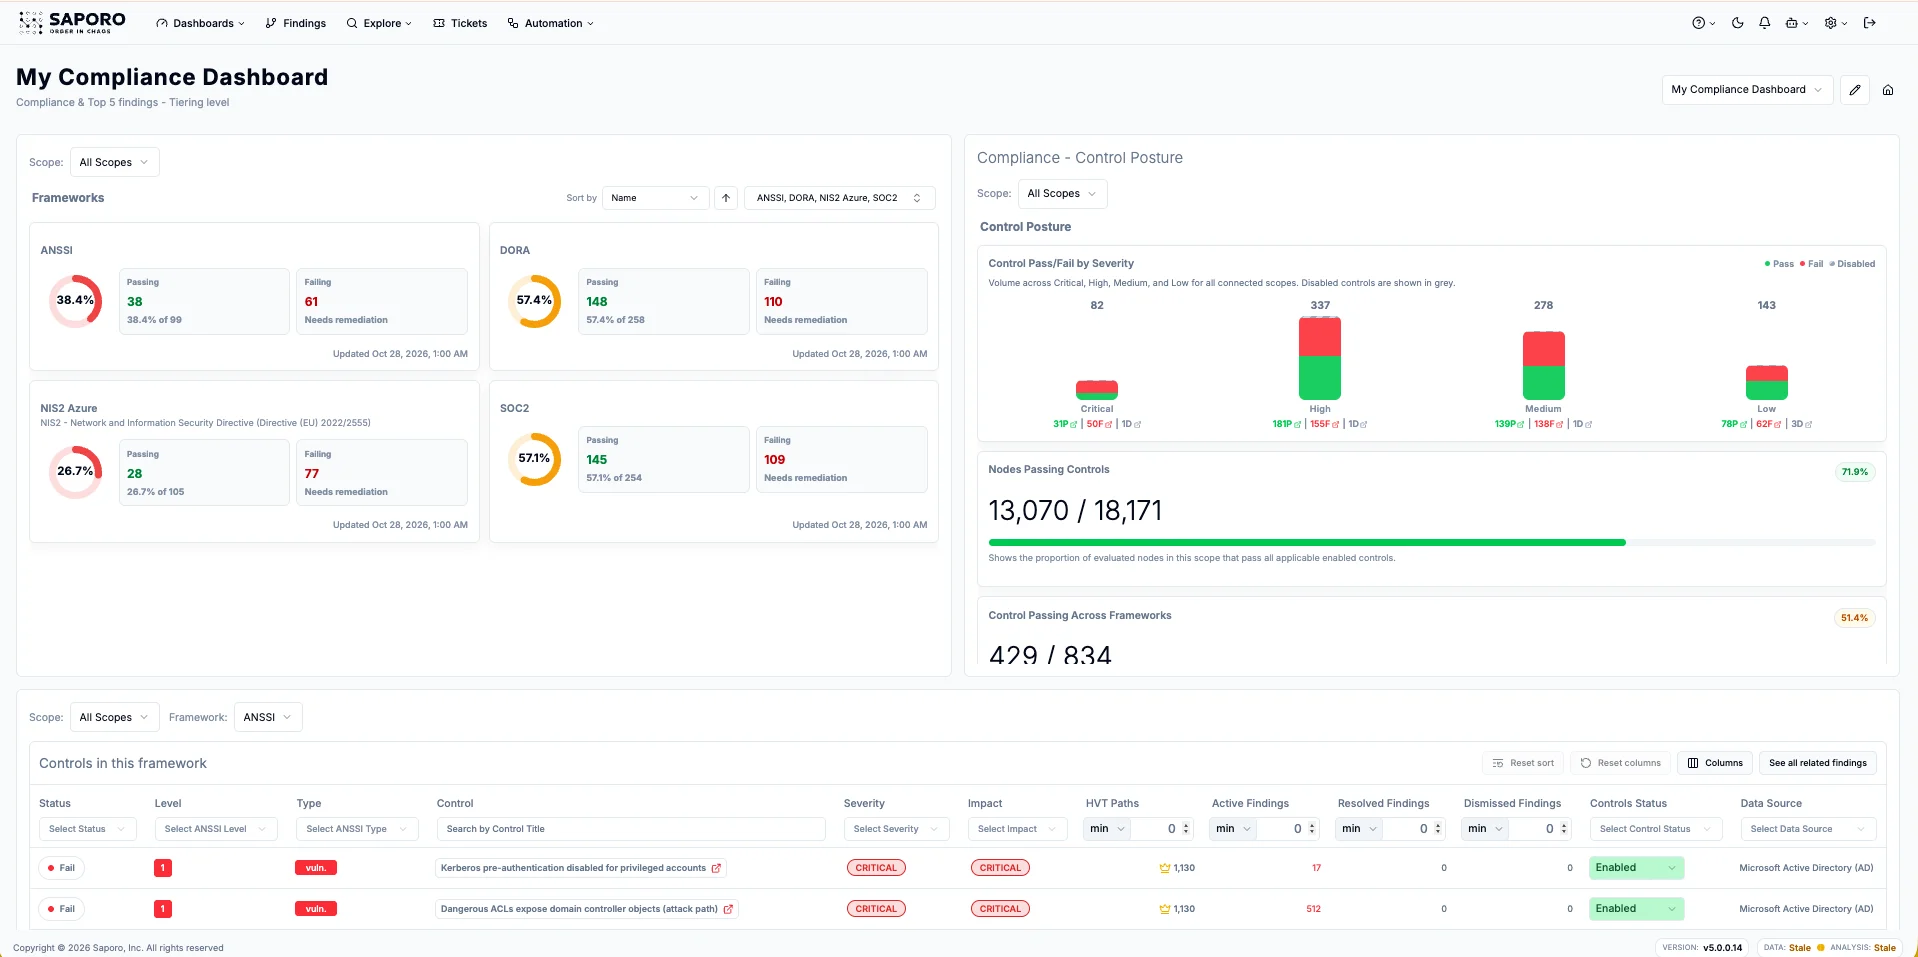
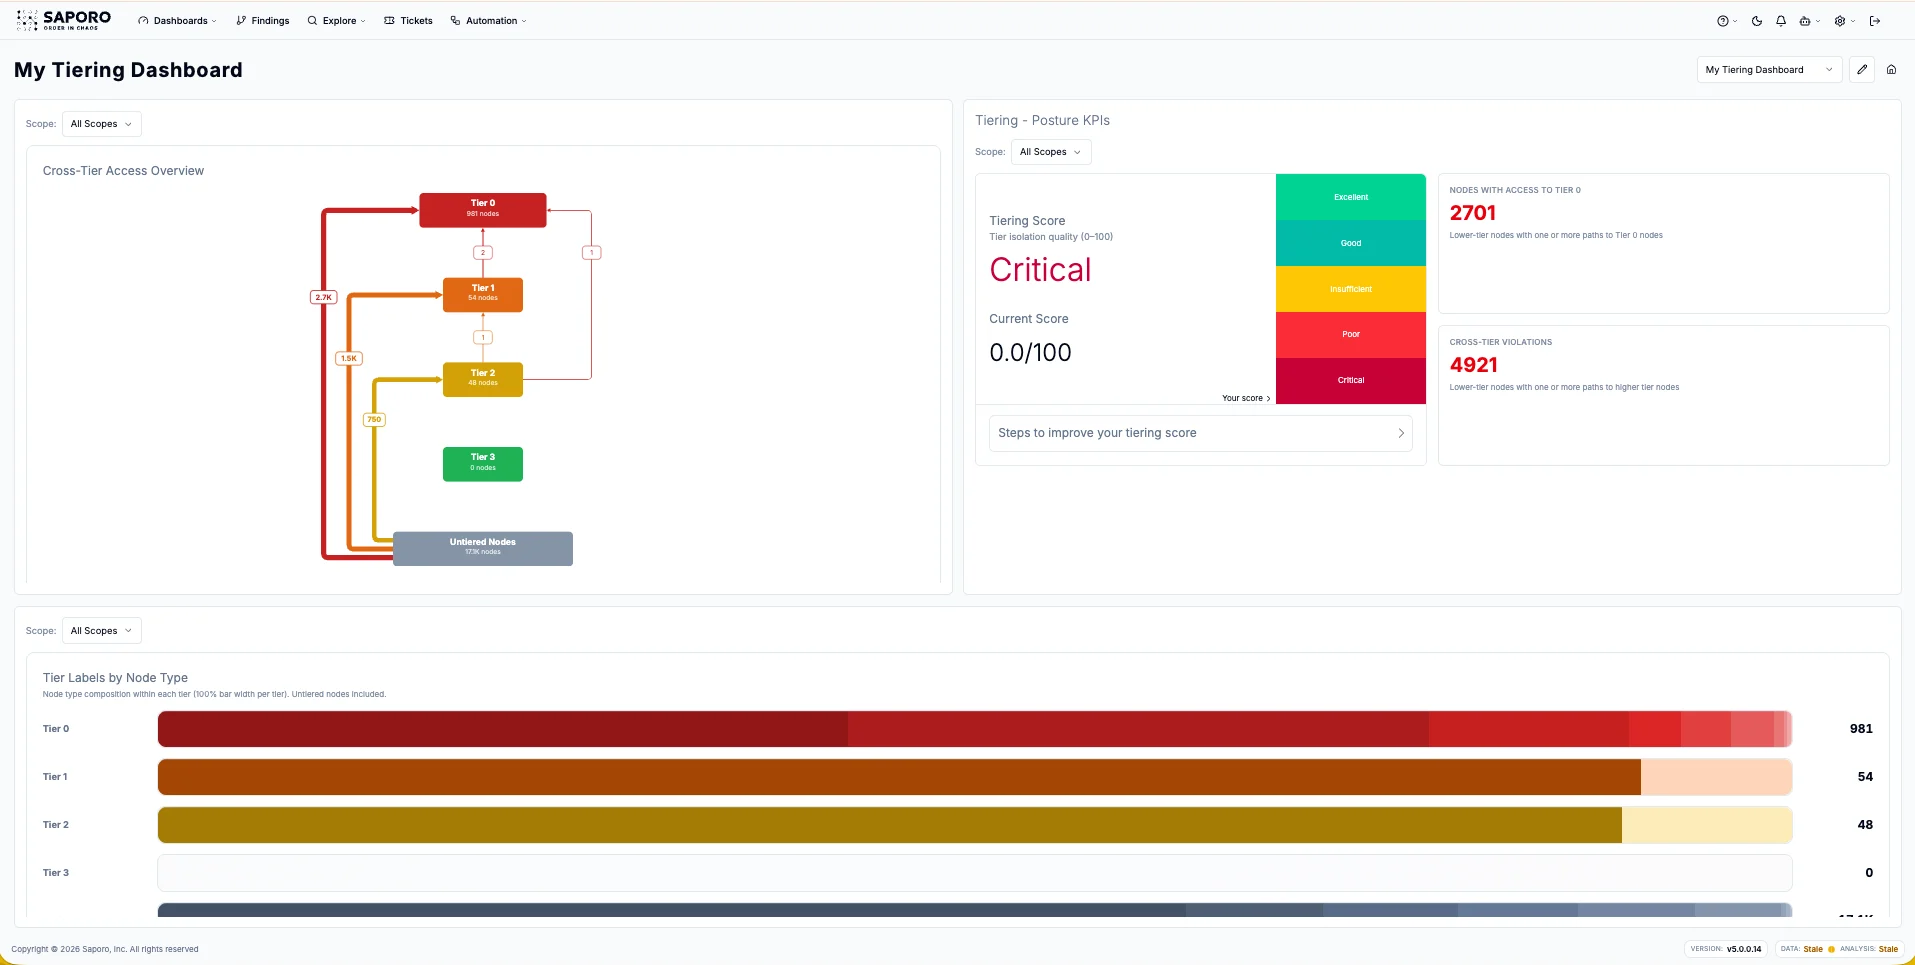
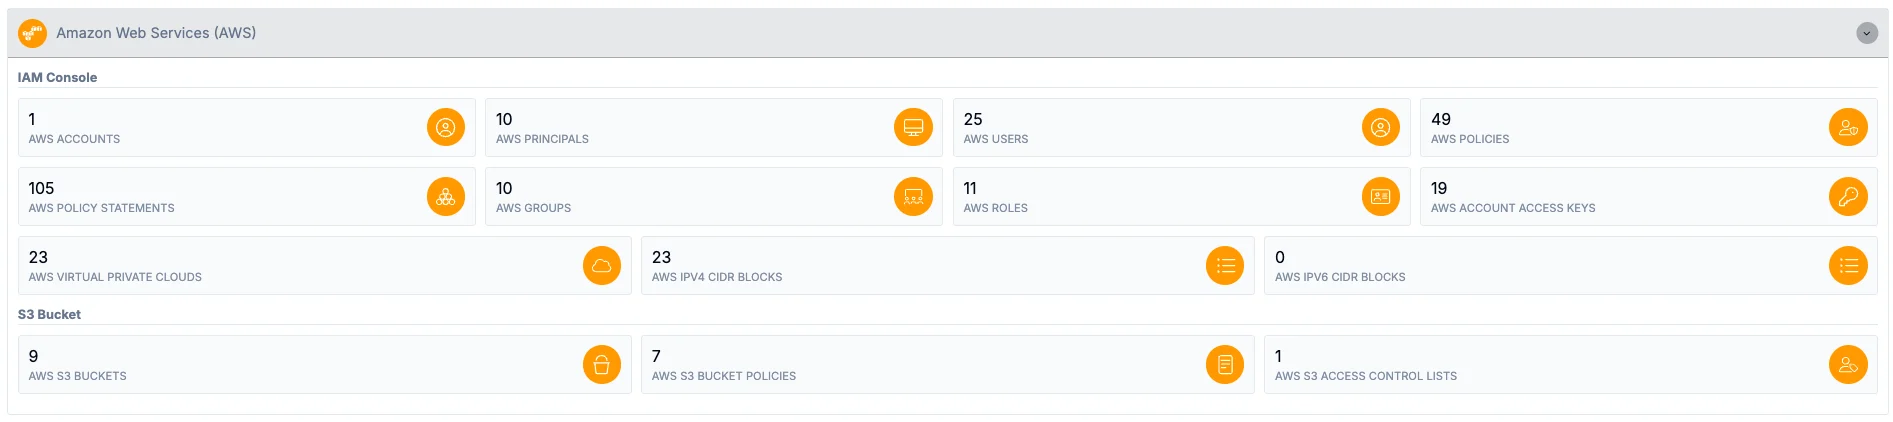
Reliez identités, politiques IAM, règles d’accès aux rôles et droits sur les buckets pour révéler les erreurs de configuration et les opportunités d’attaque. Priorisez les corrections qui protègent vos ressources critiques. AWS est proposé comme source complémentaire. Couverture élargie bientôt disponible.

Amazon Web Services
  • Utilisateurs IAM
  • Rôles
  • Politiques IAM
  • Accès aux rôles
  • Clés d’accès
  • Buckets S3

99 % des utilisateurs, rôles et services d’un échantillon de plus de 680 000 identités cloud disposaient de droits excessifs.

Source : Unit 42 Global Incident Response Report 2026

QUESTIONS FRÉQUENTES

L’exposition AWS en questions

Nous prévoyons d’étendre la couverture au-delà d’IAM et de S3, avec une analyse plus approfondie des droits, de nouveaux contrôles de configuration et l’analyse de l’exposition des identités dans Amazon Bedrock. Pour Bedrock, l’objectif est de relier agents IA, modèles et bases de connaissances à leurs rôles IAM, droits et sources de données. D’autres extensions pourraient couvrir les services de calcul, serverless, de bases de données et de gestion des secrets pour révéler davantage d’opportunités d’attaque dans AWS.

La couverture actuelle porte sur les utilisateurs, groupes, rôles, politiques IAM, règles d’accès aux rôles et métadonnées des clés d’accès, ainsi que les buckets S3, leurs politiques et leurs ACL. Les relations prises en charge révèlent certaines possibilités d’élévation de privilèges et les accès aux ressources S3.

AWS est actuellement une source complémentaire à un déploiement Saporo plus large. Il n’est pas commercialisé comme une offre autonome.

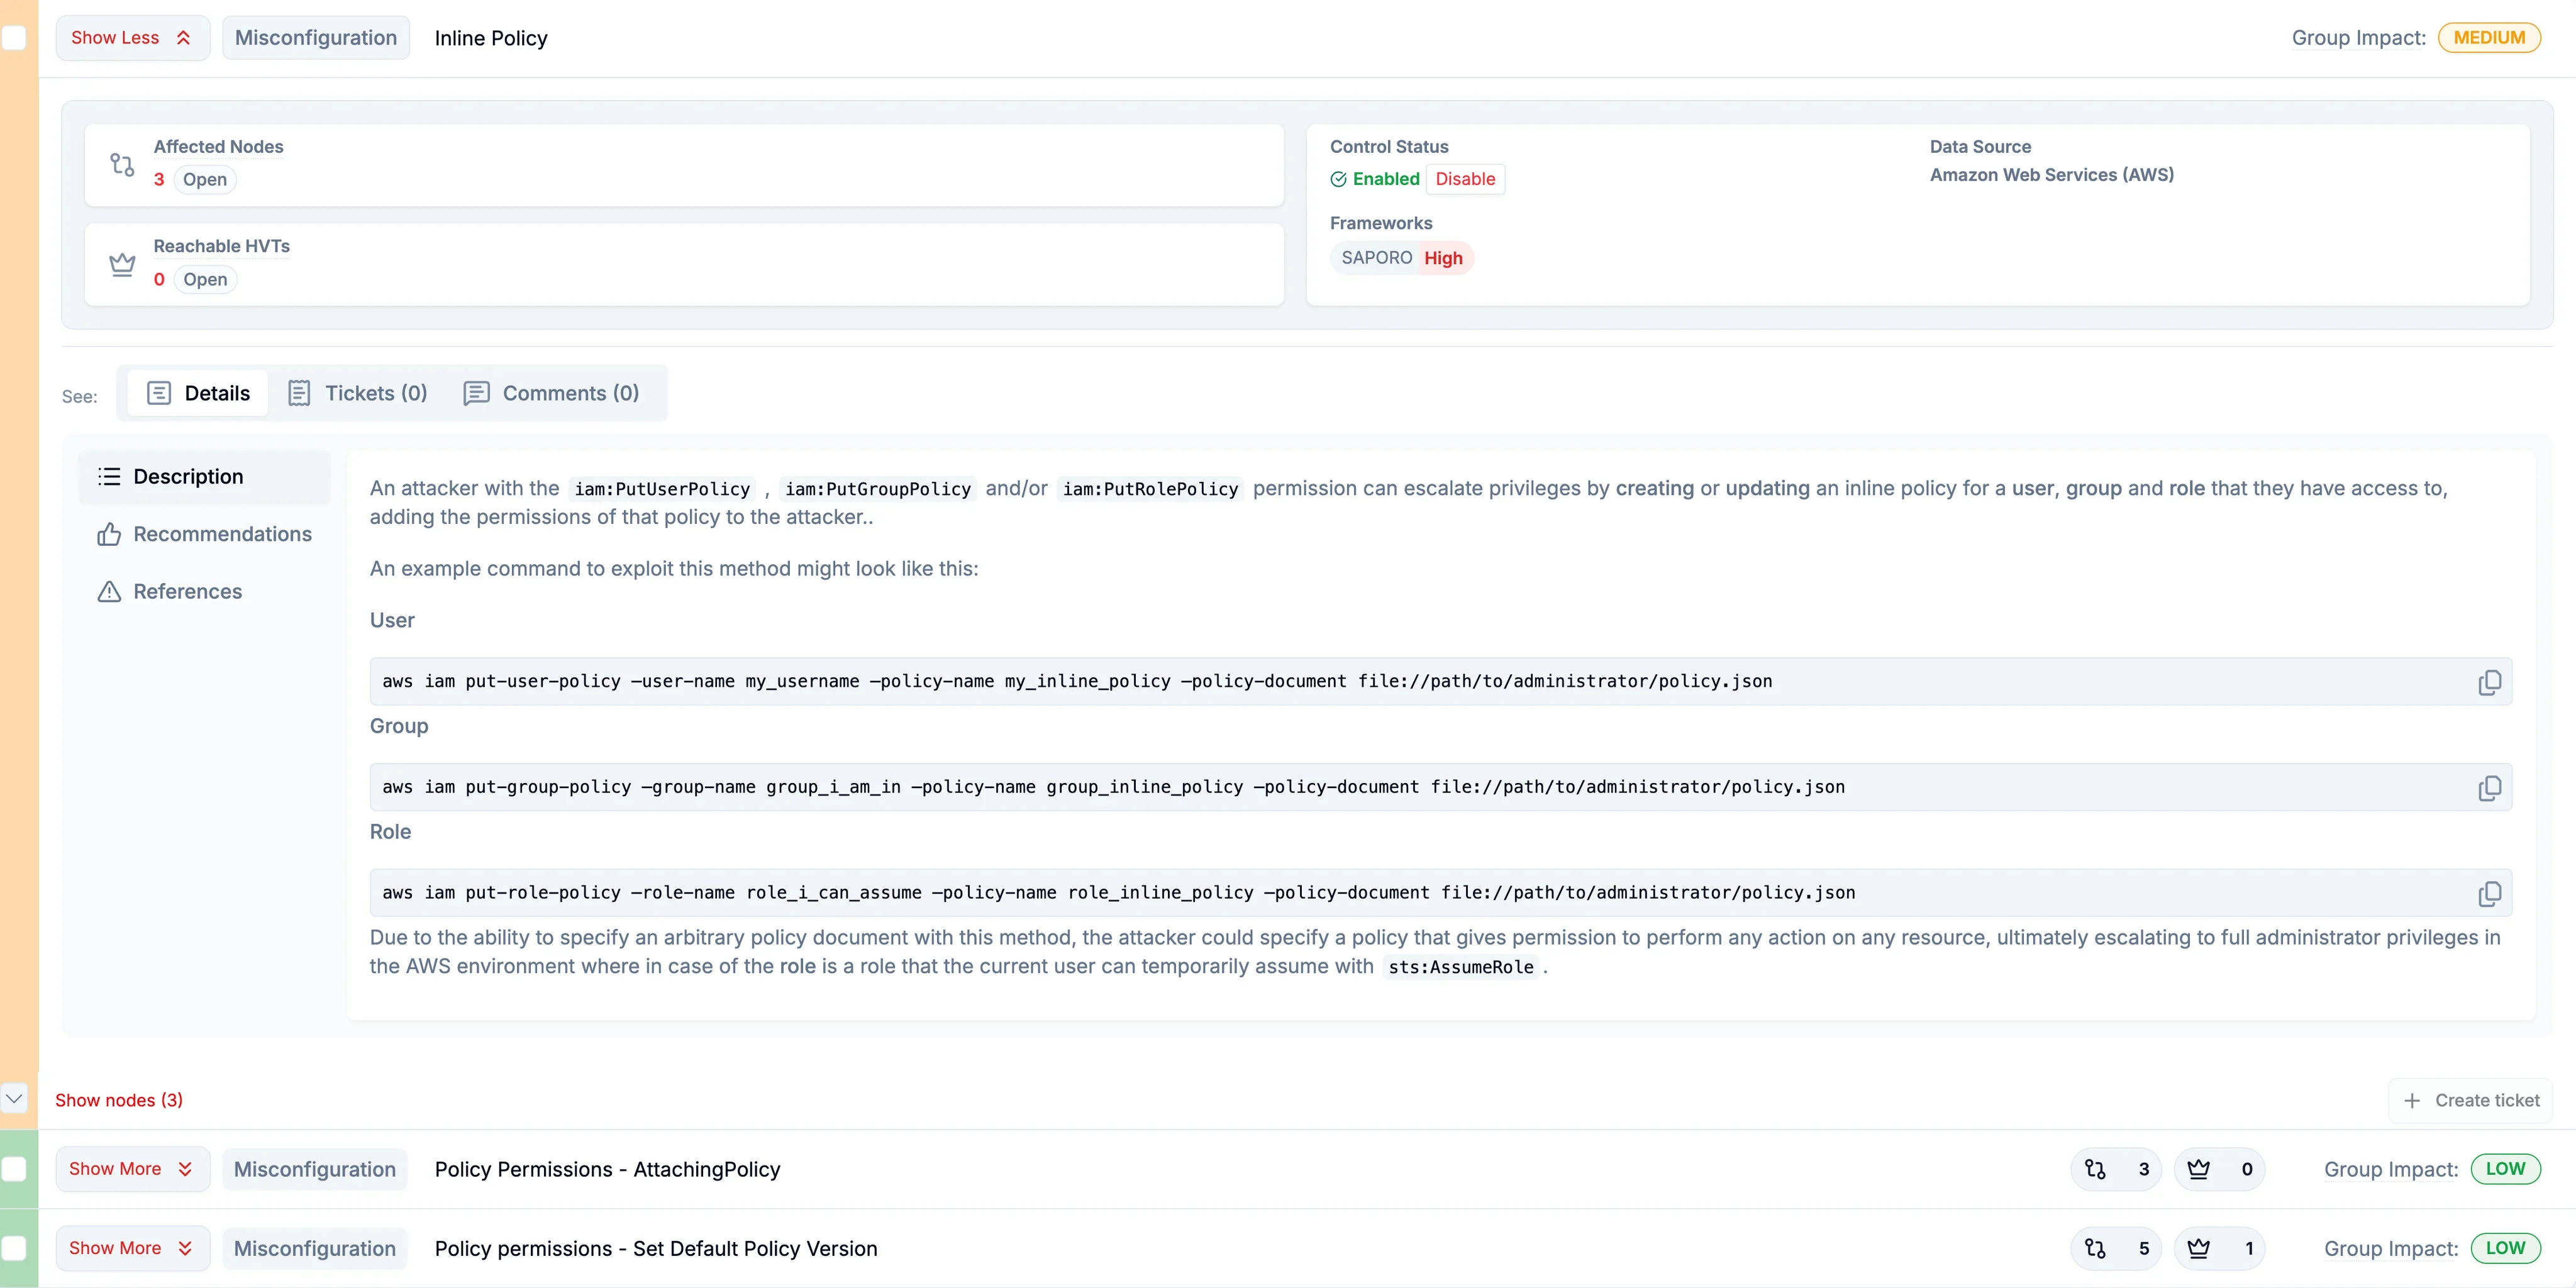
Oui. Saporo identifie certains droits IAM et configurations de politiques pouvant permettre une élévation de privilèges, notamment l’association de politiques, la création de clés d’accès, les changements d’appartenance aux groupes et les modifications de versions de politiques. Le graphe permet d’en comprendre l’impact potentiel.

Saporo inventorie les buckets S3, leurs politiques et leurs ACL, puis modélise les accès en lecture, en écriture et les accès complets pris en charge. Vos équipes voient ainsi quelles identités peuvent atteindre les buckets définis comme cibles à forte valeur.

AWS enrichit l’analyse de l’exposition des identités avec une visibilité ciblée sur IAM et S3. Ses objets, relations et résultats d’analyse peuvent être examinés avec les autres sources d’identités connectées dans la même plateforme.

Oui. Saporo prévoit d’étendre sa couverture au-delà d’IAM et de S3. Les nouvelles fonctionnalités et leur disponibilité seront communiquées à mesure qu’elles seront confirmées.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo