EXPOSITION DES PARTAGES SMB

Réduisez l’exposition de vos partages SMB

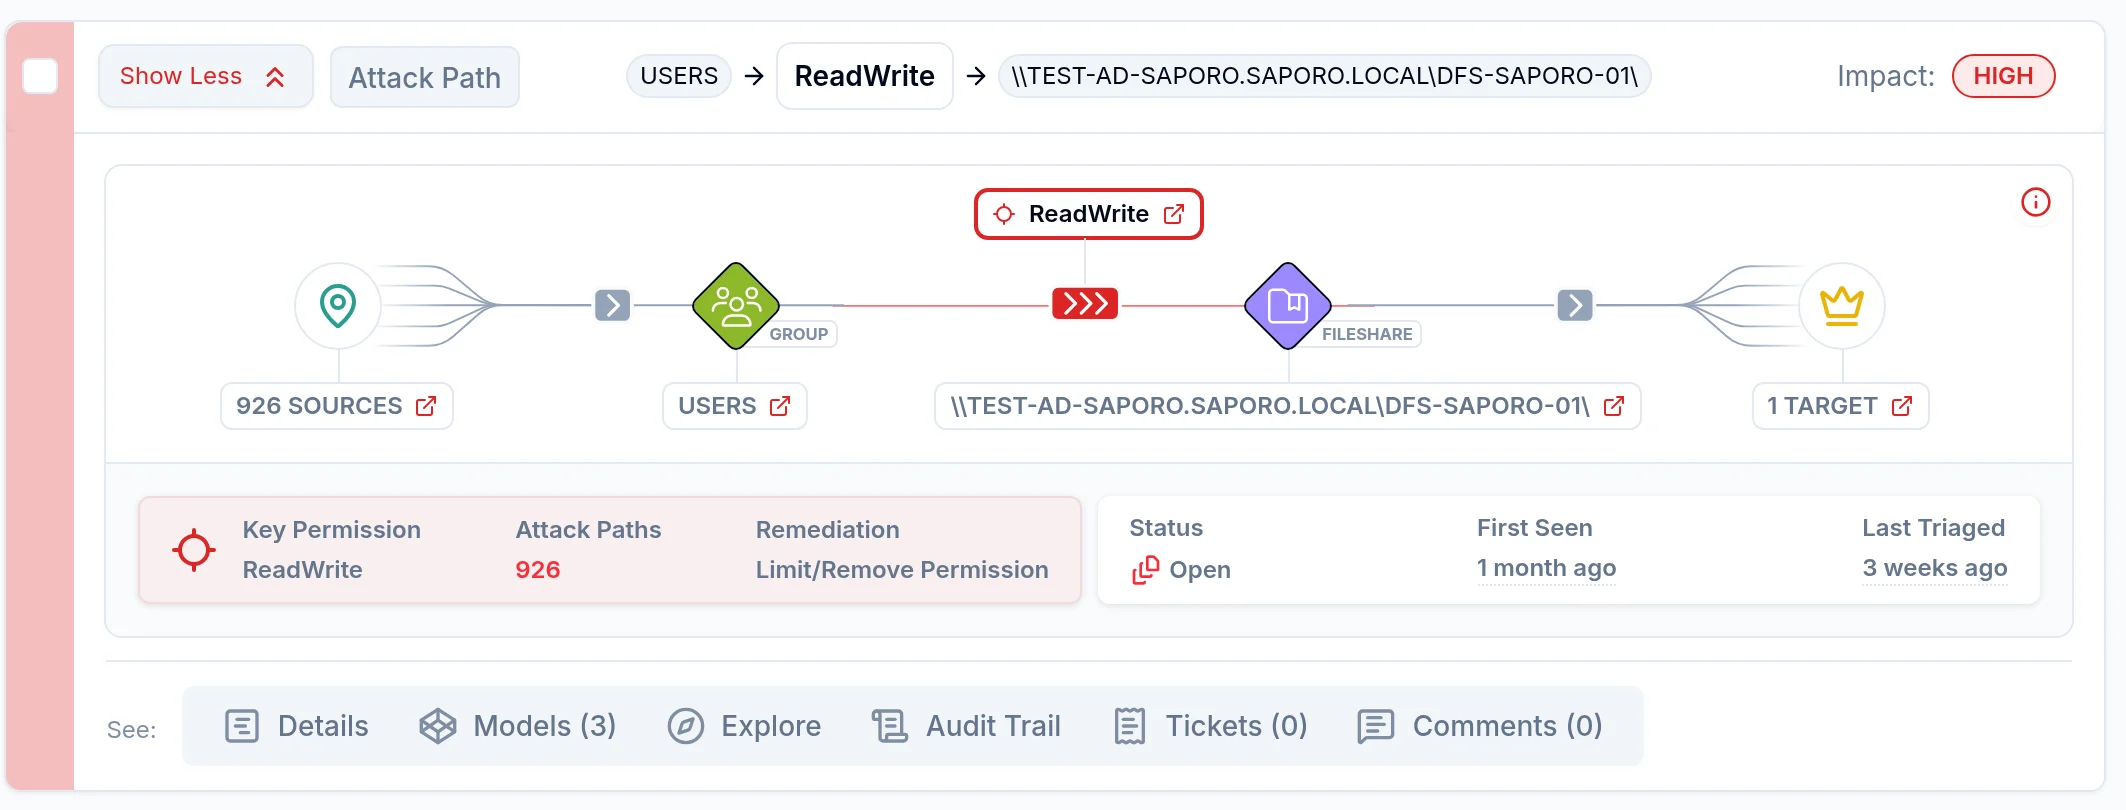
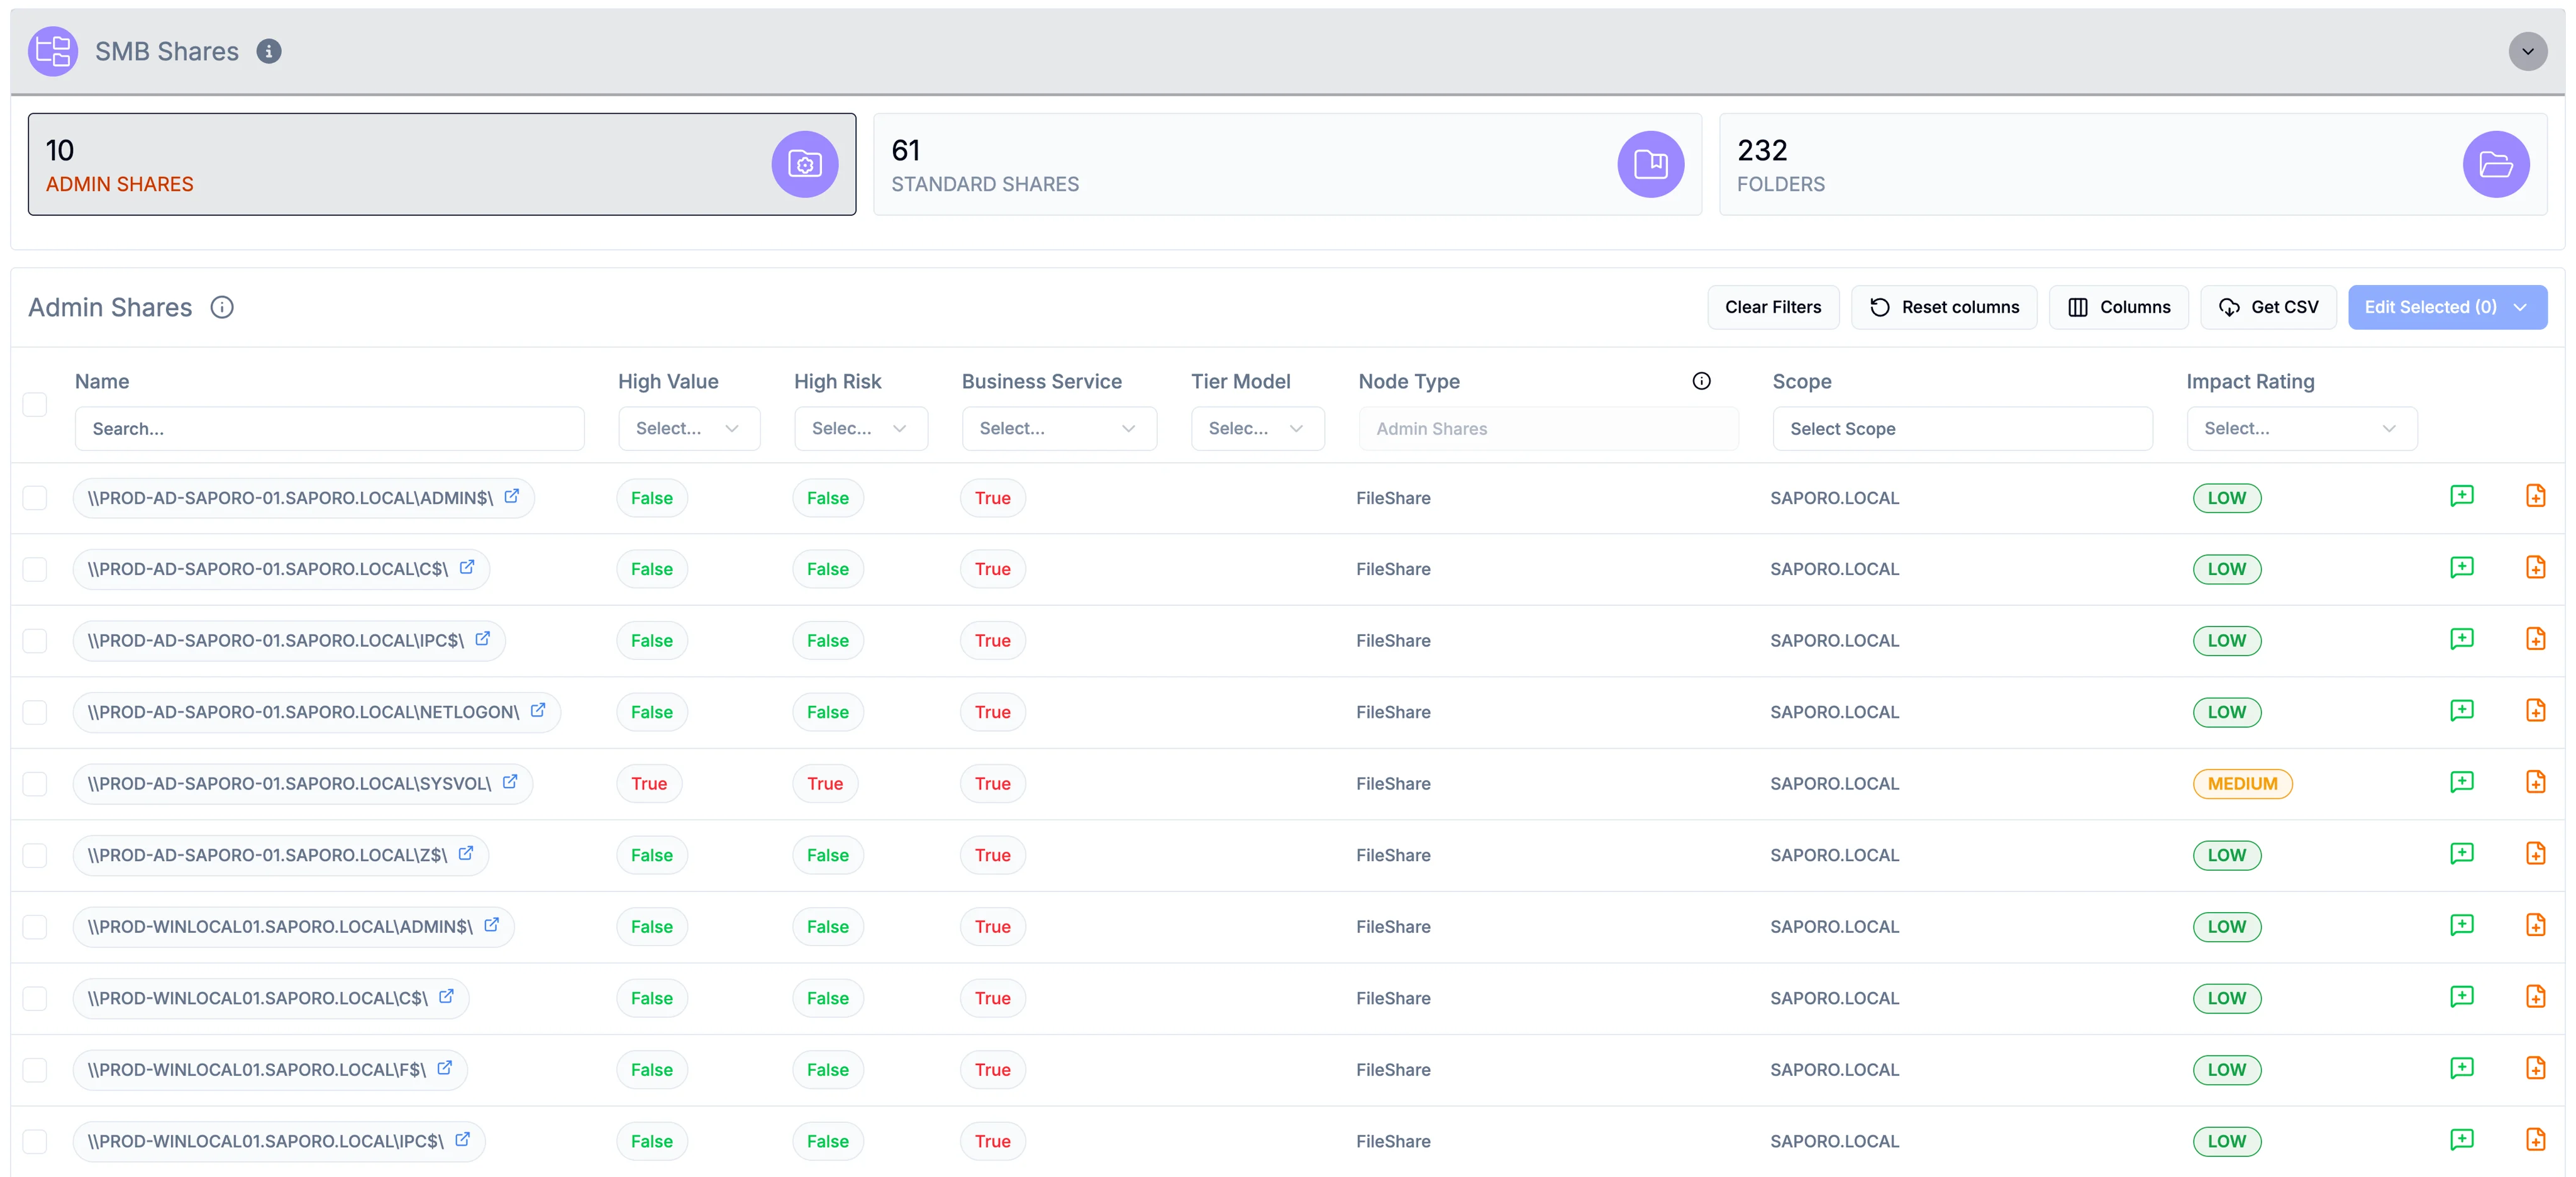
Saporo relie les partages SMB et leurs droits NTFS aux identités de l’annuaire et aux chemins d’attaque.

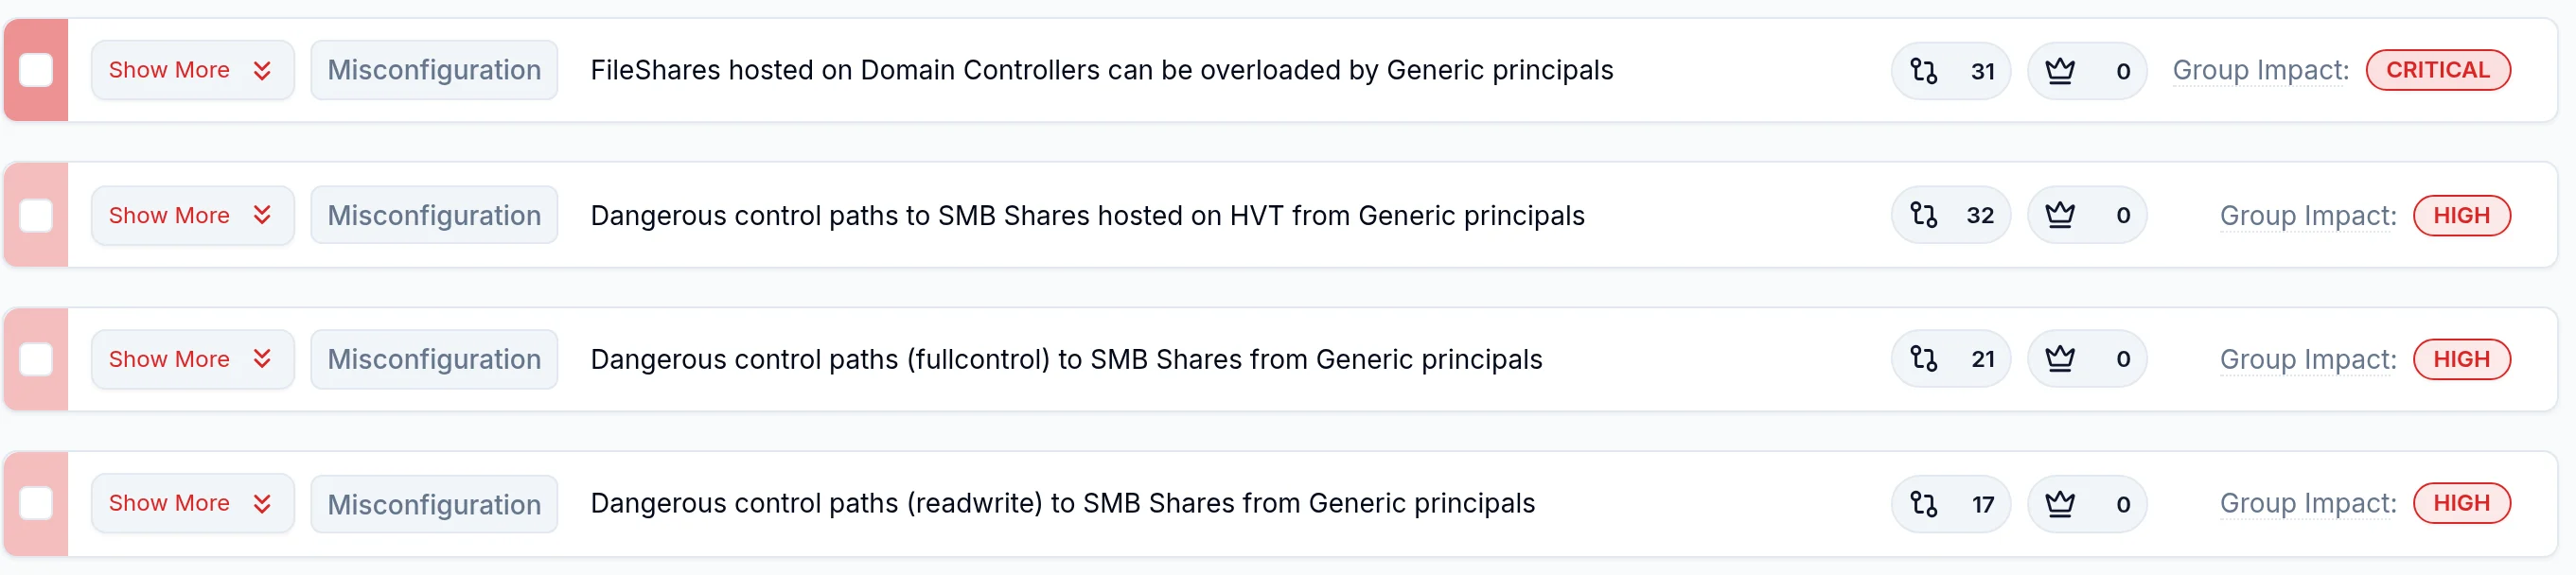
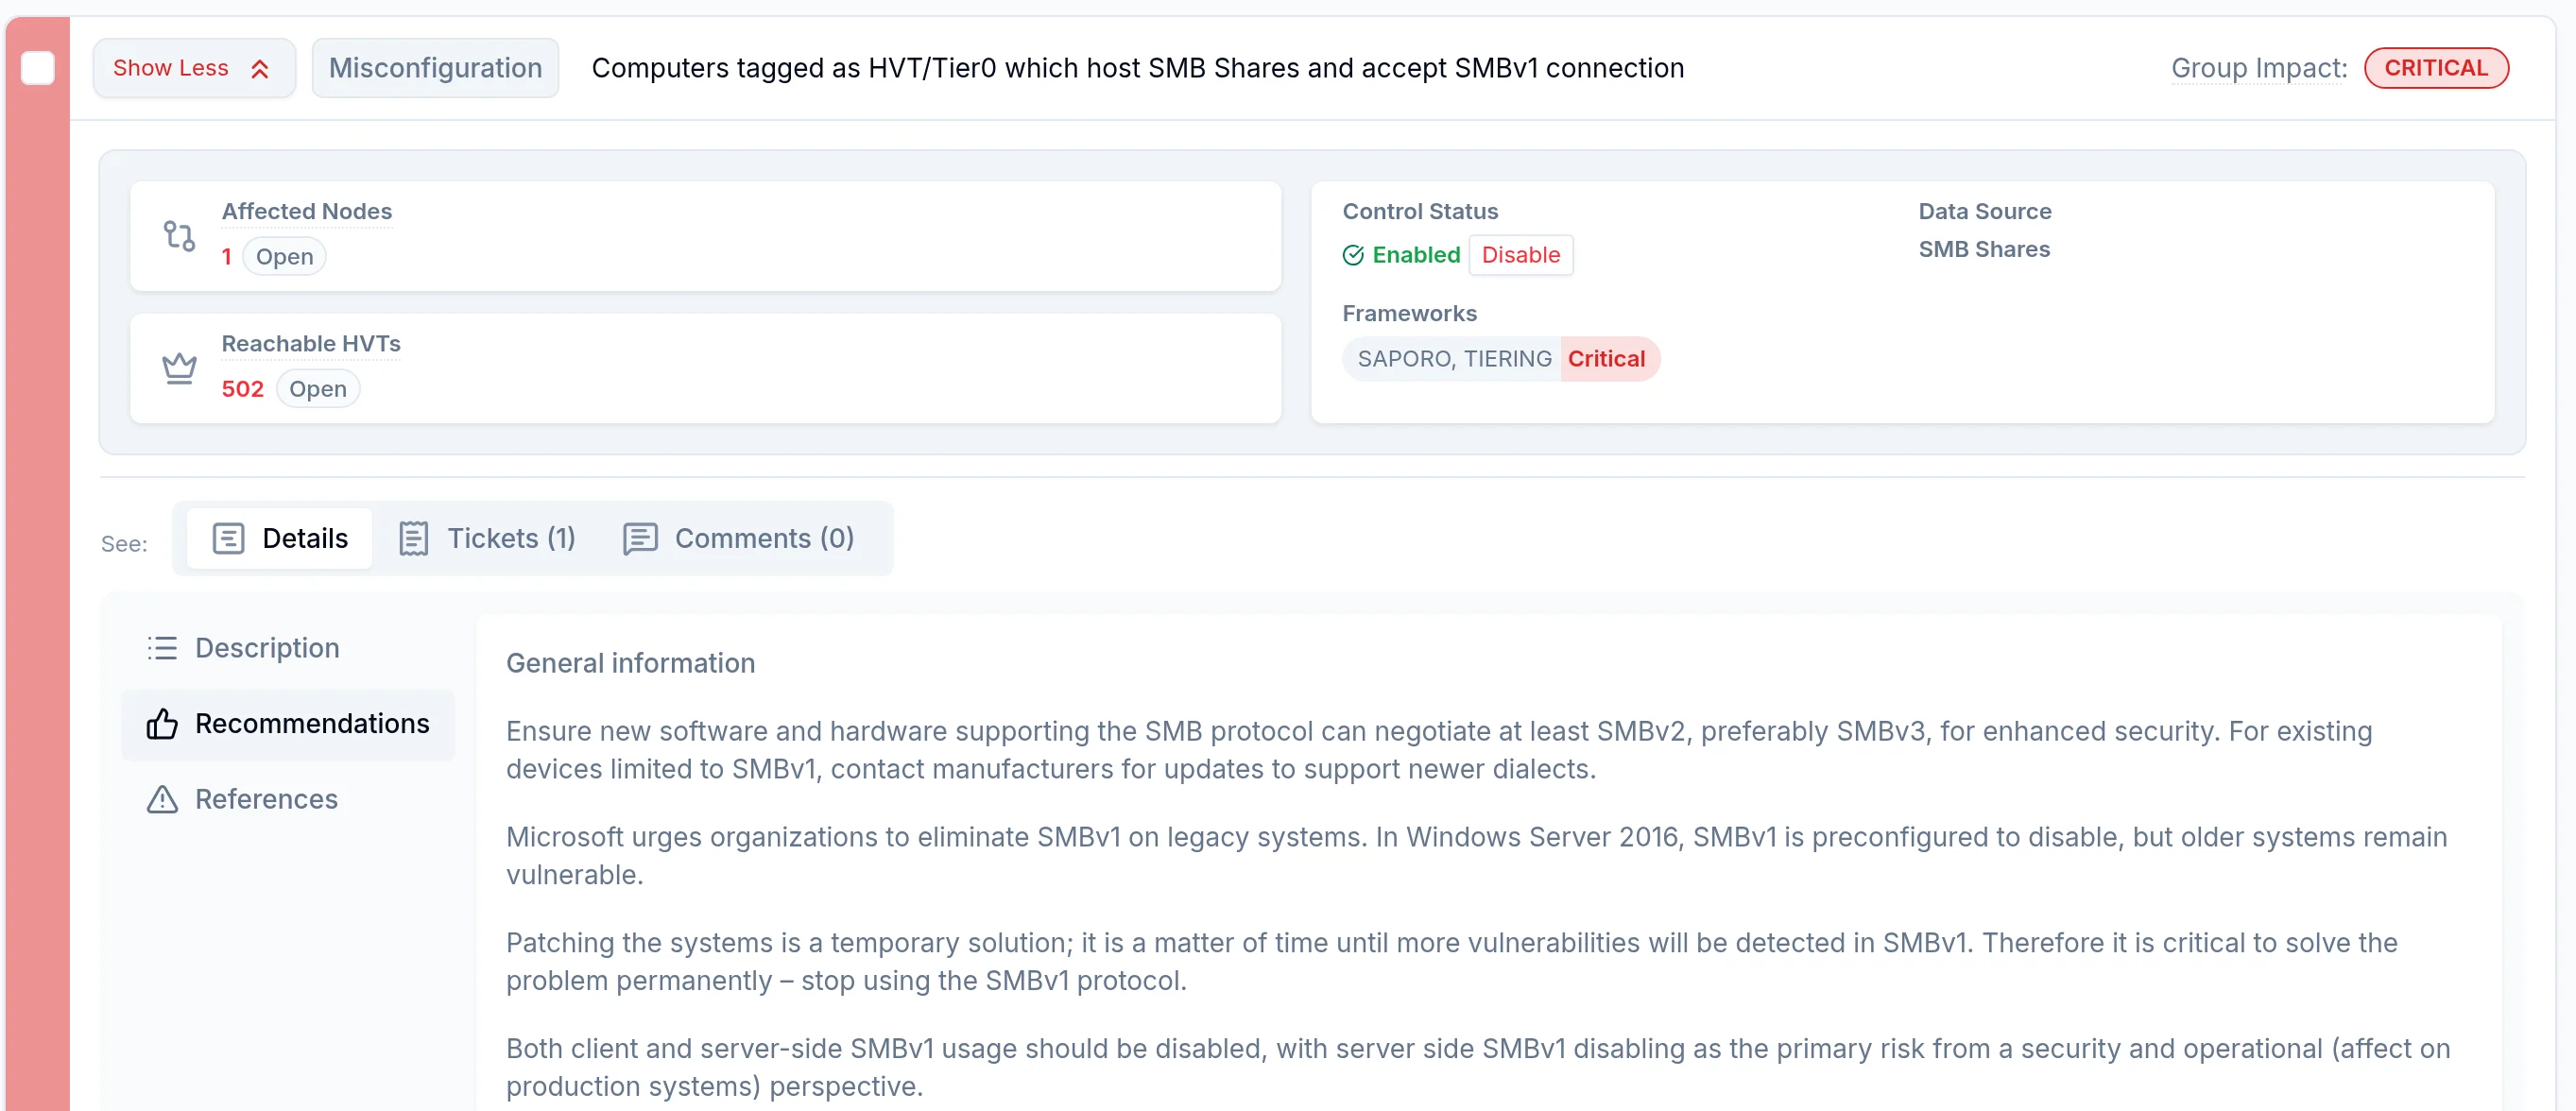
Identifiez les accès trop larges, les propriétaires à risque, l’utilisation de SMBv1 et l’absence de signature SMB obligatoire. Priorisez les corrections qui réduisent l’exposition de vos ressources partagées et critiques.

Partages SMB
  • Partages
  • Dossiers
  • Droits
  • Propriétaires
  • Héritage
  • Utilisateurs et groupes

Les contrôles d’accès insuffisants sur les partages et services réseau figurent parmi les 10 erreurs de configuration les plus fréquentes relevées par la NSA et la CISA dans les grandes organisations.

Source : Avis conjoint NSA et CISA AA23-278A, Top Ten Cybersecurity Misconfigurations

QUESTIONS FRÉQUENTES

Comprendre l’exposition des partages SMB

Saporo utilise une collecte authentifiée sans agent pour inventorier les partages SMB et analyser les droits NTFS, les propriétaires et les paramètres du protocole, dont SMBv1 et la signature SMB. Les partages sont reliés aux machines qui les hébergent et aux identités de l’annuaire. L’analyse des dossiers dépend de la profondeur configurée et des droits du compte de collecte. Par défaut, seules les racines des partages sont analysées.

Les utilisateurs peuvent obtenir des accès par leurs appartenances aux groupes et l’héritage des permissions. Croiser ces relations avec les ressources partagées permet de comprendre quelles identités peuvent accéder aux données et par quels droits.

L’analyse SMB porte sur les droits, les propriétaires et les métadonnées de configuration. Saporo n’analyse pas le contenu des fichiers pour y rechercher des identifiants ou classer les documents sensibles.

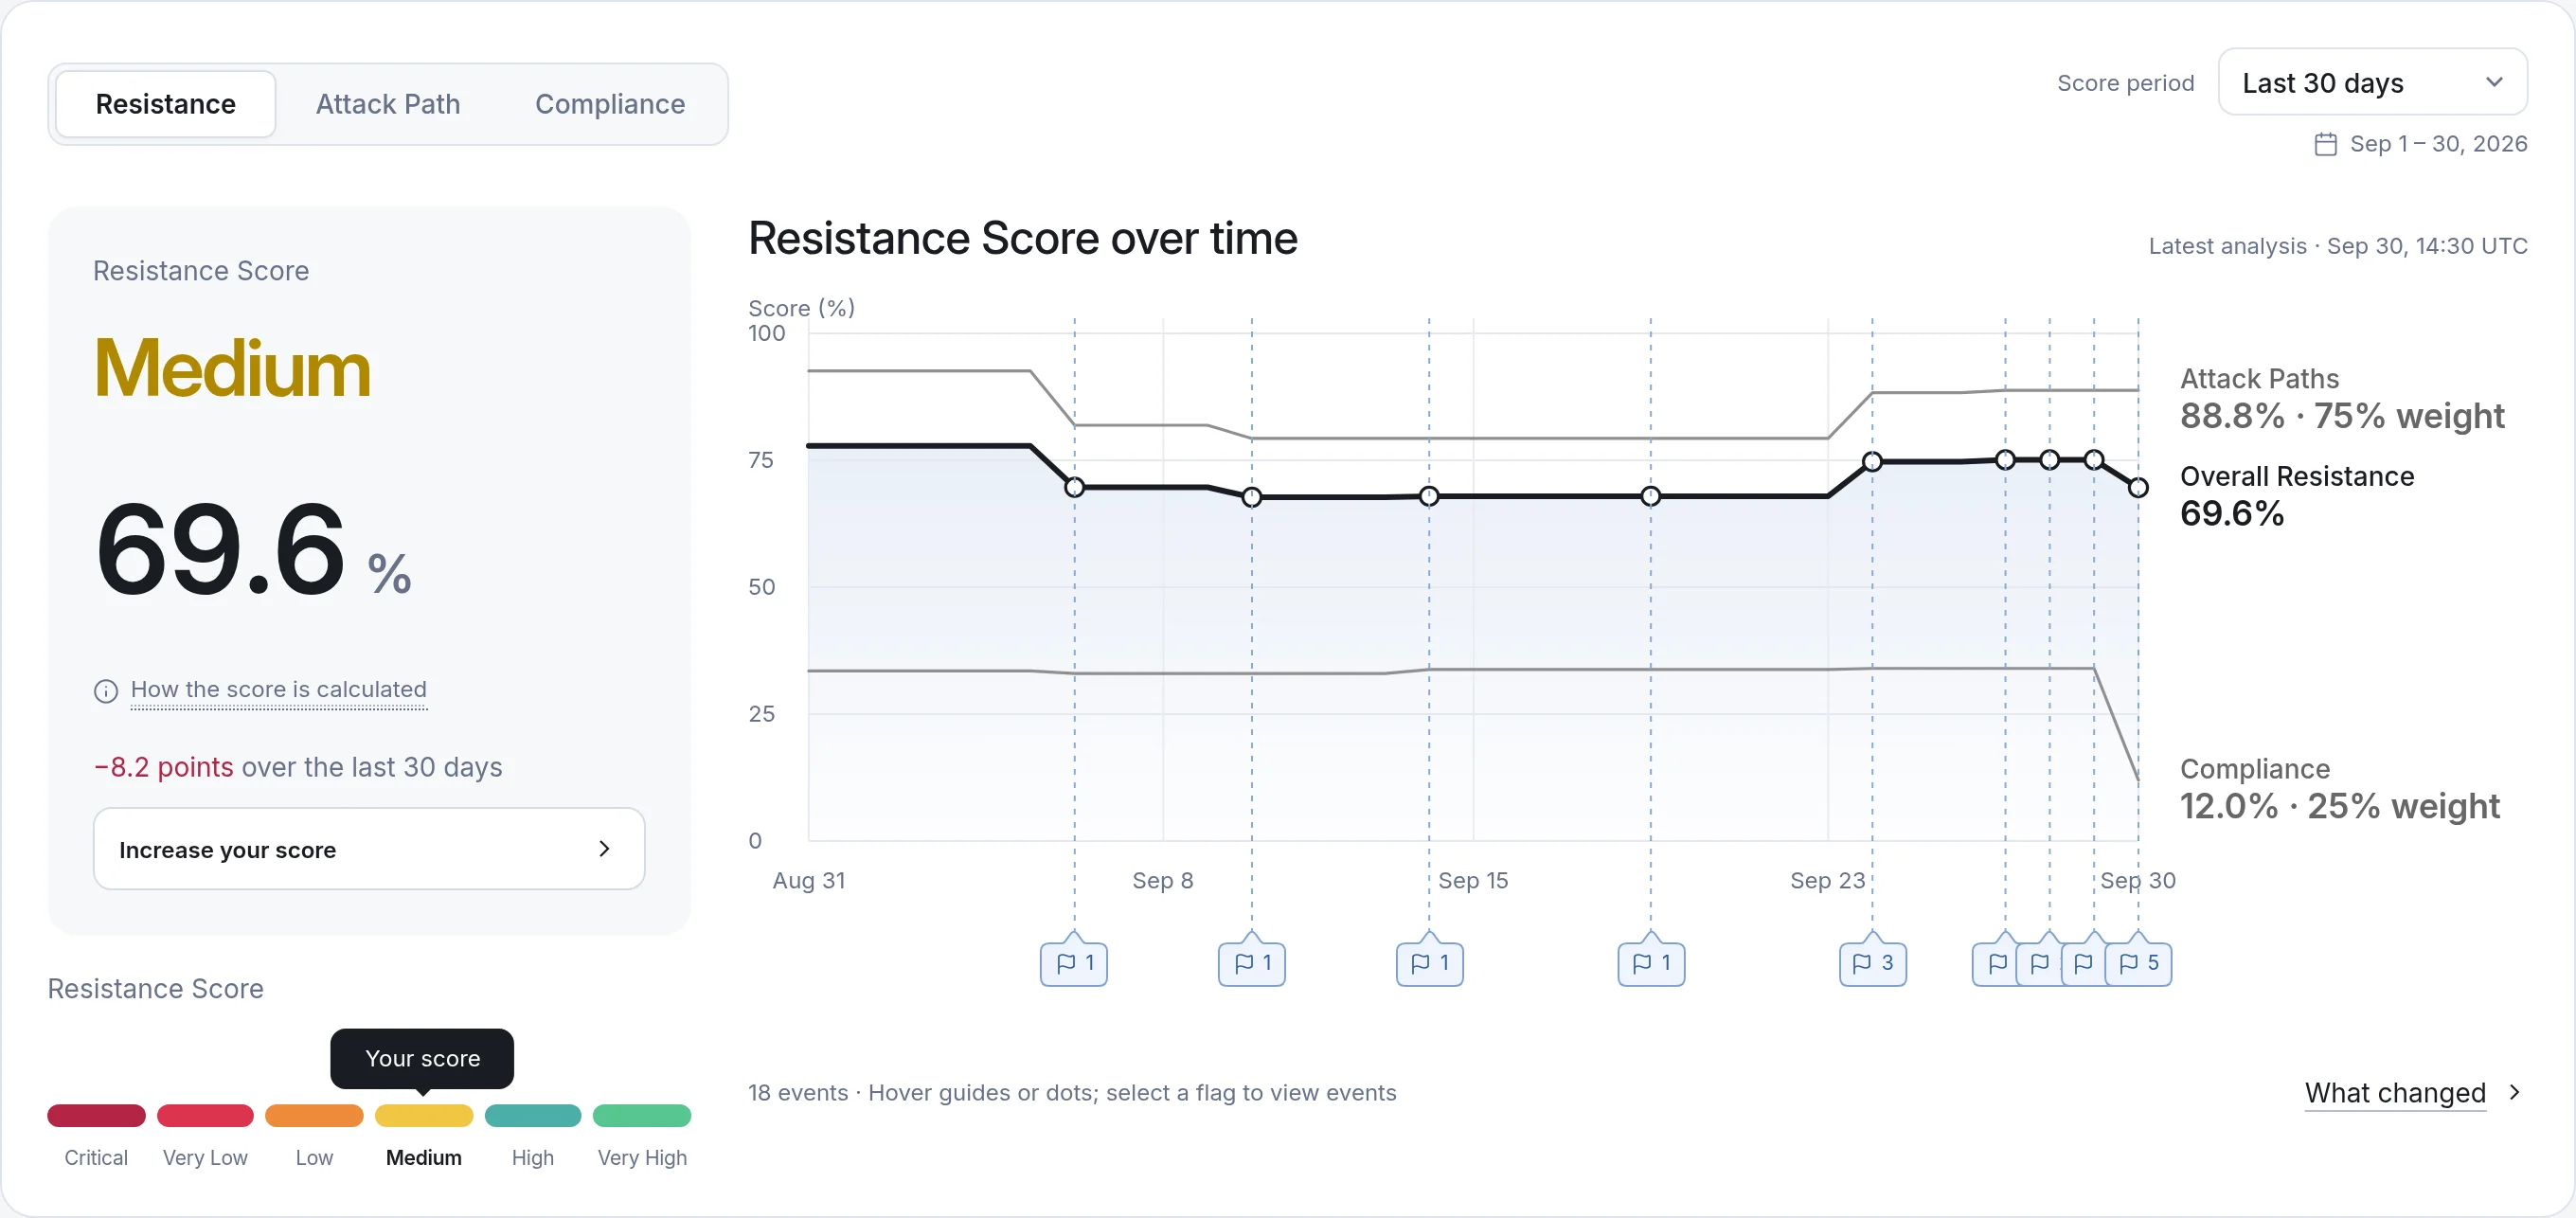
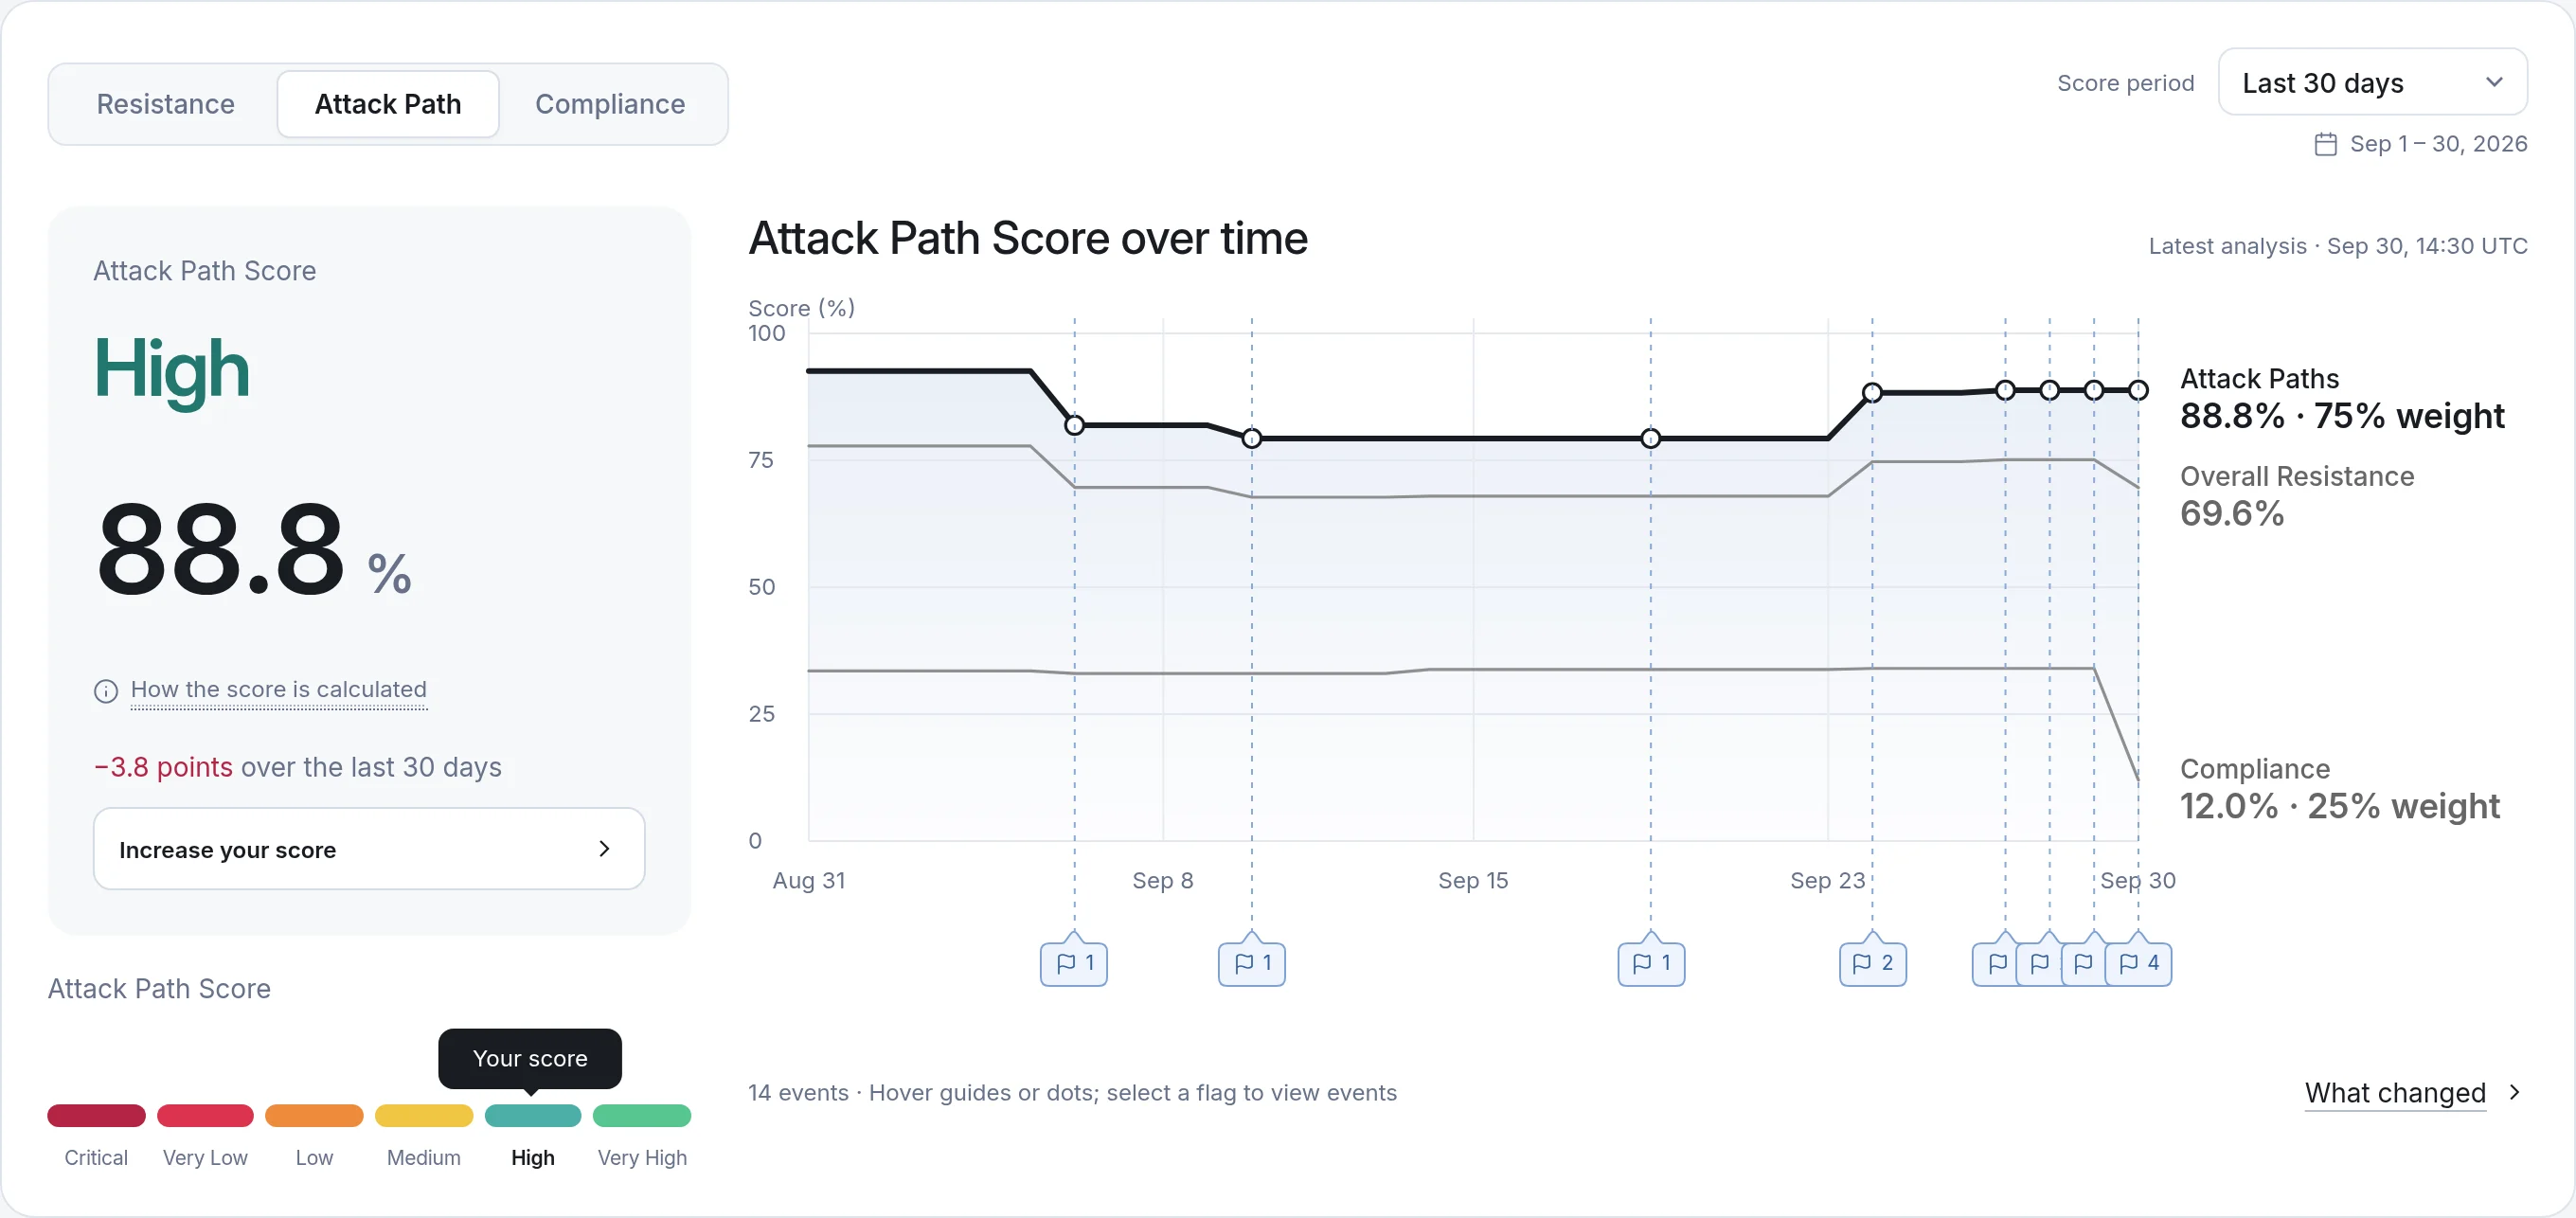
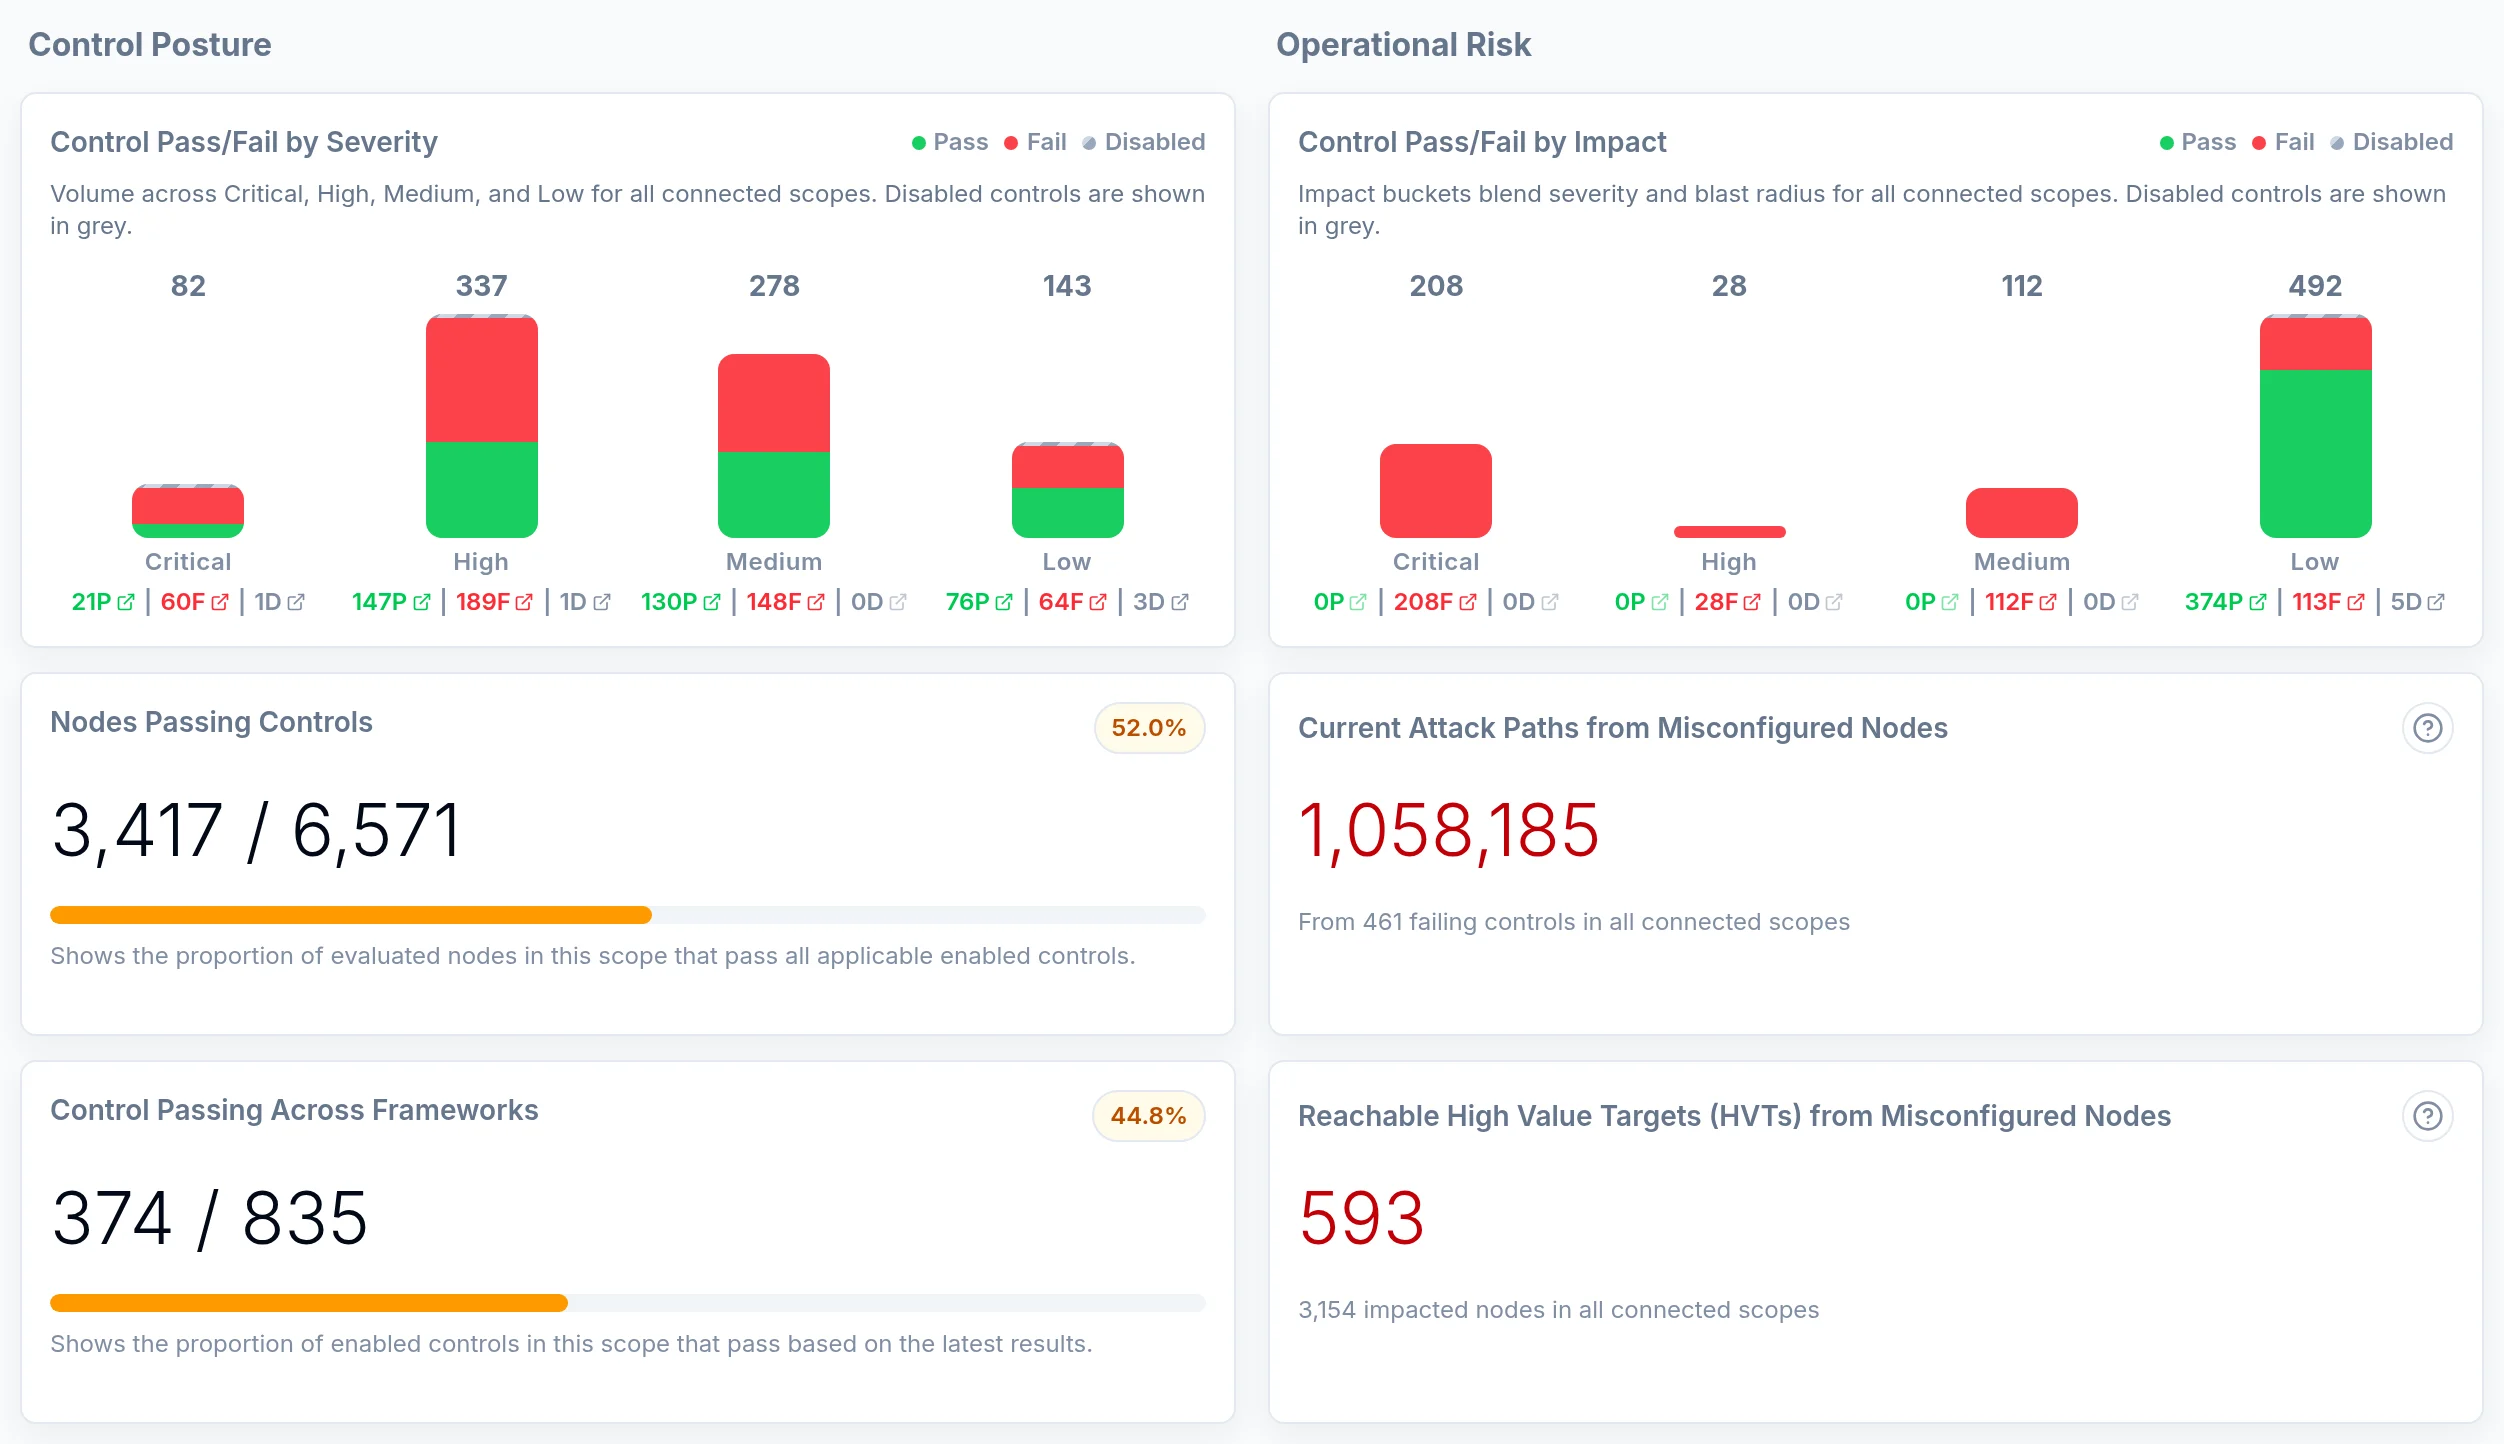
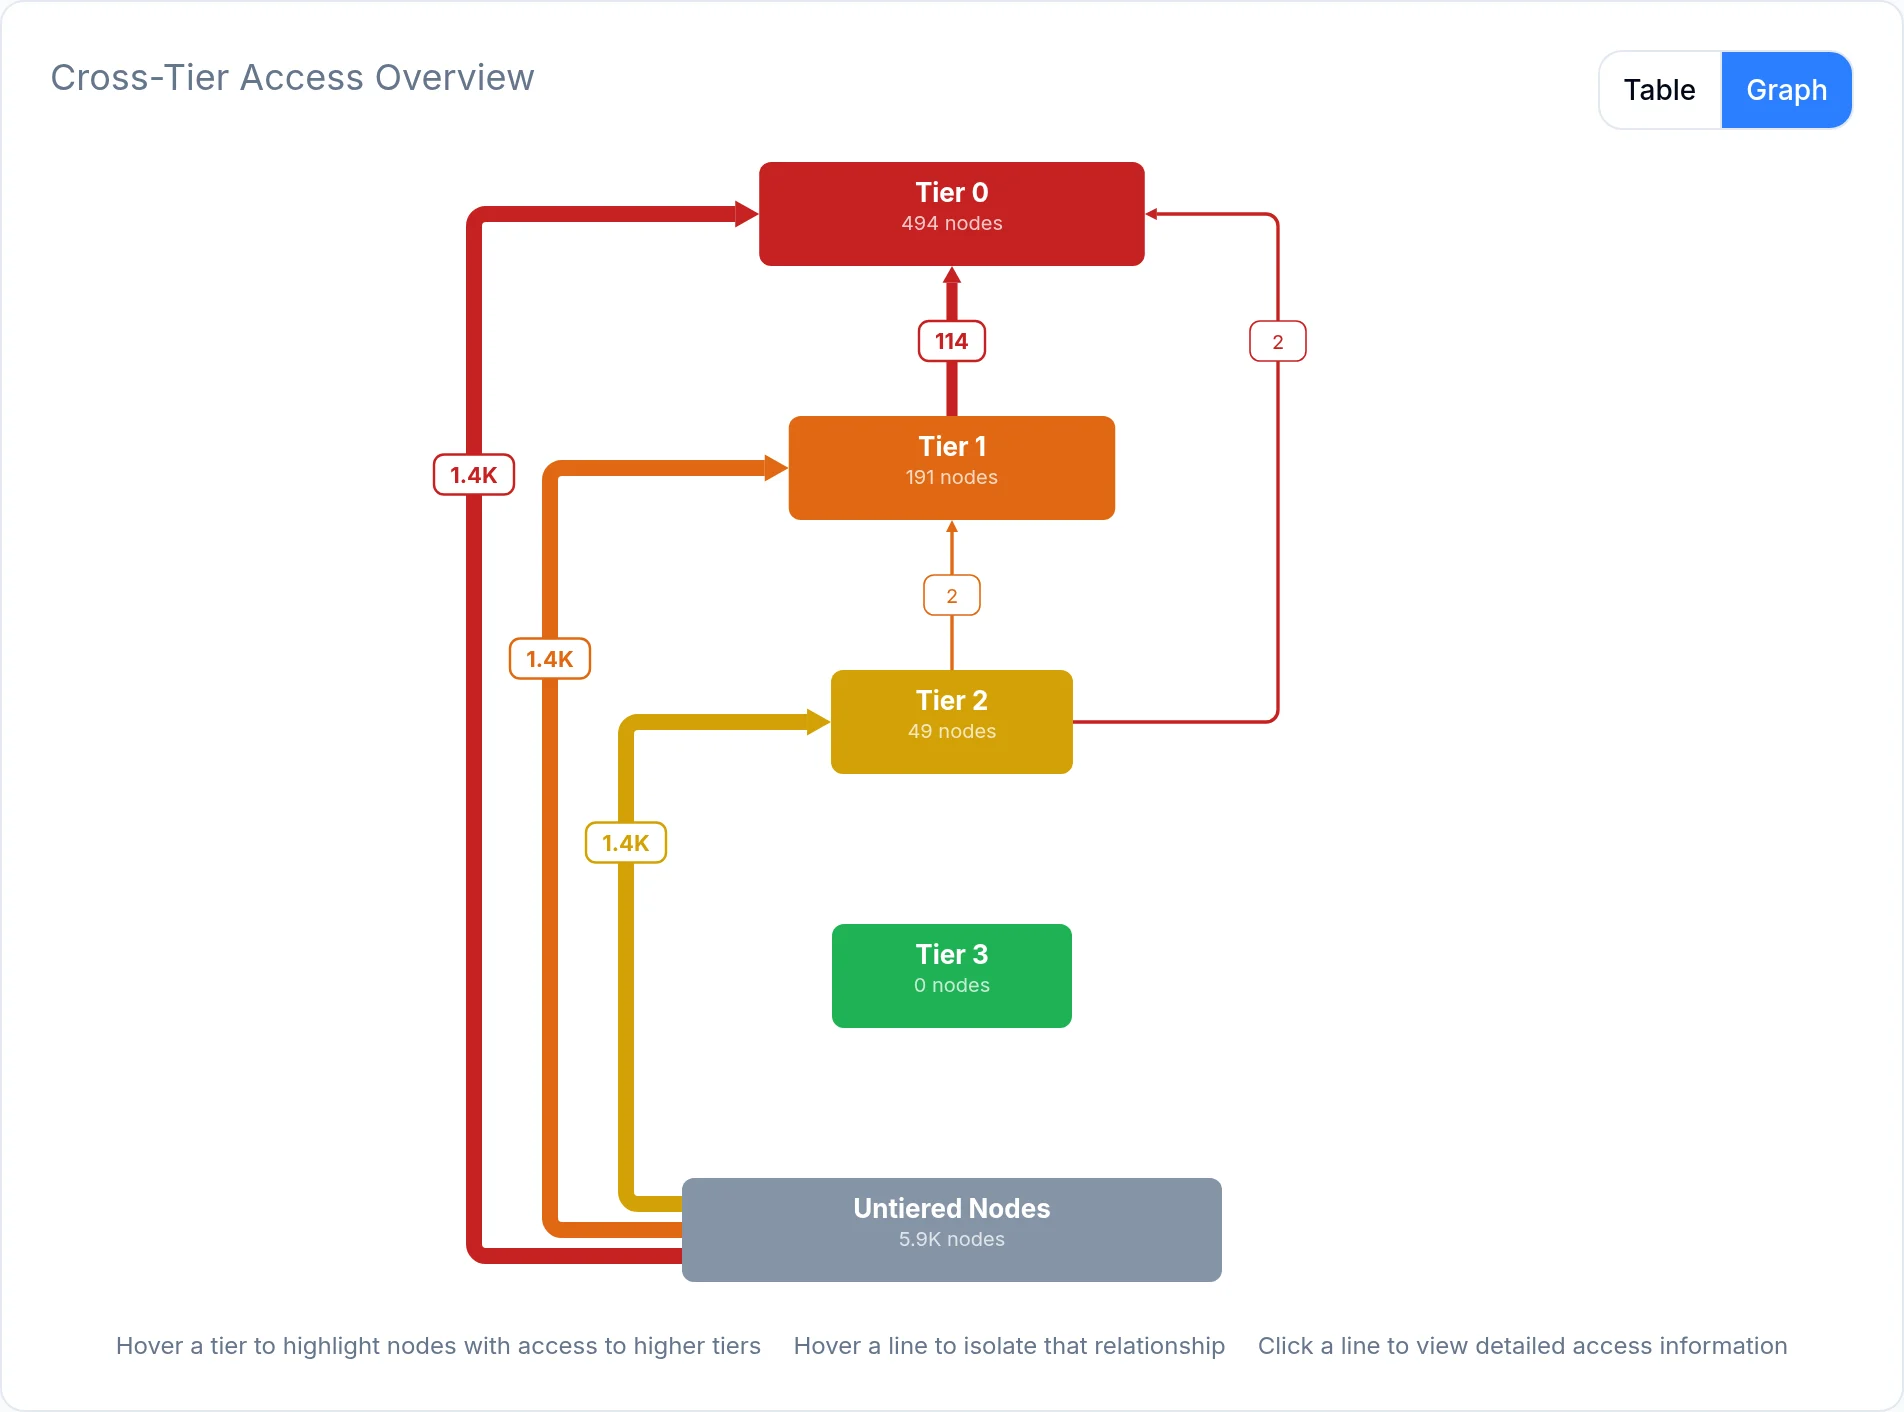
Saporo s’appuie sur les chemins d’attaque, les accès possibles et l’impact sur les cibles à forte valeur (HVT) pour prioriser les corrections. Les équipes évaluent ainsi les droits et les propriétaires des partages dans le contexte global des identités et de leurs accès.

L’analyse des partages SMB porte sur les accès aux ressources partagées et les droits associés. Windows Local couvre les comptes, les appartenances aux groupes locaux, les administrateurs et les privilèges des machines. Les deux analyses sont reliées aux identités et aux relations de l’annuaire.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo