EXPOSITION MICROSOFT 365

Réduisez l’exposition des identités dans Microsoft 365

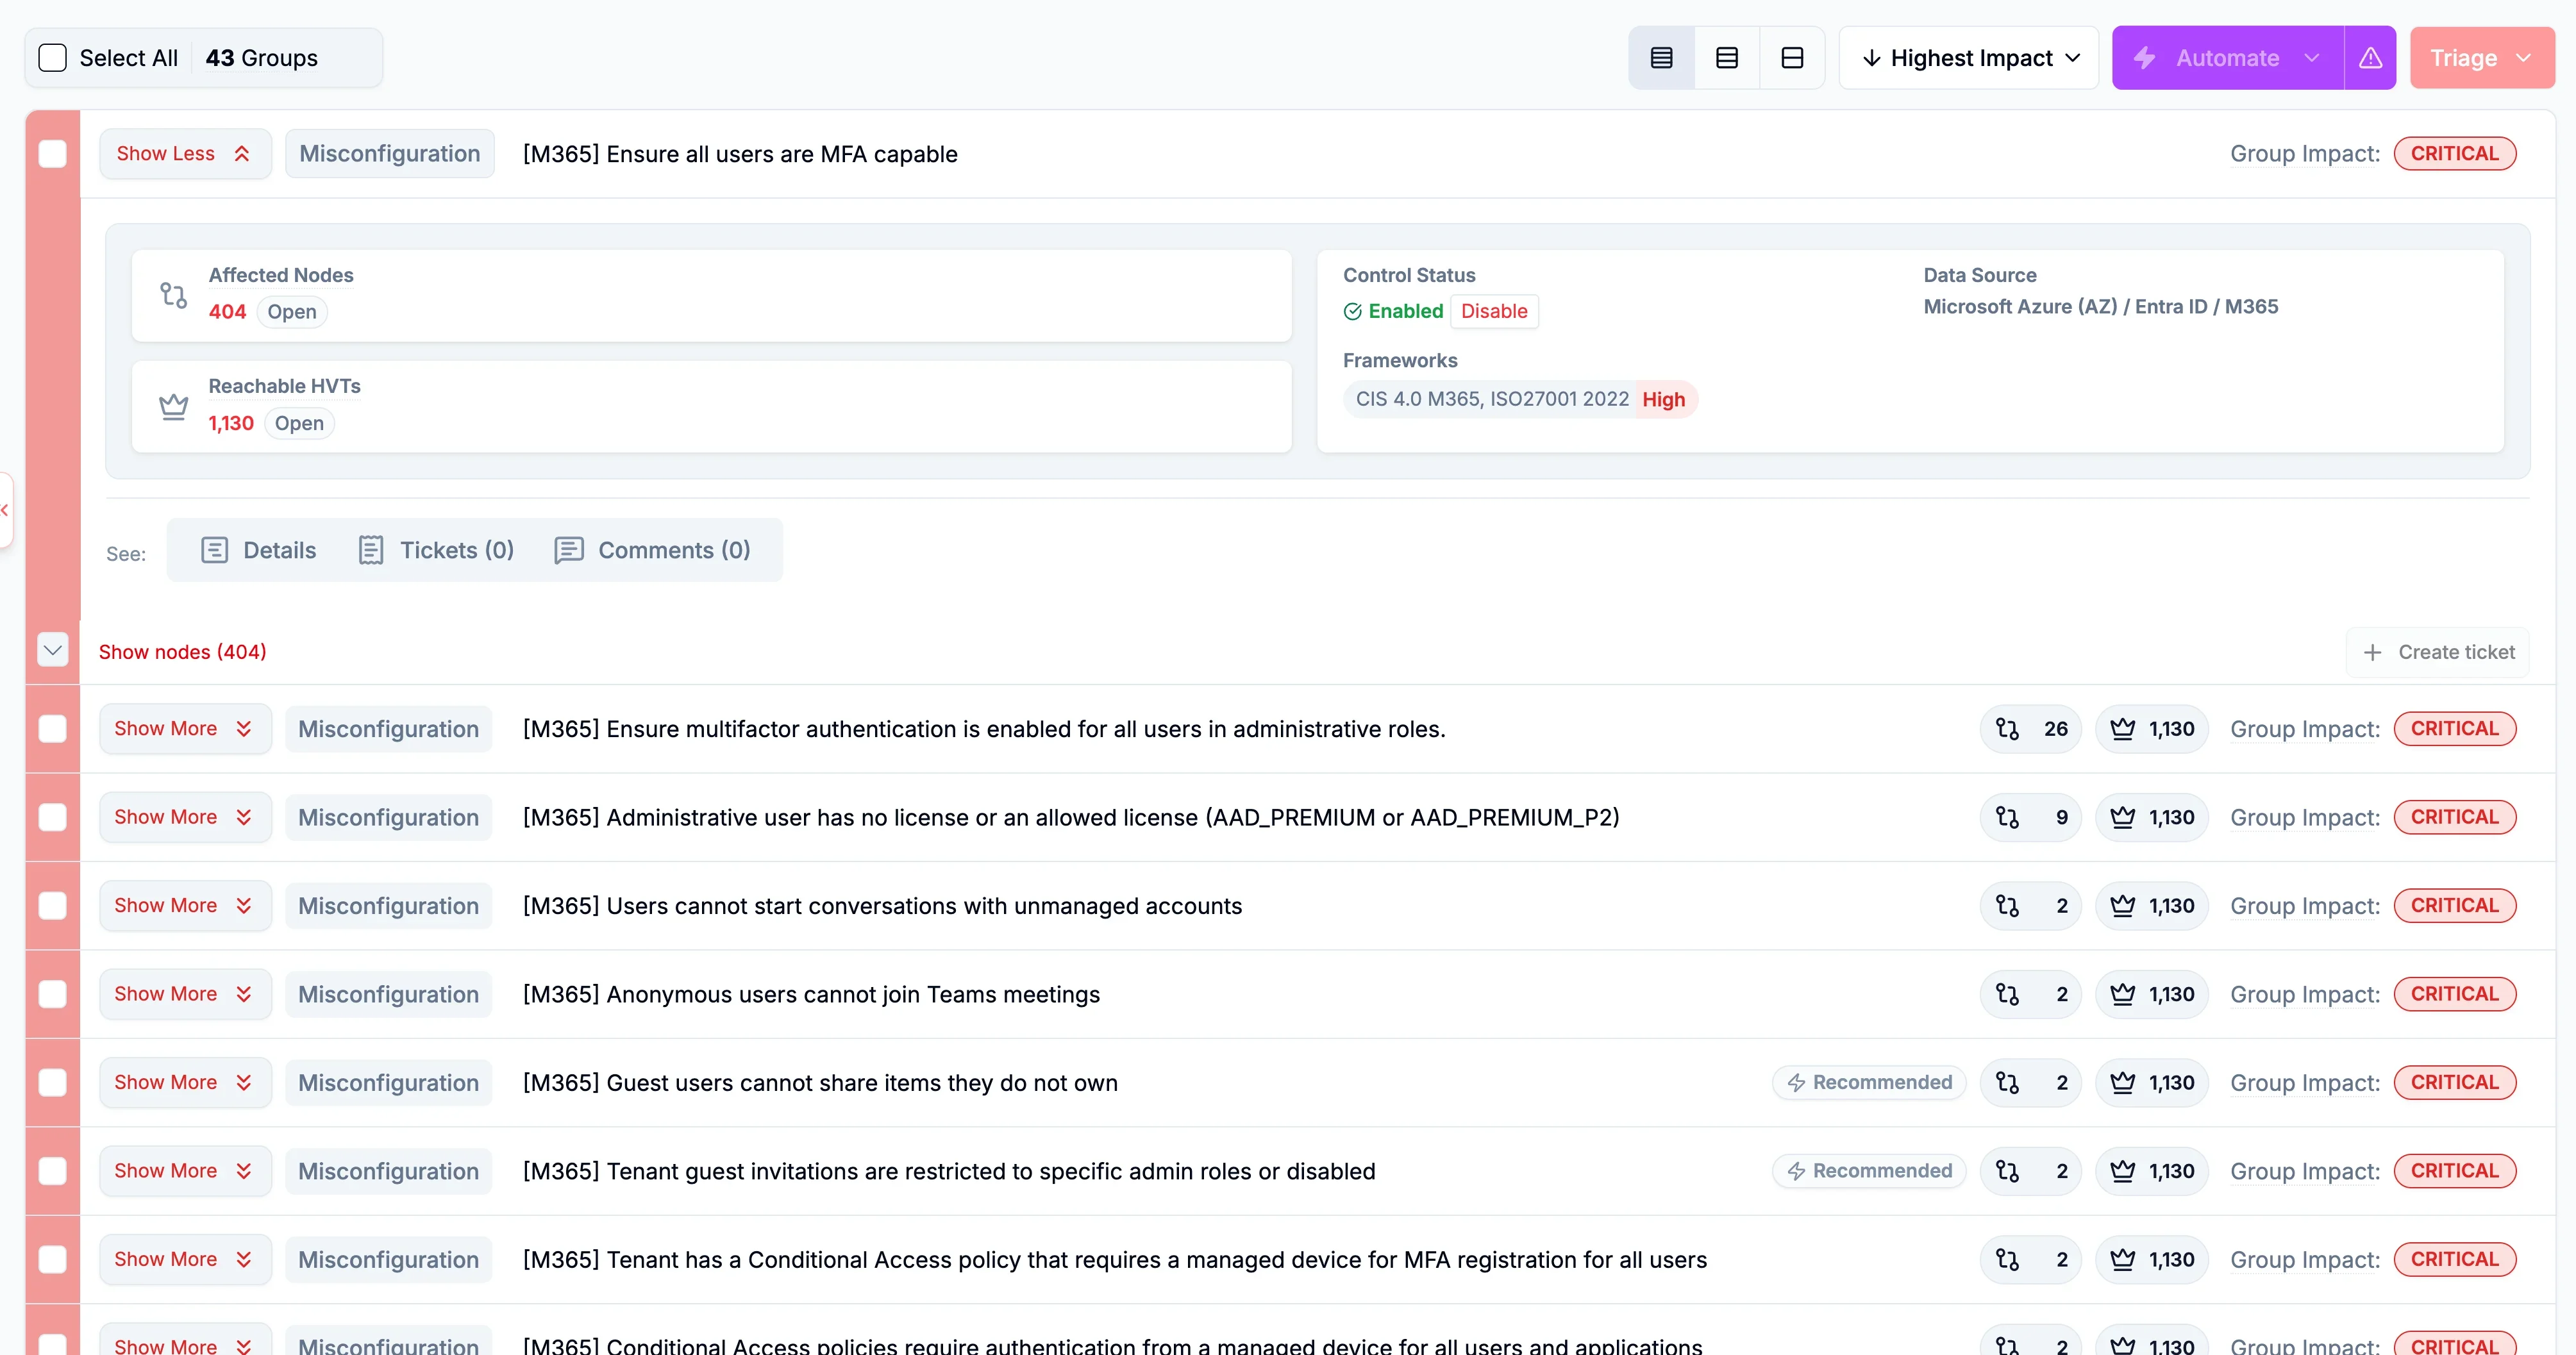
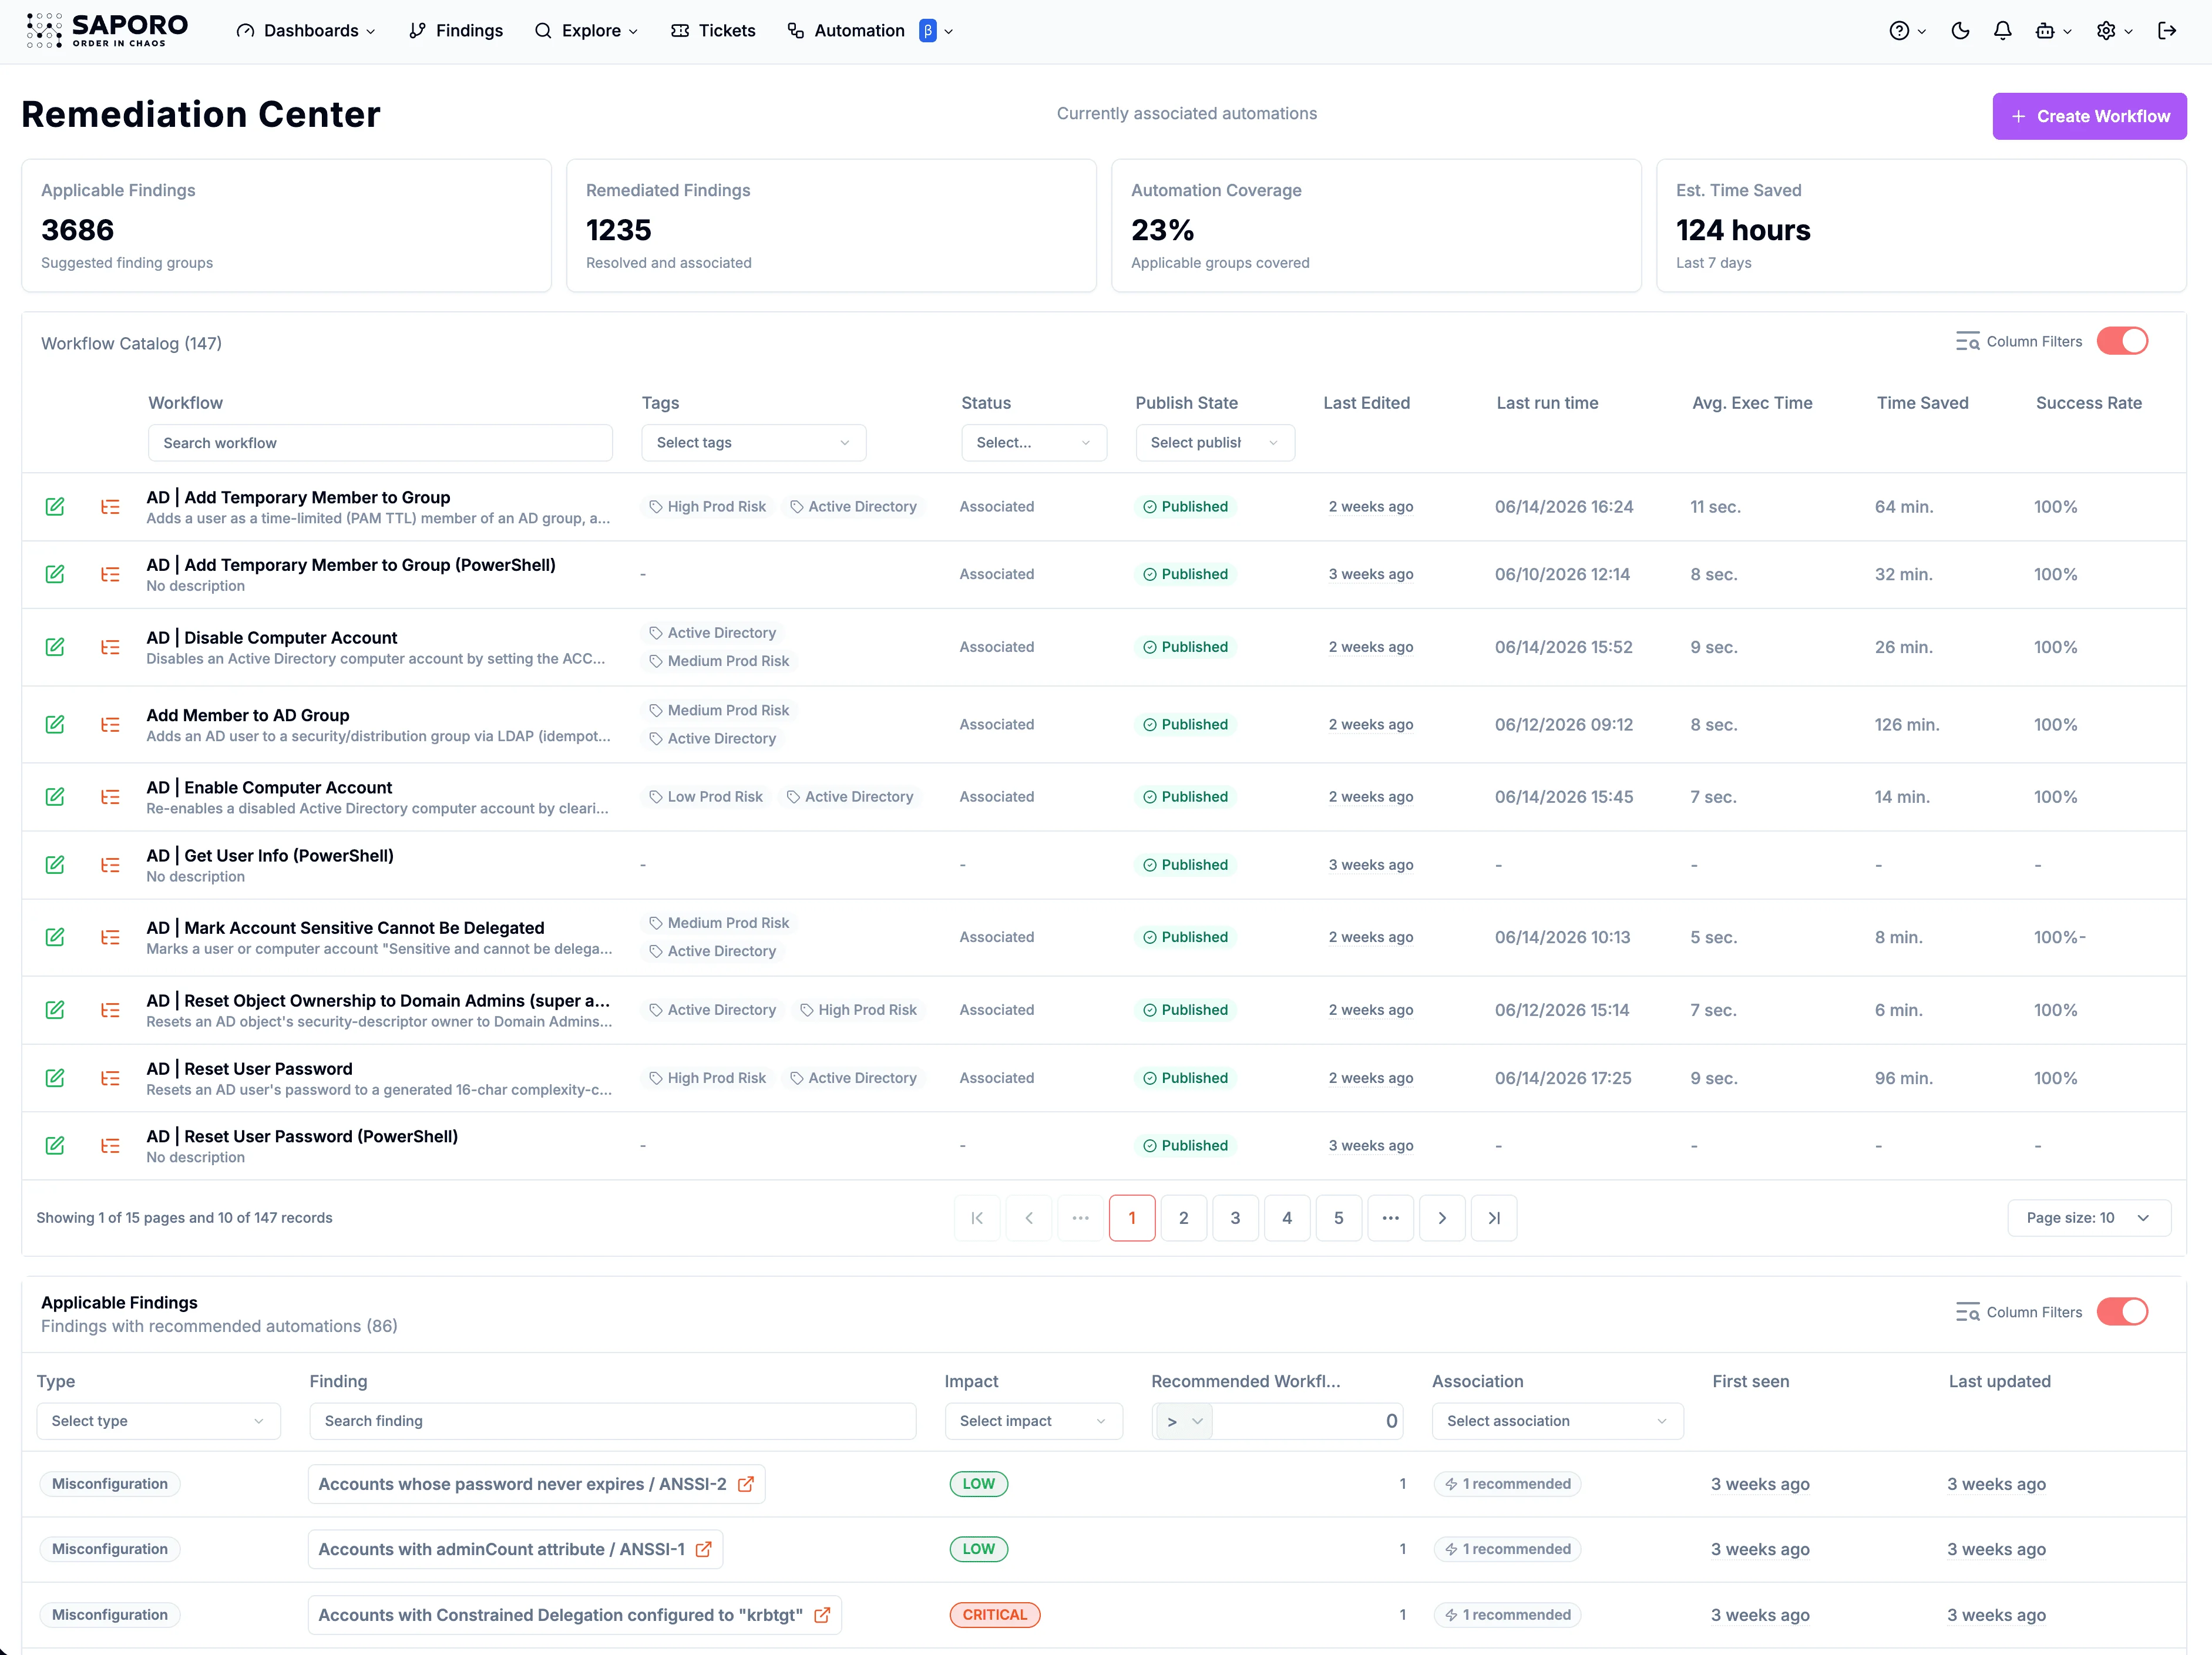
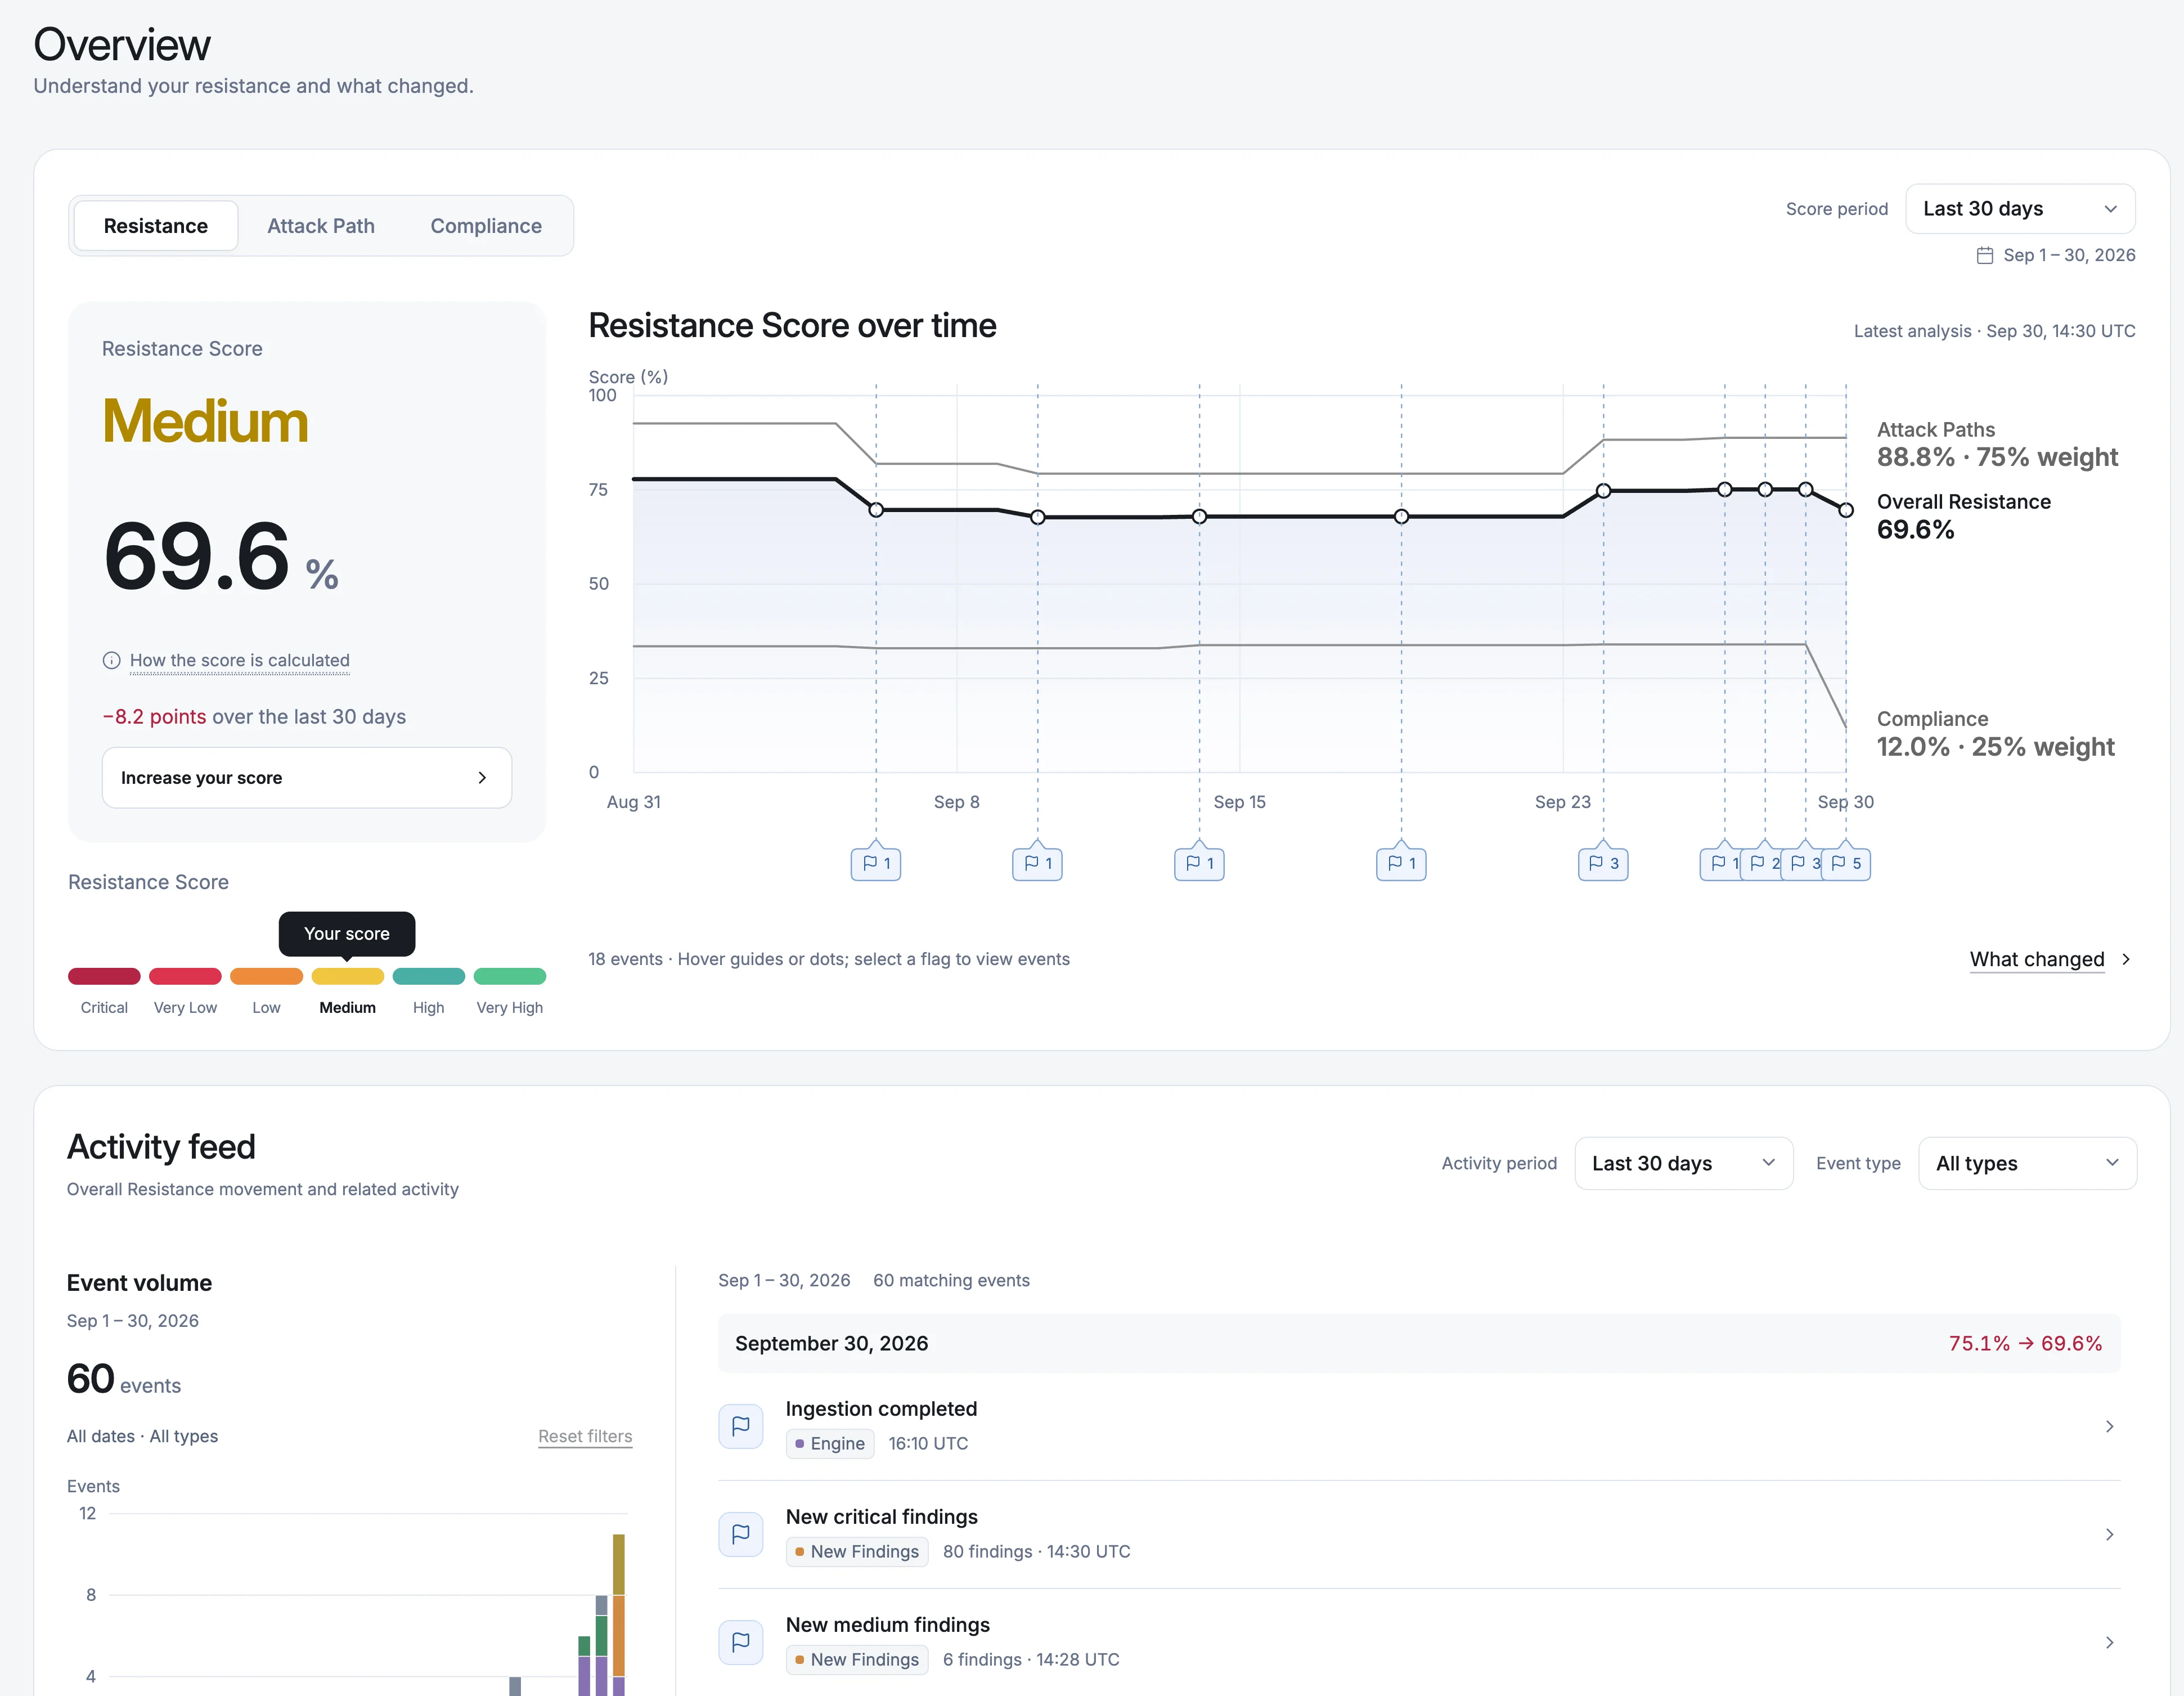
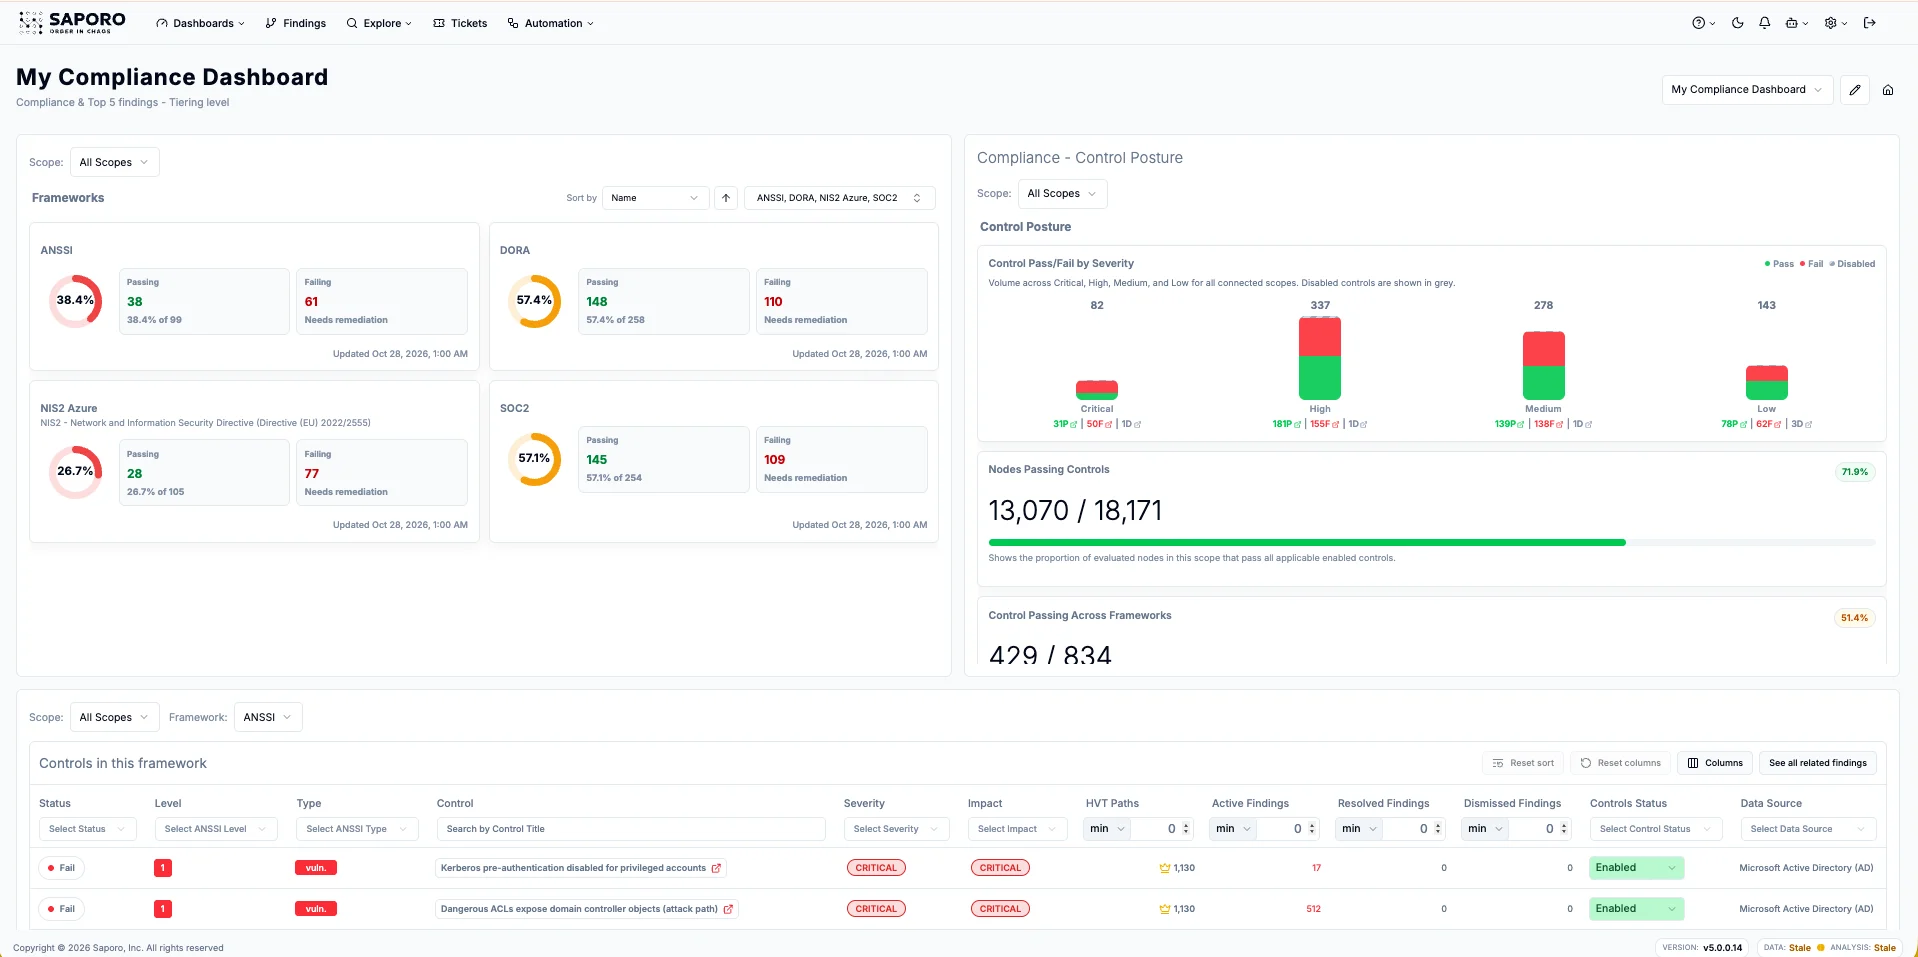
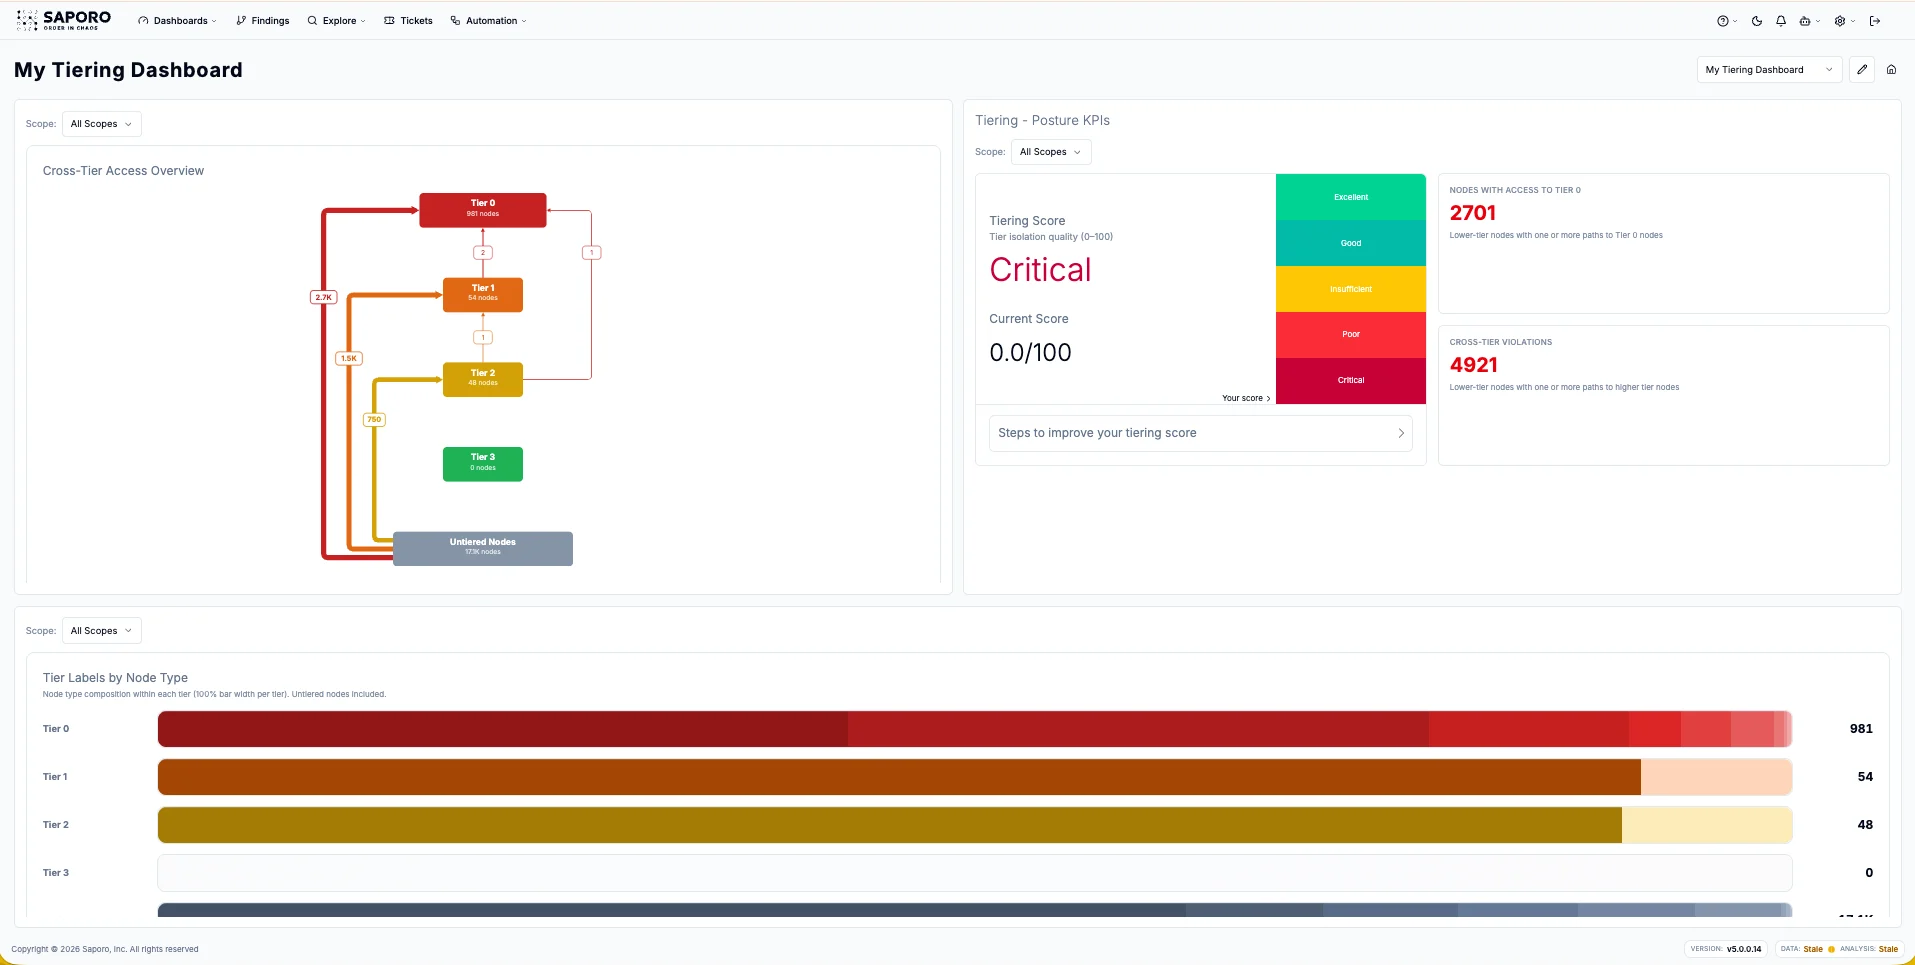
Identifiez les droits excessifs, erreurs de configuration et opportunités d’attaque dans Microsoft 365, Teams et SharePoint.

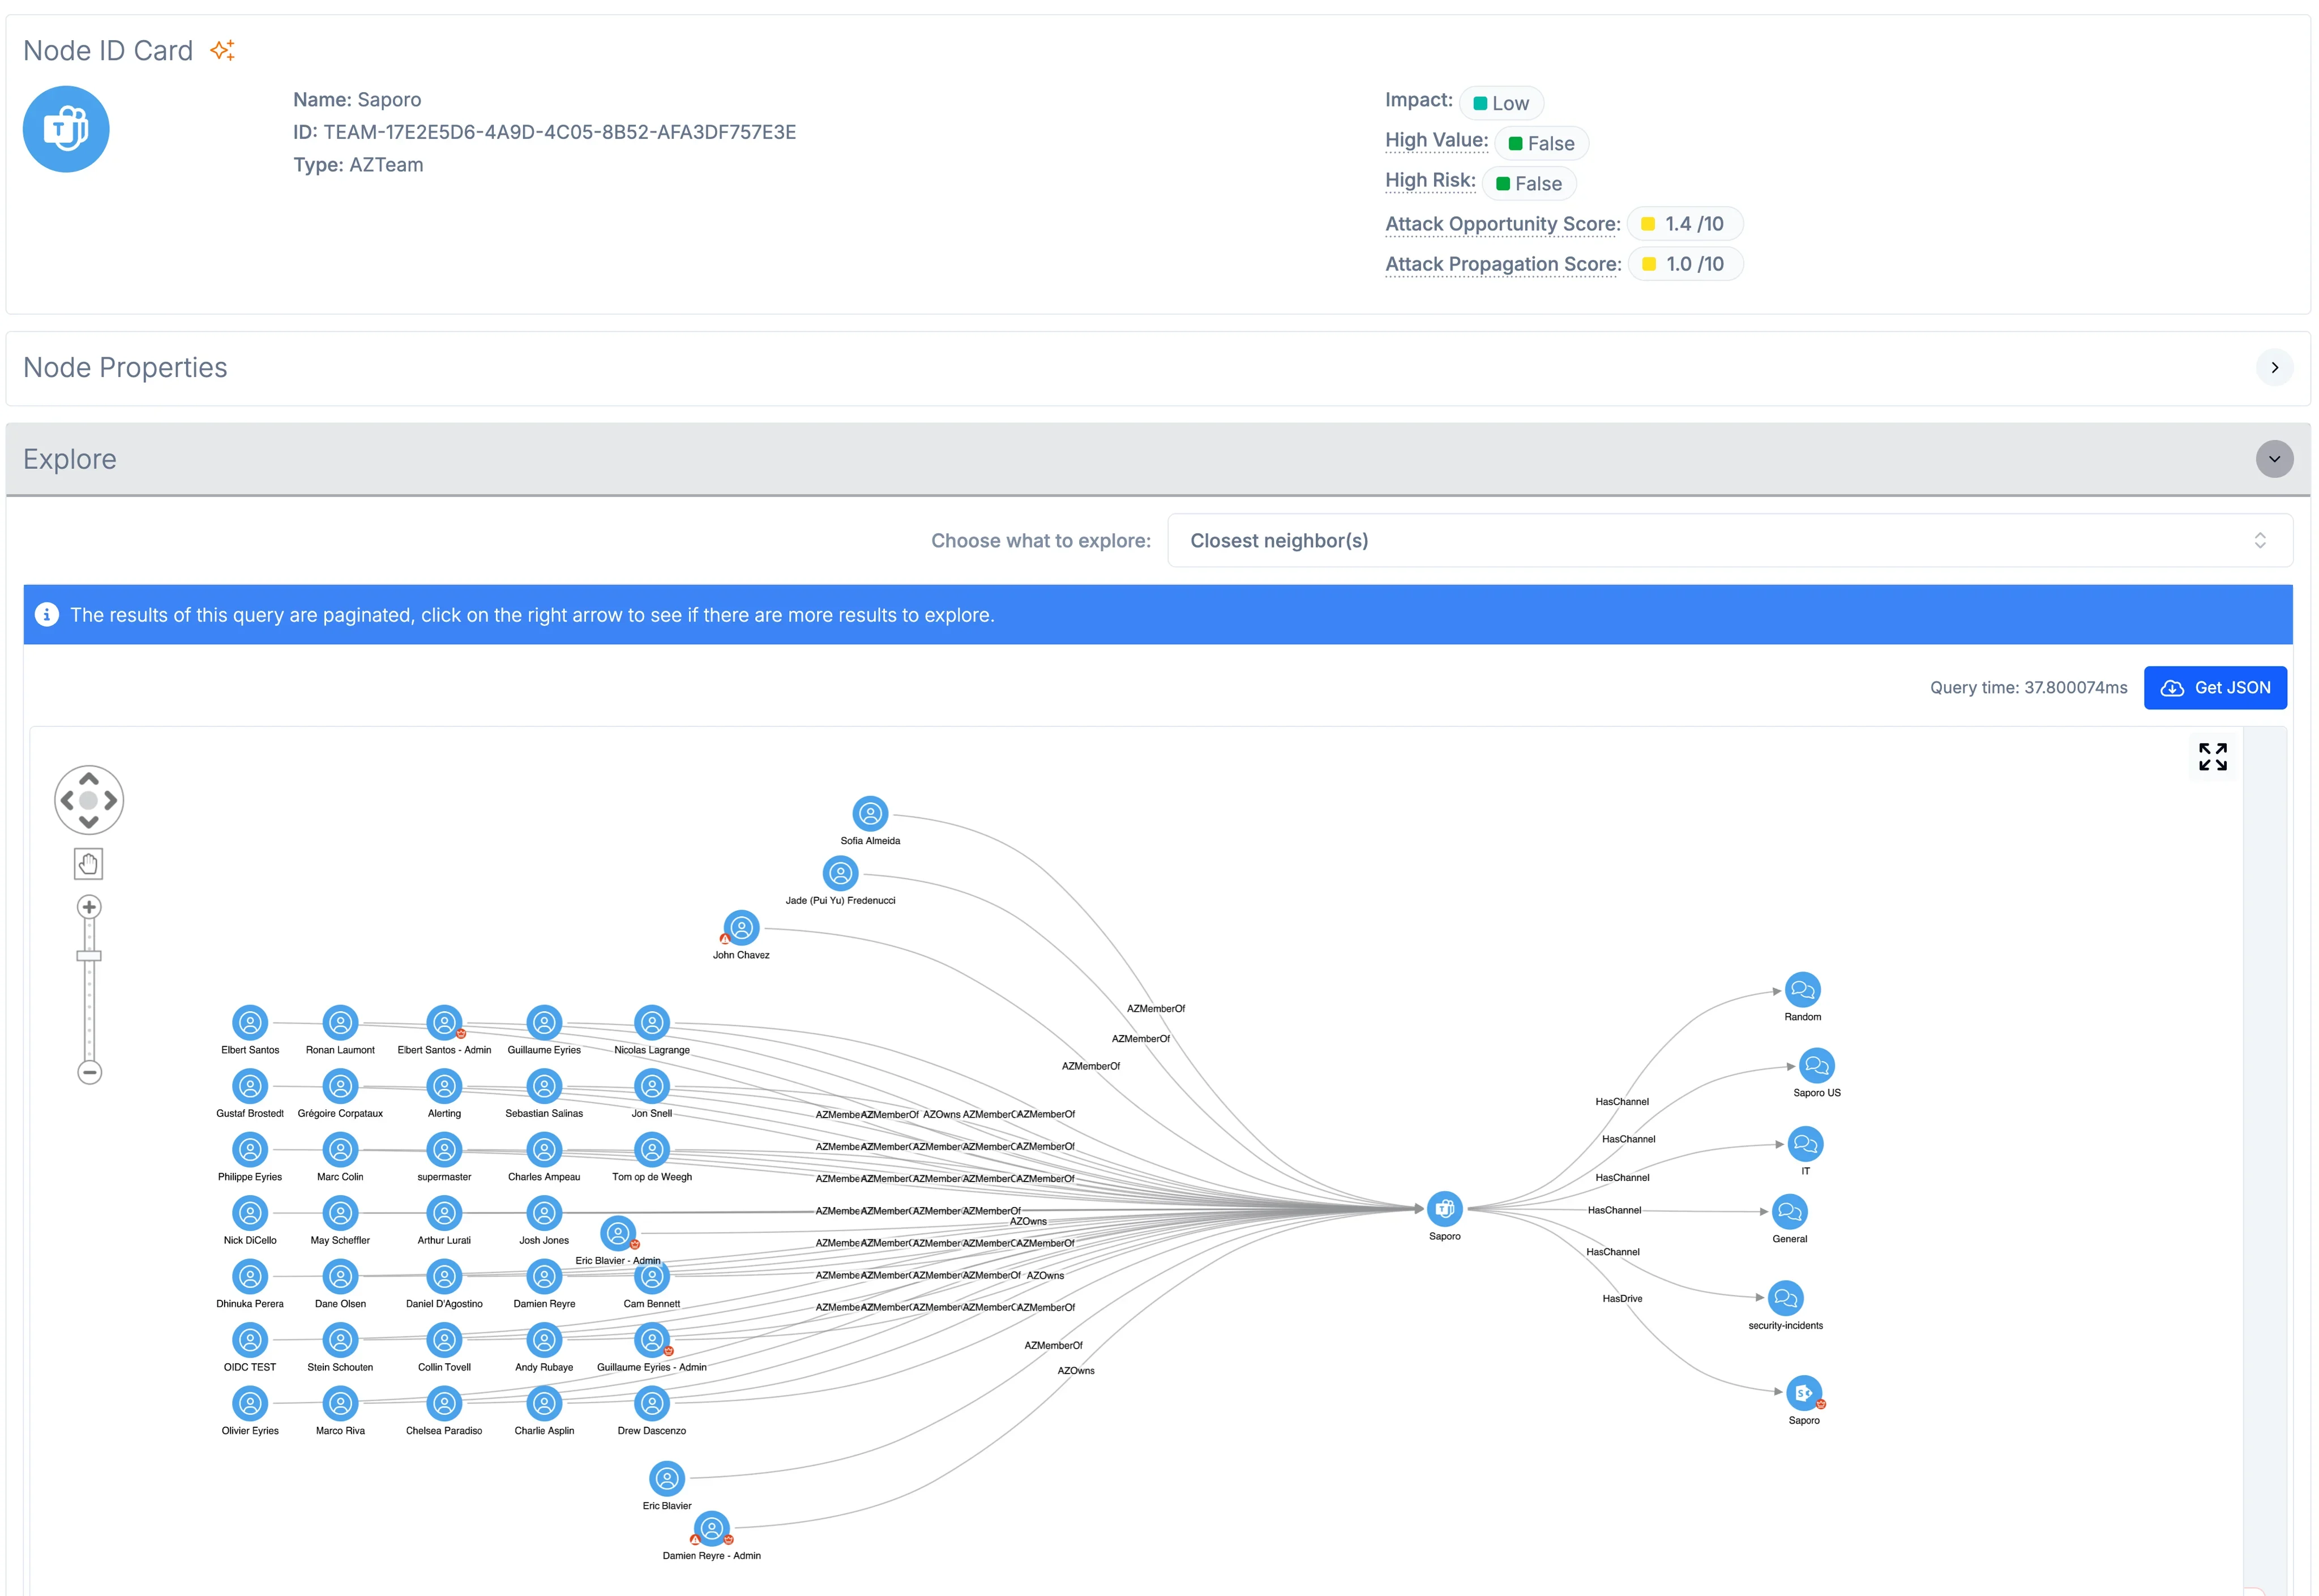
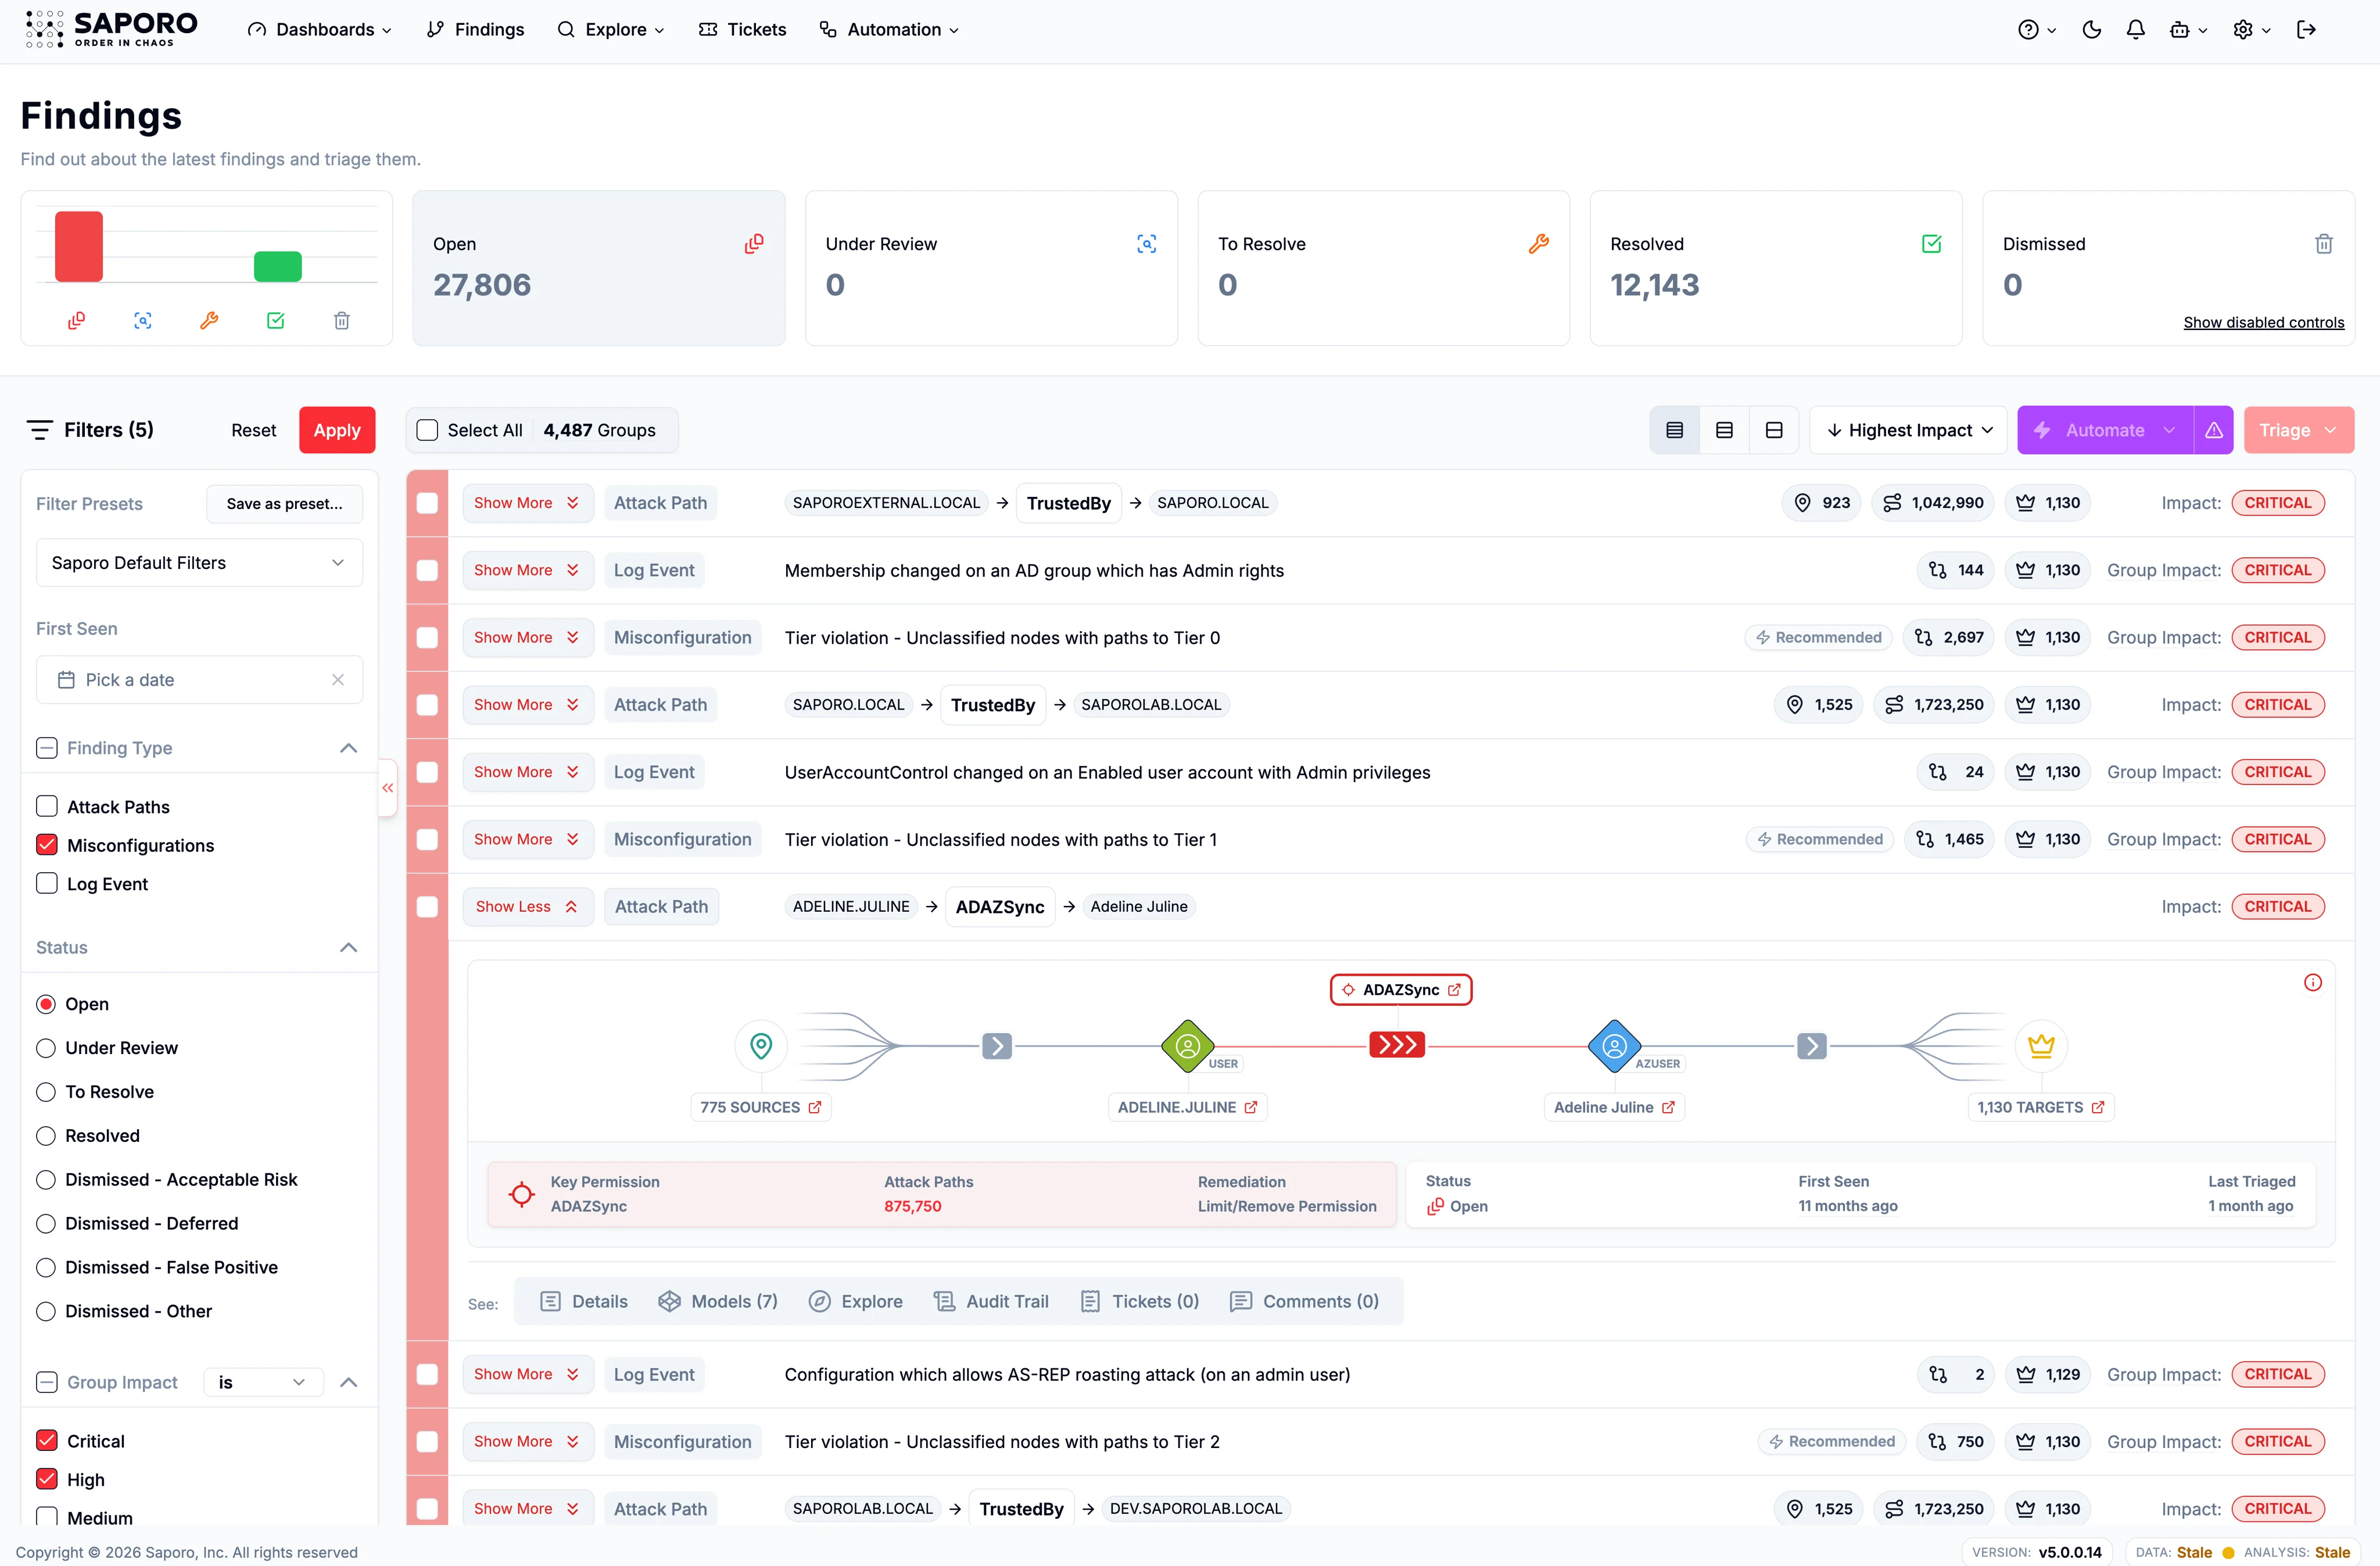
Saporo les analyse avec Entra ID et Azure dans un même graphe pour révéler les liens entre les expositions et prioriser les corrections qui protègent vos ressources critiques. La connexion d’Active Directory étend cette visibilité à vos environnements on-premise.

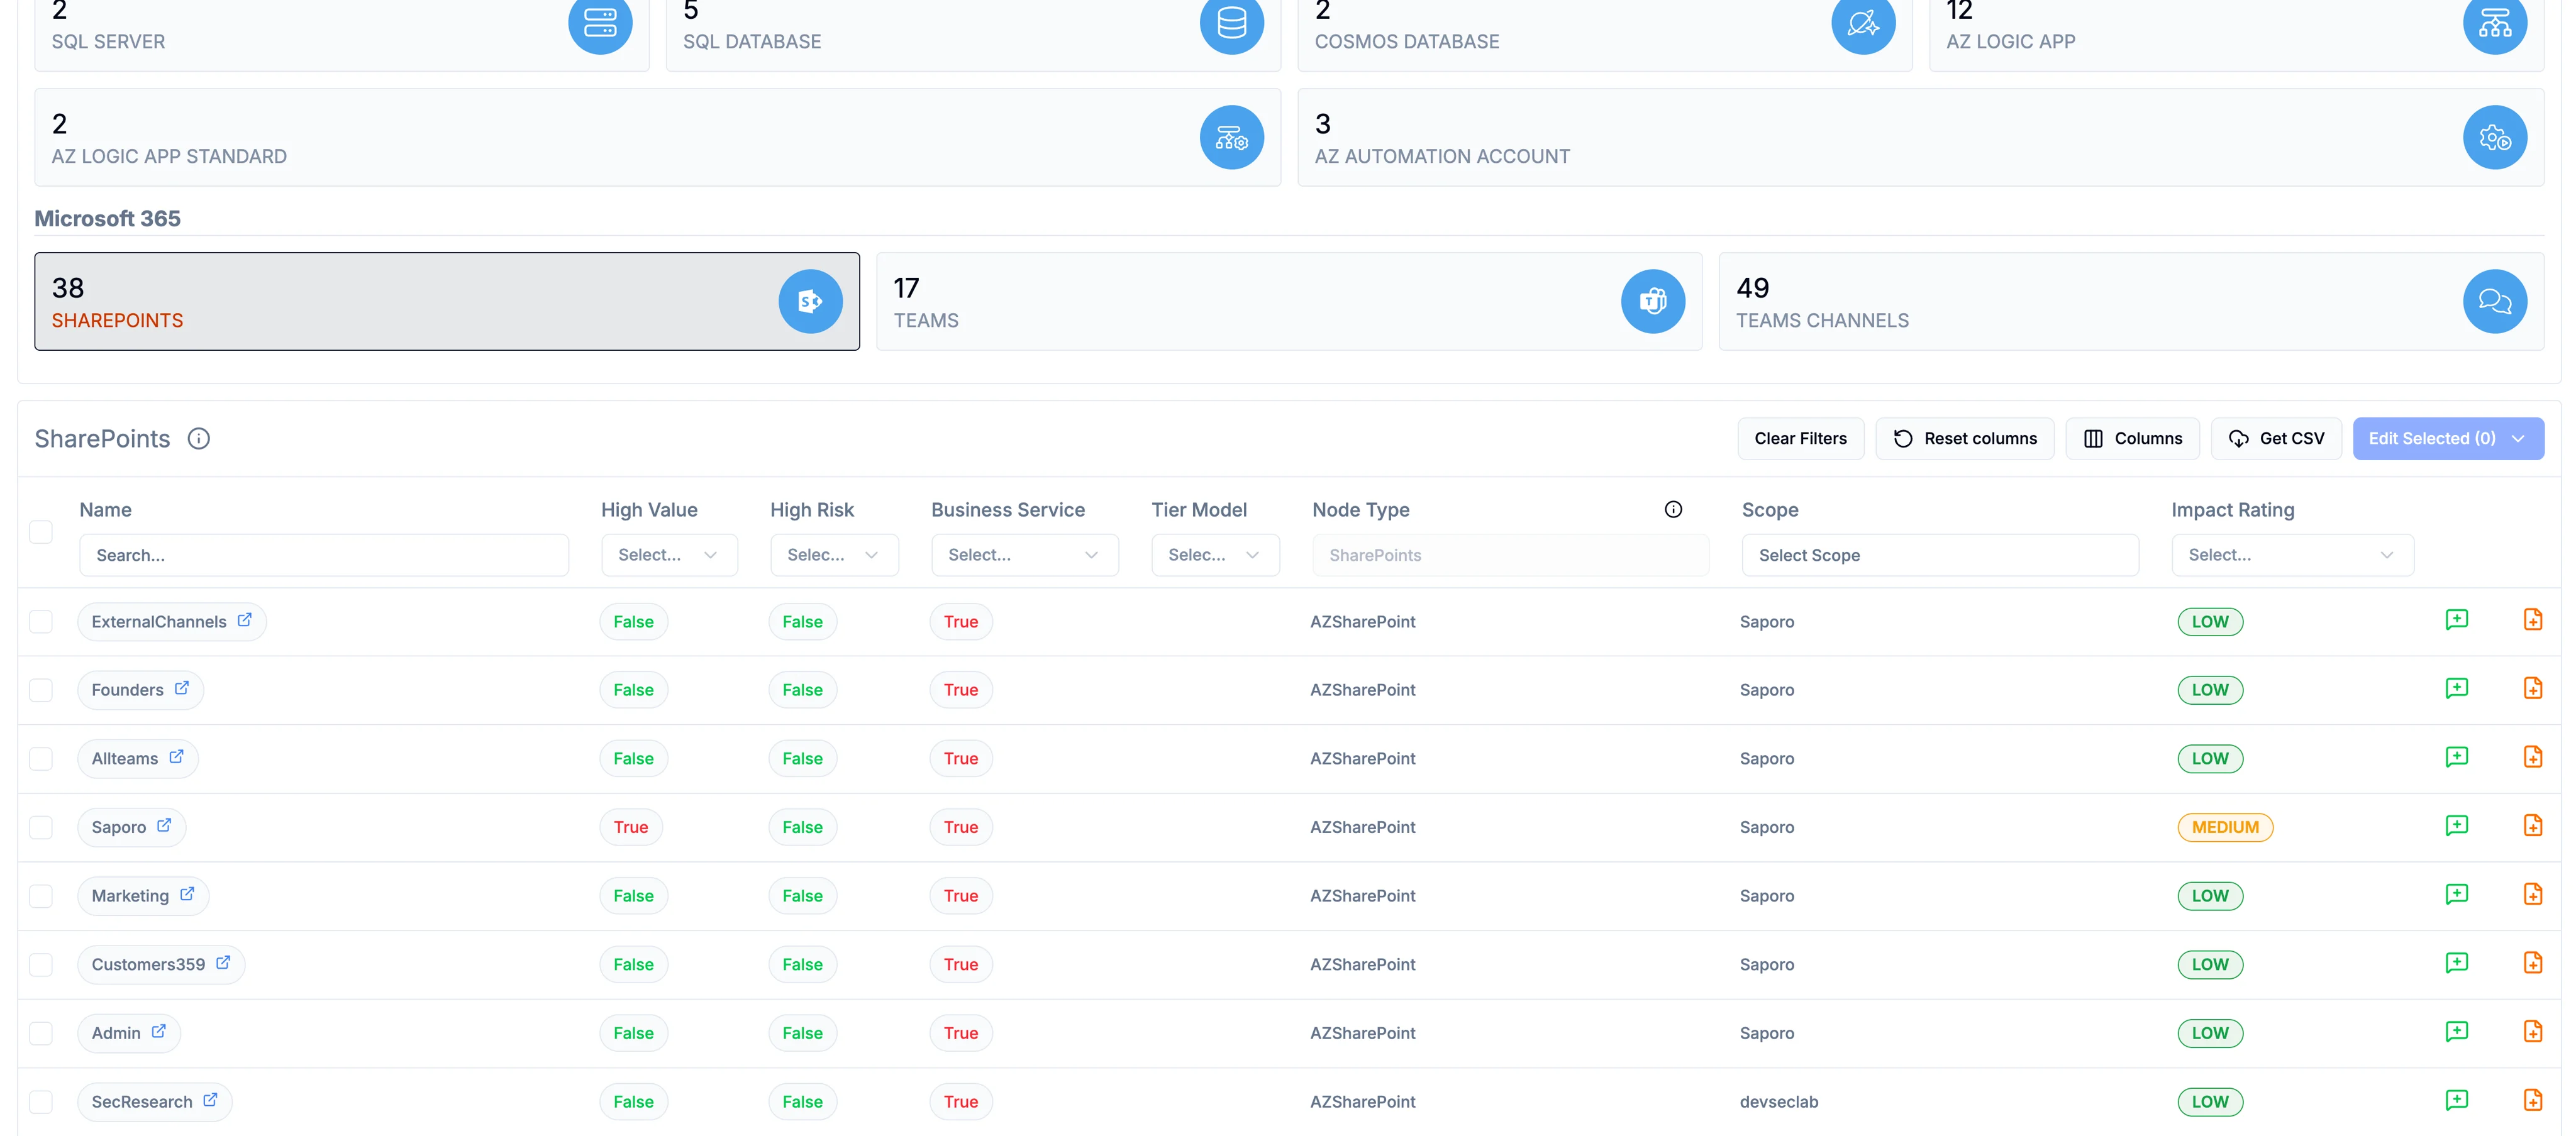
Microsoft 365
  • Utilisateurs et invités
  • Applications
  • Groupes Microsoft 365
  • Équipes et canaux Teams
  • Droits
  • Sites SharePoint

55 % des organisations ont subi une compromission liée aux identités au cours des 12 derniers mois, alors que 85 % utilisent activement des outils ITDR.

Source : SANS 2026 State of Identity Threat Detection and Response

QUESTIONS FRÉQUENTES

L’exposition Microsoft 365 en questions

Saporo analyse les groupes Microsoft 365, équipes et canaux Teams, sites SharePoint associés et leurs relations avec les utilisateurs, invités et applications. Il croise les appartenances aux groupes, les propriétaires, les droits des applications et les contrôles de sécurité pris en charge pour révéler l’exposition des identités et les opportunités d’attaque.

Saporo collecte et analyse les données Microsoft 365 avec celles d’Entra ID et d’Azure. Identités, droits, applications et ressources cloud sont reliés dans un même graphe pour offrir une vue unifiée de l’exposition et prioriser les corrections qui protègent vos ressources critiques.

Oui. Saporo identifie les droits des applications et les autorisations OAuth déléguées pris en charge qui peuvent exposer les services et données Microsoft 365. En les reliant aux identités et aux privilèges, vos équipes comprennent leur impact potentiel et priorisent la correction des accès excessifs.

Saporo examine les appartenances des invités aux groupes, les comptes invités privilégiés et les paramètres de partage externe pris en charge. Vos équipes identifient ainsi les accès trop larges et les configurations à risque qui augmentent l’exposition de Microsoft 365.

Oui. Lorsque la source Active Directory est connectée, Saporo utilise les relations hybrides collectées pour relier l’exposition on-premise à celle du cloud Microsoft. Vous pouvez aussi analyser Microsoft 365 sans connecter Active Directory.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo