
EXPOSITION MICROSOFT ENTRA ID & AZURE

Réduisez l’exposition des identités dans Entra ID et Azure

Identifiez les droits excessifs et les opportunités d’attaque dans Entra ID et Azure.

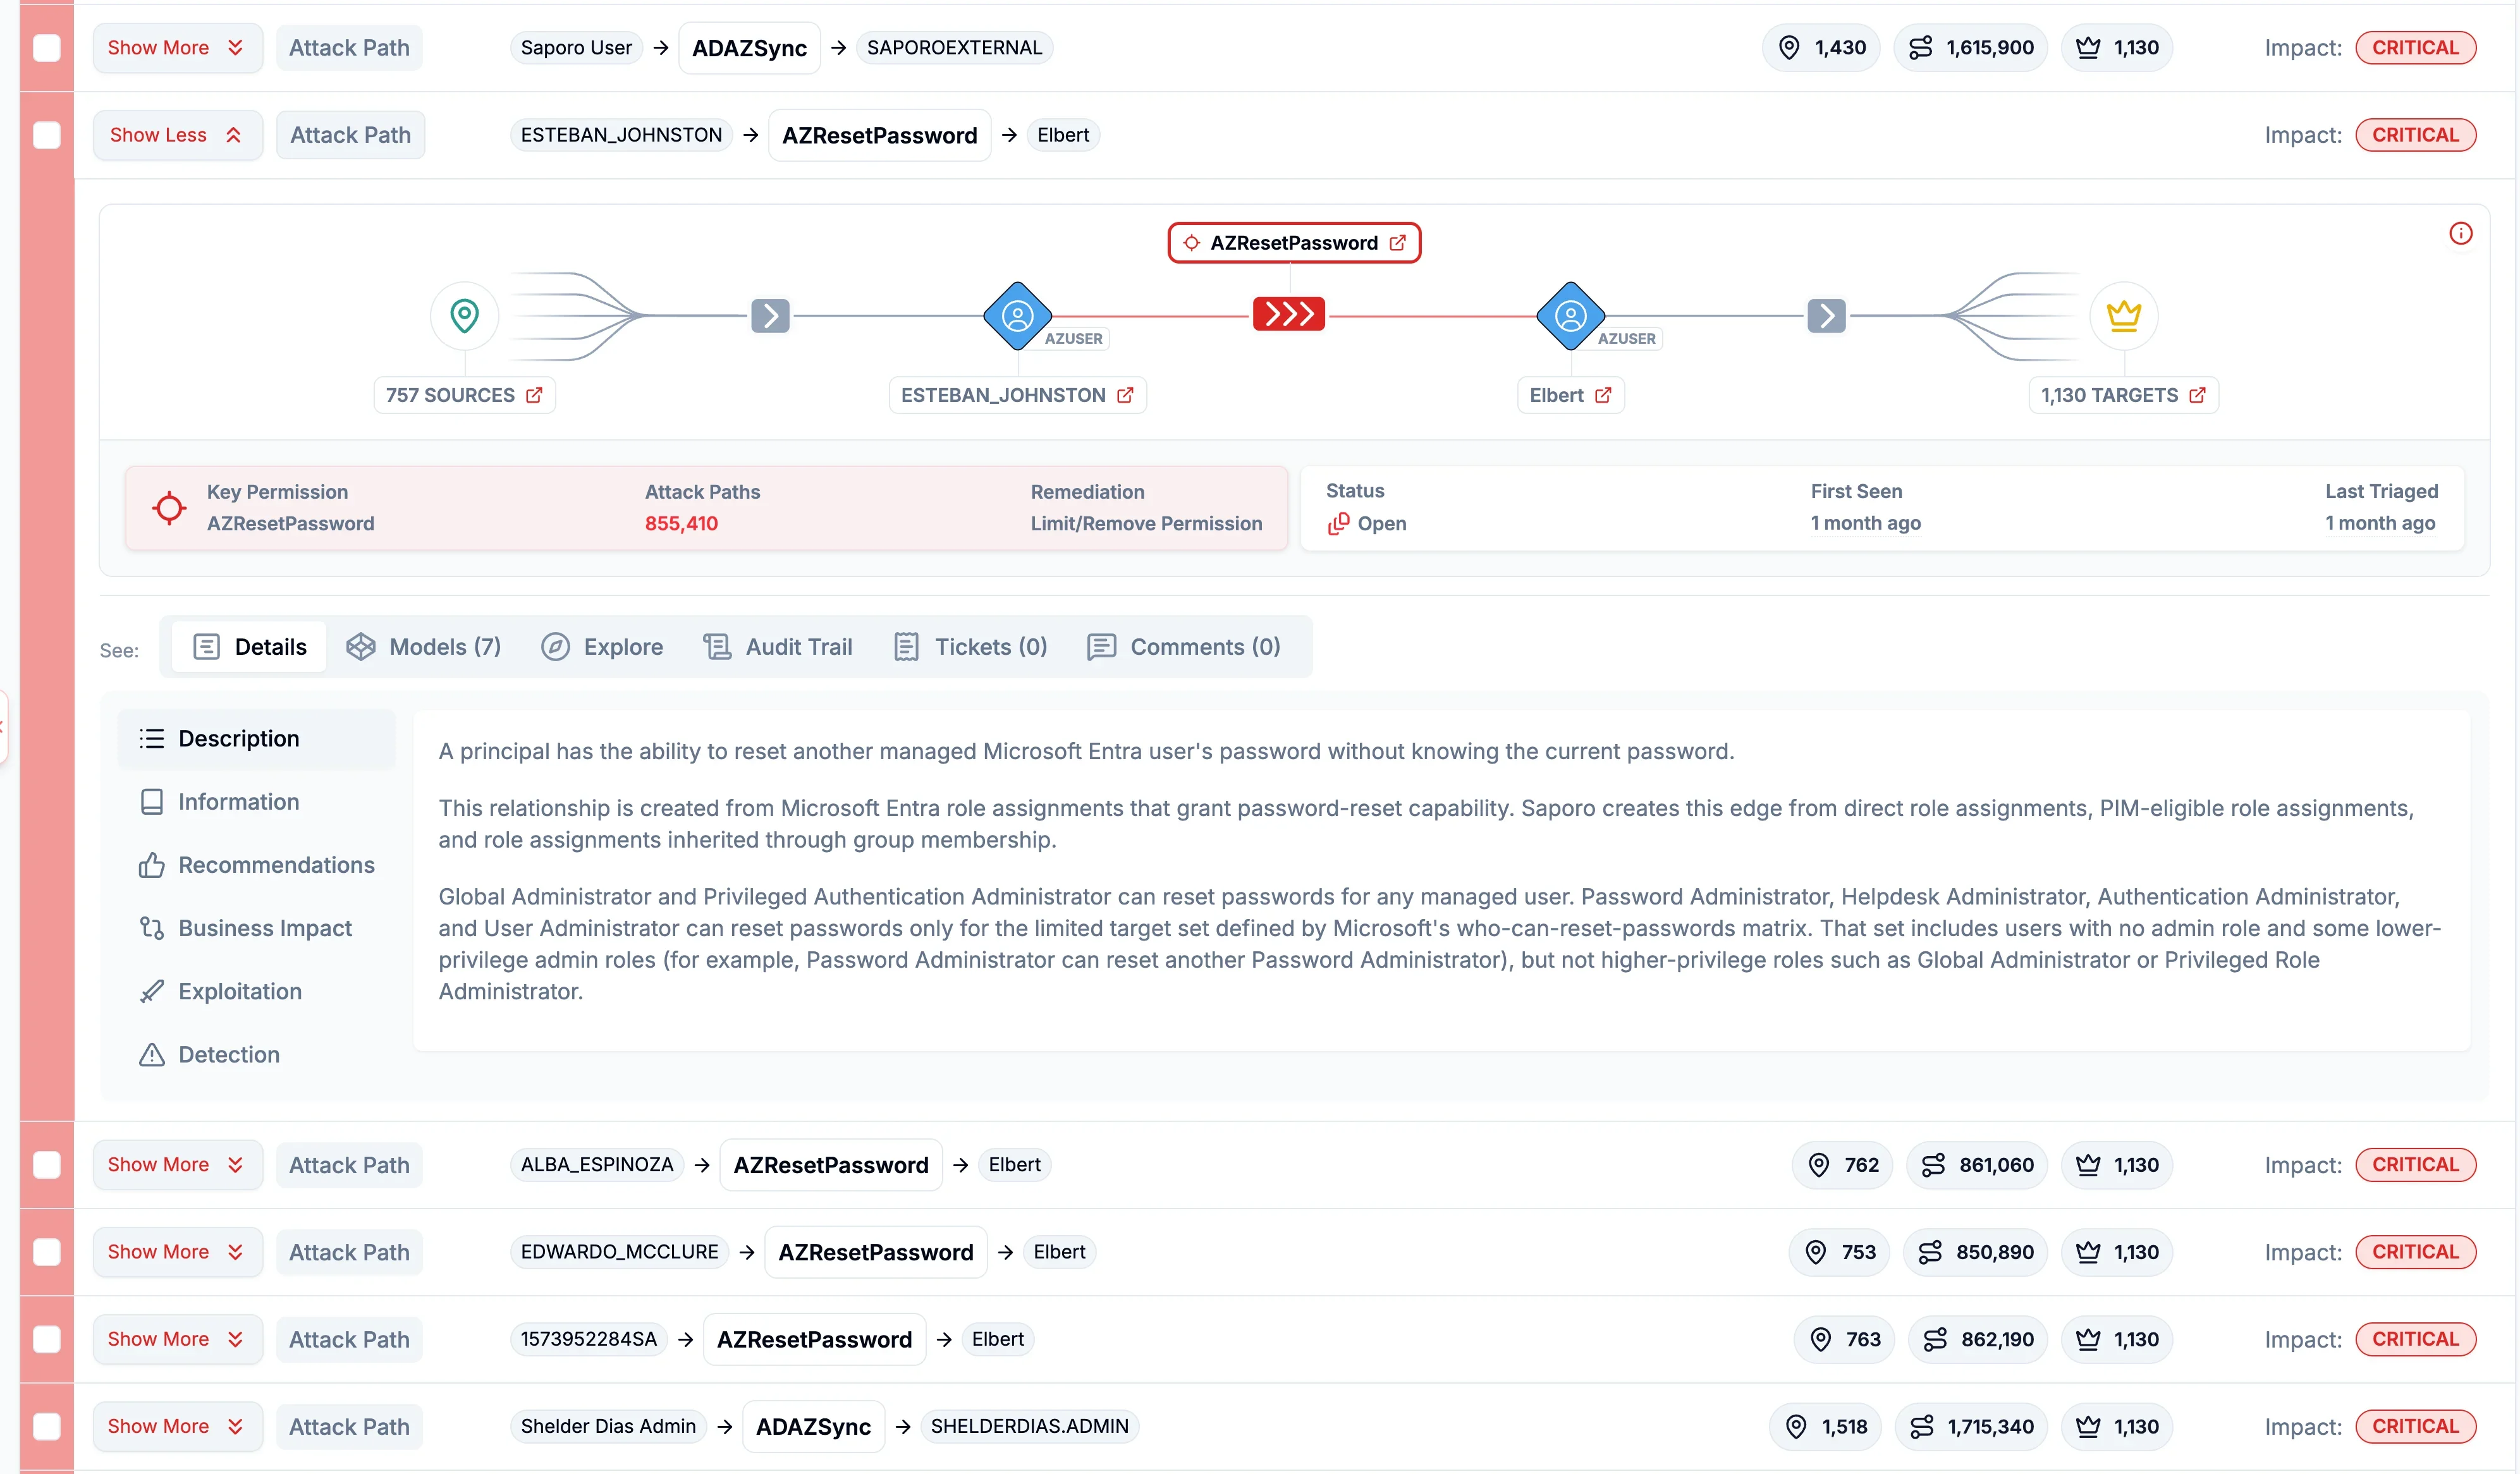
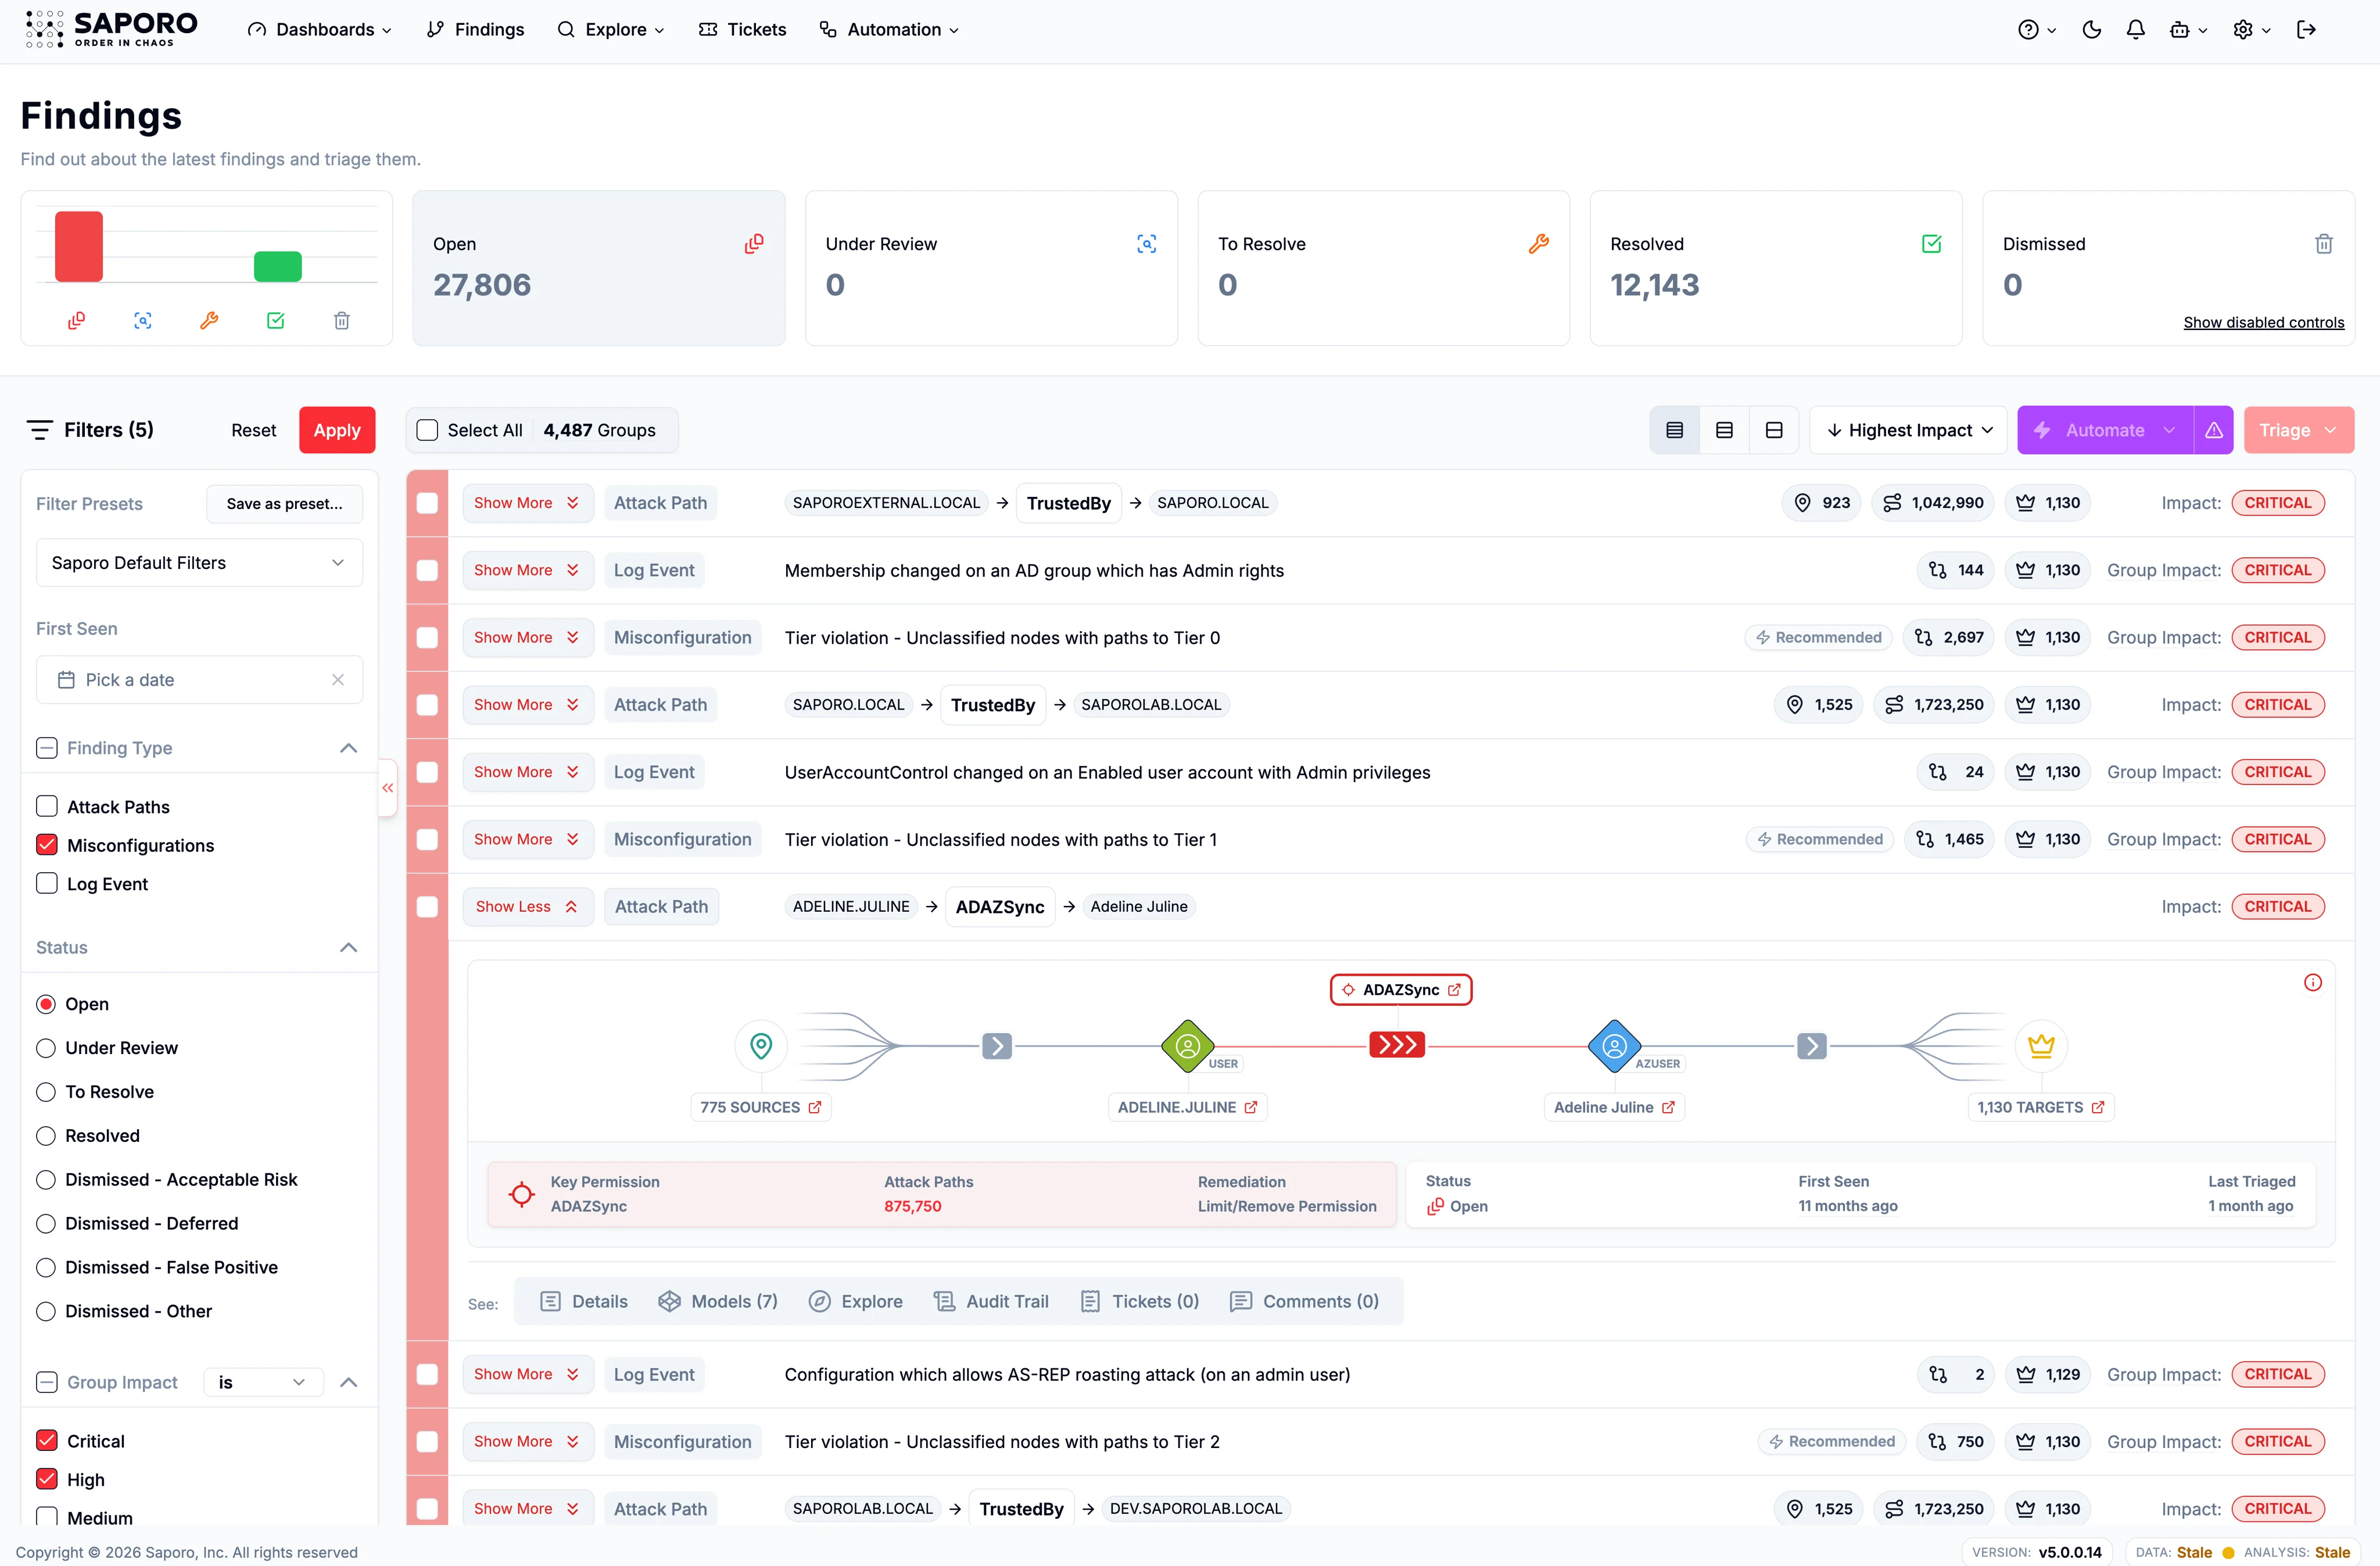
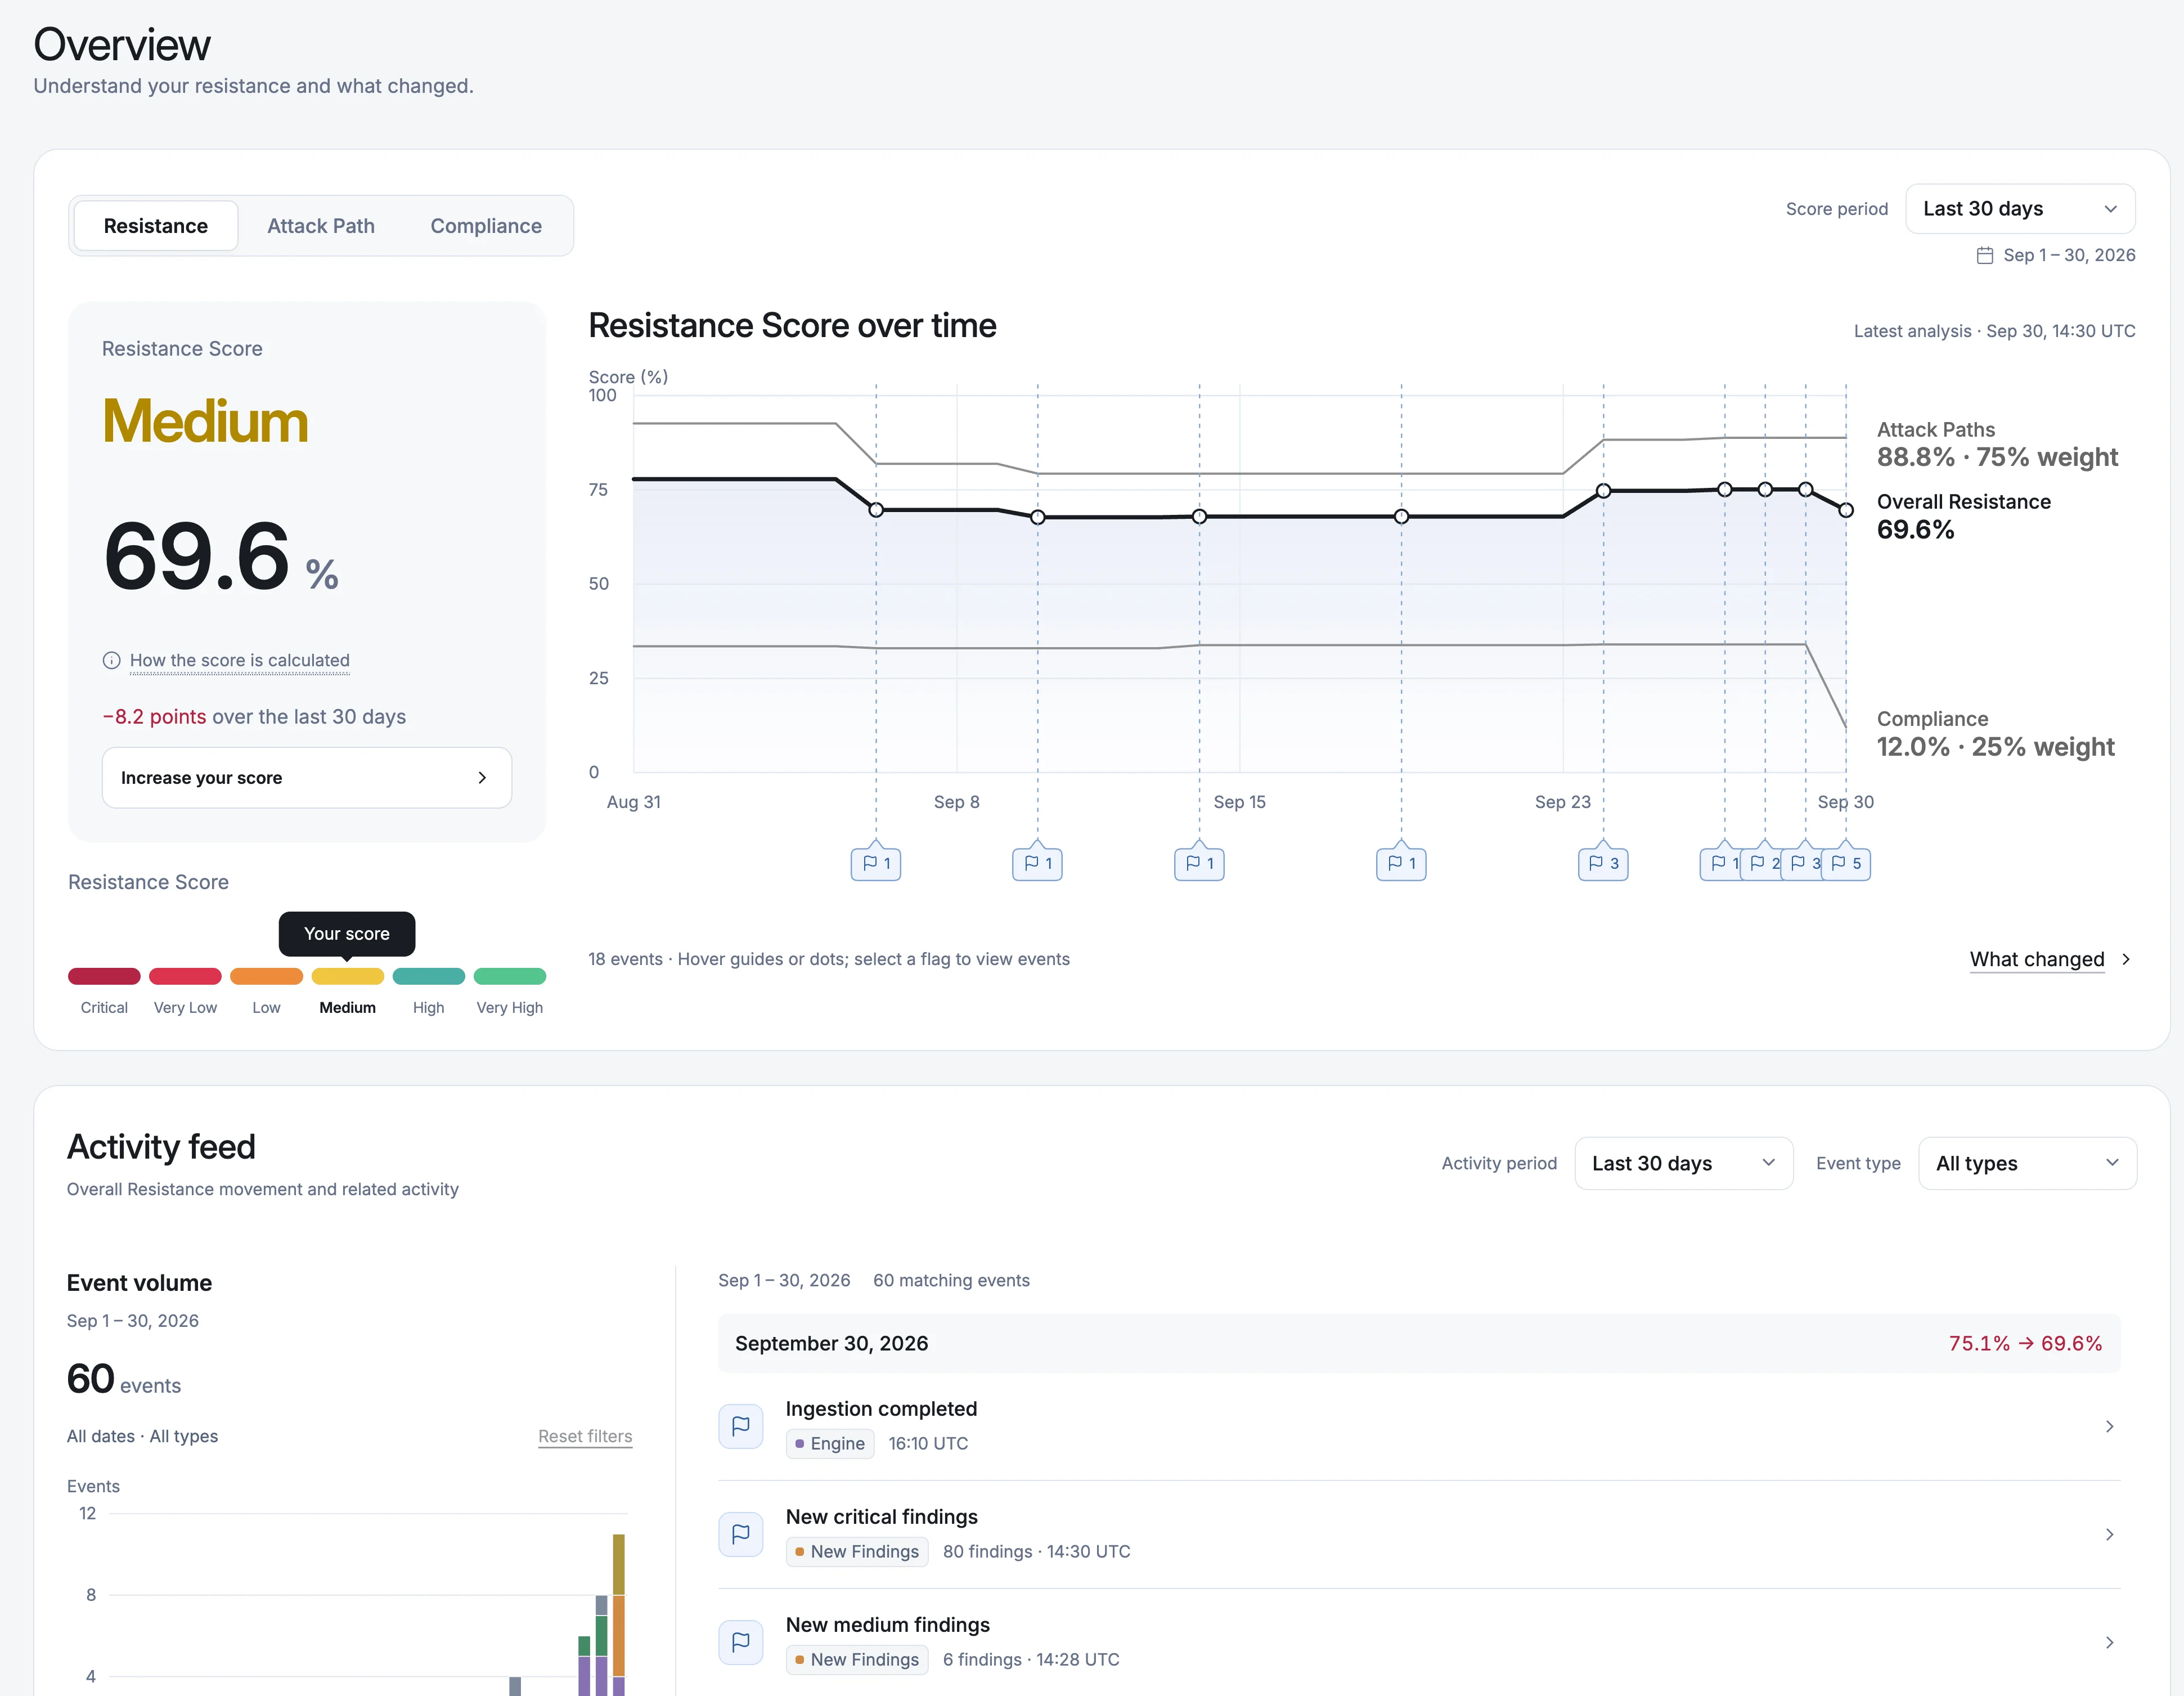
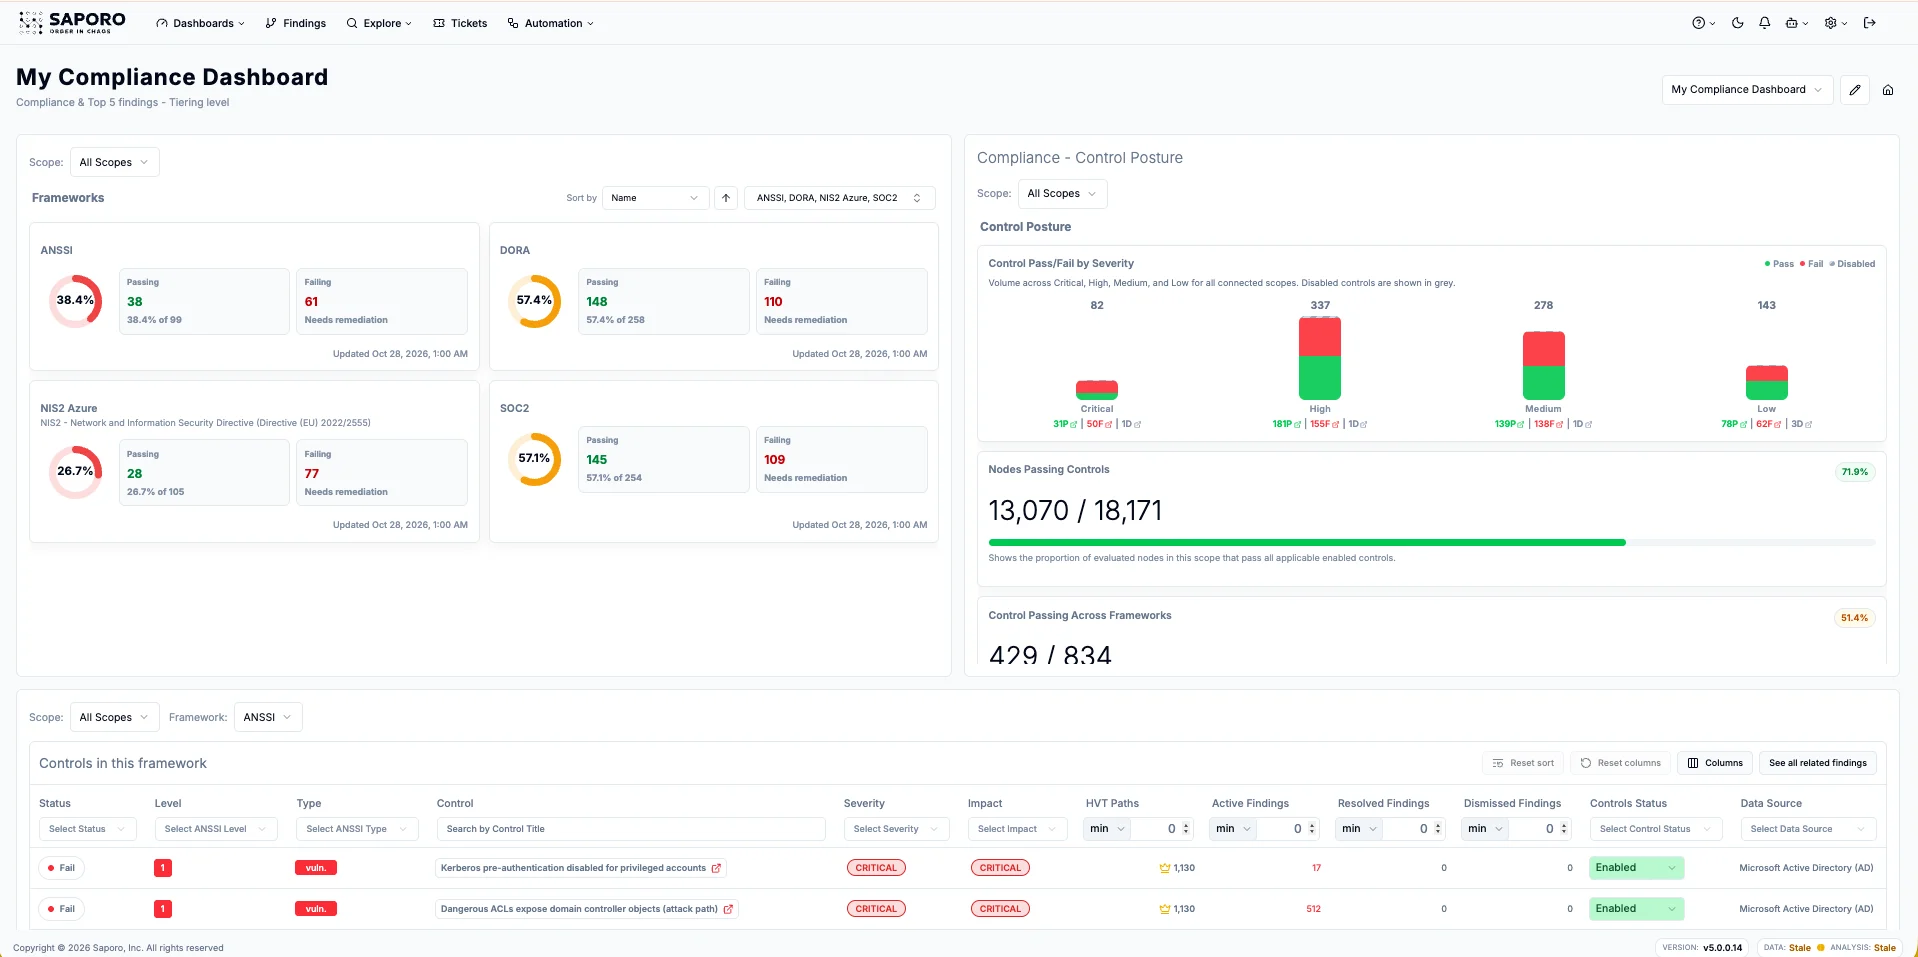
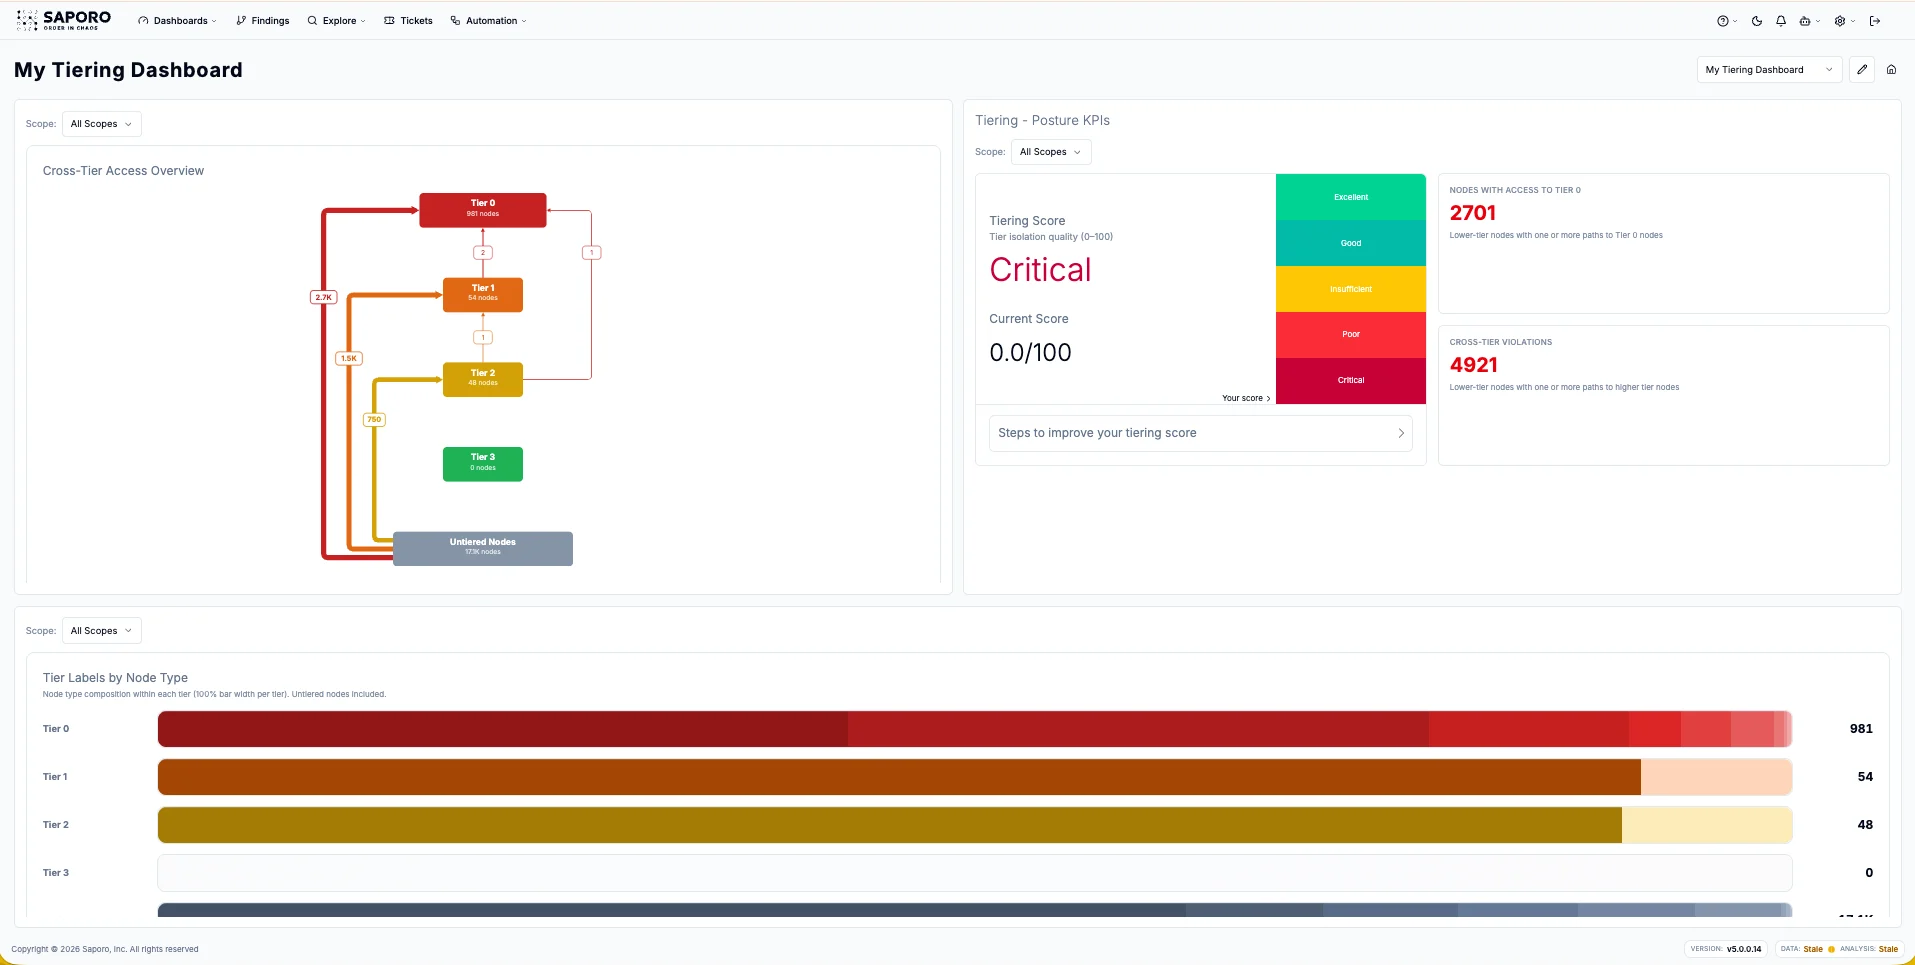
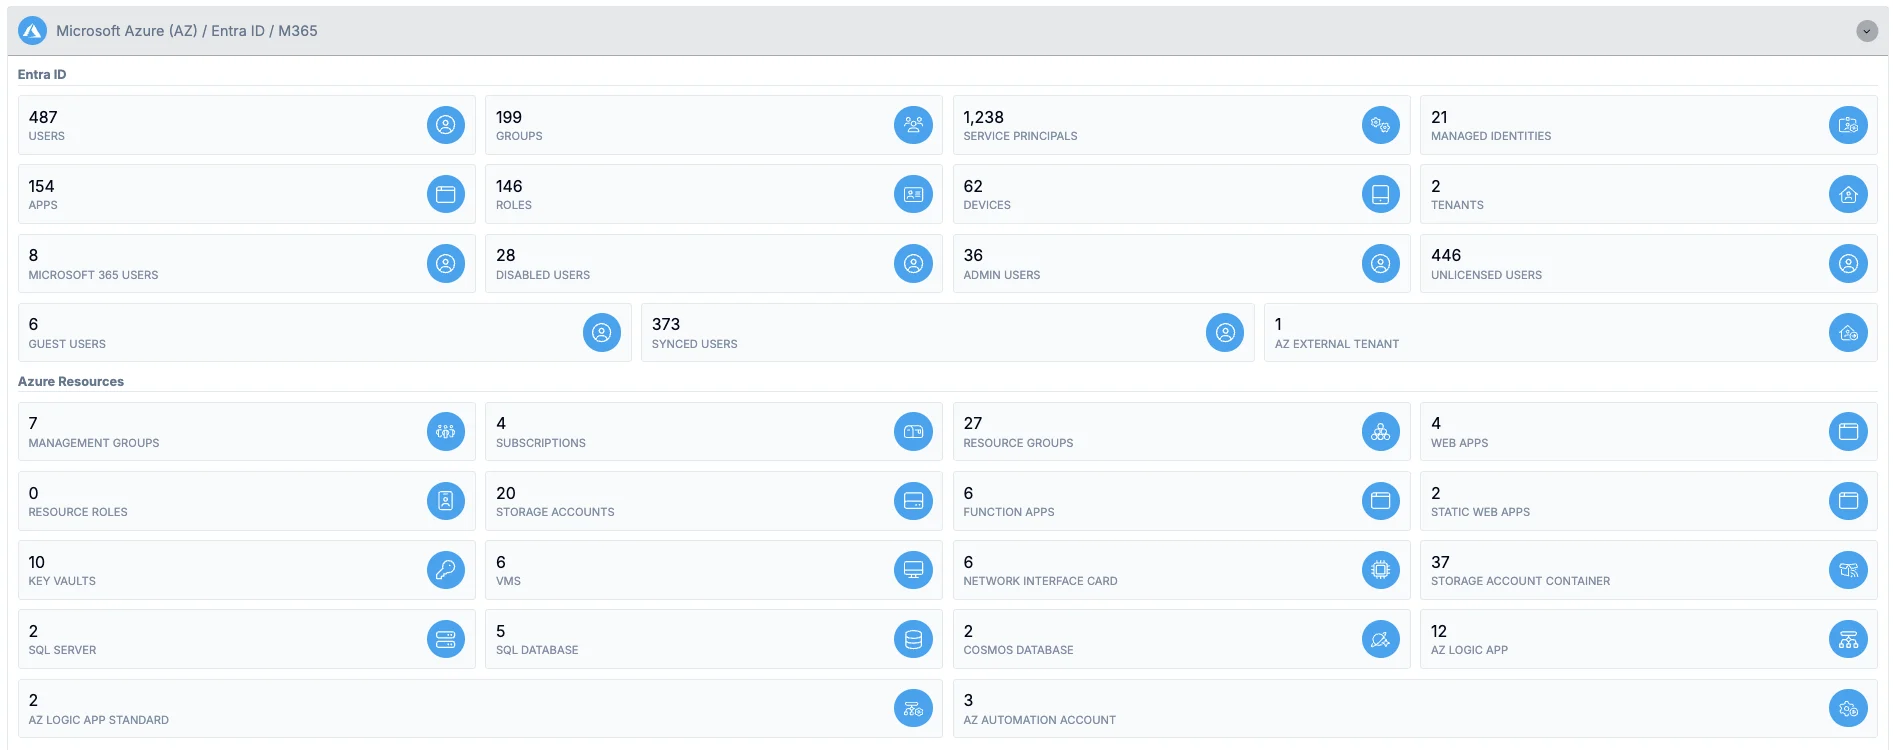
Saporo relie identités, applications et ressources dans un même graphe pour prioriser les corrections qui protègent vos ressources critiques. En environnement hybride, il intègre aussi Active Directory pour révéler les chemins d’attaque entre le cloud et l’on-premise.

Microsoft Entra IDMicrosoft Azure
  • Utilisateurs et groupes
  • Applications
  • Rôles d’annuaire
  • Azure RBAC
  • Ressources
  • Identités managées

78 % des techniques d’attaque observées contre les infrastructures critiques exploitaient les identités cloud.

Source : Microsoft Digital Defense Report 2026

QUESTIONS FRÉQUENTES

L’exposition Entra ID et Azure en questions

Saporo relie utilisateurs, groupes, rôles d’annuaire, inscriptions d’applications et leurs service principals (applications d’entreprise), identités managées, droits Azure RBAC, groupes d’administration, abonnements, groupes de ressources et ressources dans un même graphe d’attaque.

Leurs droits et relations d’administration sont analysés avec les identités humaines et les rôles cloud. Vos équipes voient ainsi comment les accès non humains peuvent étendre les possibilités d’attaque ou ouvrir un chemin vers une ressource critique.

Oui. Saporo relie les rôles d’annuaire, appartenances aux groupes, droits des applications et droits Azure RBAC aux ressources concernées. Il révèle ainsi comment le contrôle d’une identité ou d’une application peut donner accès à des abonnements, des coffres Key Vault, des machines virtuelles, des comptes de stockage, des bases de données ou d’autres ressources critiques.

Oui. Lorsque les deux sources sont connectées, Saporo relie les identités synchronisées et les autres relations hybrides collectées entre Active Directory et le cloud Microsoft. Vous voyez ainsi comment l’exposition peut se propager entre les deux environnements.

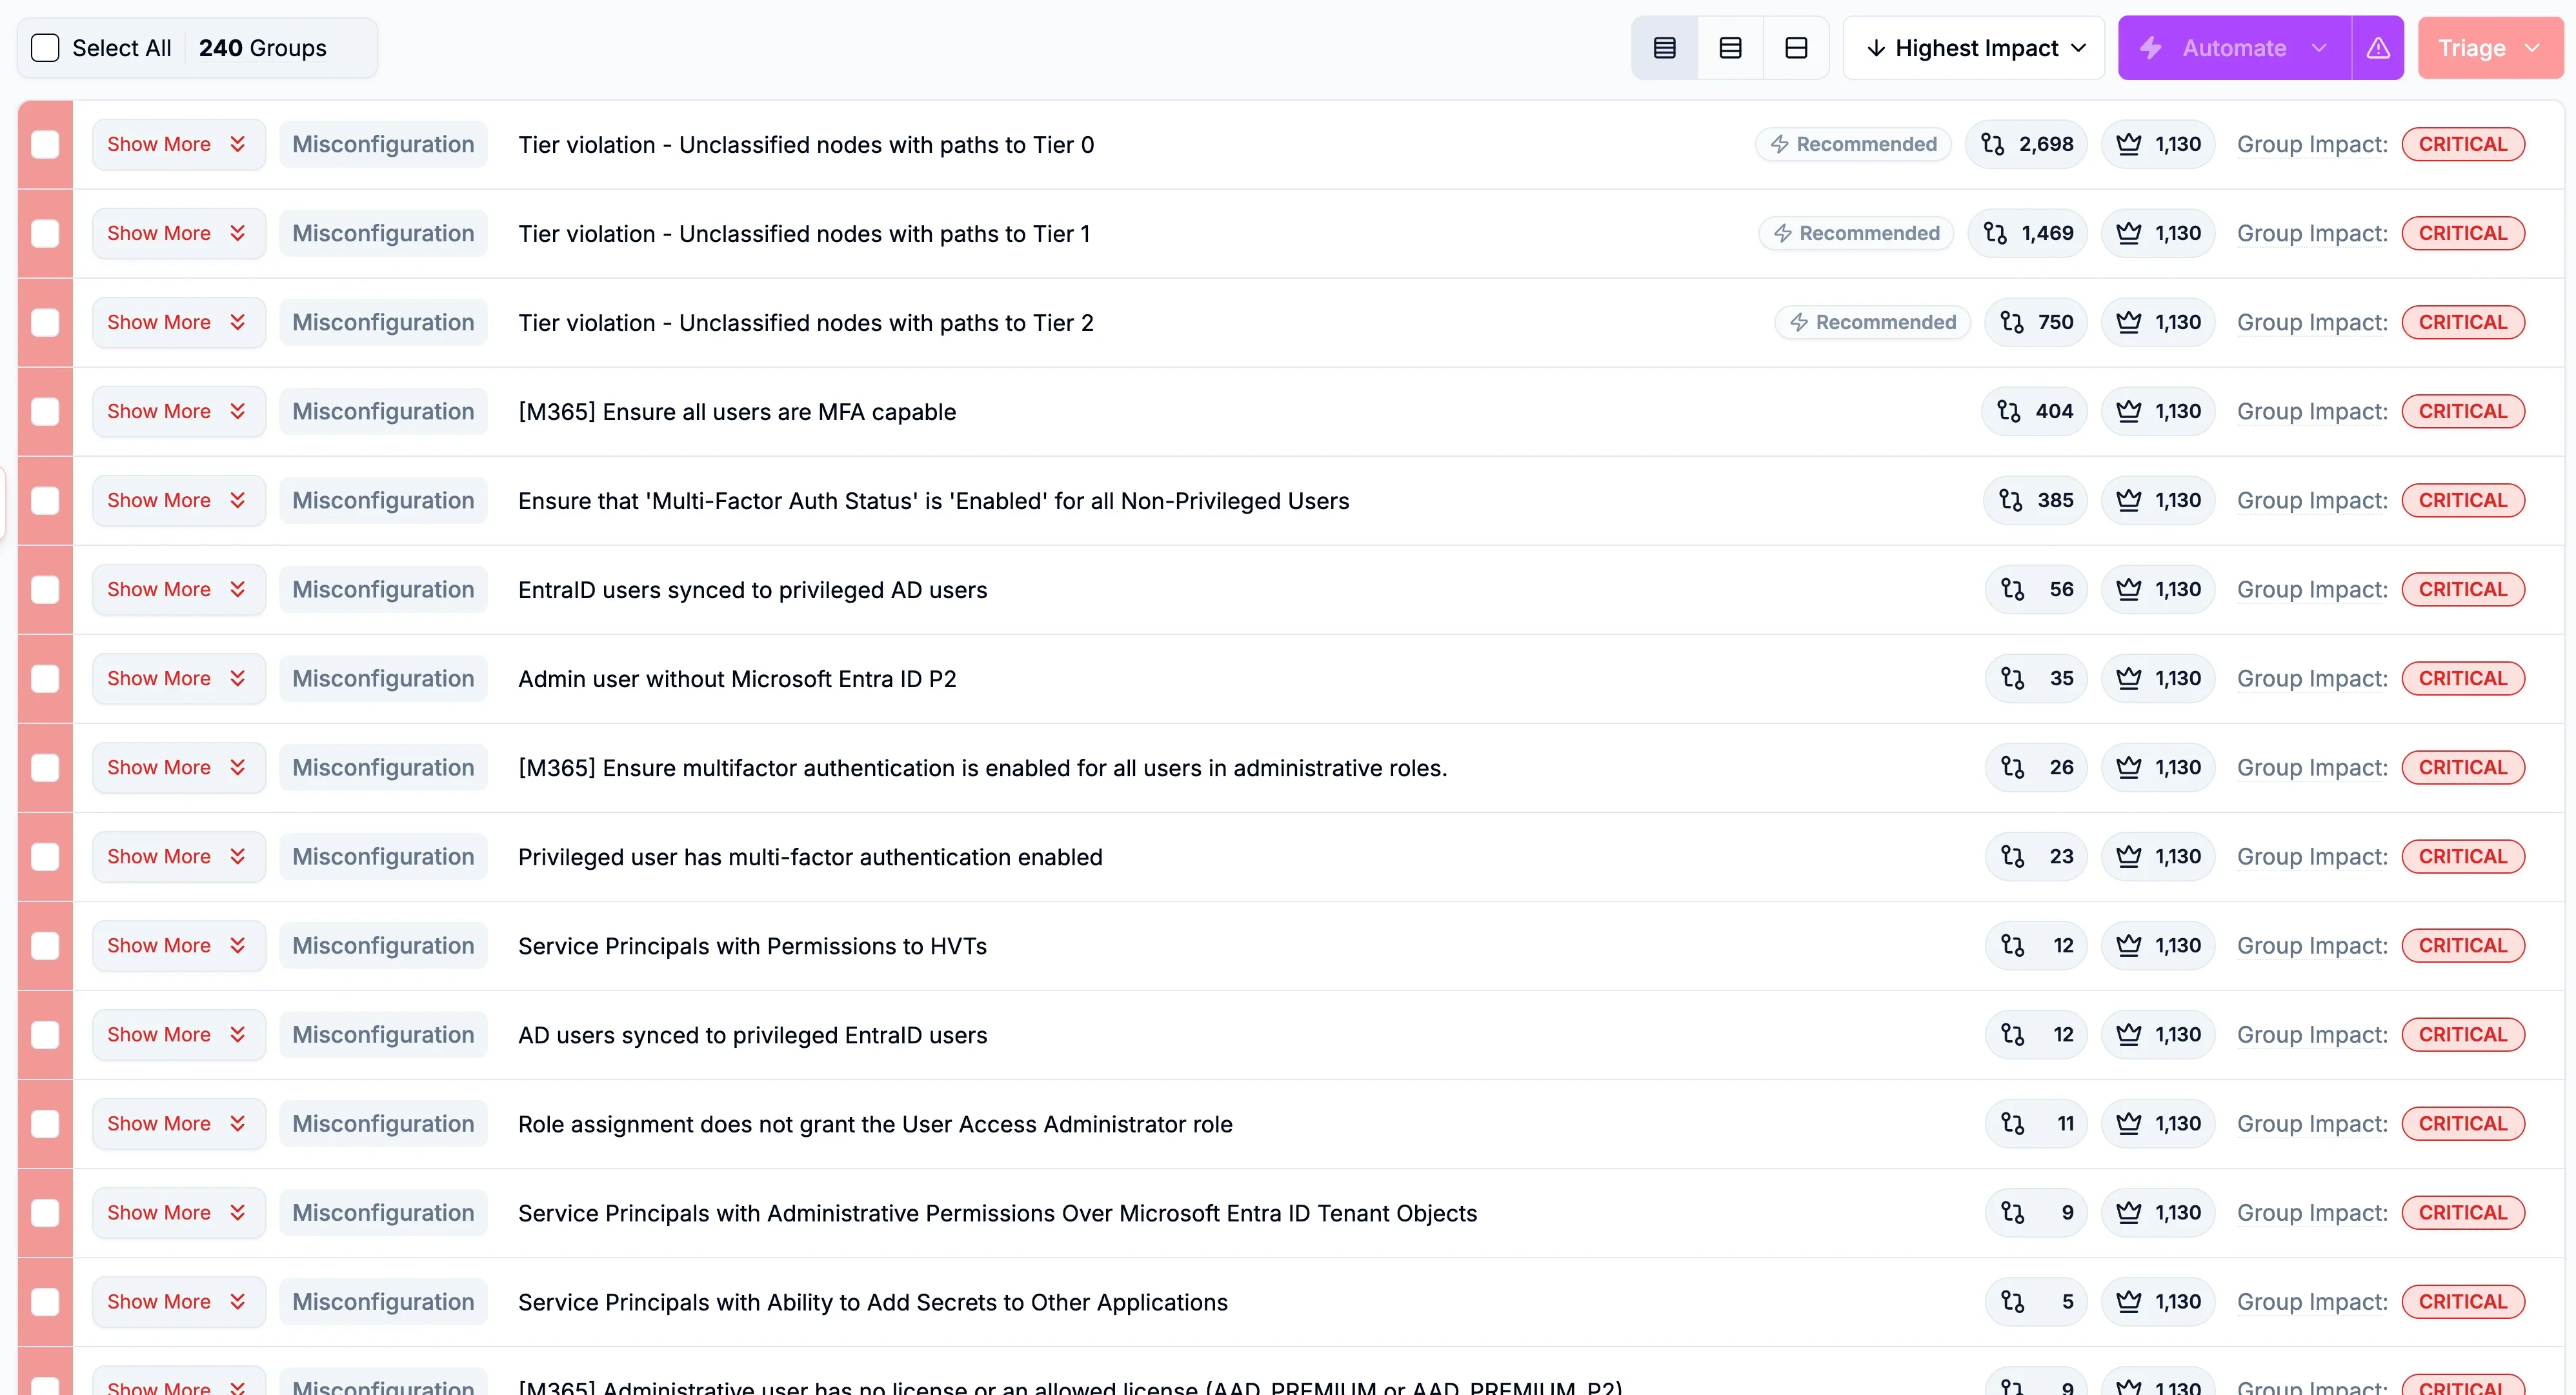
Saporo évalue les accès possibles, la propagation des privilèges, l’impact sur les ressources critiques et la surface d’attaque qu’une correction peut supprimer. Vos équipes ciblent ainsi les changements qui réduisent le plus les risques.

Oui. Saporo peut analyser Entra ID et Azure indépendamment. La connexion d’Active Directory ajoute les relations hybrides, mais les identités cloud, leurs droits, les erreurs de configuration et les opportunités d’attaque peuvent être analysés seuls.

Pour les relations de rôles prises en charge, Saporo intègre le contexte d’activation et de validation PIM. Les unités administratives précisent le périmètre de l’administration déléguée, pour analyser les privilèges au-delà des rôles attribués à l’ensemble du tenant.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo