EXPOSITION ADCS

Réduisez l’exposition des identités dans ADCS

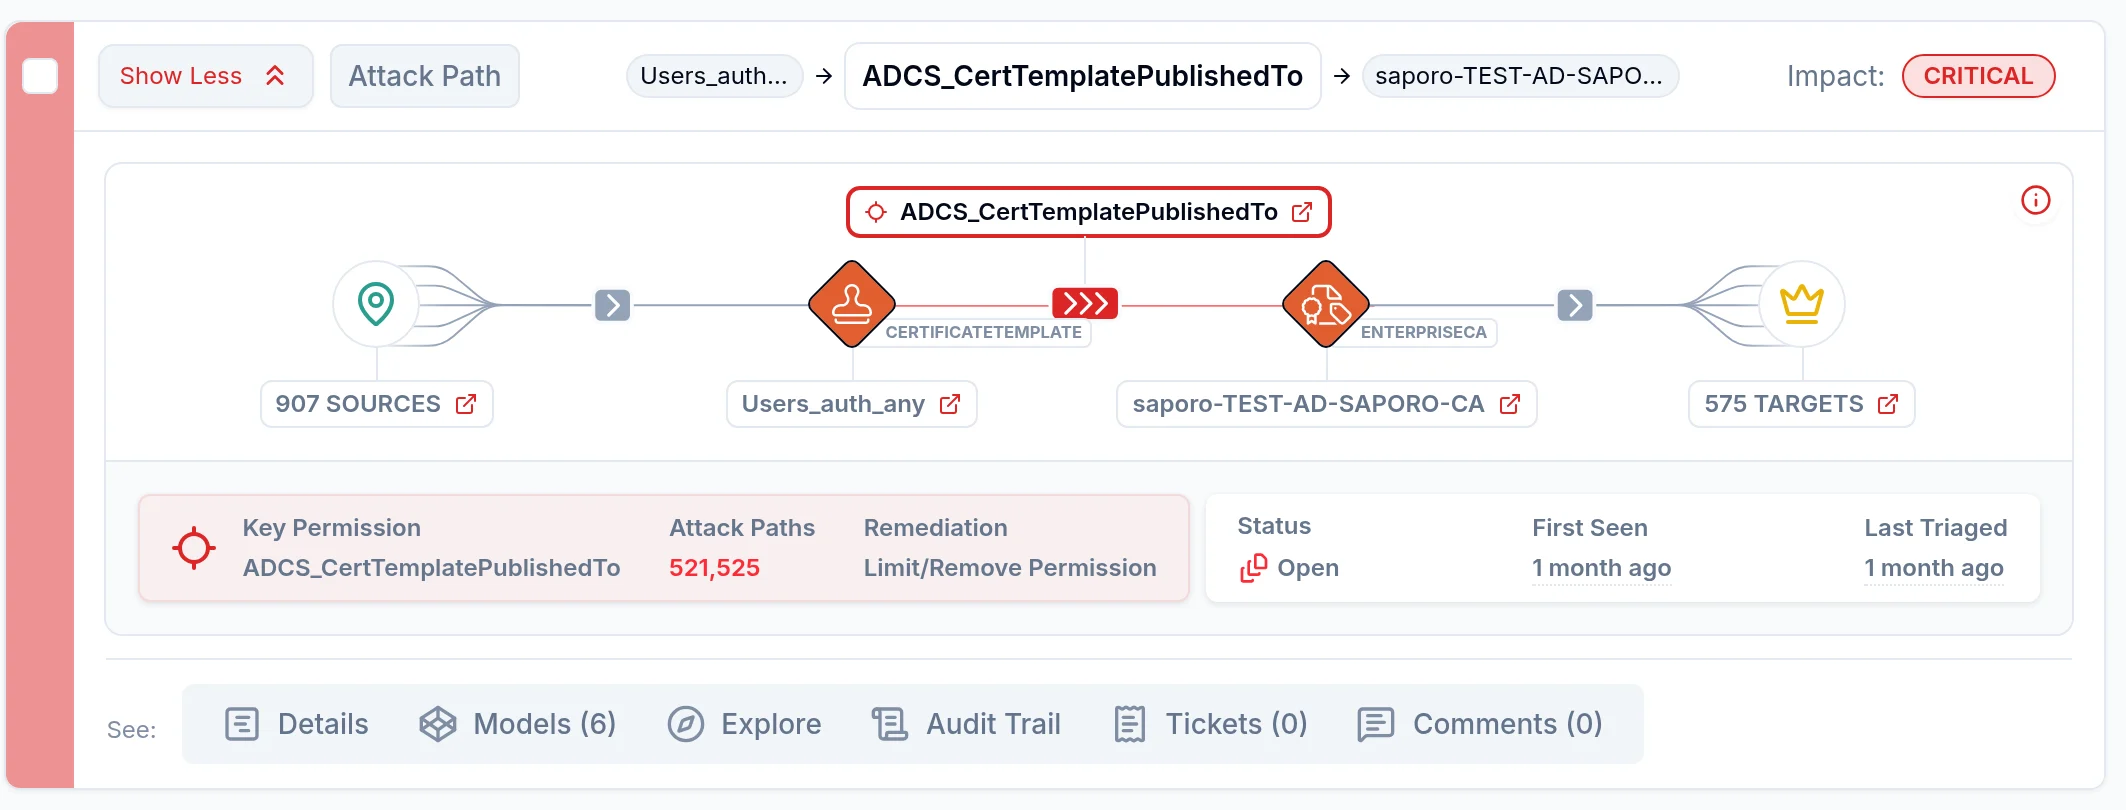
Des modèles de certificats, droits d’inscription ou autorités de certification mal configurés peuvent permettre l’usurpation d’identité et l’élévation de privilèges.

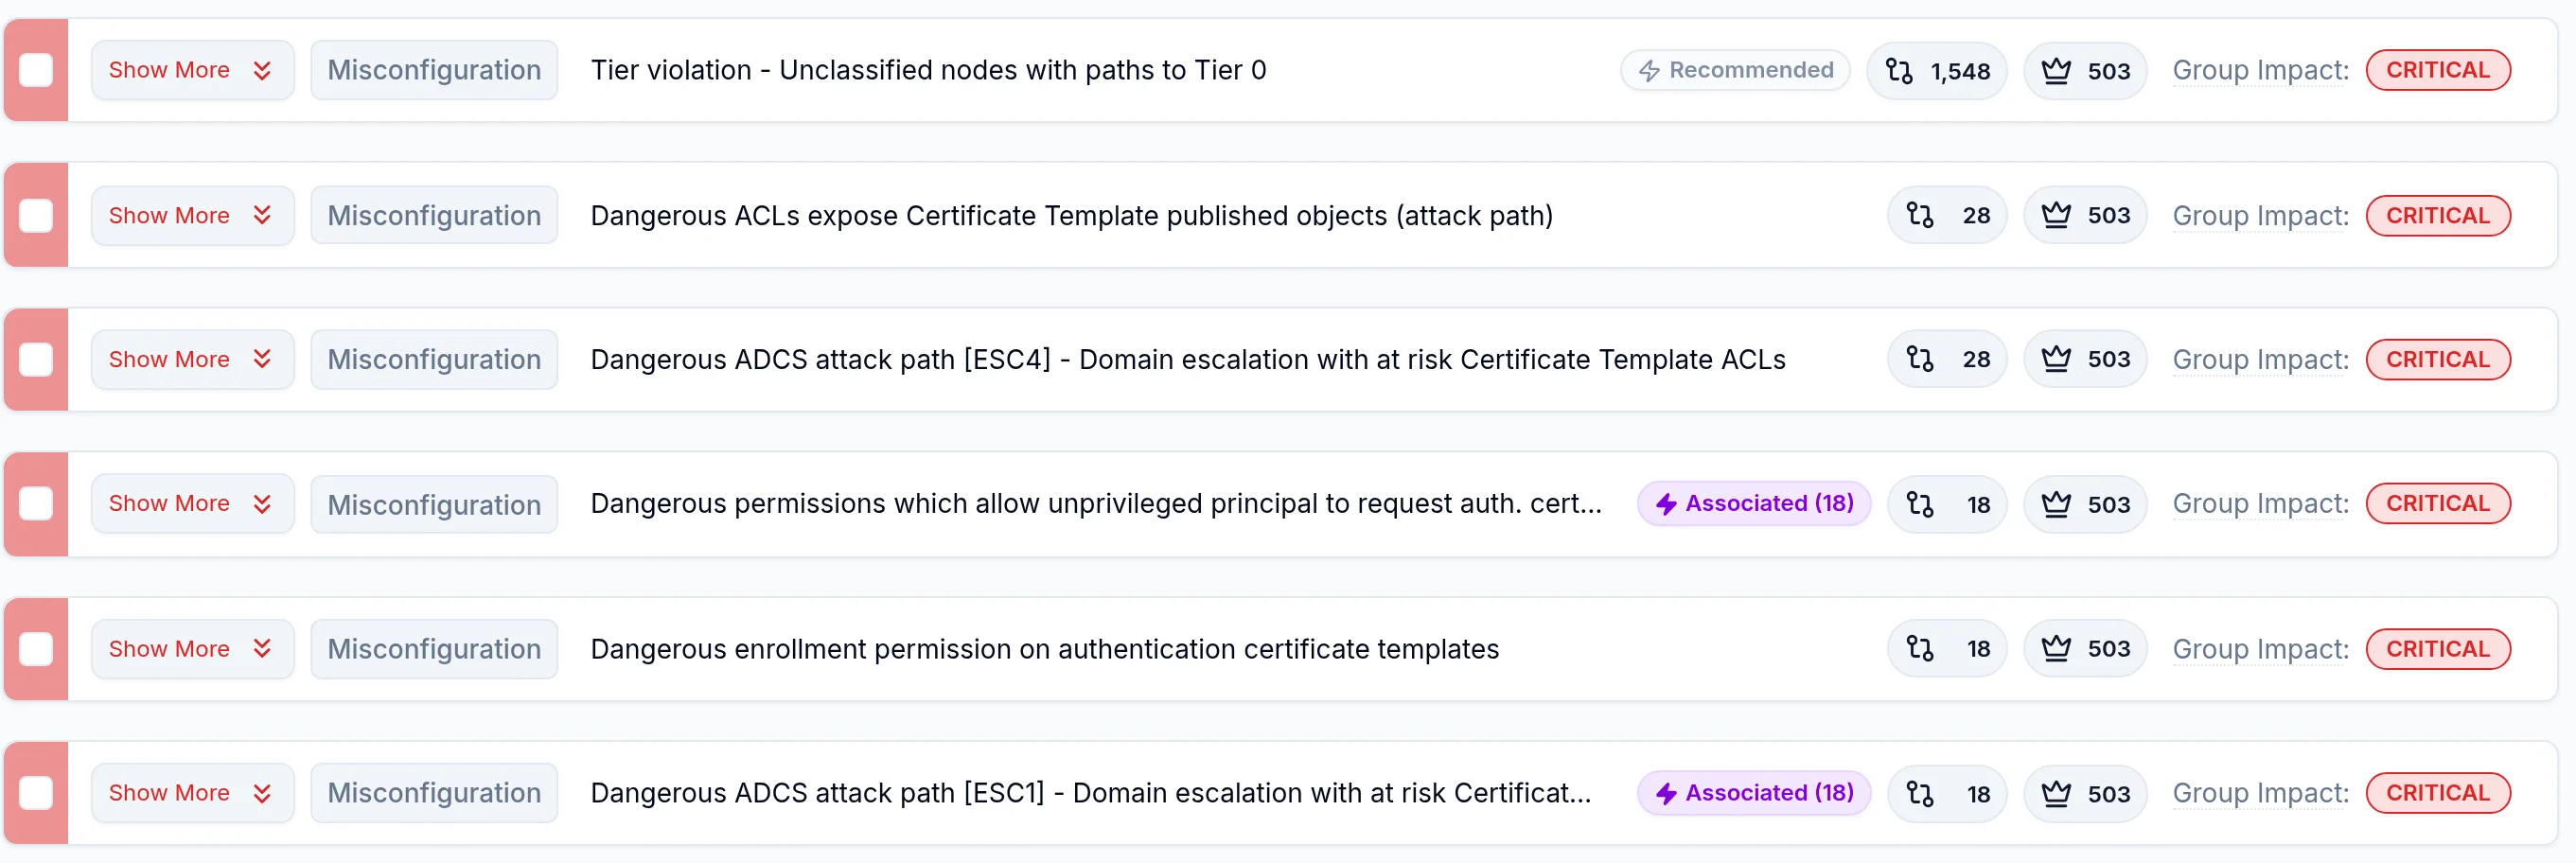
Saporo analyse ADCS avec Active Directory pour révéler ces opportunités d’attaque et prioriser les corrections qui bloquent les chemins vers le Tier 0 et les autres ressources critiques.

ADCS
  • Modèles
  • Autorités
  • Inscription
  • Objets PKI
  • Droits
  • Identités AD

Les audits de la NSA et de la CISA révèlent régulièrement des configurations ADCS non sécurisées dans les grandes organisations.

Source : Avis conjoint NSA et CISA AA23-278A, Top Ten Cybersecurity Misconfigurations

QUESTIONS FRÉQUENTES

Comprendre l’exposition d’ADCS

Active Directory Certificate Services (ADCS) est le rôle Windows Server qui permet d’émettre et de gérer des certificats numériques. Les autorités de certification d’entreprise s’appuient sur des modèles stockés dans Active Directory pour définir les conditions de demande et d’émission des certificats.

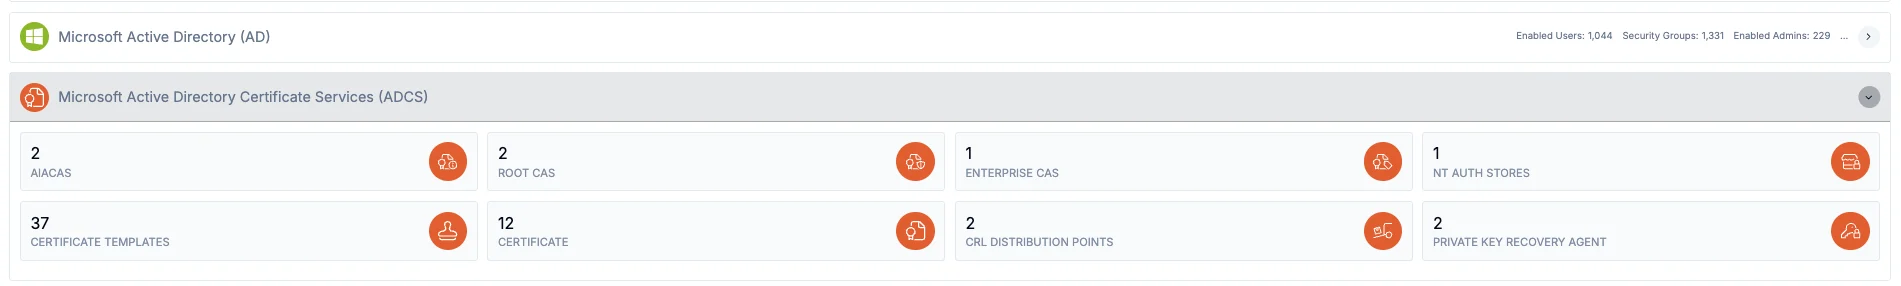
Saporo couvre les modèles de certificats, les autorités de certification, les inscriptions et les objets PKI. Il relie ces données aux identités, droits et relations Active Directory dans un graphe d’attaque unifié.

Saporo utilise un collecteur ADCS sans agent, en complément de la collecte Active Directory. Il rassemble les autorités de certification, modèles, droits d’inscription et objets PKI dans une même analyse de l’exposition. La couverture dépend des droits accordés au collecteur et de sa connectivité avec votre annuaire et vos autorités de certification.

Les services de certificats dépendent des identités, des droits et de la configuration de l’annuaire. Des accès excessifs ou des faiblesses liées aux certificats peuvent permettre une élévation de privilèges. Leur analyse conjointe révèle le chemin complet vers une identité privilégiée ou un système critique.

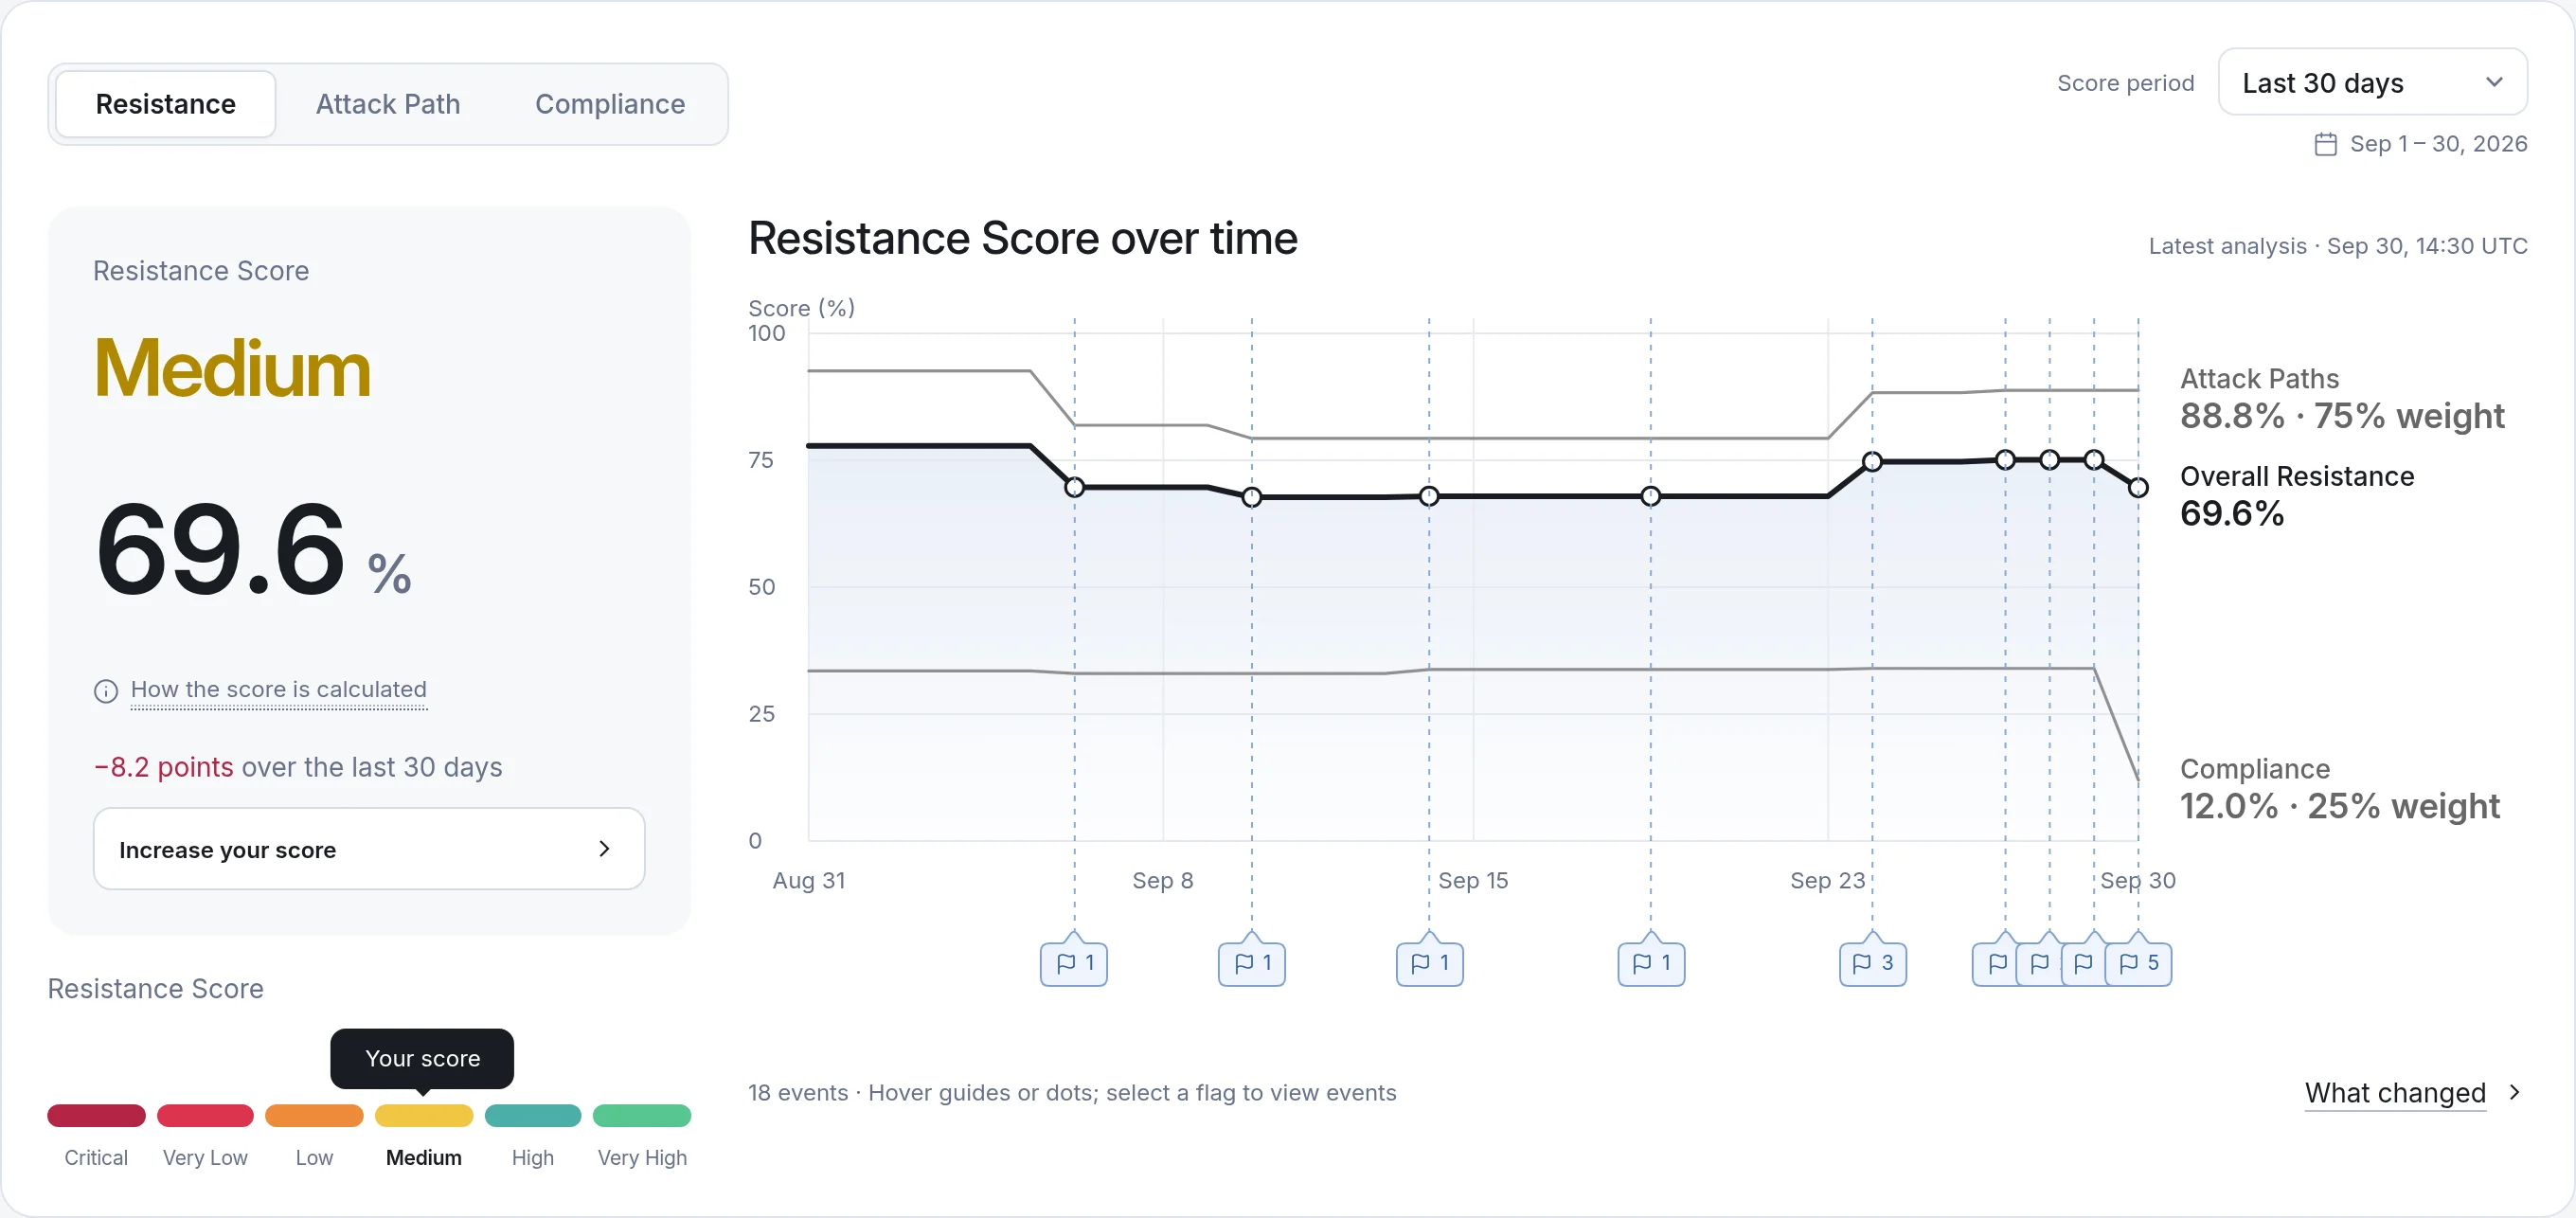
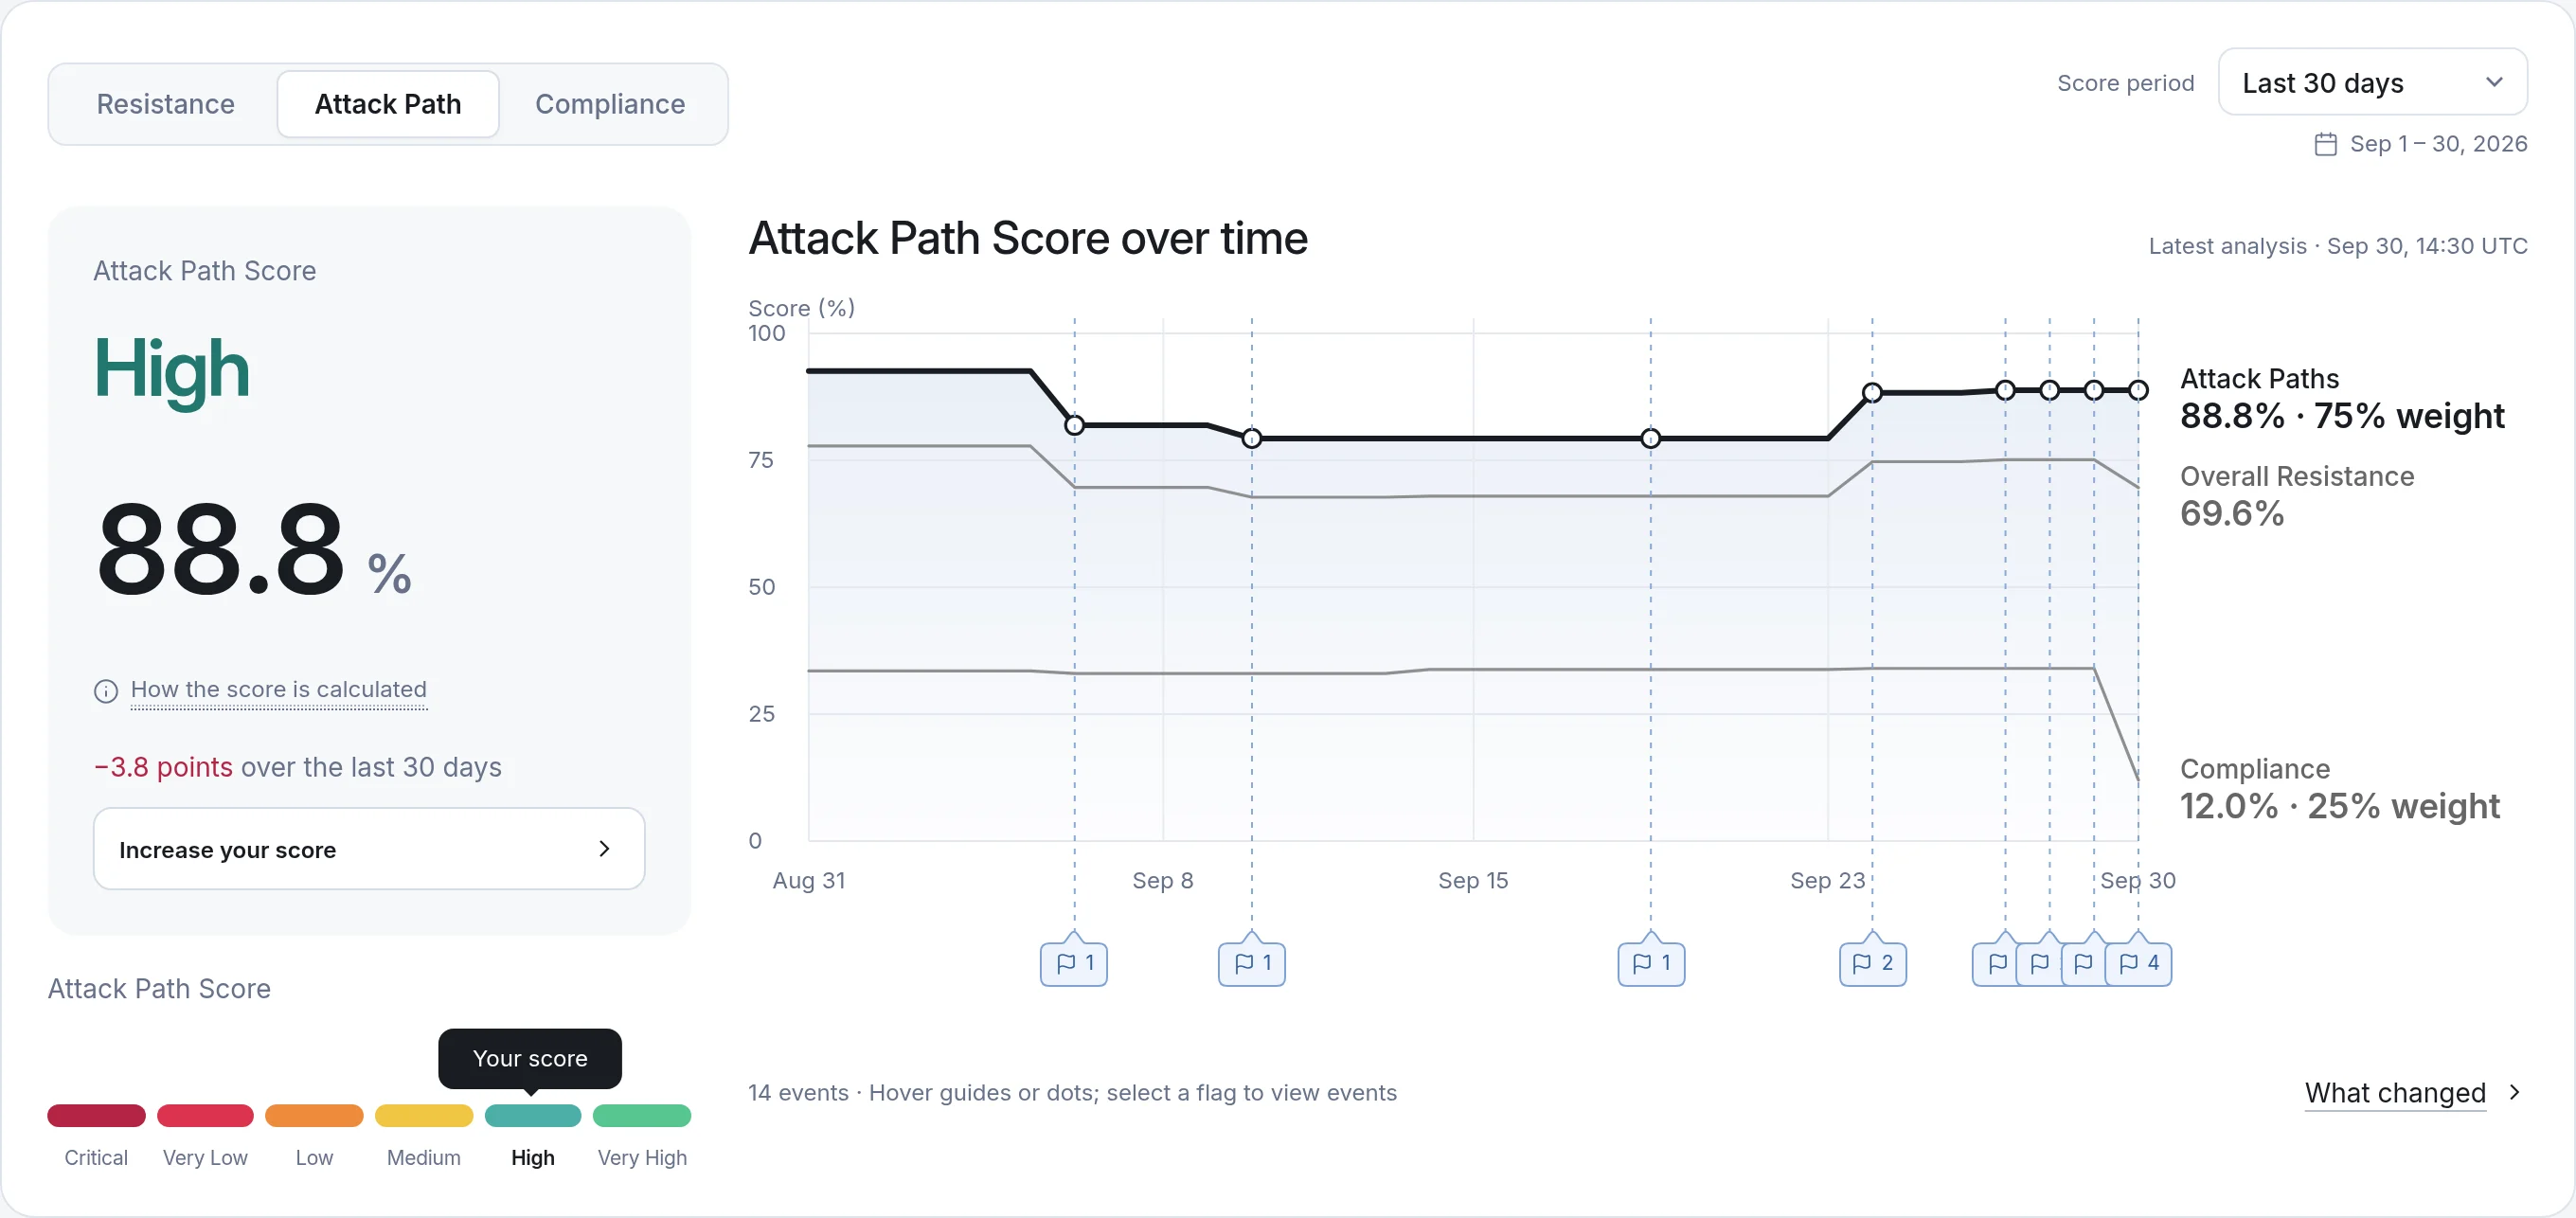
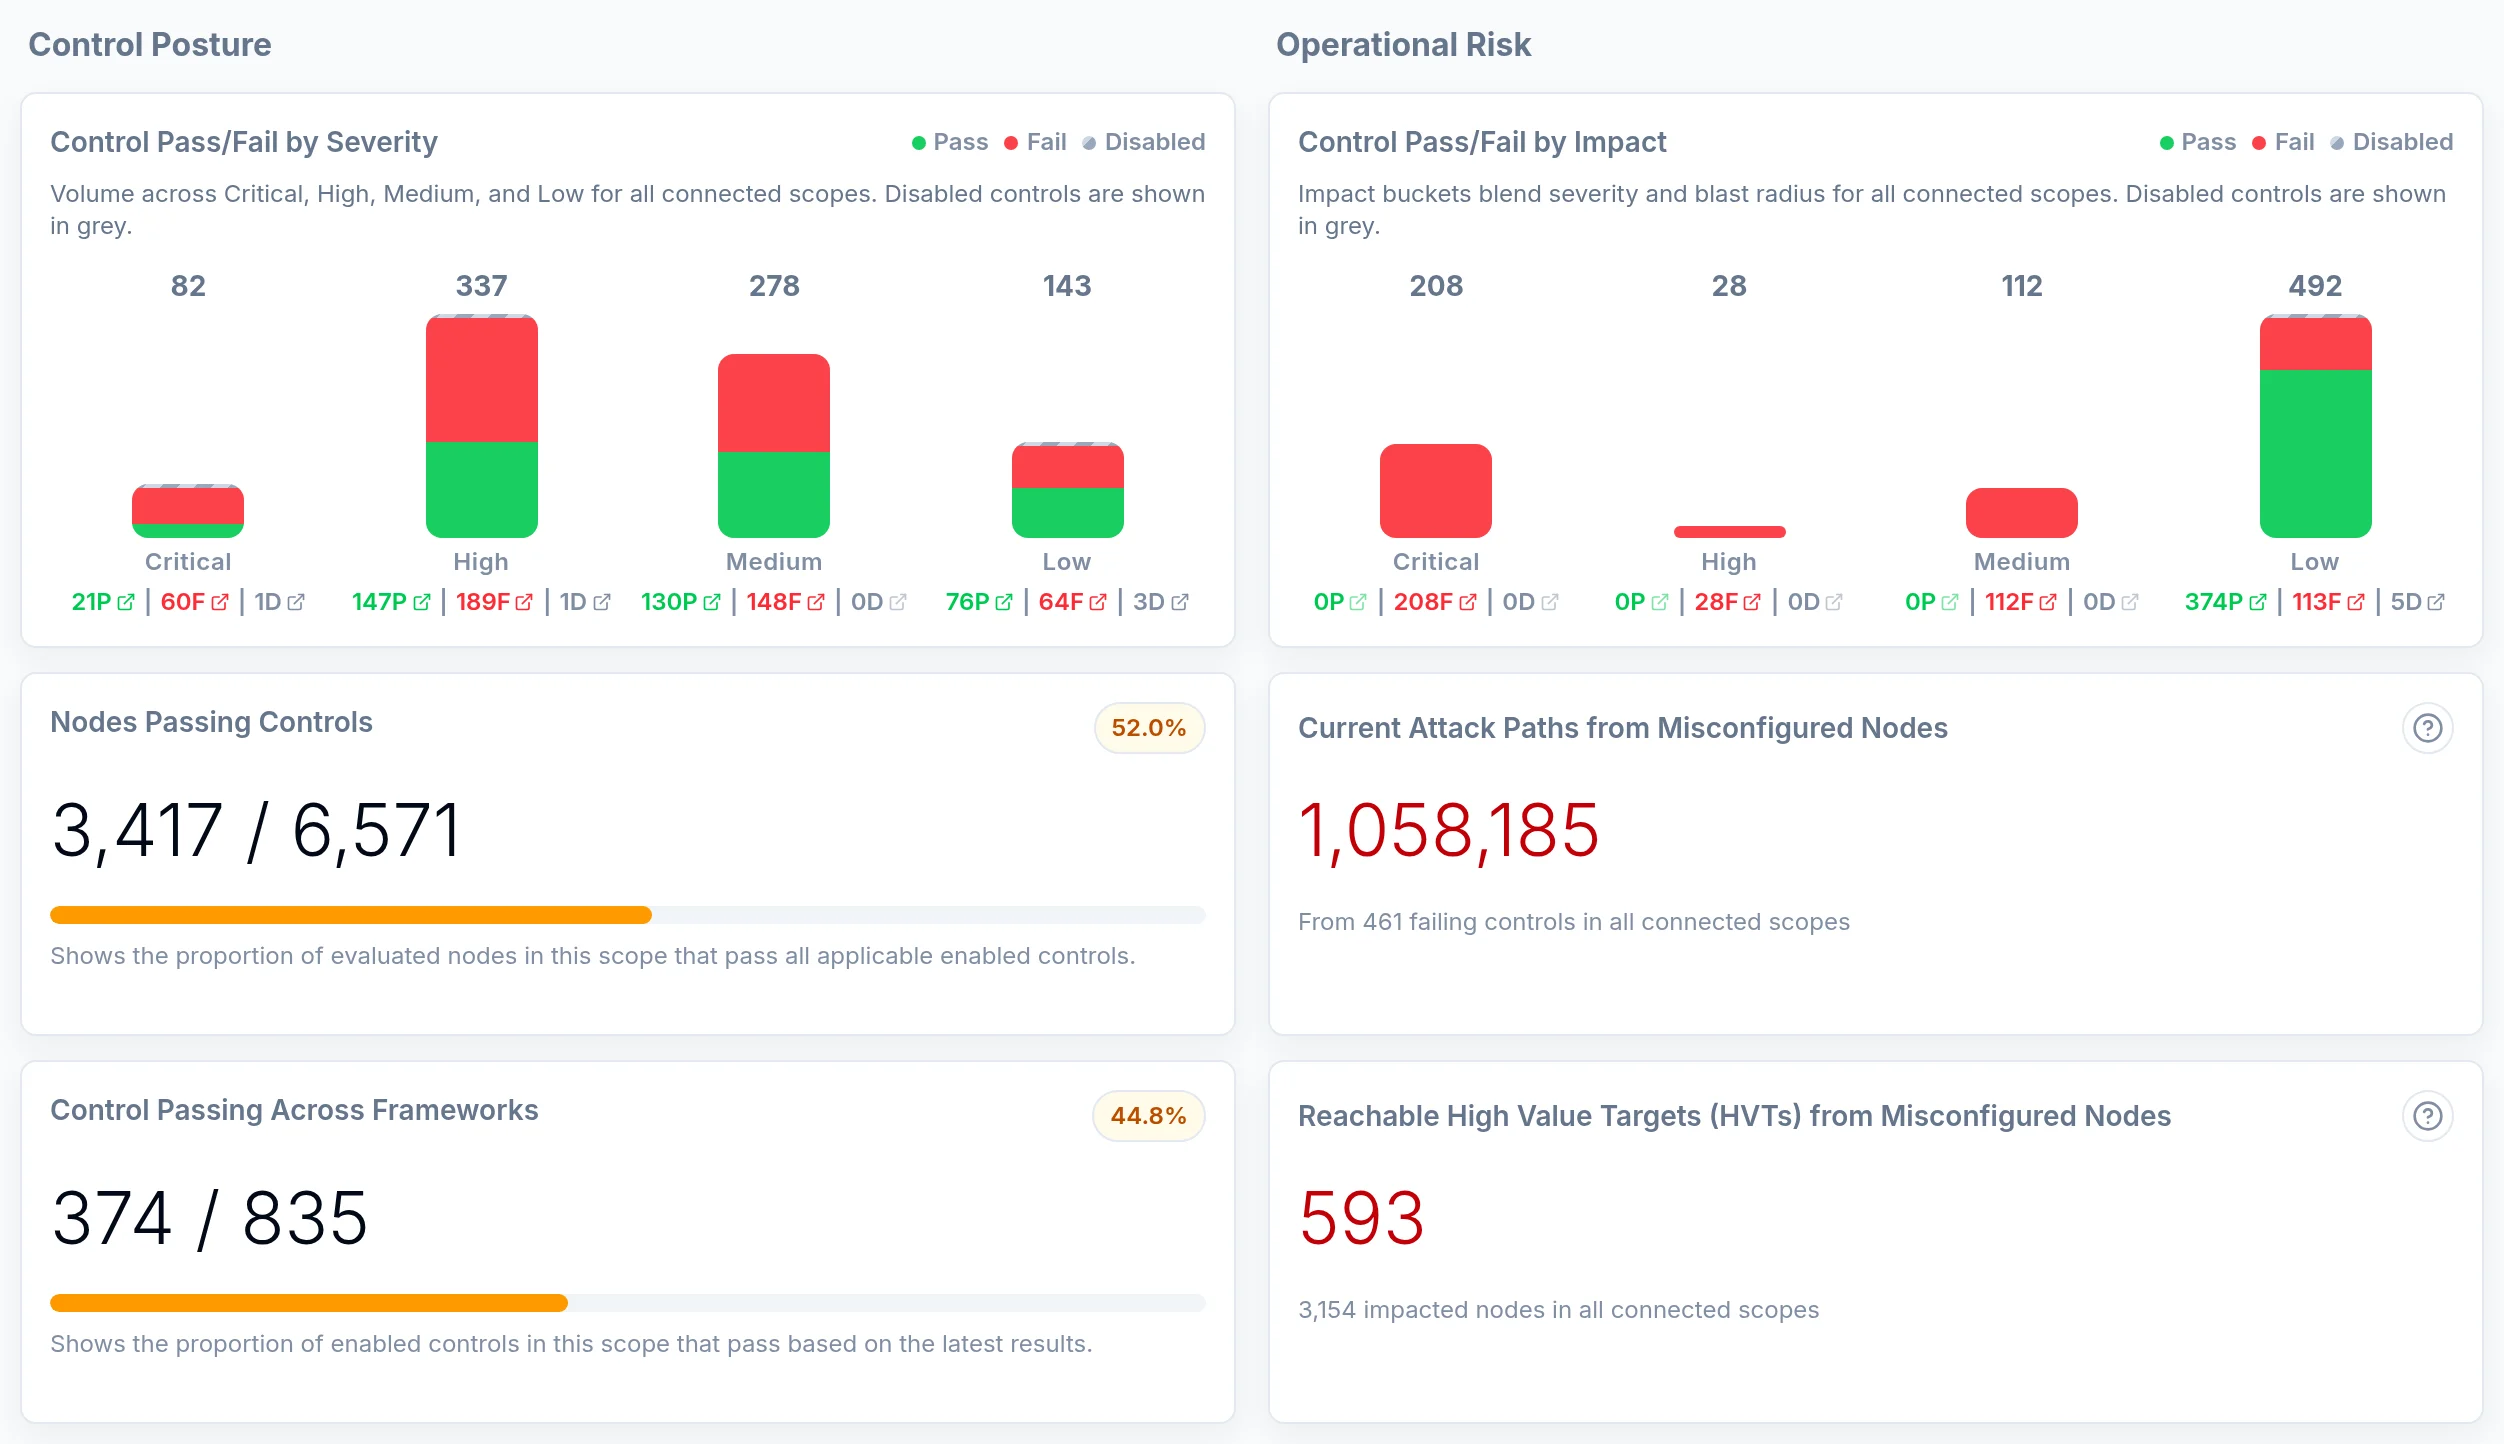
Saporo analyse les chemins d’attaque pour relier les expositions liées aux certificats aux identités privilégiées et aux cibles à forte valeur (HVT). Vos équipes peuvent ainsi prioriser les changements de droits ou de configuration qui bloquent les chemins exploitables.

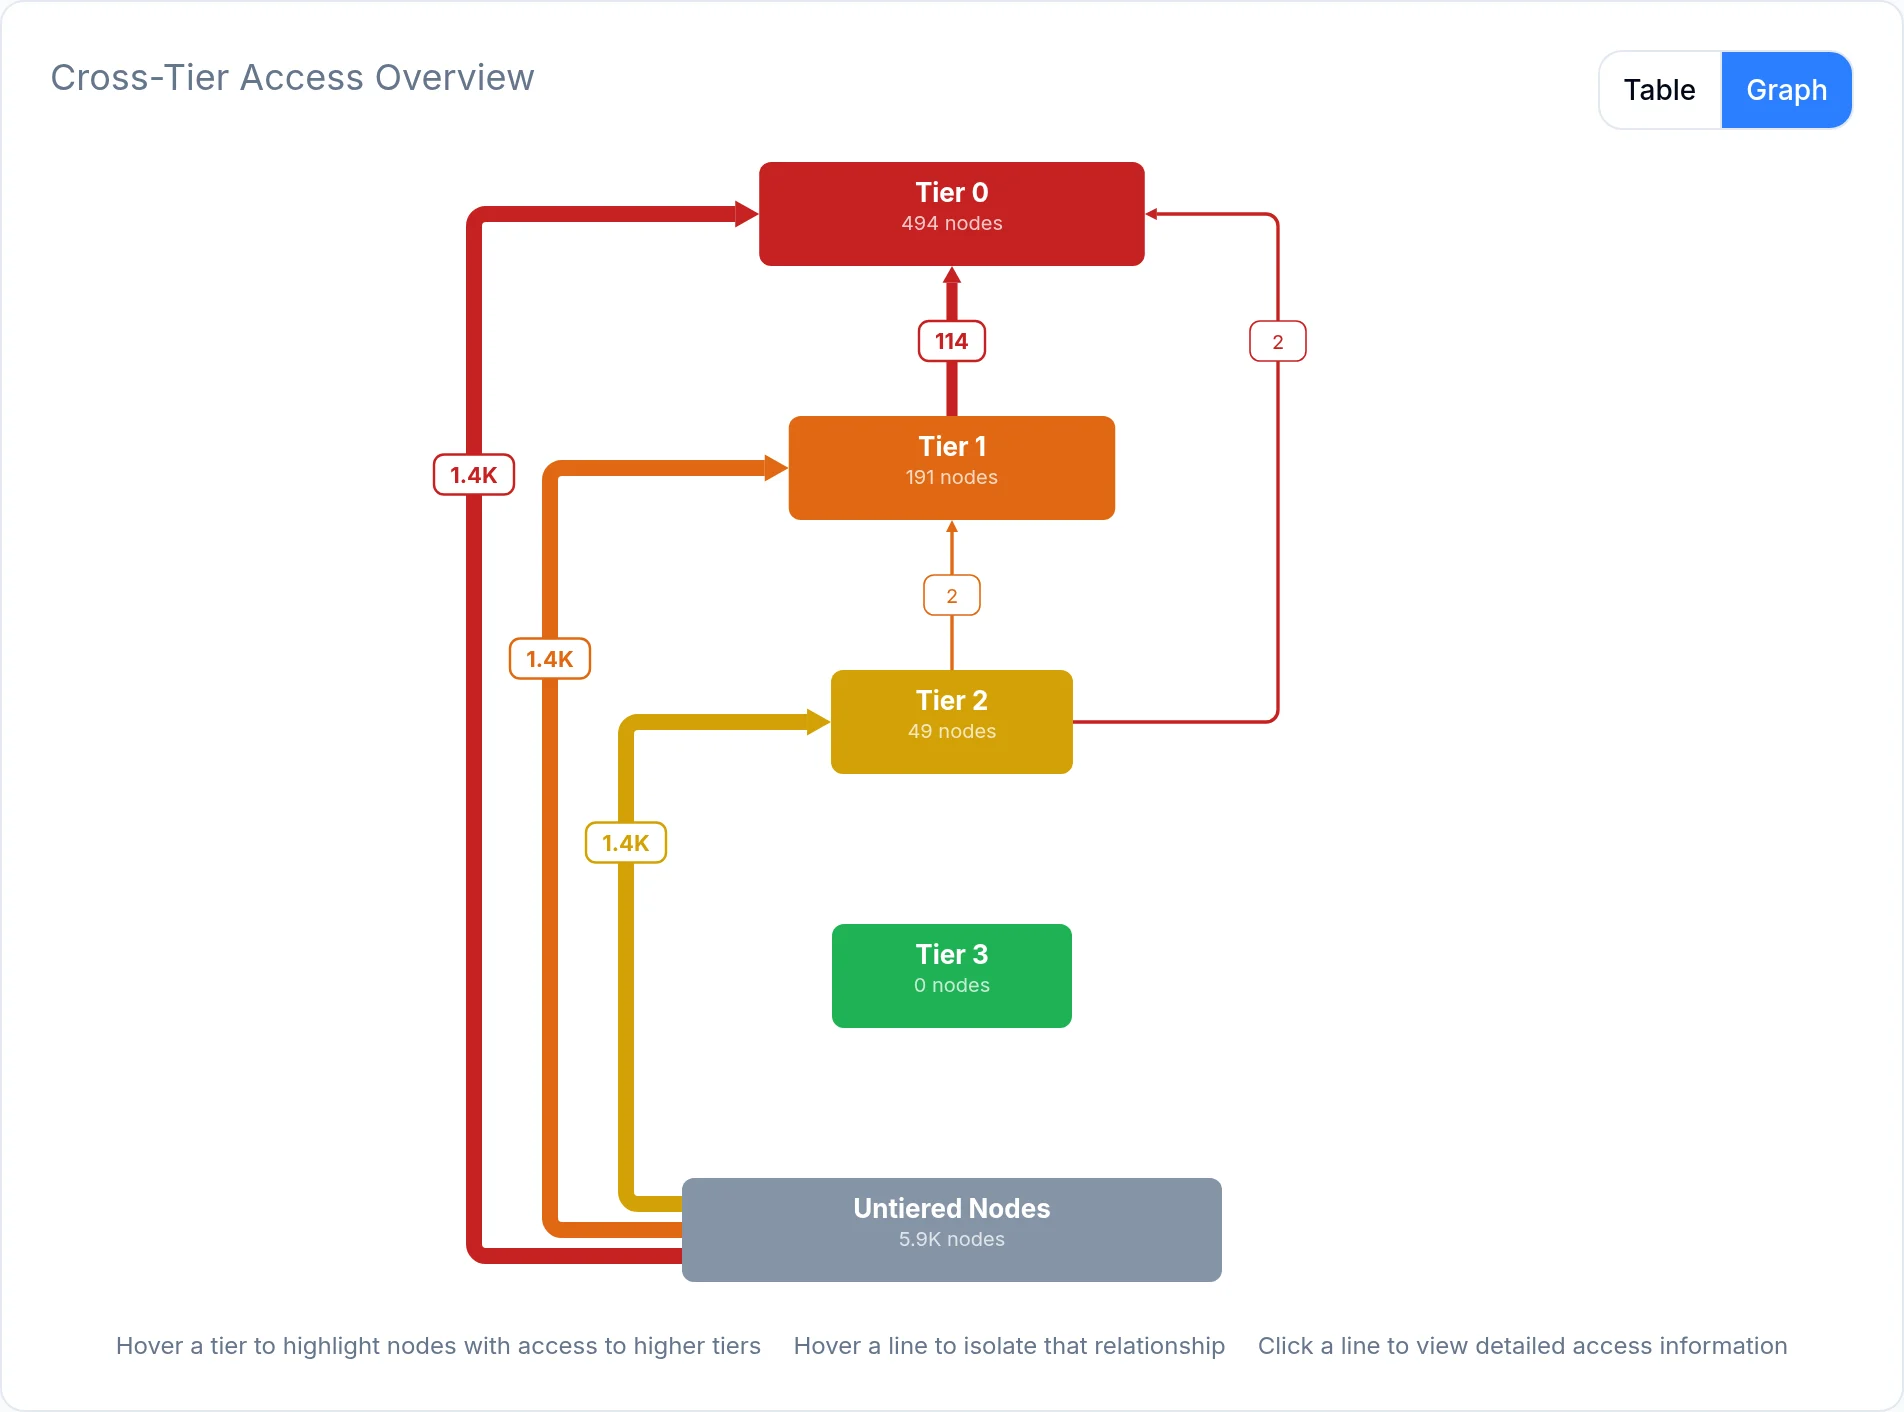
Saporo intègre les relations des services de certificats au graphe Active Directory pour identifier les chemins vers le Tier 0 et les autres cibles à forte valeur. Les équipes sécurité et PKI disposent ainsi d’éléments concrets pour prioriser le durcissement et évaluer l’impact opérationnel de chaque changement.

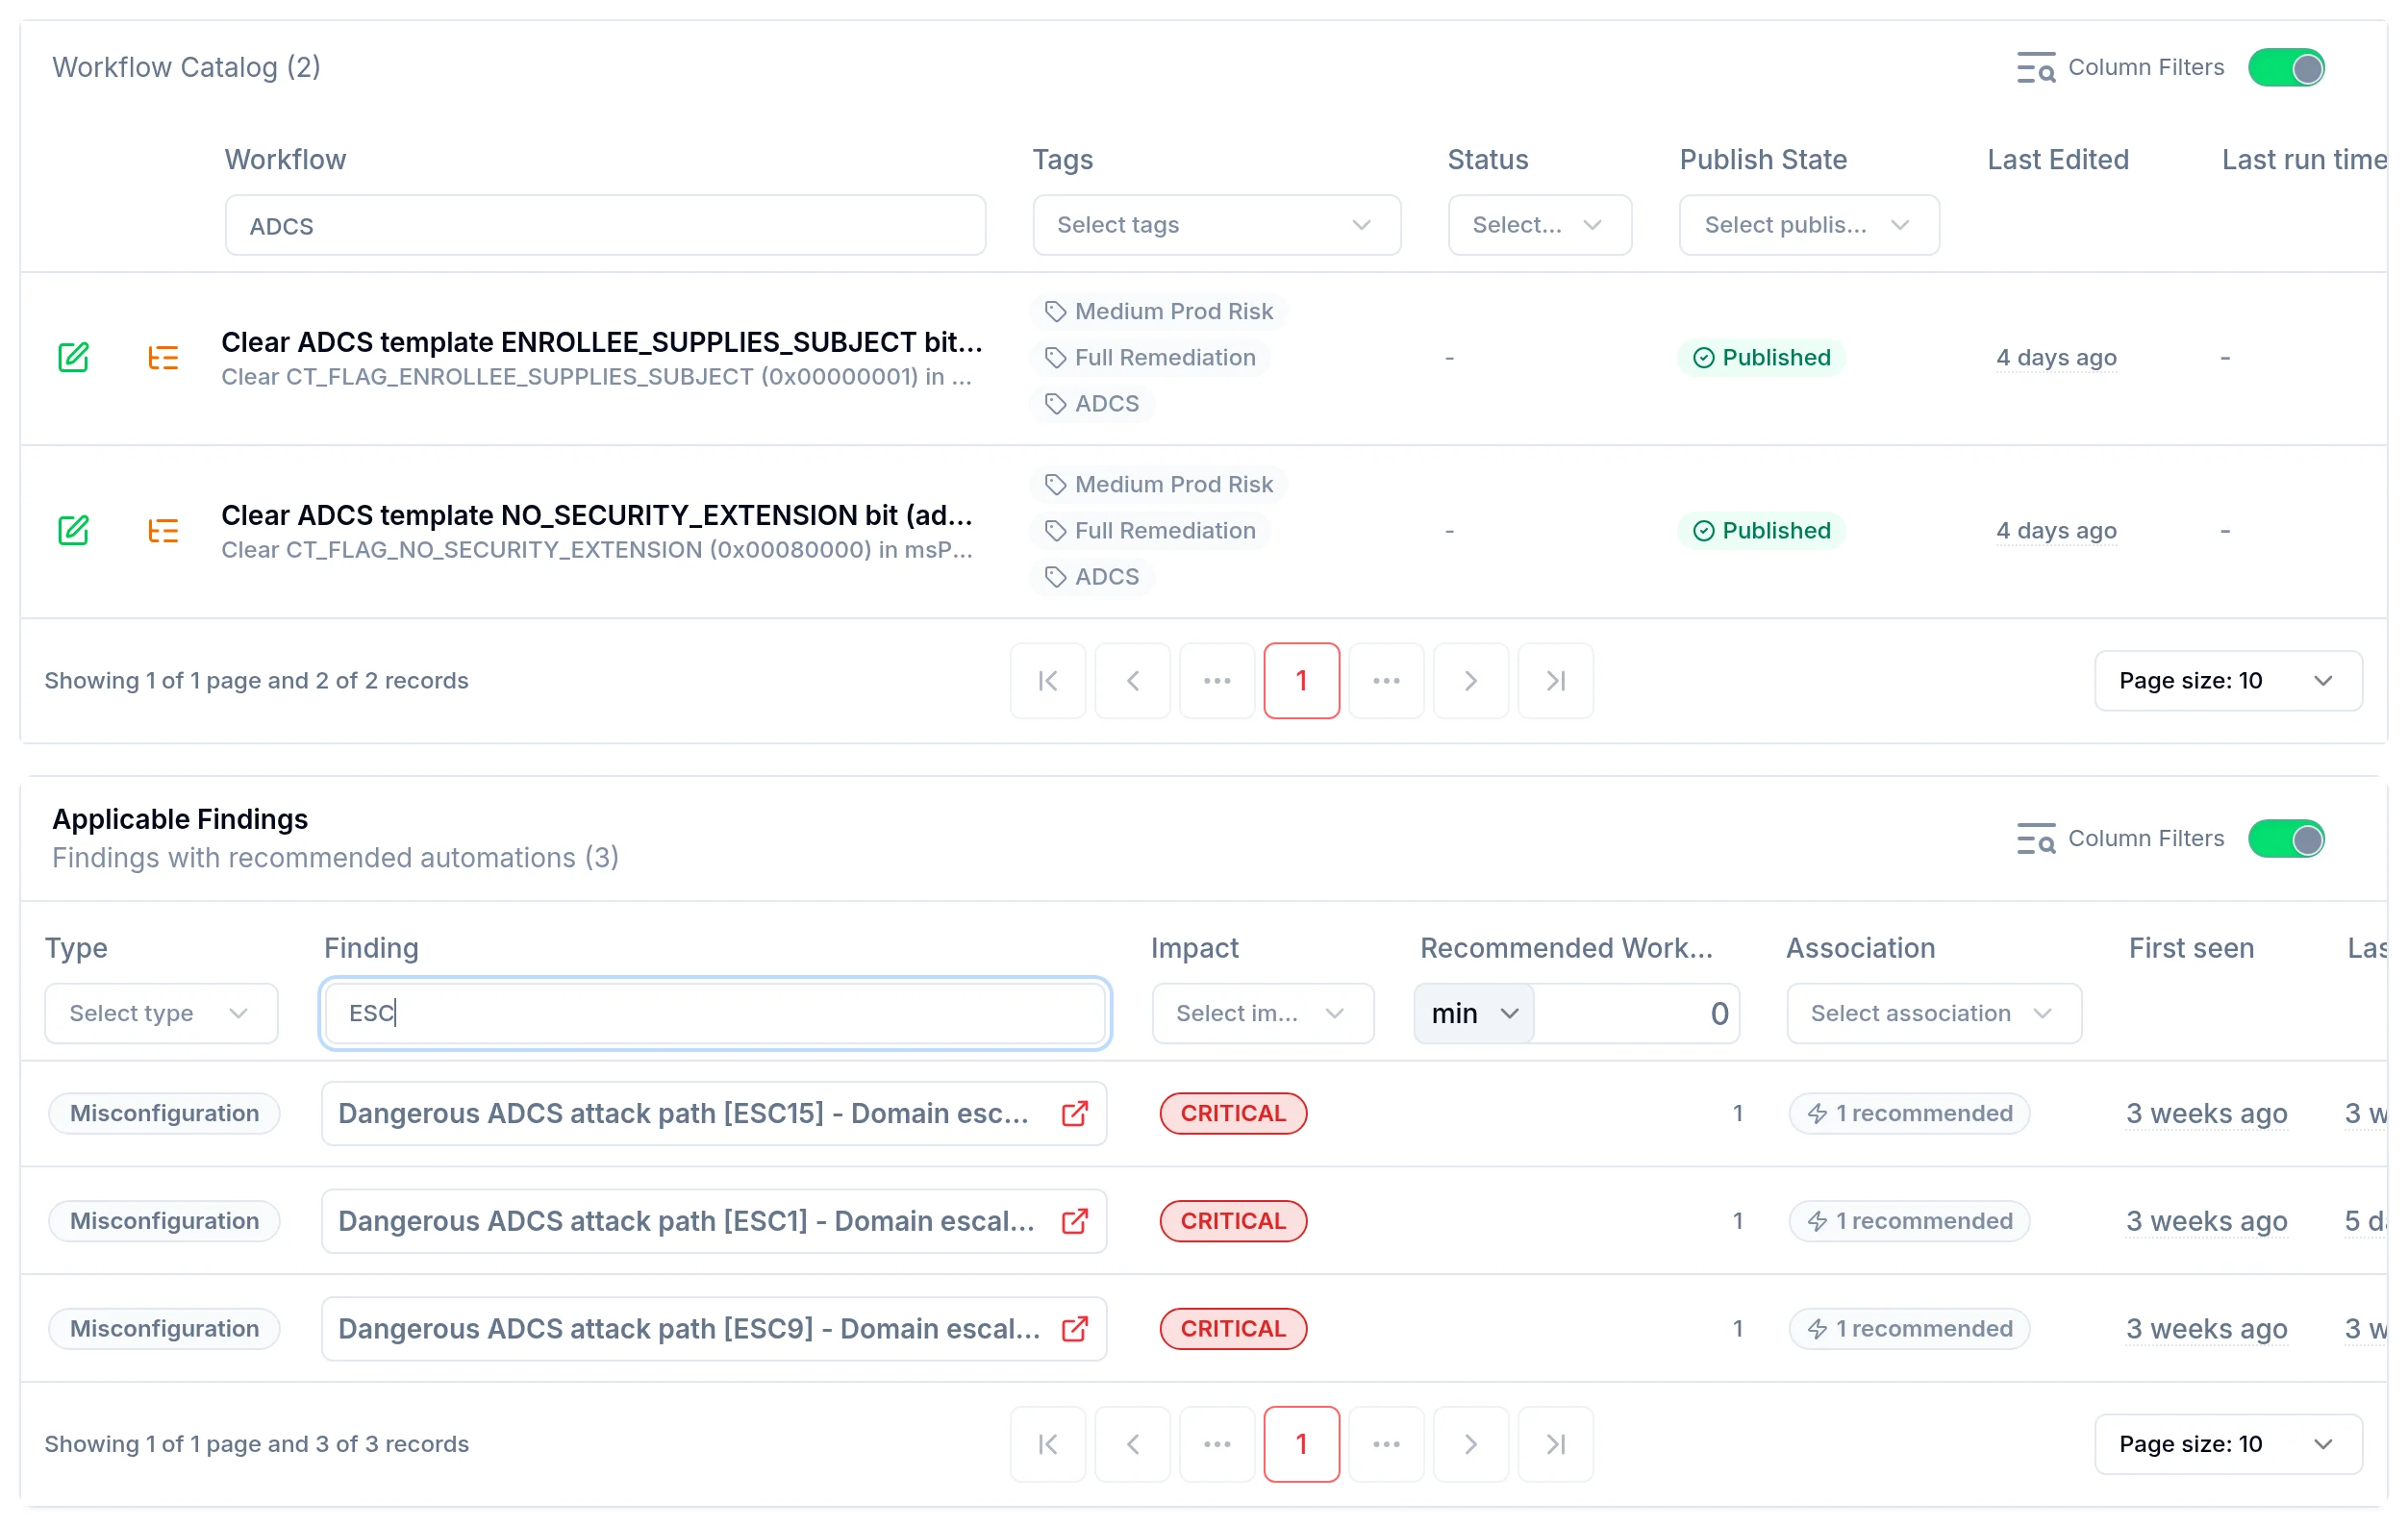
Les workflows de Saporo Enterprise automatisent les corrections prises en charge sur les modèles de certificats, comme la suppression des paramètres ENROLLEE_SUPPLIES_SUBJECT ou NO_SECURITY_EXTENSION. La bibliothèque comprend plus de 100 workflows prêts à l’emploi. Ajoutez des validations par email, Microsoft Teams ou Slack, ou créez des tickets dans Jira, ServiceNow et d’autres outils ITSM pour faire valider les changements sensibles avant leur application à votre PKI.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo