EXPOSITION ACTIVE DIRECTORY

Réduisez l’exposition des identités dans Active Directory

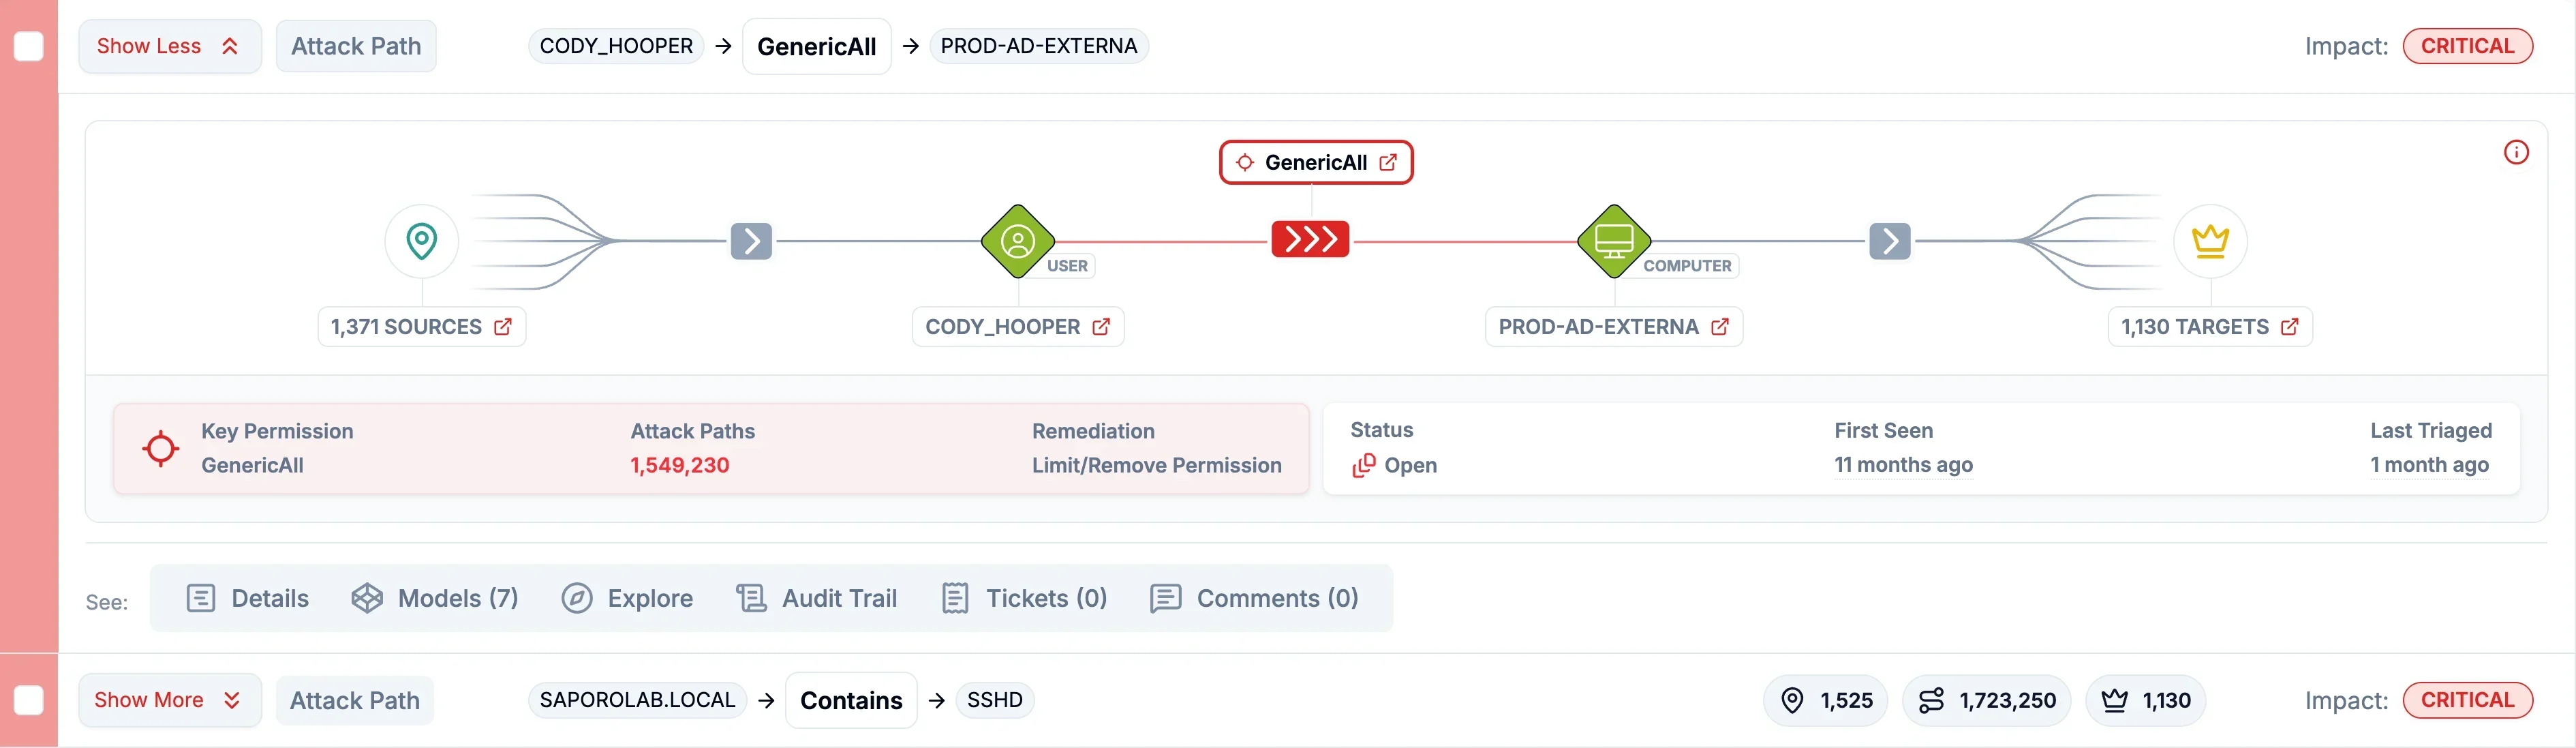
Active Directory gère les accès de votre environnement on-premise. Au fil des années, les groupes imbriqués, les droits délégués et les permissions obsolètes ouvrent des chemins cachés vers le Tier 0.

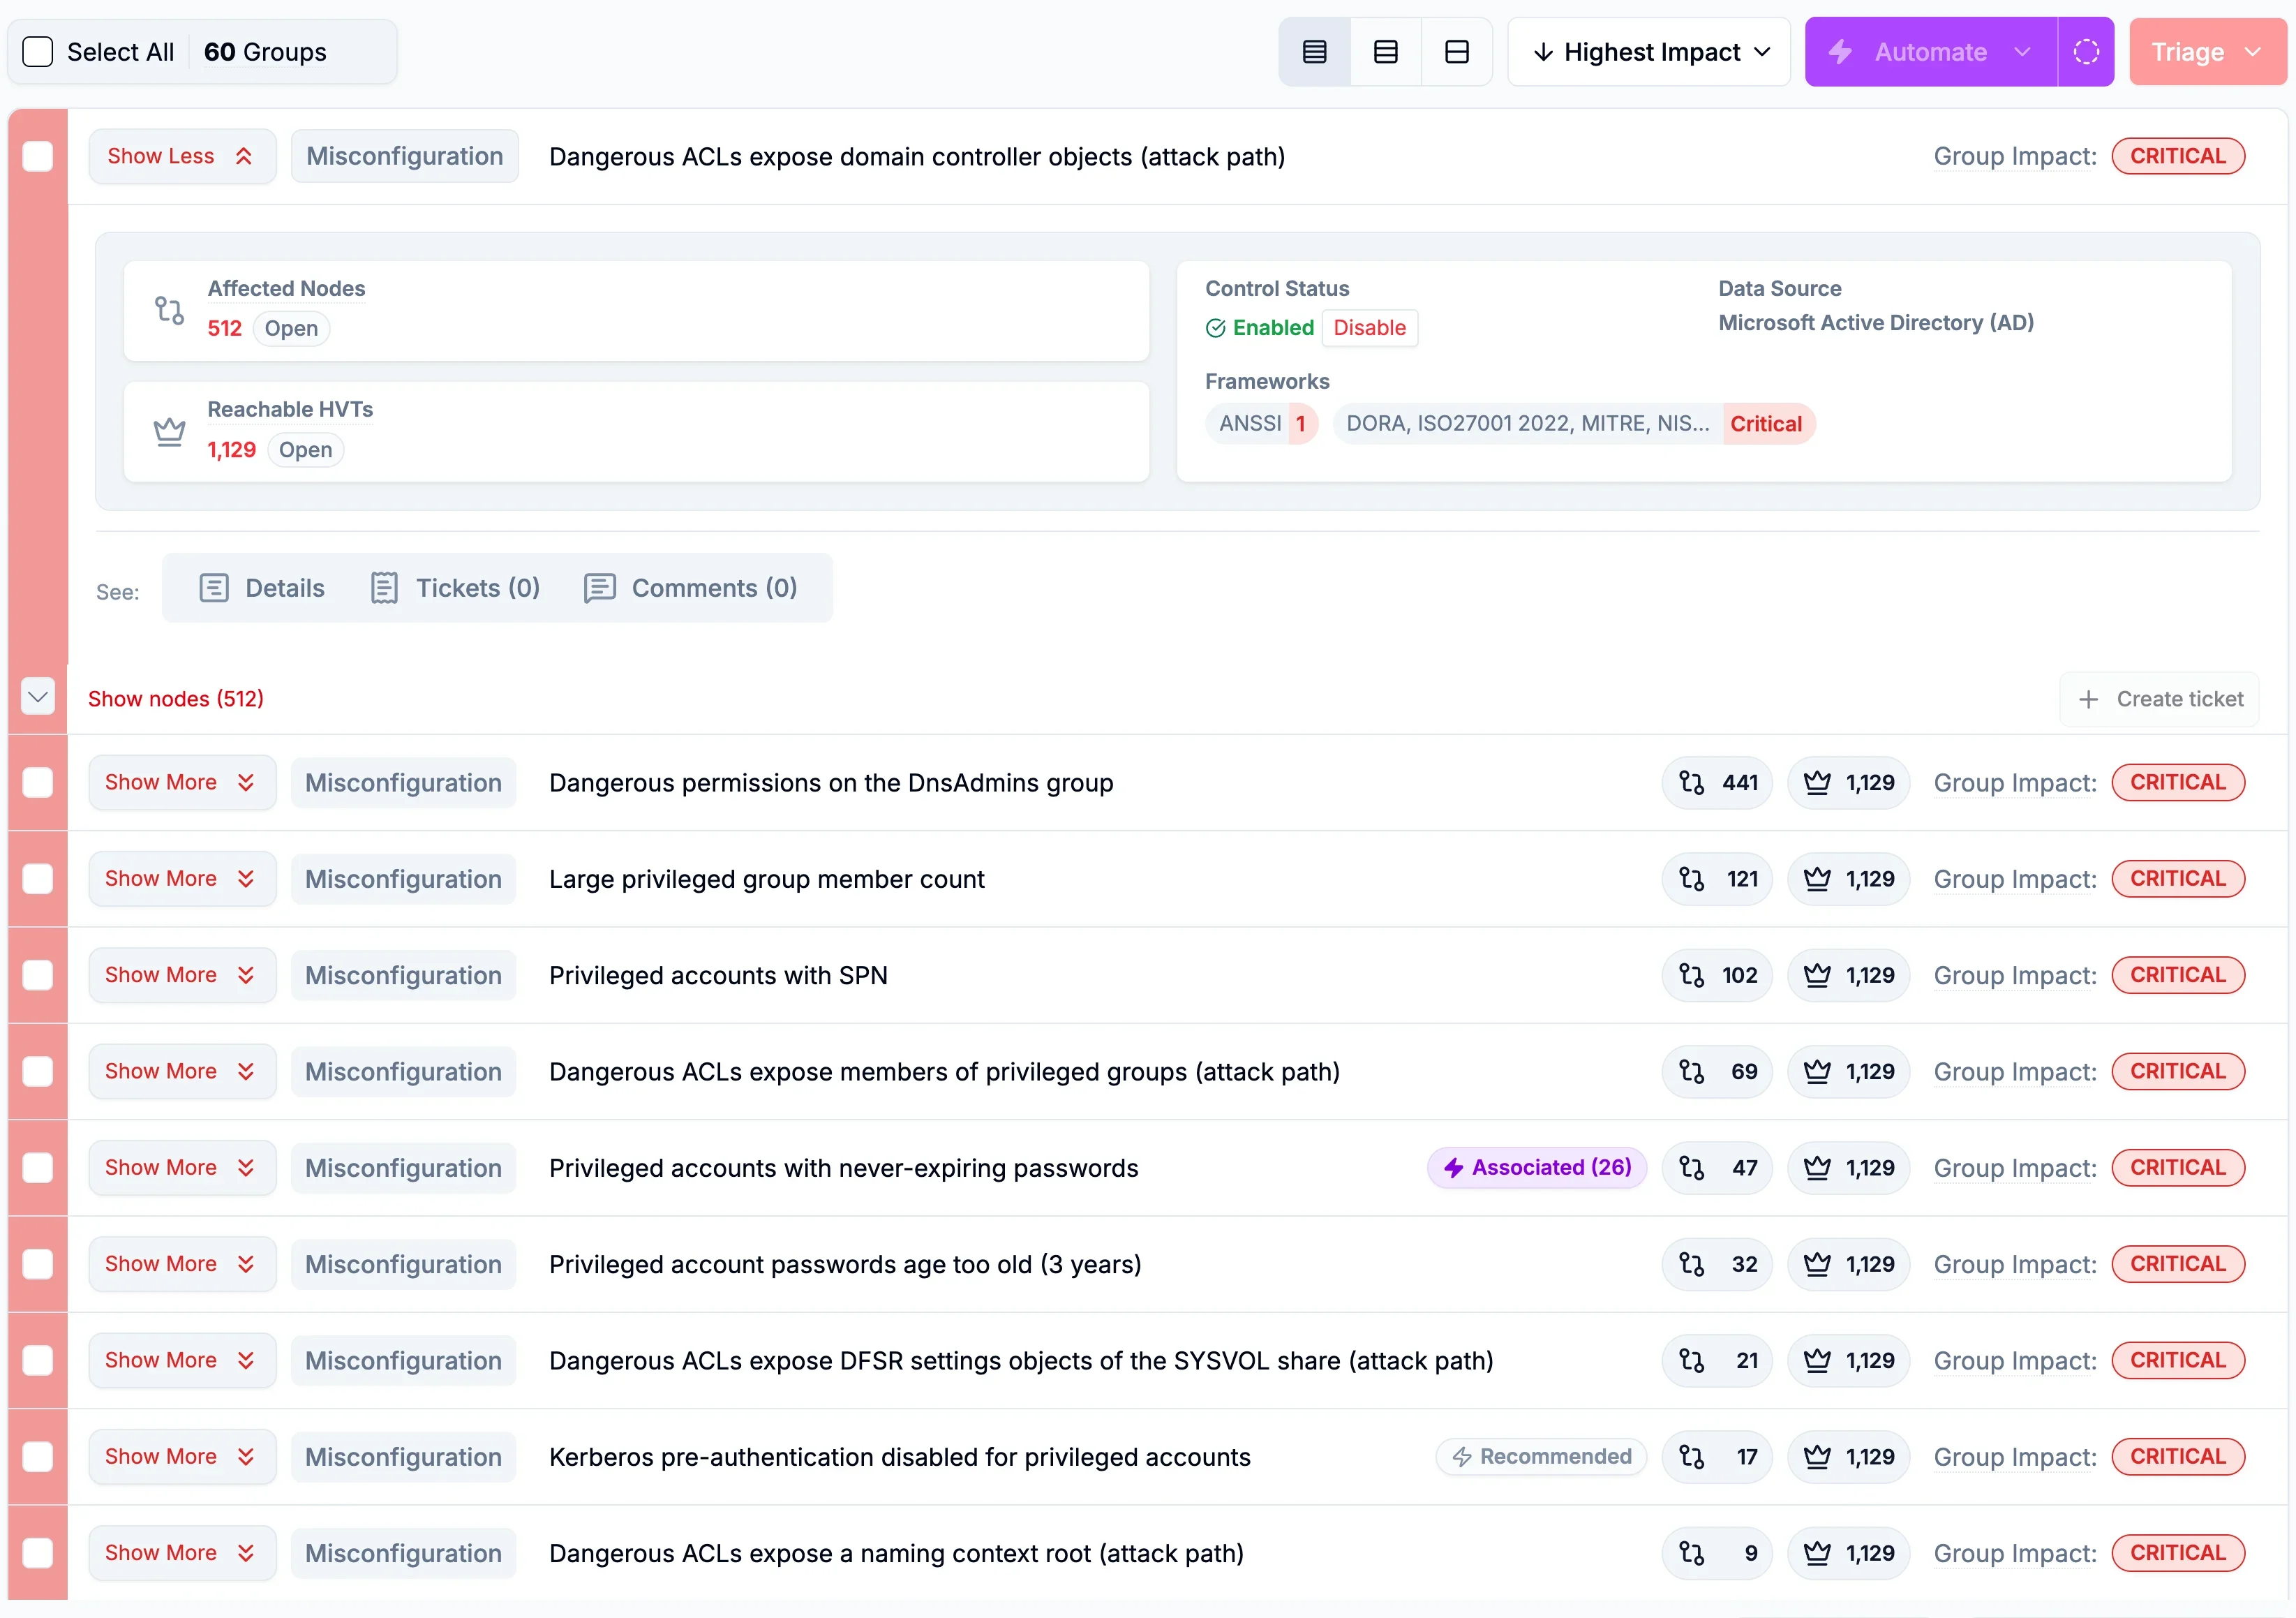
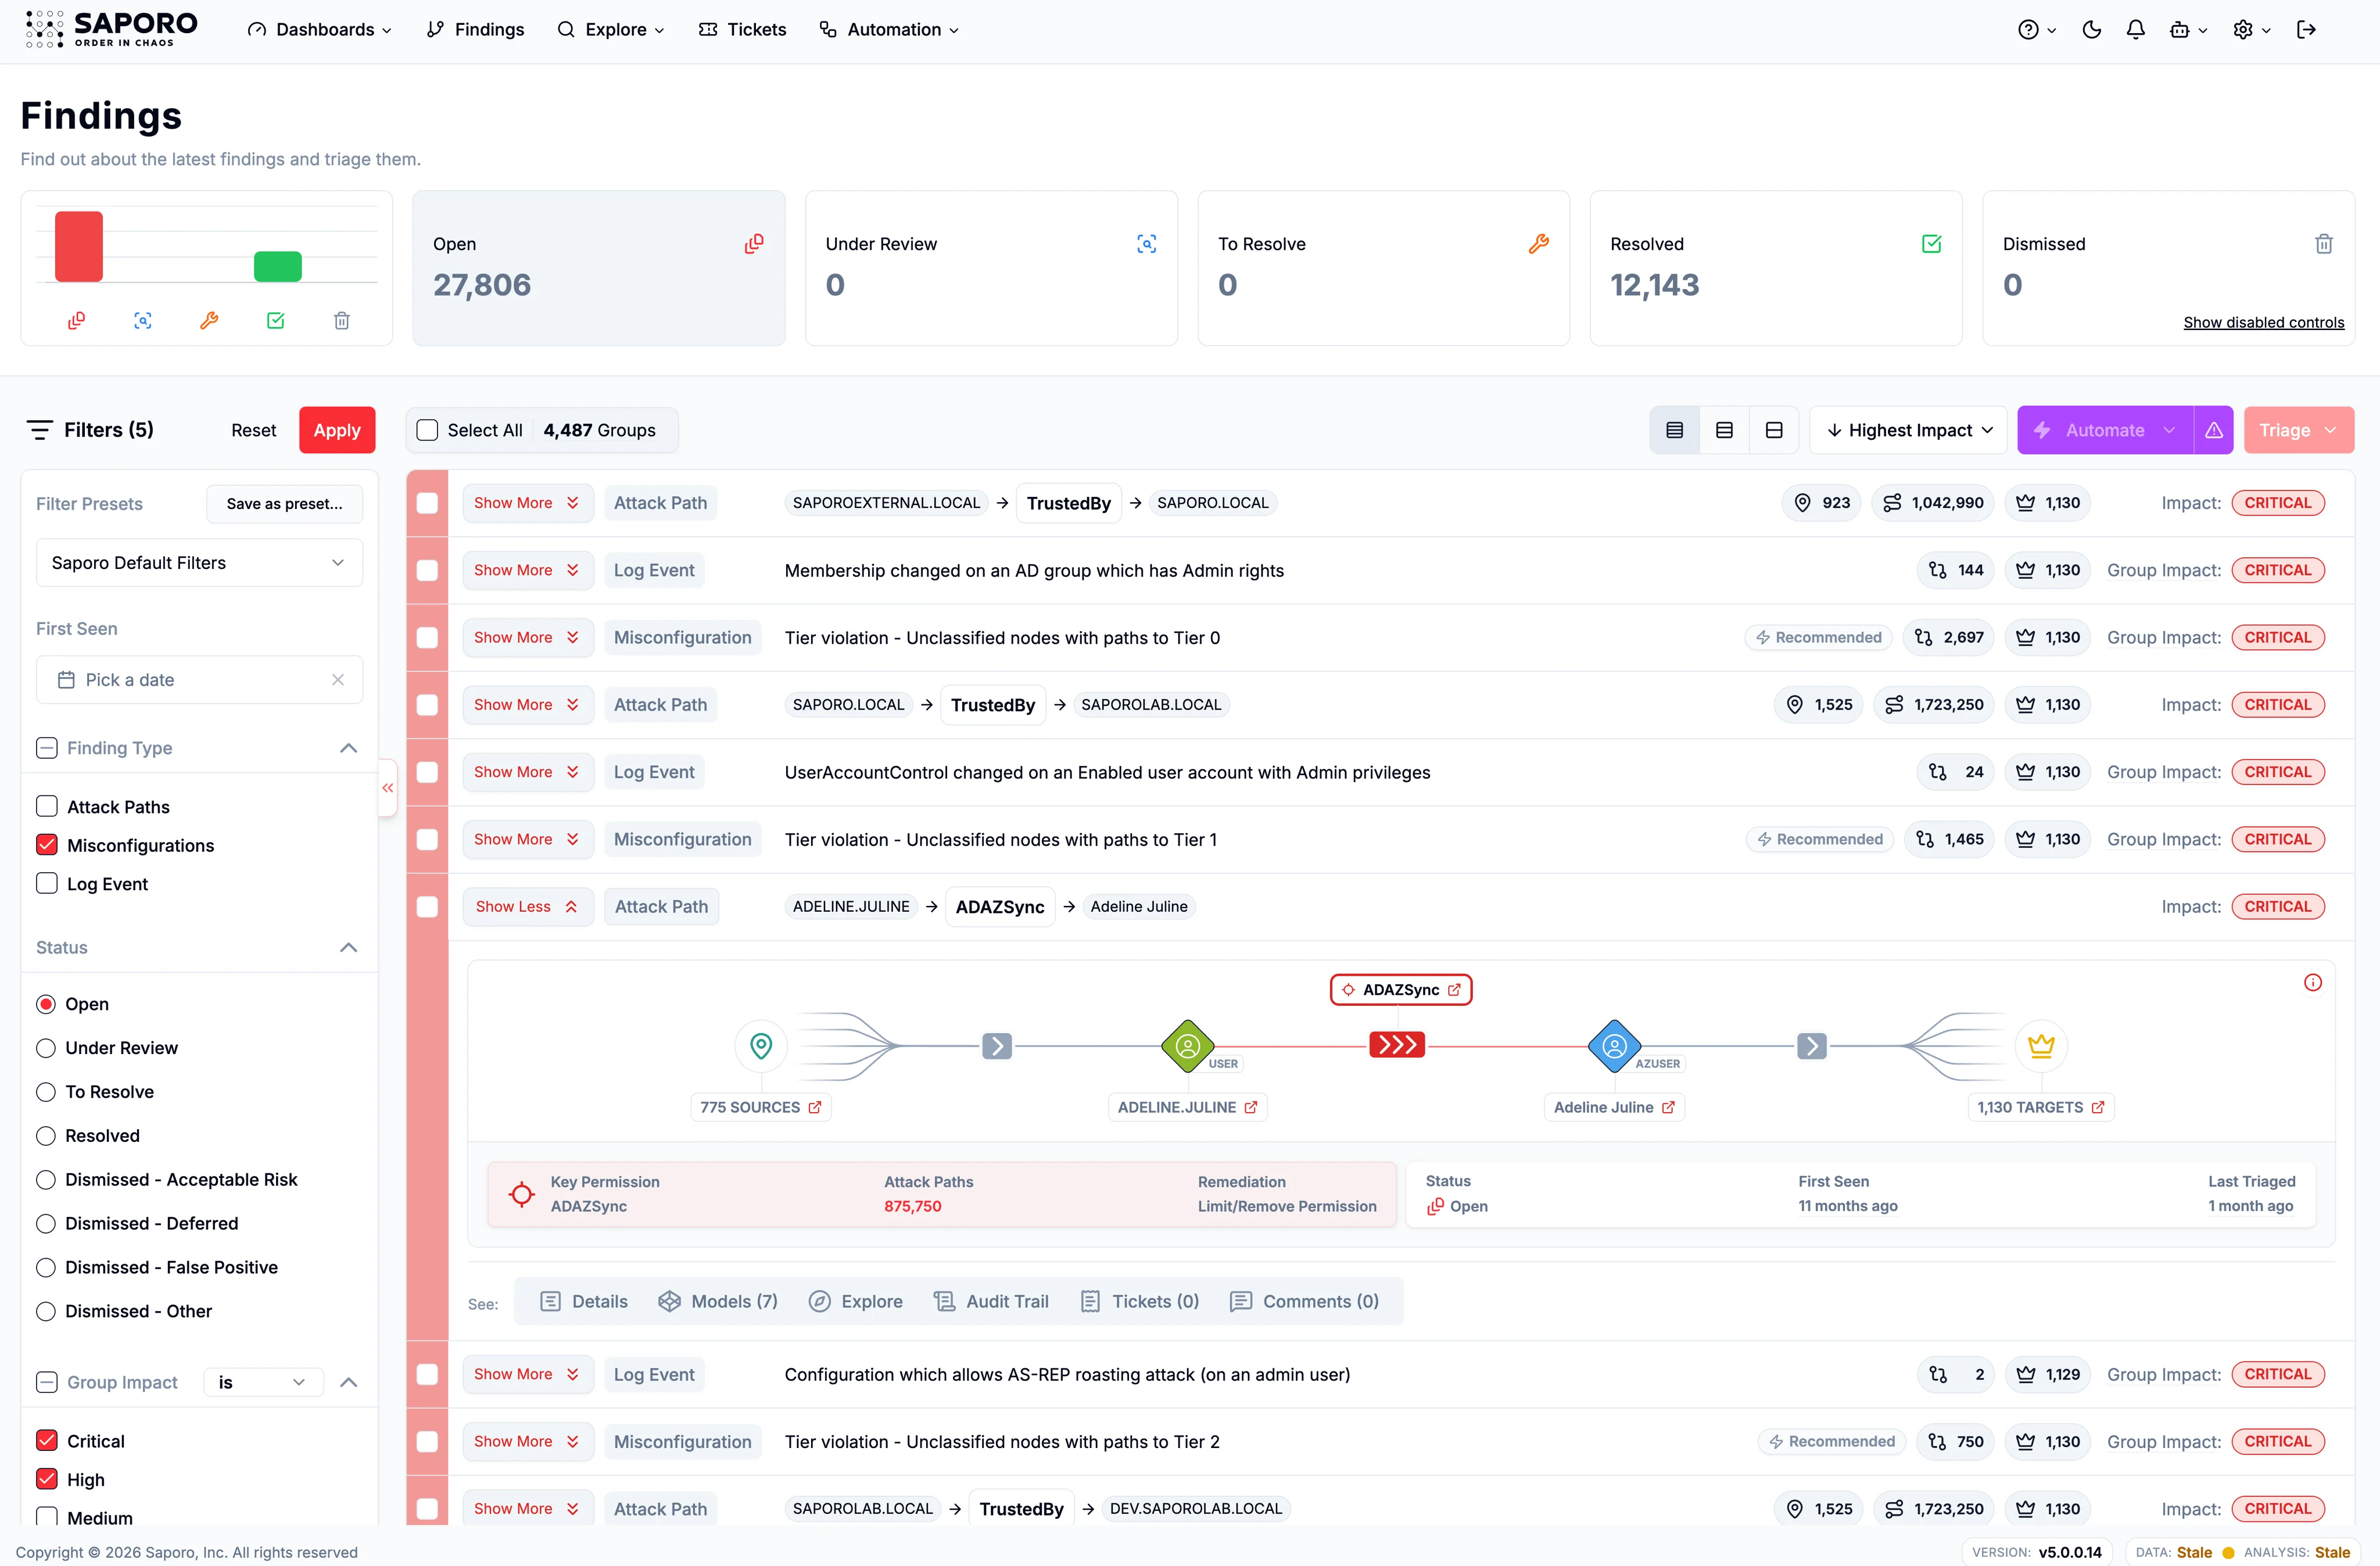
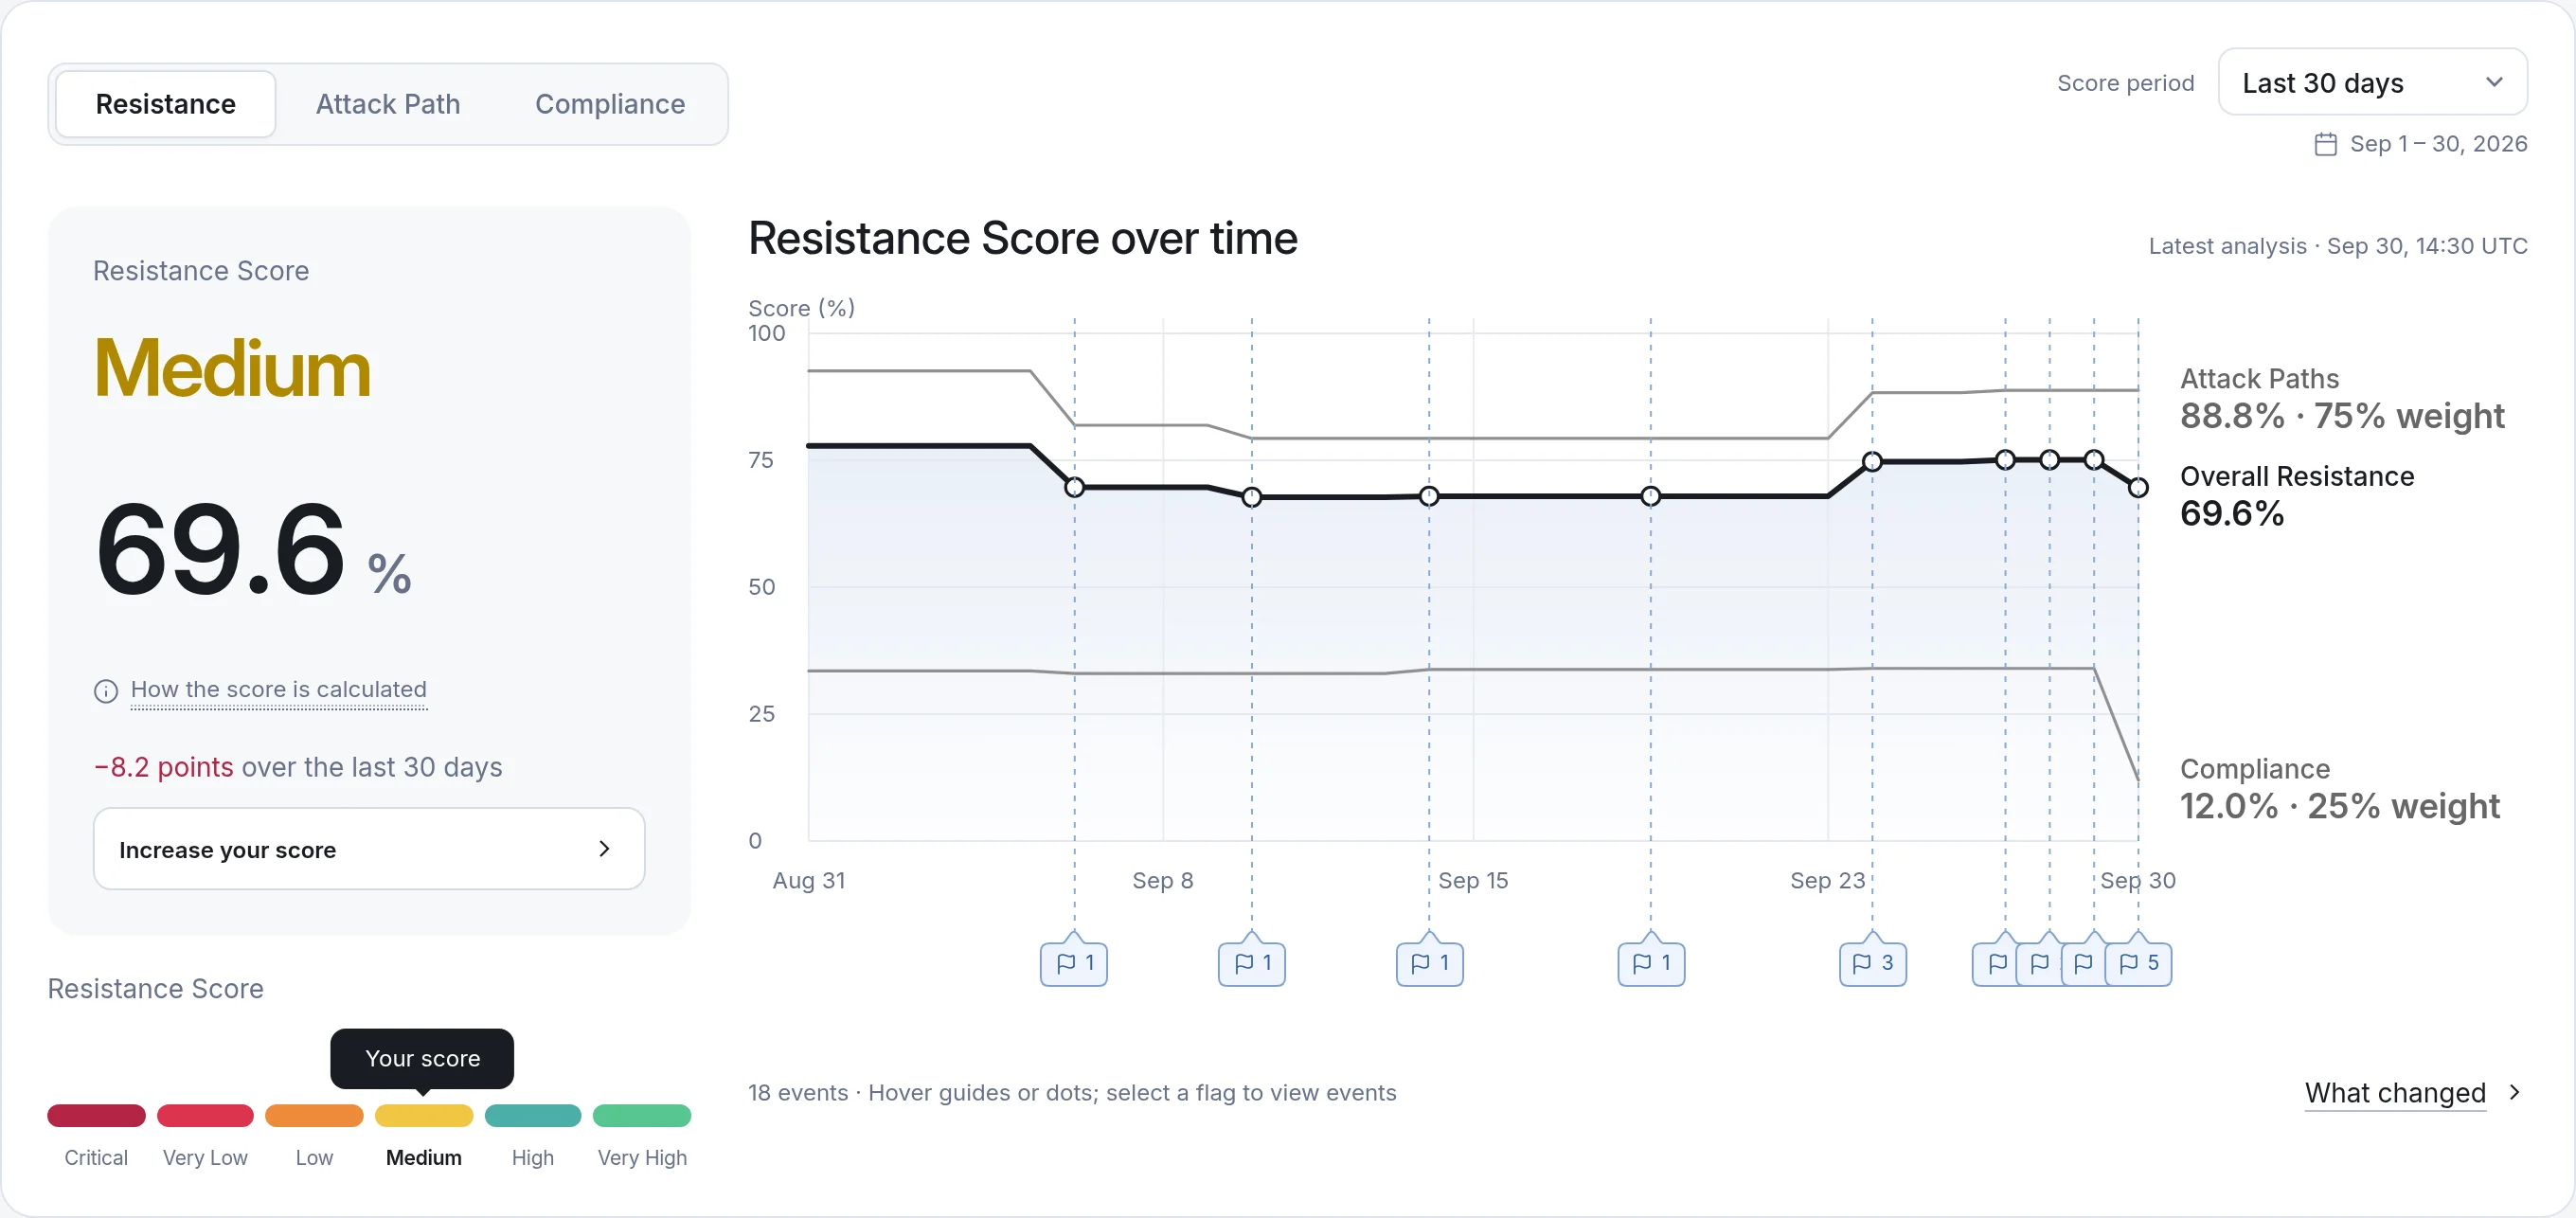
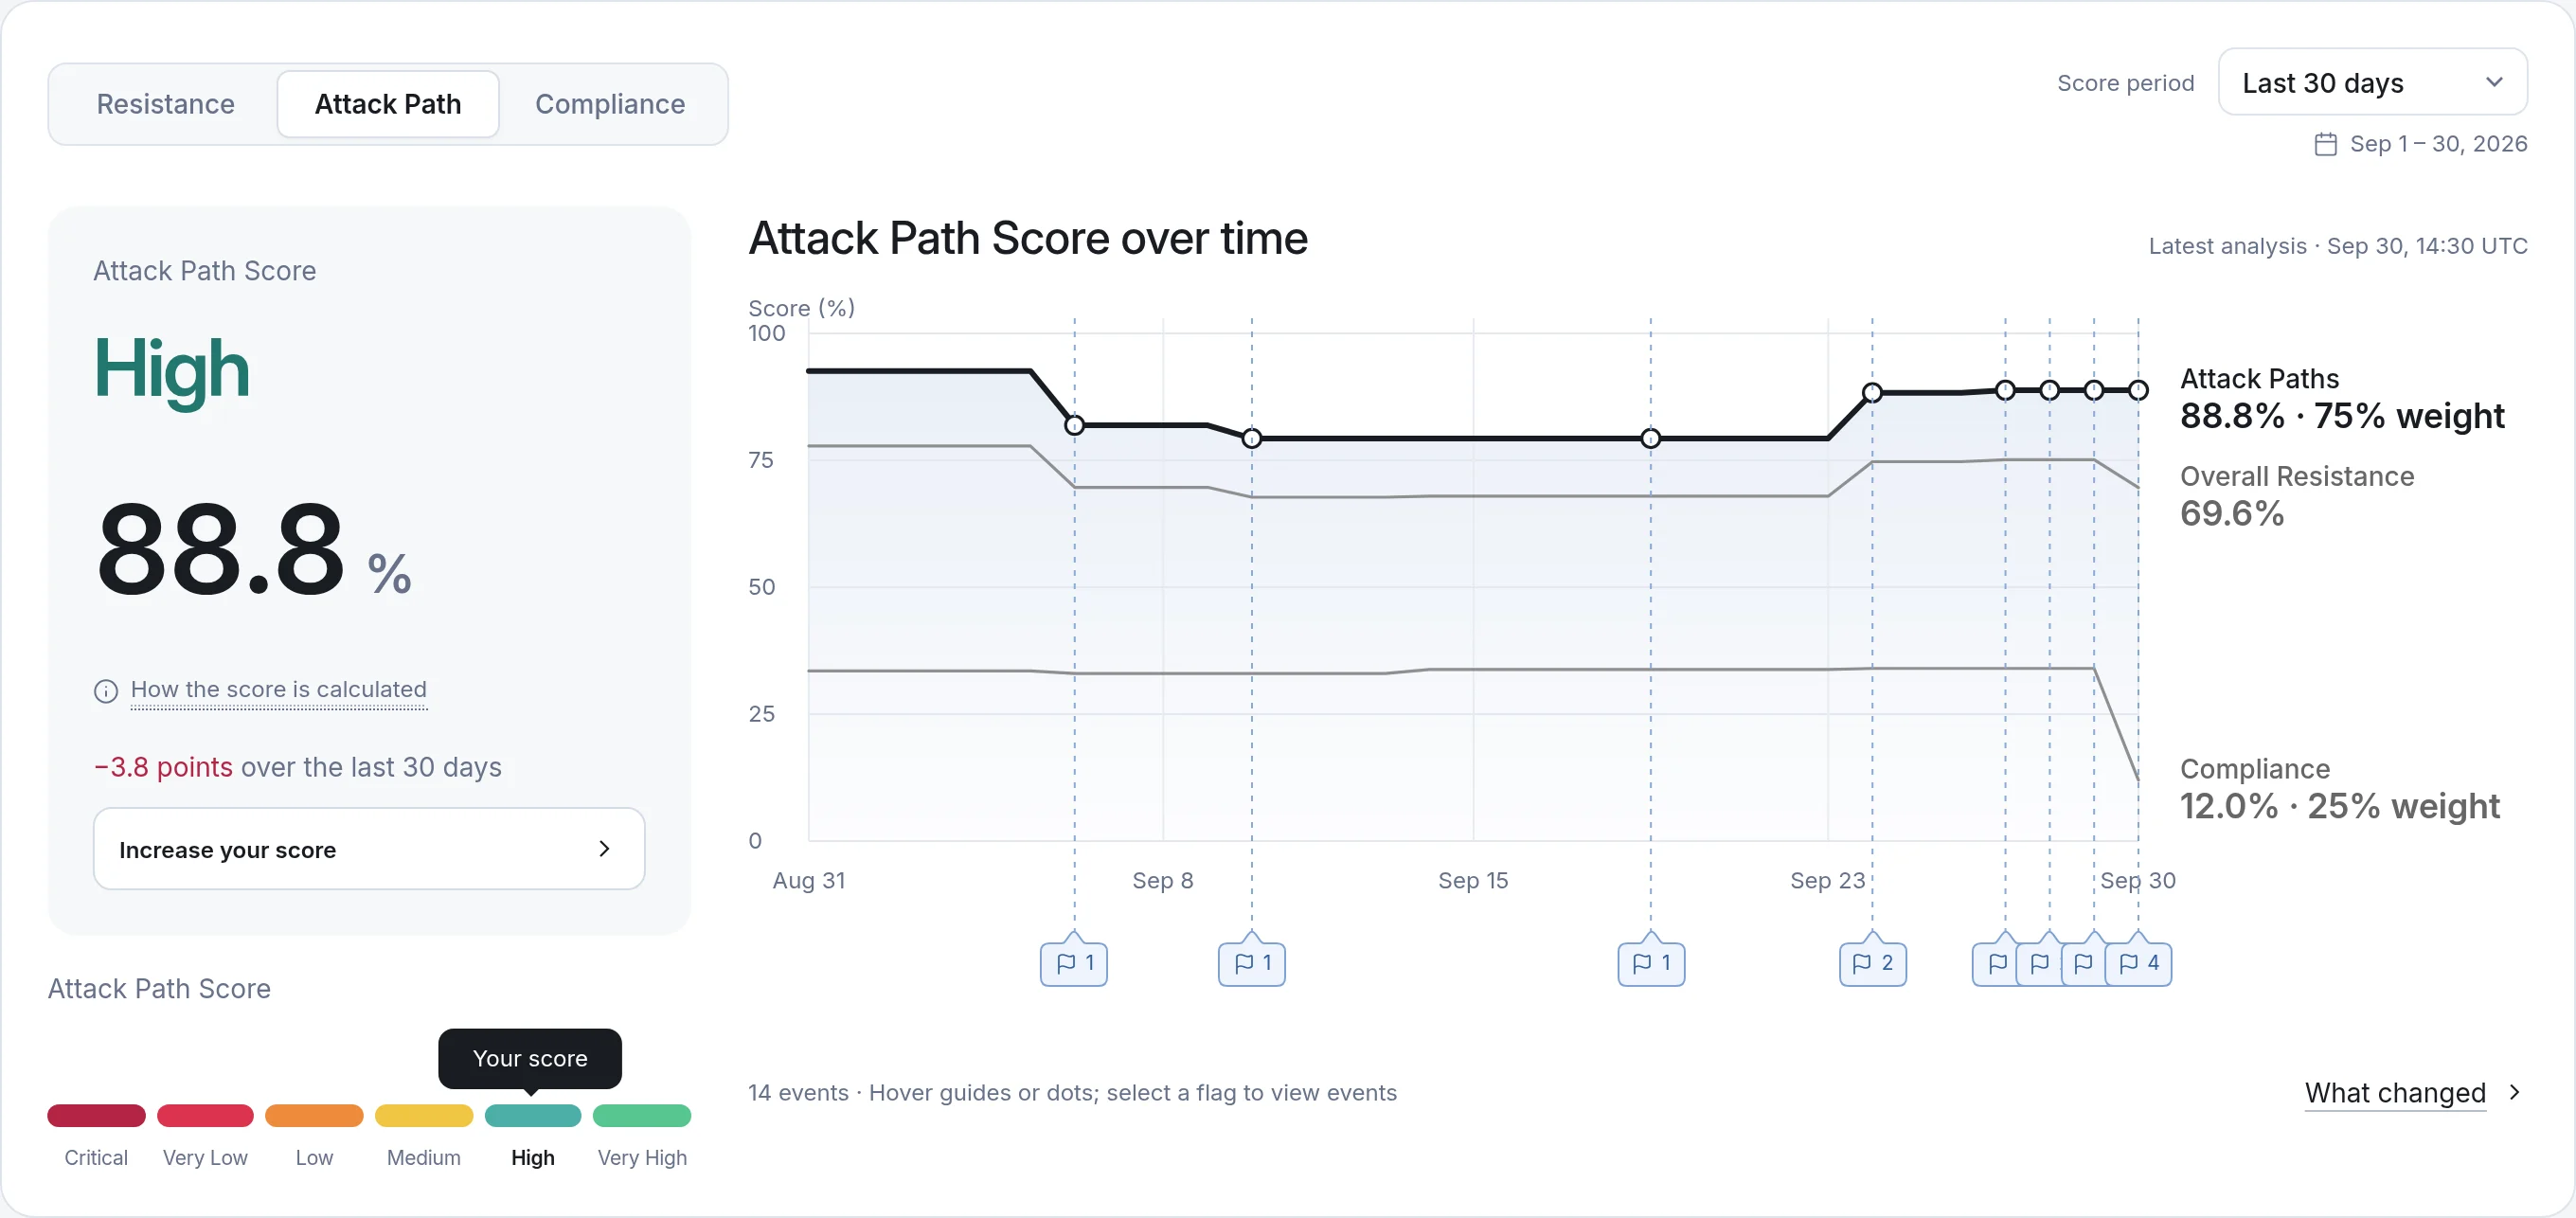
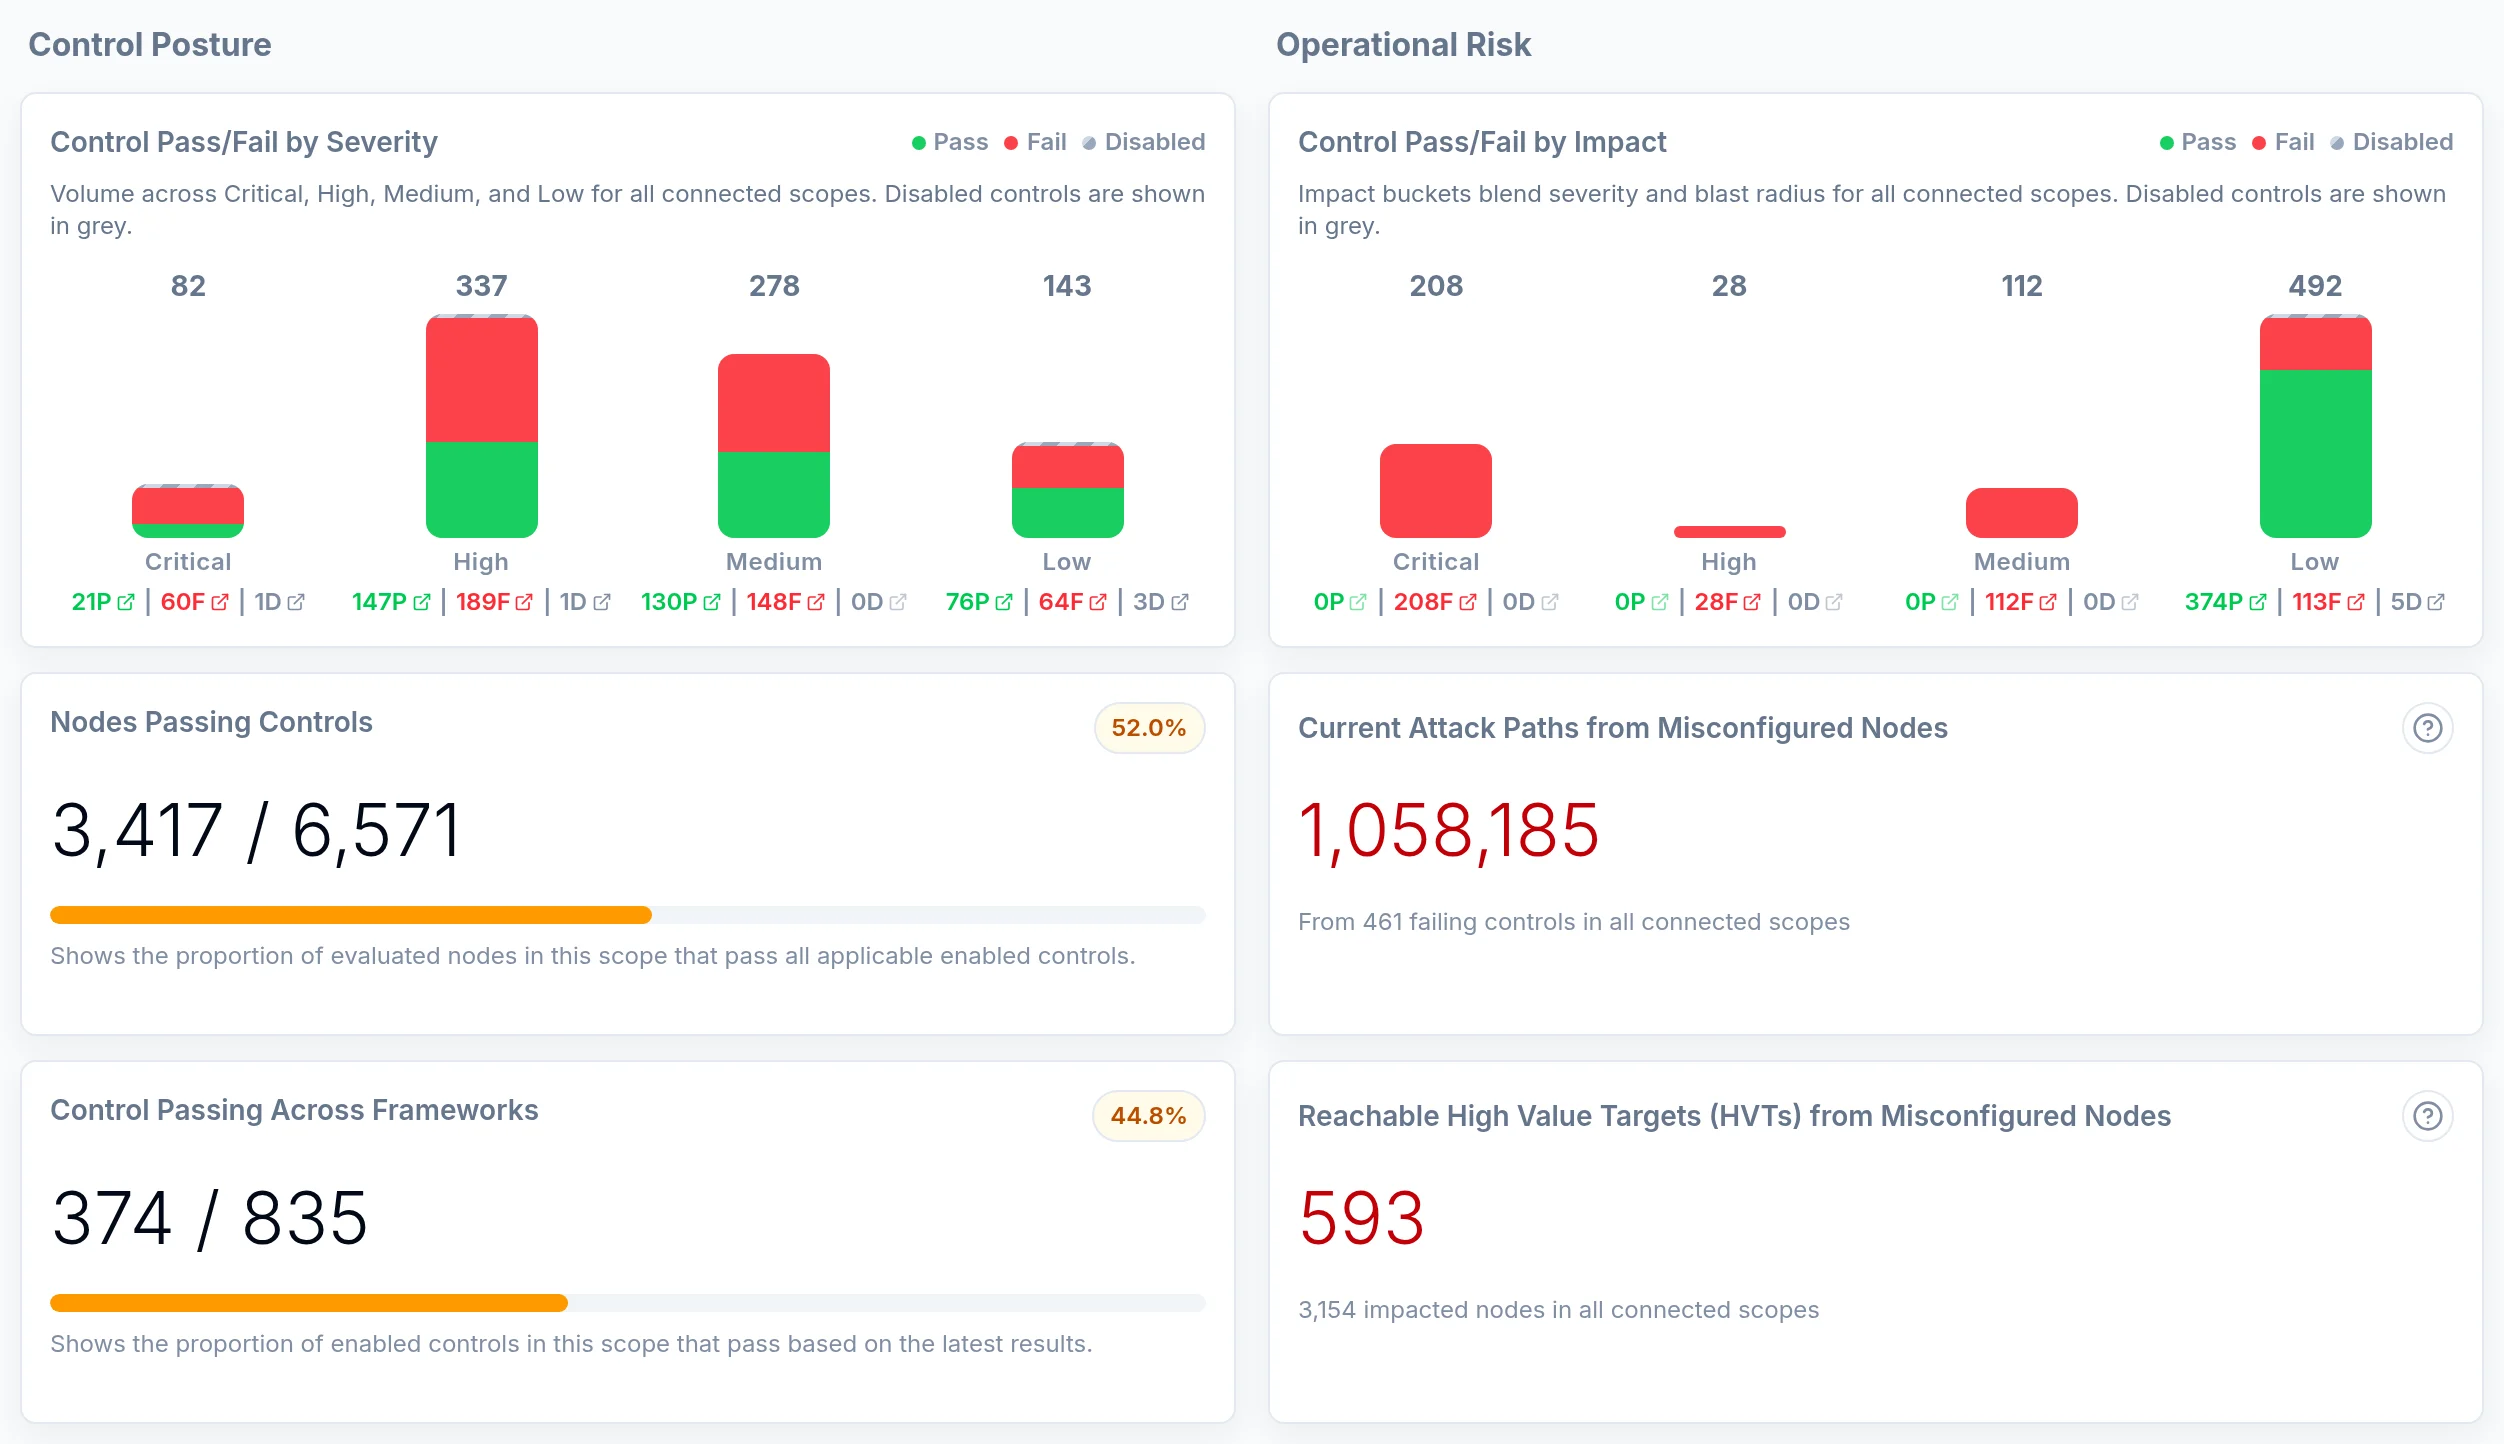
Saporo cartographie ces opportunités d’attaque dans Active Directory, ADCS, les partages SMB et les comptes locaux Windows, puis priorise les corrections qui protègent le mieux vos systèmes critiques.

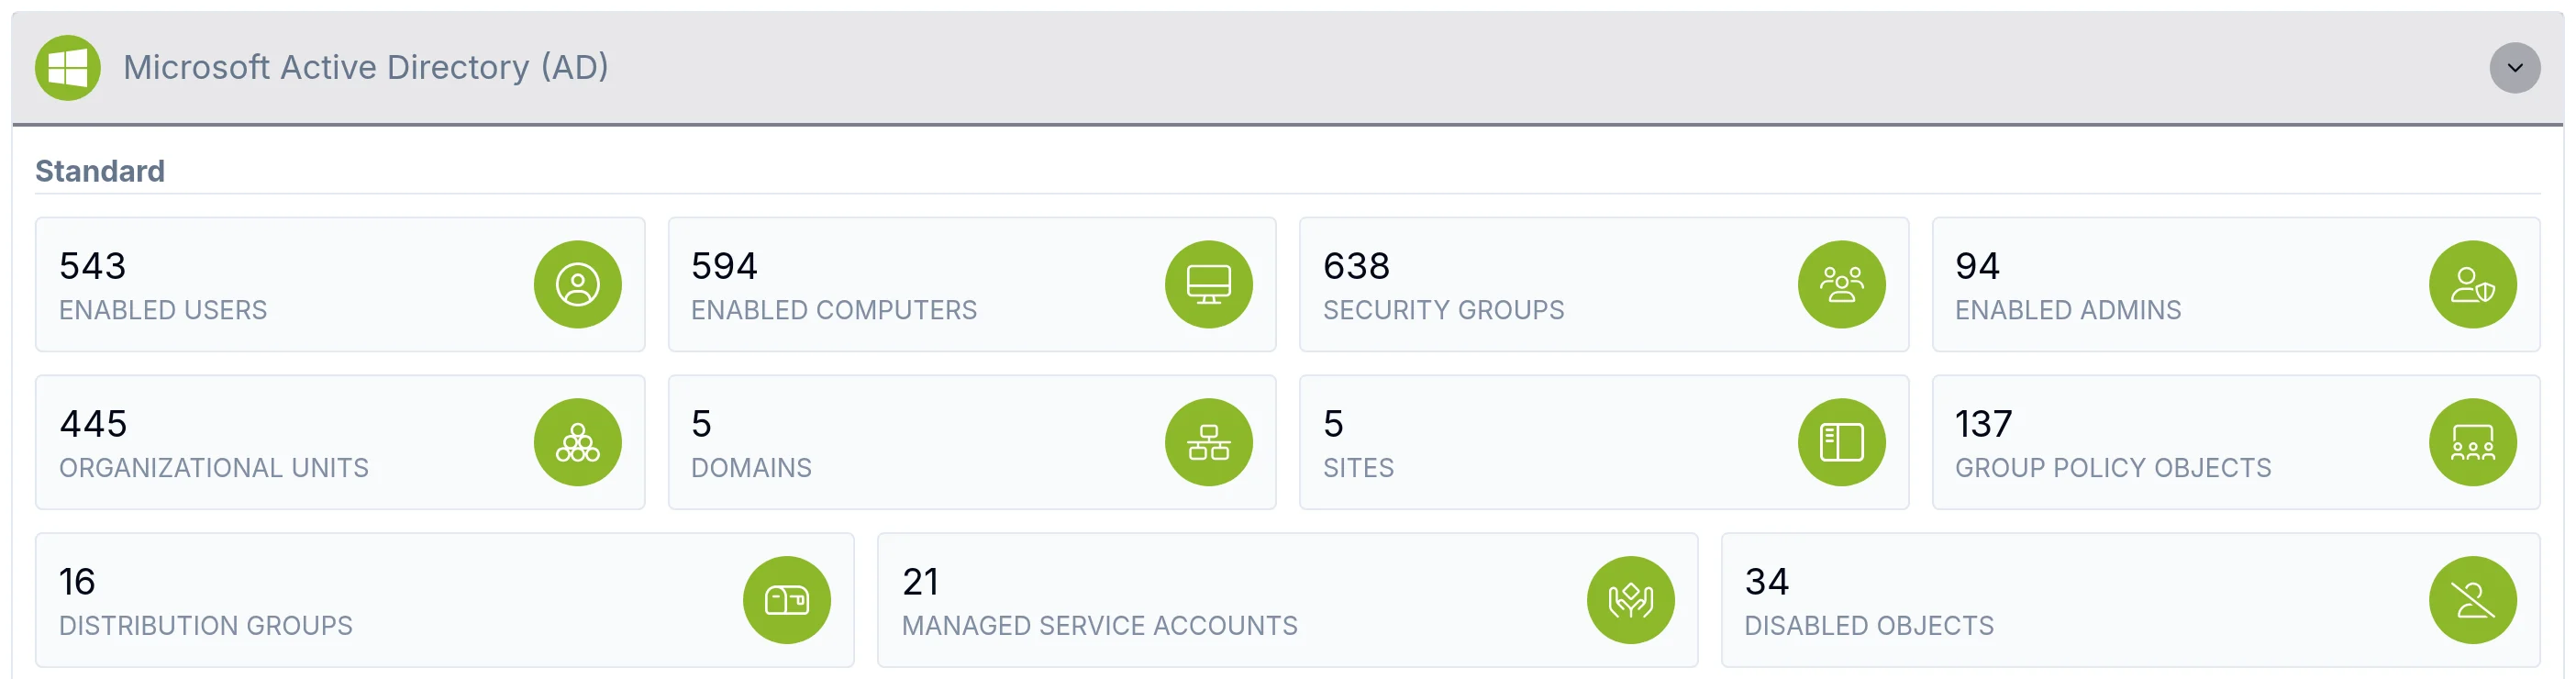
Microsoft Active Directory
  • Utilisateurs
  • Groupes
  • Ordinateurs
  • GPO
  • ACL
  • Approbations

3,4 heures, c’est le délai médian avant qu’un attaquant tente d’accéder à Active Directory après un premier accès à votre environnement.

Source : Sophos Active Adversary Report 2026

QUESTIONS FRÉQUENTES

L’exposition Active Directory en questions

Saporo collecte les utilisateurs, groupes, ordinateurs, unités d’organisation, stratégies de groupe (GPO), relations d’approbation, ACL, délégations et identités privilégiées. Avec les collecteurs correspondants, Saporo intègre aussi ADCS, les droits sur les partages SMB et les utilisateurs et groupes locaux Windows dans une même analyse de l’exposition.

La collecte s’effectue sans agent, avec un compte de domaine standard sans privilèges, sans modifier l’annuaire. Saporo prend en charge les environnements multidomaines et multiforêts, avec une configuration par domaine. Les données de l’annuaire sont collectées via LDAP ou LDAPS, et le contenu des stratégies de groupe depuis SYSVOL via SMB.

Une erreur de configuration constitue une faiblesse isolée. Un chemin d’attaque révèle comment les identités, droits, délégations, certificats, privilèges locaux et autres relations peuvent se combiner pour atteindre les systèmes Tier 0 ou une autre cible à forte valeur (HVT).

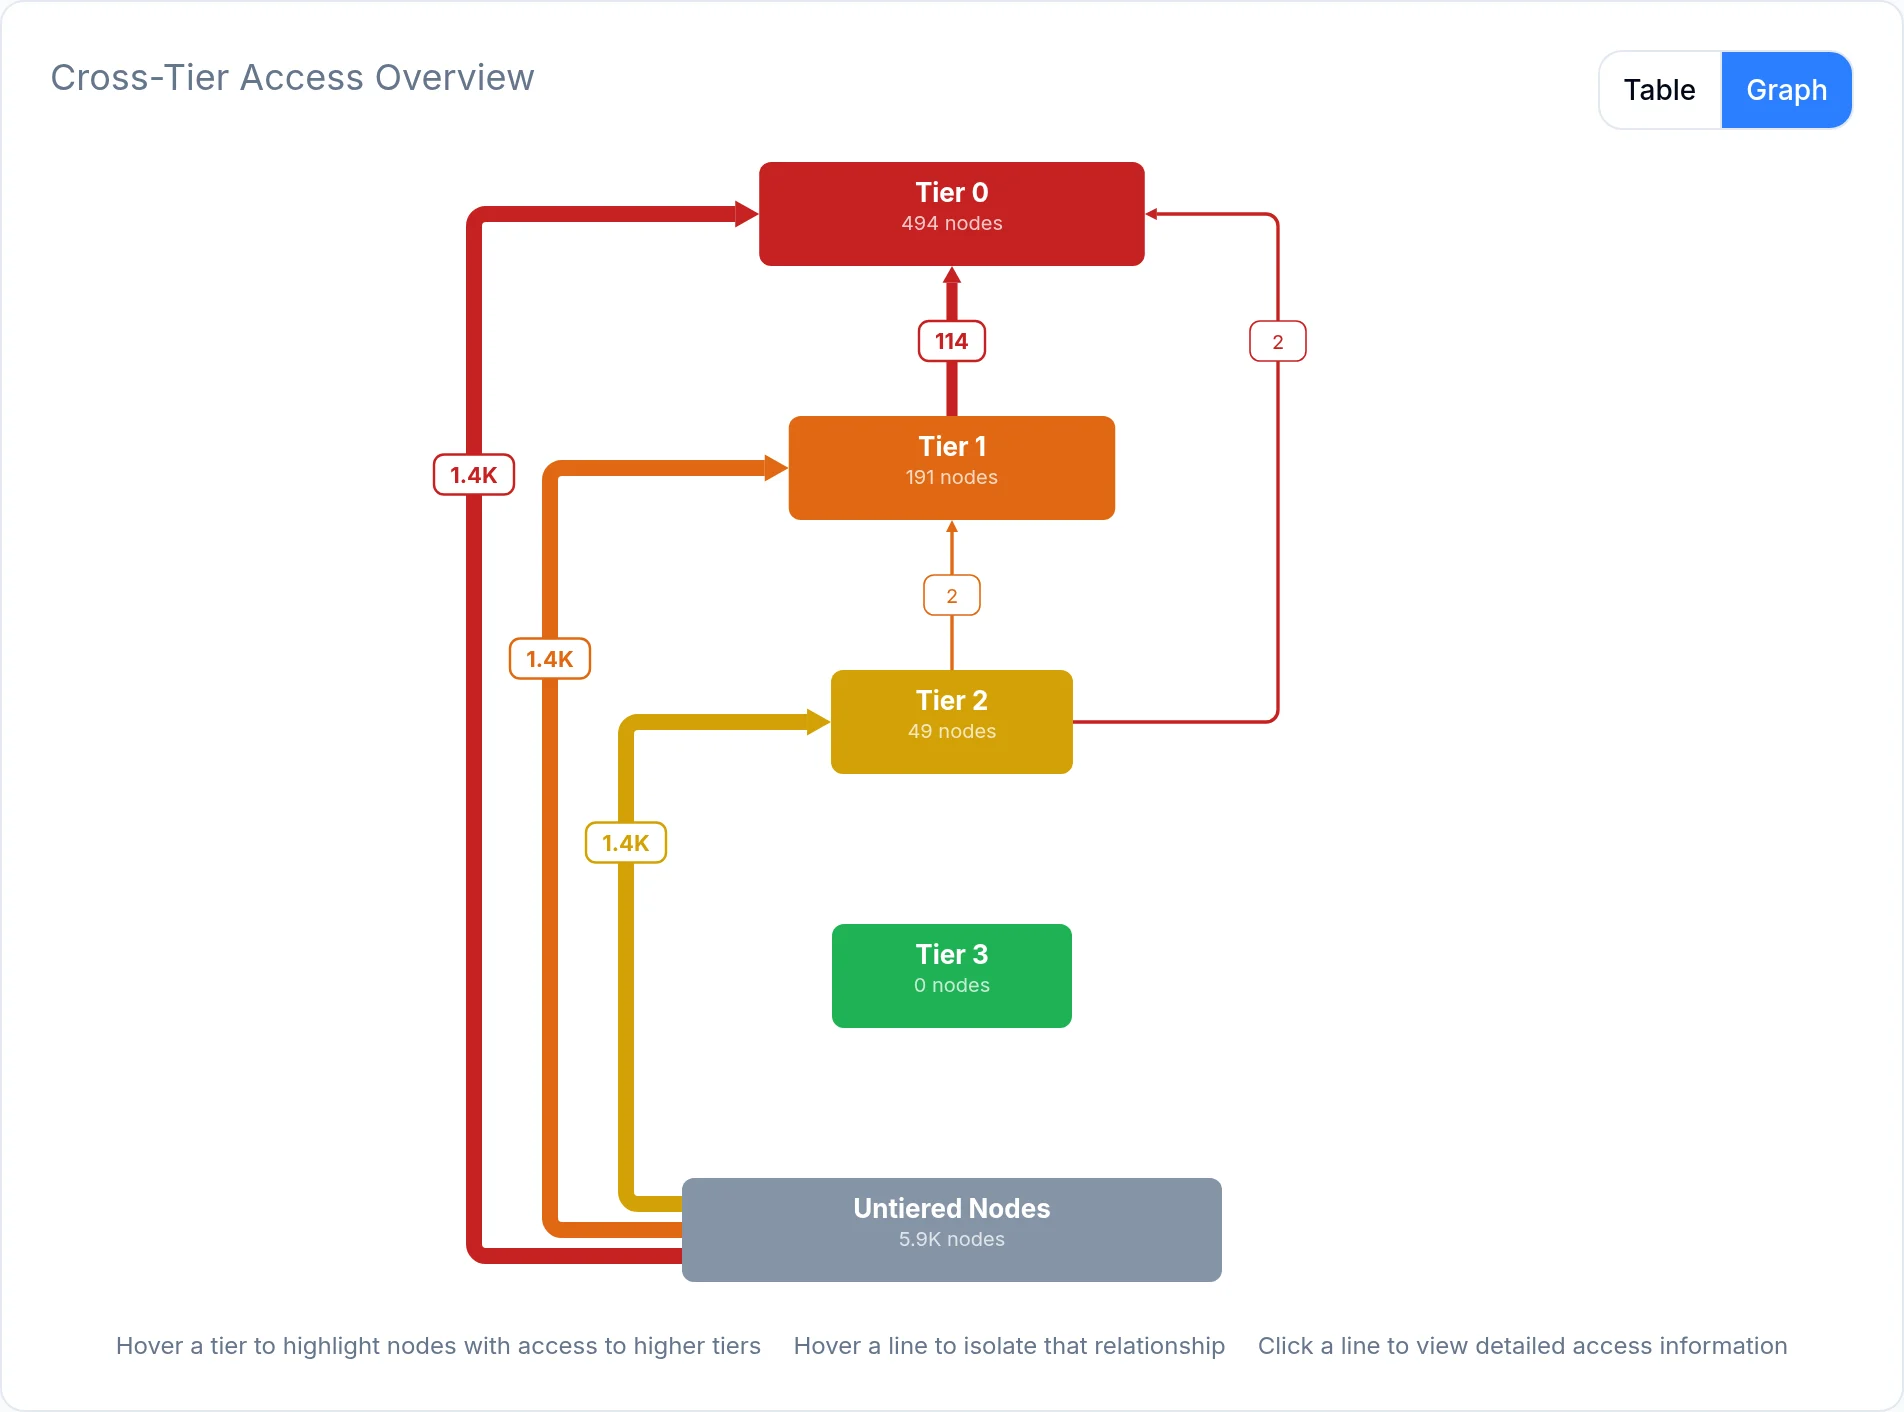
Oui. Saporo cartographie les relations permettant de franchir les limites de privilèges ou d’accéder au Tier 0. Les équipes identifient ainsi les violations du tiering et priorisent les corrections qui protègent les systèmes critiques.

Oui. Avec les collecteurs correspondants, Saporo relie l’infrastructure de certificats, les droits sur les partages SMB et les comptes locaux Windows aux relations Active Directory dans une même analyse de l’exposition.

Saporo analyse les chemins d’attaque pour identifier les changements de droits, de délégation, de certificats ou de sécurité locale qui bloquent les chemins exploitables et réduisent le plus l’exposition. Les équipes savent ainsi quelles corrections traiter en priorité.

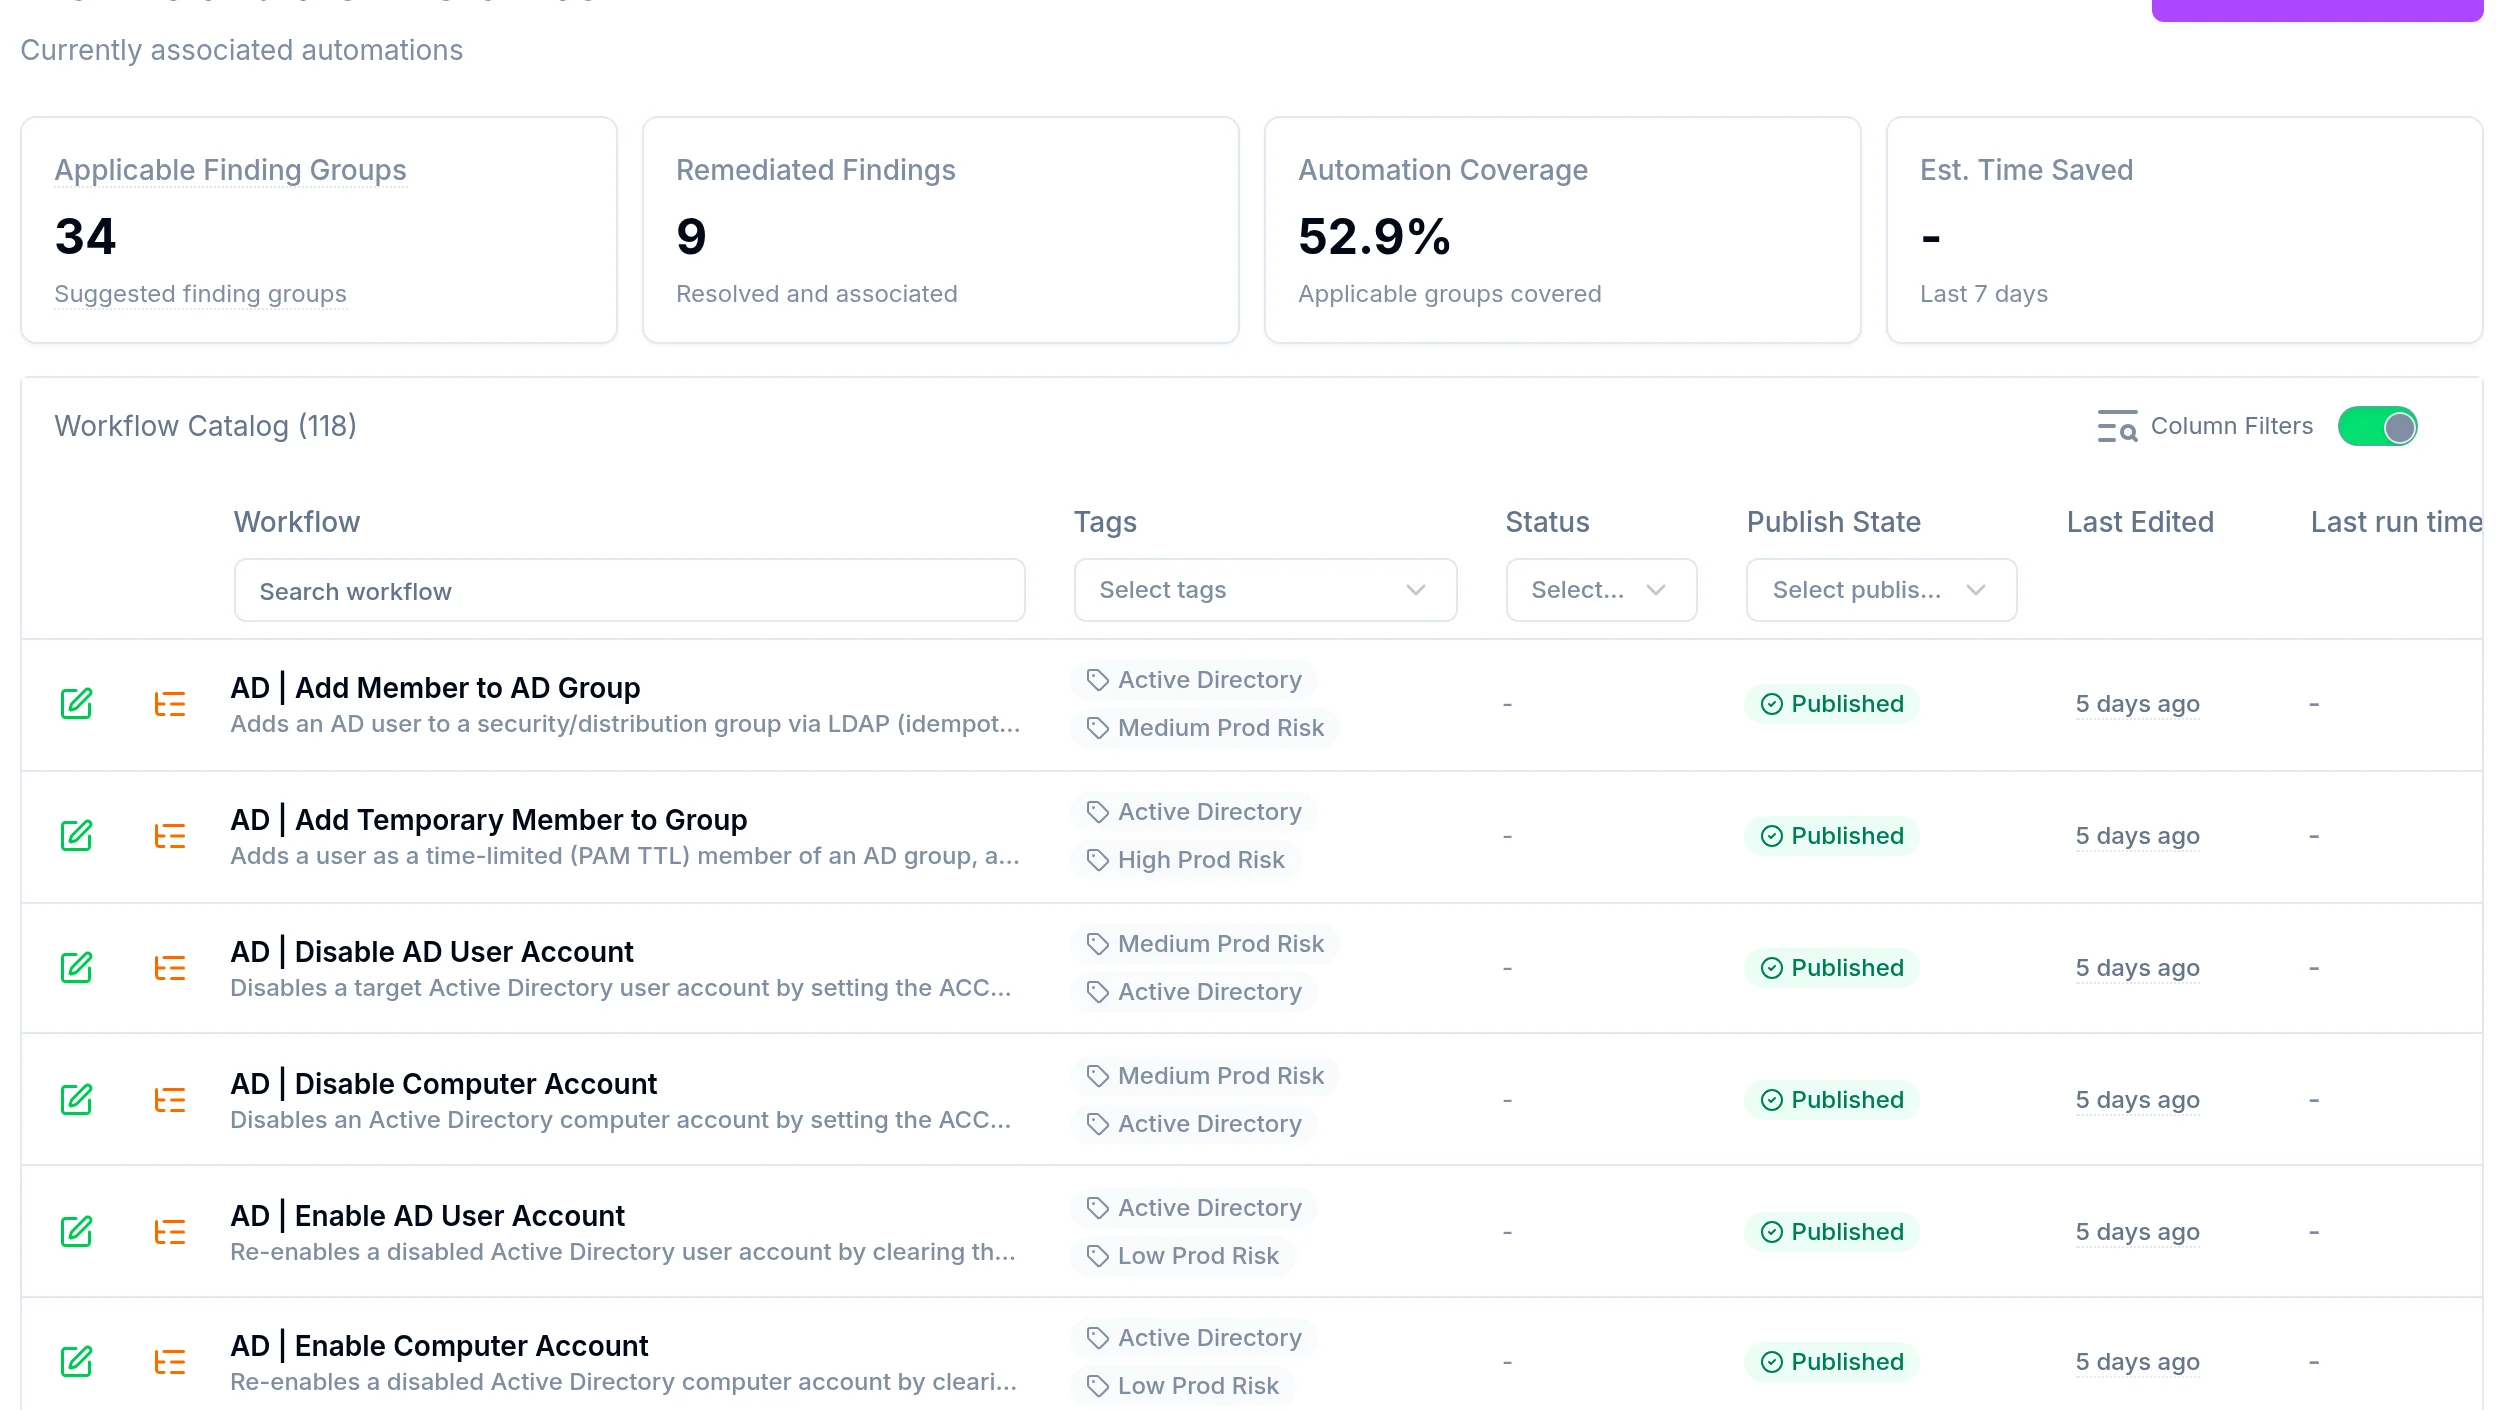
Saporo propose des workflows pour désactiver les comptes inactifs, modifier les appartenances aux groupes et corriger les paramètres de délégation à risque. Ces workflows utilisent les identifiants configurés et peuvent intégrer une validation avant les actions sensibles.

Réduisez l’exposition des identités avant la prochaine attaque

Demander une démo