
WEBINAIRE EN FRANÇAIS
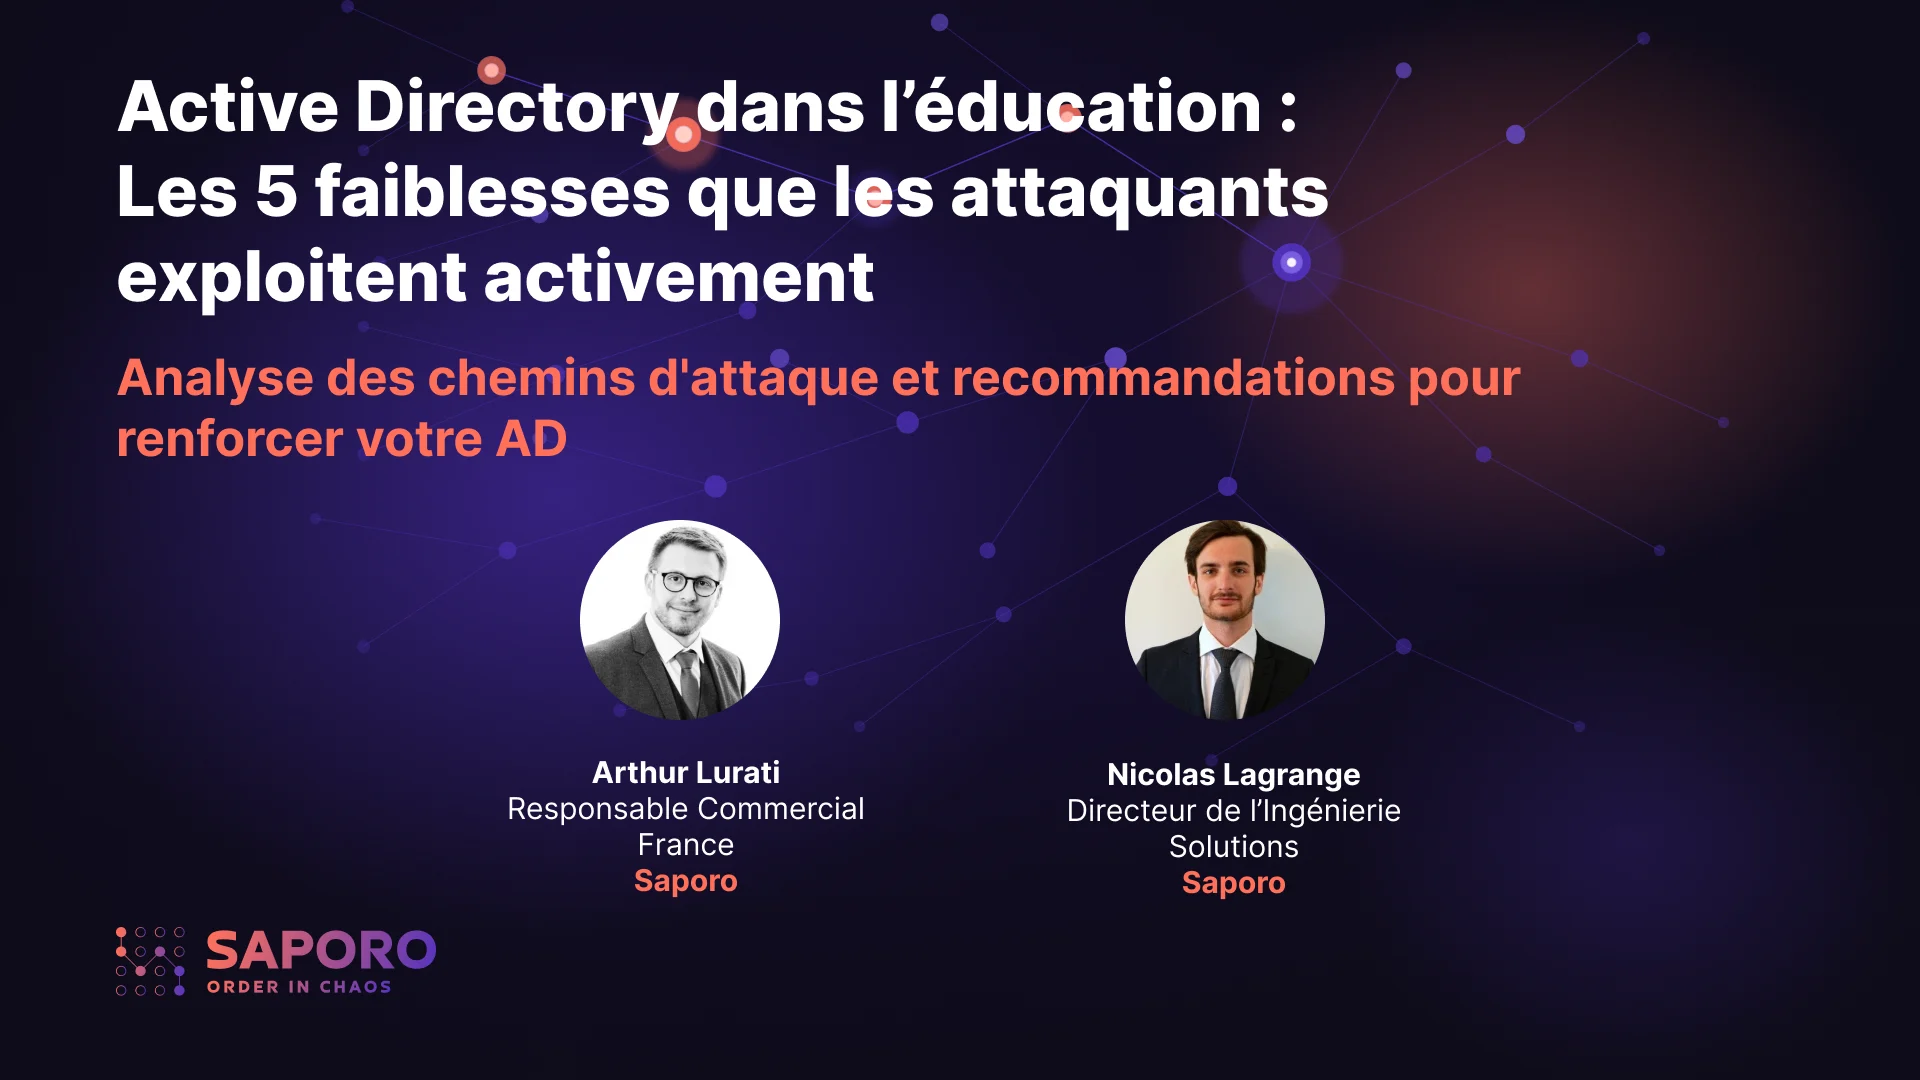
Les 5 faiblesses AD que les attaquants exploitent activement
WEBINAIRE PASSÉ
Ce webinaire a eu lieu le 3 septembre 2026.
Vous souhaitez savoir comment ces faiblesses se présentent dans votre environnement ? Échangez avec l’équipe Saporo.
Demander une démoAu programme
Les universités, grandes écoles et organismes de formation gèrent des environnements parmi les plus complexes qui soient : Active Directory hybride, Entra ID, comptes étudiants, chercheurs, prestataires et laboratoires.
Active Directory reste au cœur de l'infrastructure, mais il cache des faiblesses que les attaquants exploitent pour progresser jusqu'aux actifs les plus critiques.
Au cours de cette session de 40 minutes, Arthur et Nicolas vous présenteront :
- Les 5 faiblesses AD les plus exploitées dans l'enseignement supérieur, et comment les identifier dans votre infrastructure
- La logique derrière les chemins d'attaque : comprendre le raisonnement des attaquants pour mieux anticiper et vous défendre
- Comment renforcer votre posture avec des recommandations concrètes et immédiatement applicables pour réduire votre surface d'attaque
- Une analyse personnalisée : accès à une évaluation gratuite de votre exposition identitaire à l'issue du webinaire
Votre environnement Active Directory expose-t-il ces faiblesses ? Rejoignez Arthur et Nicolas pour identifier vos risques et mettre en place les corrections.
À qui s'adresse cette session ?
RSSI, DSI, responsables infrastructure, administrateurs Active Directory, responsables IAM et équipes cybersécurité des universités, grandes écoles et organismes de formation.
À propos de Saporo
Saporo aide les organisations à renforcer la sécurité de leurs identités en identifiant, priorisant et corrigeant les expositions que les attaquants exploitent pour se déplacer latéralement ou élever leurs privilèges.
Notre plateforme aide les équipes de sécurité à réduire leurs chemins d'attaque, à appliquer le principe du moindre privilège et à prévenir les compromissions avant qu'elles ne surviennent.