Pourquoi les entreprises réglementées doivent relier les contrôles en échec aux chemins d’attaque et aux actifs critiques
Dans les secteurs réglementés, les équipes de sécurité consacrent beaucoup de temps à mesurer les contrôles, à préparer les audits et à suivre les scores de conformité. Ce travail est nécessaire. Il démontre que les exigences sont prises en compte et donne à la direction, aux régulateurs et aux auditeurs un cadre commun pour évaluer la posture de sécurité.
Mais un résultat de conformité ne permet pas de répondre à l’une des questions de sécurité les plus importantes :
Un attaquant peut-il exploiter cette faiblesse pour atteindre un actif critique ?
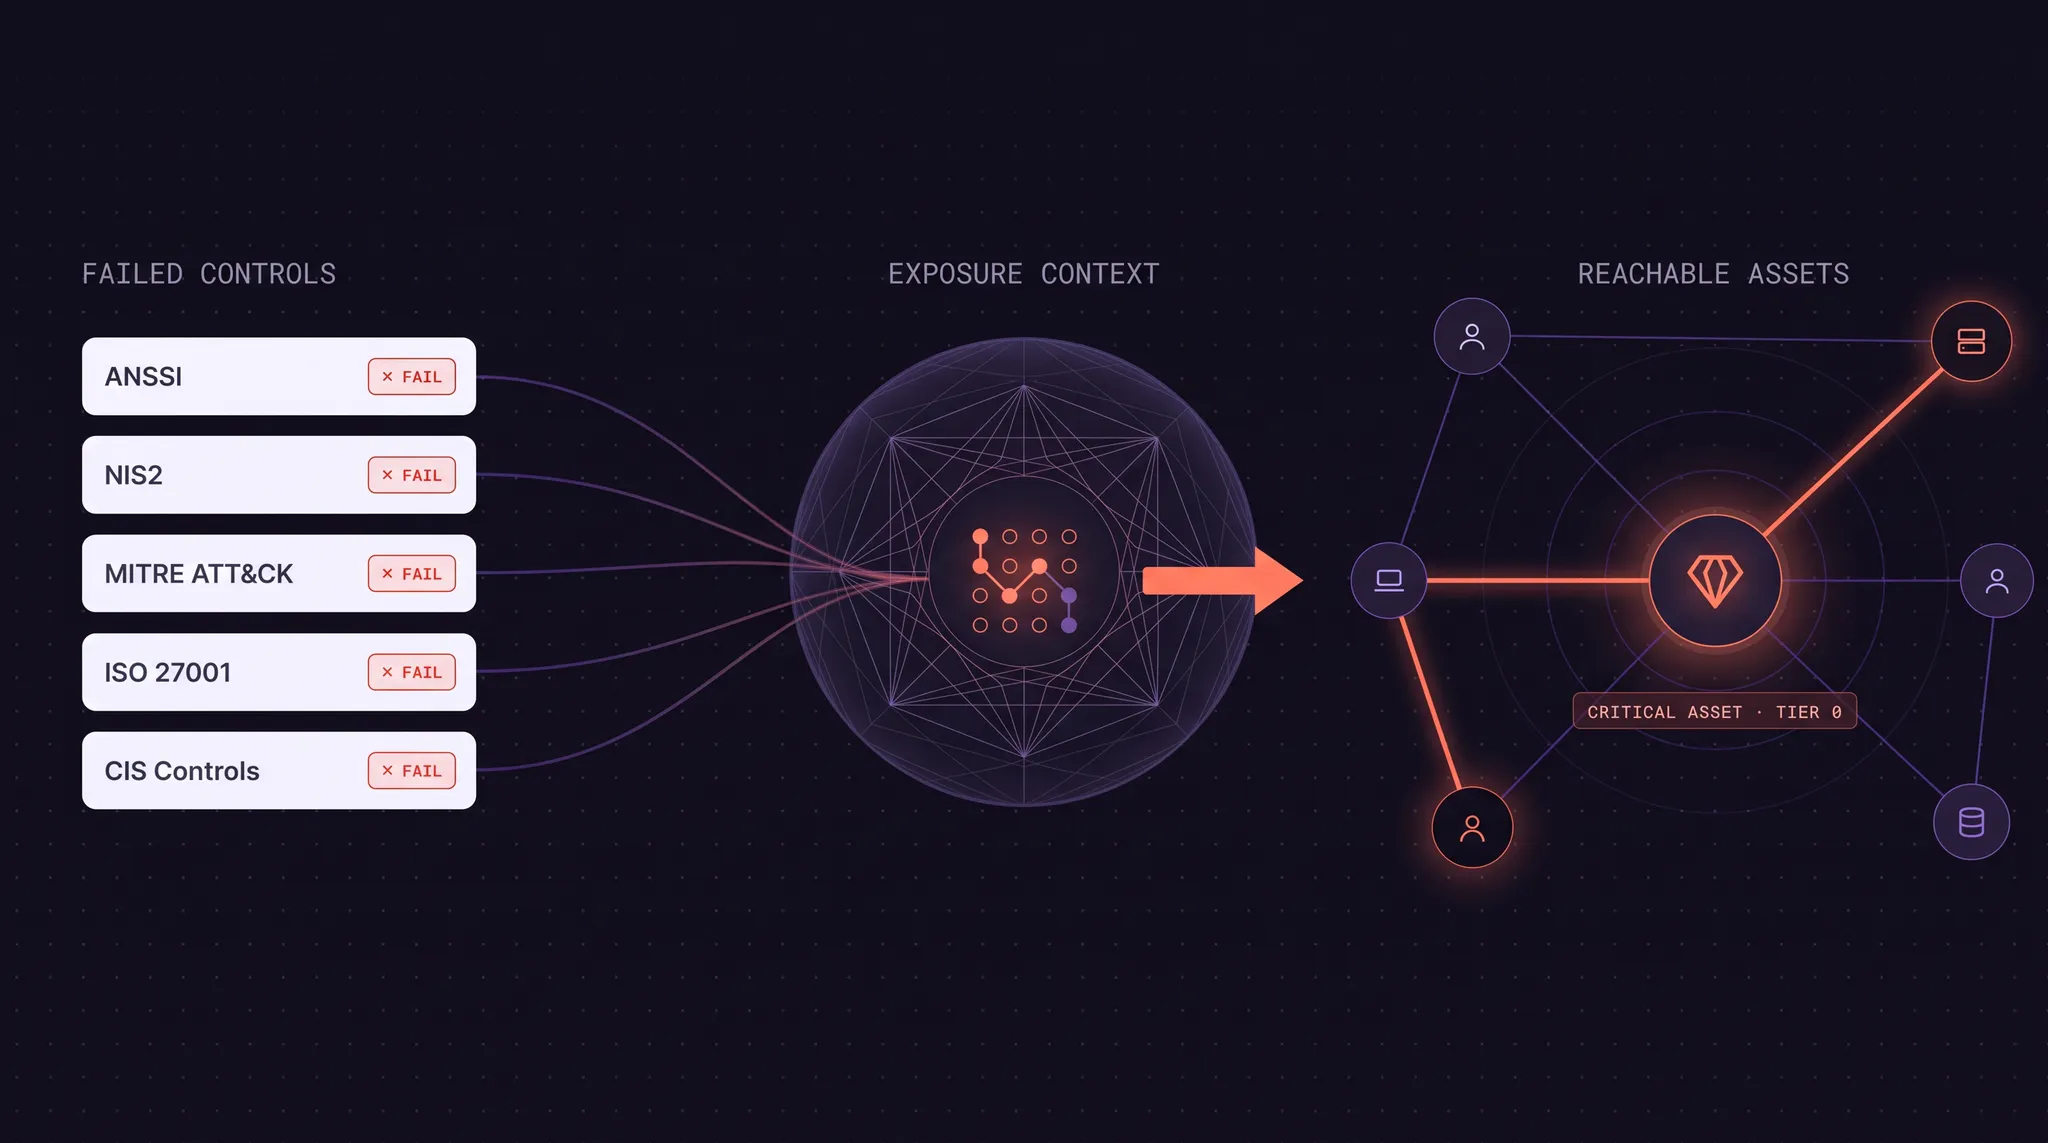
Un contrôle en échec identifie une condition qui doit être corrigée. Il ne montre pas nécessairement si l’identité concernée est atteignable, comment un attaquant pourrait l’exploiter, ni ce que sa compromission exposerait.
Cette distinction est importante, car deux organisations aux scores de conformité similaires peuvent présenter des niveaux d’exposition réelle très différents. Même au sein d’une même organisation, deux contrôles en échec de même sévérité peuvent créer des risques très différents.
L’un peut concerner un compte isolé sans accès significatif. L’autre peut reposer sur une relation entre identités qui permet à des milliers d’utilisateurs d’atteindre une infrastructure à privilèges.
Traiter ces constats comme équivalents conduit à de mauvaises priorités de remédiation.
Les limites de la logique réussite ou échec
Le reporting de conformité traditionnel est organisé autour des contrôles. Une configuration est testée, des preuves sont collectées et le résultat est enregistré comme réussi, en échec ou non applicable.
Cette approche est utile pour établir une base de référence. Elle peut montrer si l’authentification multifacteur est appliquée, si les groupes à privilèges sont correctement configurés, si des protocoles obsolètes restent activés ou si les périmètres d’administration sont correctement documentés.
Ce qu’elle ne montre généralement pas, c’est la manière dont ces conditions interagissent.
Les attaquants s’appuient rarement sur une faiblesse isolée. Ils combinent identités exposées, permissions excessives, accès hérités, erreurs de configuration, sessions actives et relations entre systèmes. Pris isolément, chaque élément peut paraître relativement anodin. Ensemble, ils peuvent ouvrir une voie praticable vers un contrôleur de domaine, un rôle d’administration cloud, une base de données sensible, un système de sauvegarde ou un autre actif critique.
Un résultat de contrôle brut décrit donc la condition, mais pas son rôle dans une attaque possible.
C’est pourquoi une remédiation fondée uniquement sur la sévérité peut être trompeuse. Un constat critique peut mériter une attention immédiate, mais la sévérité seule ne révèle pas :
- Si un attaquant peut atteindre l’identité ou l’actif concerné
- Jusqu’où une compromission pourrait se propager
- Quels systèmes critiques deviendraient accessibles
- Combien de chemins d’attaque dépendent de la même faiblesse
- Si la correction d’une seule relation pourrait supprimer de nombreux chemins à la fois
Ces questions exigent un contexte d’exposition.
Adopter le point de vue de l’attaquant
Une approche plus utile relie les résultats des contrôles à l’environnement d’identités dans lequel ils s’inscrivent.
Cela implique d’analyser les identités, les permissions, les appartenances aux groupes, les privilèges délégués, les configurations, les sessions et les relations entre systèmes au sein d’un seul modèle connecté. Les contrôles en échec peuvent alors être évalués selon trois dimensions concrètes.
- Atteignabilité : avec quelle facilité un attaquant pourrait-il atteindre l’identité ou l’actif concerné ?
- Propagation : en cas de compromission, jusqu’où l’attaquant pourrait-il se déplacer dans l’environnement ?
- Impact : quels actifs métier ou d’infrastructure critiques deviendraient atteignables ?
Cela change la finalité des données de conformité. Au lieu de traiter chaque contrôle en échec comme une tâche indépendante, les équipes de sécurité peuvent comprendre quelles défaillances contribuent à des chemins d’attaque exploitables et lesquelles créent le plus grand rayon d’impact.
Un contrôle qui concerne un compte de niveau inférieur peut devenir urgent si ce compte dispose d’un chemin vers le Tier 0. Une faiblesse de configuration sur un serveur peut devenir prioritaire si elle constitue un point de passage critique (chokepoint) par lequel transitent des milliers de chemins d’attaque. À l’inverse, un constat de sévérité élevée peut être moins urgent s’il est isolé et ne mène à aucun actif critique.
Le contrôle doit toujours être traité. Le contexte d’exposition aide à déterminer quand, et dans quel ordre.
Prioriser la réduction structurelle du risque
Les grandes entreprises peuvent compter des centaines de milliers d’identités et des millions de relations de permissions. À cette échelle, tenter de corriger un par un chaque contrôle en échec est rarement réaliste.
L’objectif doit être d’identifier les changements qui réduisent le plus le risque.
C’est là que l’analyse des chemins d’attaque et des points de passage critiques prend toute sa valeur. Un point de passage critique est une permission ou une relation partagée par de nombreux chemins d’attaque. Le supprimer peut interrompre un grand nombre de routes possibles vers les actifs critiques grâce à un seul changement ciblé.
Cette approche fait passer la question de la remédiation de :
- « Quel contrôle a la sévérité la plus élevée ? »
à :
- « Quel changement supprimera l’exposition la plus significative ? »
La réponse peut toujours être un contrôle critique en échec. Mais il peut aussi s’agir d’une permission héritée, d’un Group Policy Object mal configuré, d’une appartenance excessive à un groupe, d’un administrateur local non géré ou d’une relation qui franchit un tier d’administration.
Pour les praticiens, cela produit une séquence de remédiation plus défendable. Pour les CISO, cela permet d’expliquer plus clairement pourquoi les ressources sont orientées vers des changements précis. Pour les auditeurs et les régulateurs, cela démontre que les contrôles sont évalués dans le contexte du risque réel de l’organisation.
De la conformité périodique à la preuve continue
Les environnements d’identités changent en permanence. Des comptes sont créés, des collaborateurs changent de rôle, des applications reçoivent de nouvelles permissions, des ressources cloud sont ajoutées et les relations d’administration évoluent.
Une analyse de conformité peut être exacte au moment où elle est réalisée et devenir obsolète peu de temps après.
Une analyse continue aide à résoudre ce problème. Les équipes de sécurité peuvent suivre la posture des contrôles, les chemins d’attaque, l’exposition des actifs critiques et la progression de la remédiation à mesure que l’environnement évolue. Au lieu de préparer des preuves uniquement avant un audit, elles tiennent un registre continu de ce qui a été identifié, de ce qui a été modifié et de la réduction effectivement obtenue par rapport à celle attendue.
Cela crée un modèle opérationnel plus solide :
- Identifier un contrôle en échec ou une exposition des identités.
- Déterminer si cet élément contribue à un chemin d’attaque.
- Évaluer les actifs atteignables et le rayon d’impact potentiel.
- Prioriser le changement par rapport aux autres travaux de remédiation.
- Vérifier que le contrôle est désormais réussi et que l’exposition concernée a été supprimée.
La conformité devient alors partie intégrante d’un processus continu d’amélioration de la sécurité, plutôt qu’un exercice documentaire récurrent.
À quoi cela ressemble dans un environnement de santé
Un grand groupe hospitalier français a été confronté exactement à ce défi.
L’organisation comptait plus de 22 000 collaborateurs et un environnement d’environ 245 000 identités. Des années d’analyses manuelles avaient permis d’identifier des problèmes de configuration, mais l’équipe ne disposait pas d’une visibilité continue sur la manière dont ces faiblesses se combinaient en chemins d’attaque.
L’environnement souffrait également d’un tiering et d’une segmentation insuffisants. Cela ouvrait des possibilités de mouvement latéral et d’élévation de privilèges, tandis que les audits périodiques ne pouvaient pas fournir l’échelle ni le contexte nécessaires pour prioriser la remédiation.
En reliant les contrôles de sécurité à l’analyse des chemins d’attaque, l’organisation a pu identifier les faiblesses qui créaient de véritables routes à travers Active Directory, Active Directory Certificate Services, Azure et les partages SMB.
Les résultats sont allés au-delà d’un meilleur score de conformité. L’organisation a :
- Corrigé plus de 150 contrôles de sécurité
- Éliminé plus de 2 millions de chemins d’attaque
- Économisé plus de 100 heures de travail manuel par mois
- Atteint des objectifs de conformité que les processus manuels n’avaient pas permis d’atteindre
- Mis en place des preuves d’audit mises à jour en continu et prêtes à l’export
La leçon importante n’est pas que la conformité a été remplacée. La conformité a fourni le cadre de contrôle nécessaire. Le contexte des chemins d’attaque a rendu ce cadre opérationnel en montrant quelles défaillances créaient la plus forte exposition et quels changements devaient être traités en premier.
Les questions que les CISO devraient poser
Un tableau de bord de conformité doit montrer davantage que le nombre de contrôles réussis et en échec. Il doit aider la direction à comprendre si l’organisation devient plus difficile à compromettre.
Pour chaque défaillance de contrôle importante, les responsables de la sécurité doivent pouvoir se demander :
- Que peut atteindre un attaquant du fait de l’existence de cette condition ?
- Combien d’identités, de systèmes et de chemins d’attaque sont concernés ?
- Quelle remédiation réduirait le plus le risque ?
Ils doivent aussi pouvoir vérifier si la réponse a changé après la remédiation.
Cela ne diminue en rien l’importance de référentiels tels que ANSSI, CIS, ISO 27001, NIS2, PCI DSS ou SOC 2. Cela rend leur mise en œuvre plus efficace en reliant les exigences de contrôle aux relations techniques que les attaquants peuvent exploiter.
Mesurer ce que l’attaquant perd
Réussir davantage de contrôles est un indicateur de progrès utile. Ce ne doit pas être le seul.
Les organisations doivent aussi mesurer si la remédiation réduit le nombre de chemins d’attaque praticables, améliore la segmentation de l’administration, protège les actifs critiques et limite la propagation d’une identité compromise.
L’objectif ultime n’est pas de produire un rapport de conformité plus propre. Il s’agit de supprimer les opportunités qu’un attaquant pourrait exploiter. Un contrôle en échec vous indique que quelque chose ne va pas. Le contexte d’exposition vous indique à quoi cela pourrait mener.
C’est toute la différence entre mesurer la conformité et réduire le risque.